
รายงานฉบับเต็มเหตุ Railway คีย์ AI ถูกขโมย 10 พ.ย. 2026 ระบุผู้โจมตีถอดรหัสตัวแปรได้ไม่เกิน 1.85% ของ workspace และคีย์ถูกใช้ไปราว 740,000 ดอลลาร์
โดย กองบรรณาธิการ THAI DATA อ่าน 8 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
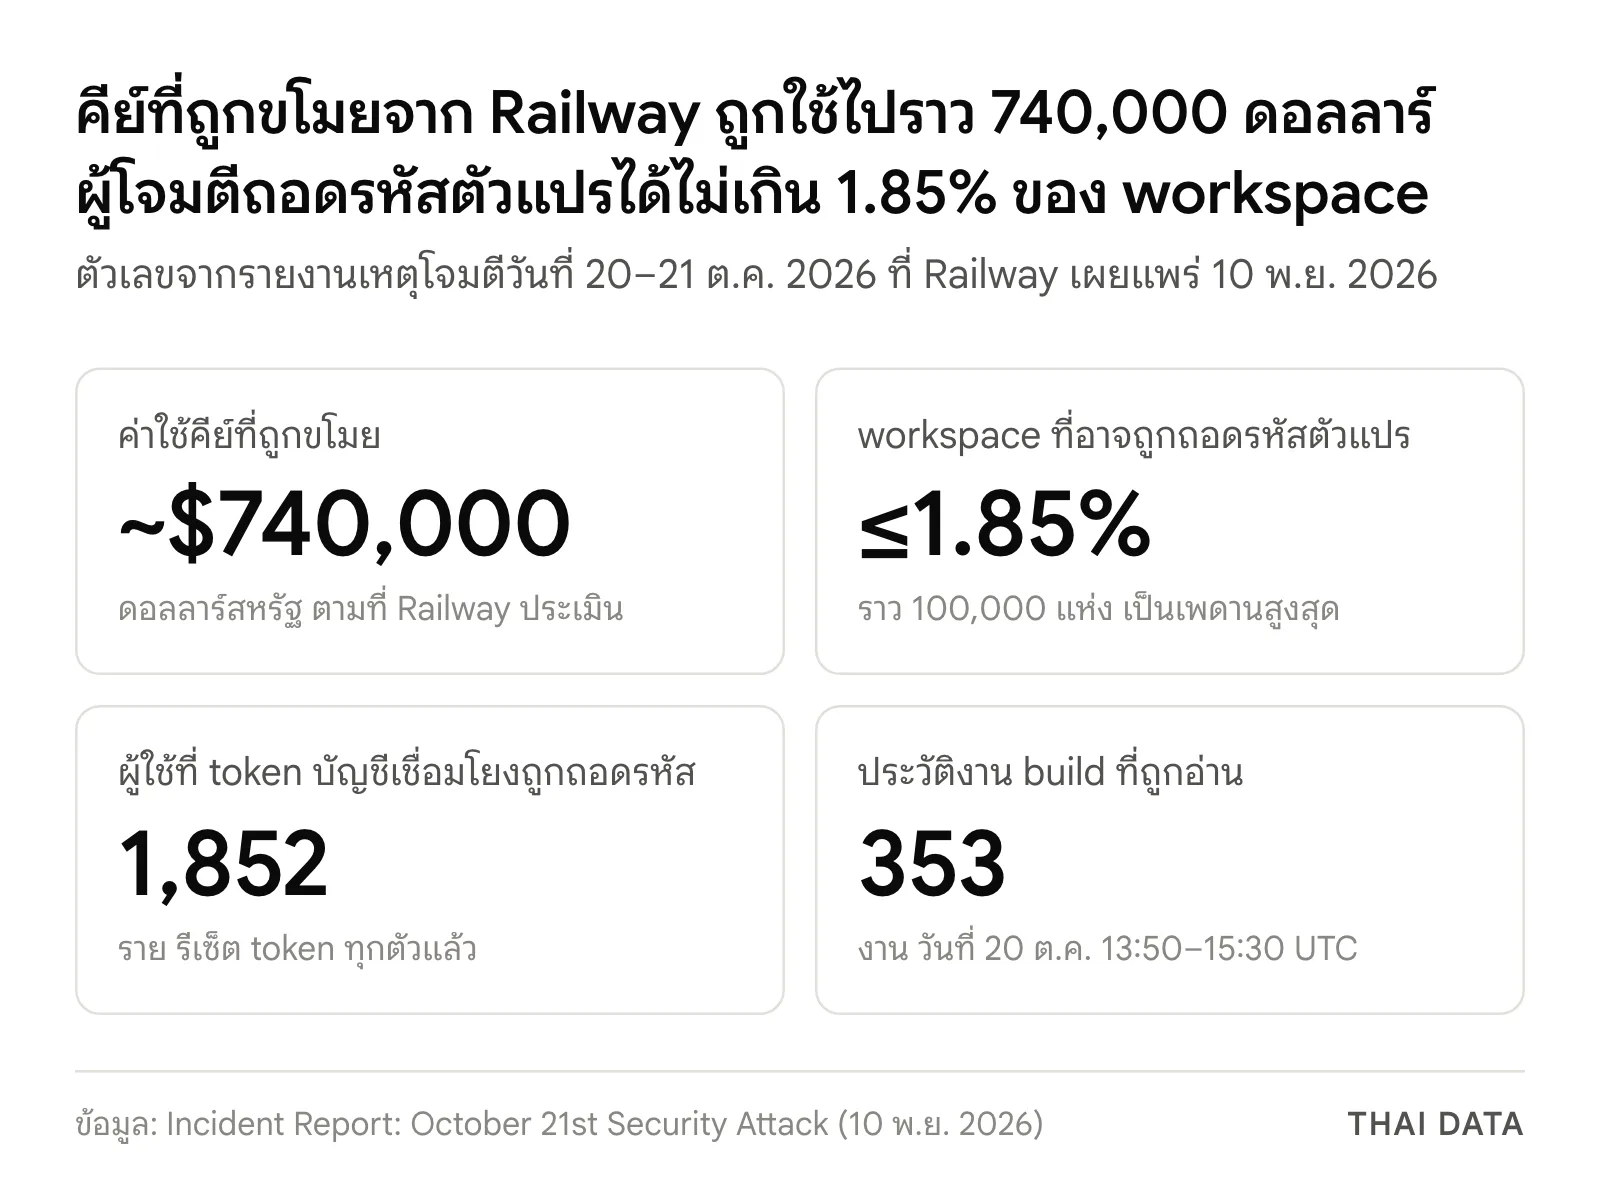
- Railway เผยแพร่ Incident Report: October 21st Security Attack เมื่อ 10 พฤศจิกายน 2026 ระบุว่าผู้โจมตีถอดรหัส environment variables ได้ไม่เกิน 1.85% ของ workspace หรือราว 100,000 แห่ง และตัวเลขนี้เป็นเพดานสูงสุด เพราะ log ระบุได้ระดับ environment ไม่ใช่รายตัวแปร
- Railway ประเมินว่าหลังคีย์ AI ถูกขโมย มีการนำไปใช้โดยไม่ได้รับอนุญาตราว 740,000 ดอลลาร์สหรัฐ และจะจ่ายแทนลูกค้าเองในส่วนที่ผู้ให้บริการไม่คืนเงิน เช่น OpenRouter ซึ่งยึดนโยบายไม่คืนเงิน
- ข้อมูลที่ถูกถอดรหัสรวม token ของบัญชีที่เชื่อมไว้ (BYOK agent keys และ GitHub OAuth token) ของผู้ใช้ 1,852 ราย และผู้โจมตีอ่านประวัติงาน build ได้ 353 งาน เมื่อ 20 ตุลาคม
- ผู้โจมตีเข้าสองทาง คือช่องโหว่ที่ไม่เคยรู้มาก่อนในระบบ build แบบหลายผู้เช่าเมื่อ 20 ต.ค. 07:28 UTC และการตั้งค่า OIDC ที่ผิดในสภาพแวดล้อมคลาวด์เมื่อ 21 ต.ค. 03:26 UTC ก่อนถูกขับออกหมดเมื่อ 21 ต.ค. 09:24 UTC
- Railway เชื่อว่าเป้าหมายหลักคือคีย์ของผู้ให้บริการ AI ที่จะส่งต่อไปใช้ทำ distillation และระบุว่า OpenCode, Warp และ Fireworks AI ก็เปิดเผยเหตุคีย์ AI ถูกขโมยลักษณะเดียวกันระหว่าง 6–23 ตุลาคม 2026
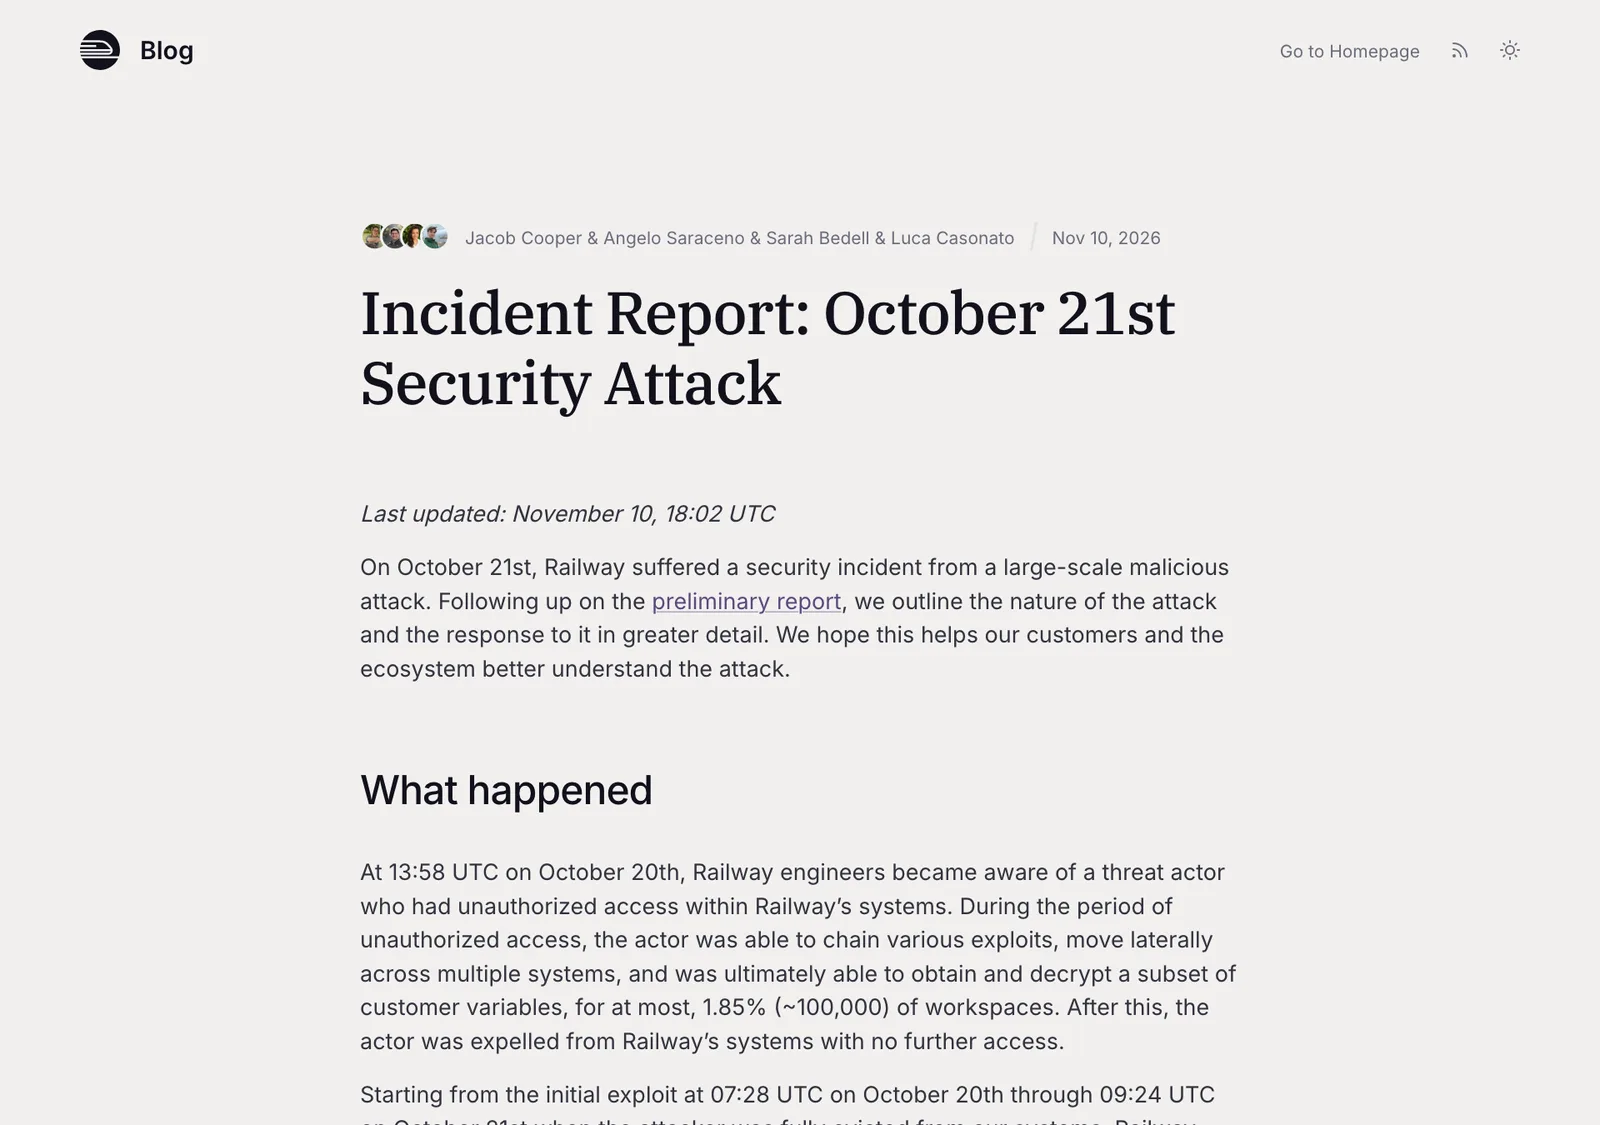
Railway แพลตฟอร์มคลาวด์สำหรับรันแอปและฐานข้อมูล เผยแพร่รายงานเหตุการณ์ฉบับเต็มเมื่อ 10 พฤศจิกายน 2026 ว่าในเหตุ Railway คีย์ AI ถูกขโมยวันที่ 20–21 ตุลาคม ผู้โจมตีถอดรหัส environment variables ของลูกค้าได้ไม่เกิน 1.85% ของ workspace หรือราว 100,000 แห่ง โดยเล็งคีย์ของผู้ให้บริการ AI เป็นหลัก และคีย์ AI ถูกขโมยไปใช้แล้วราว 740,000 ดอลลาร์สหรัฐ
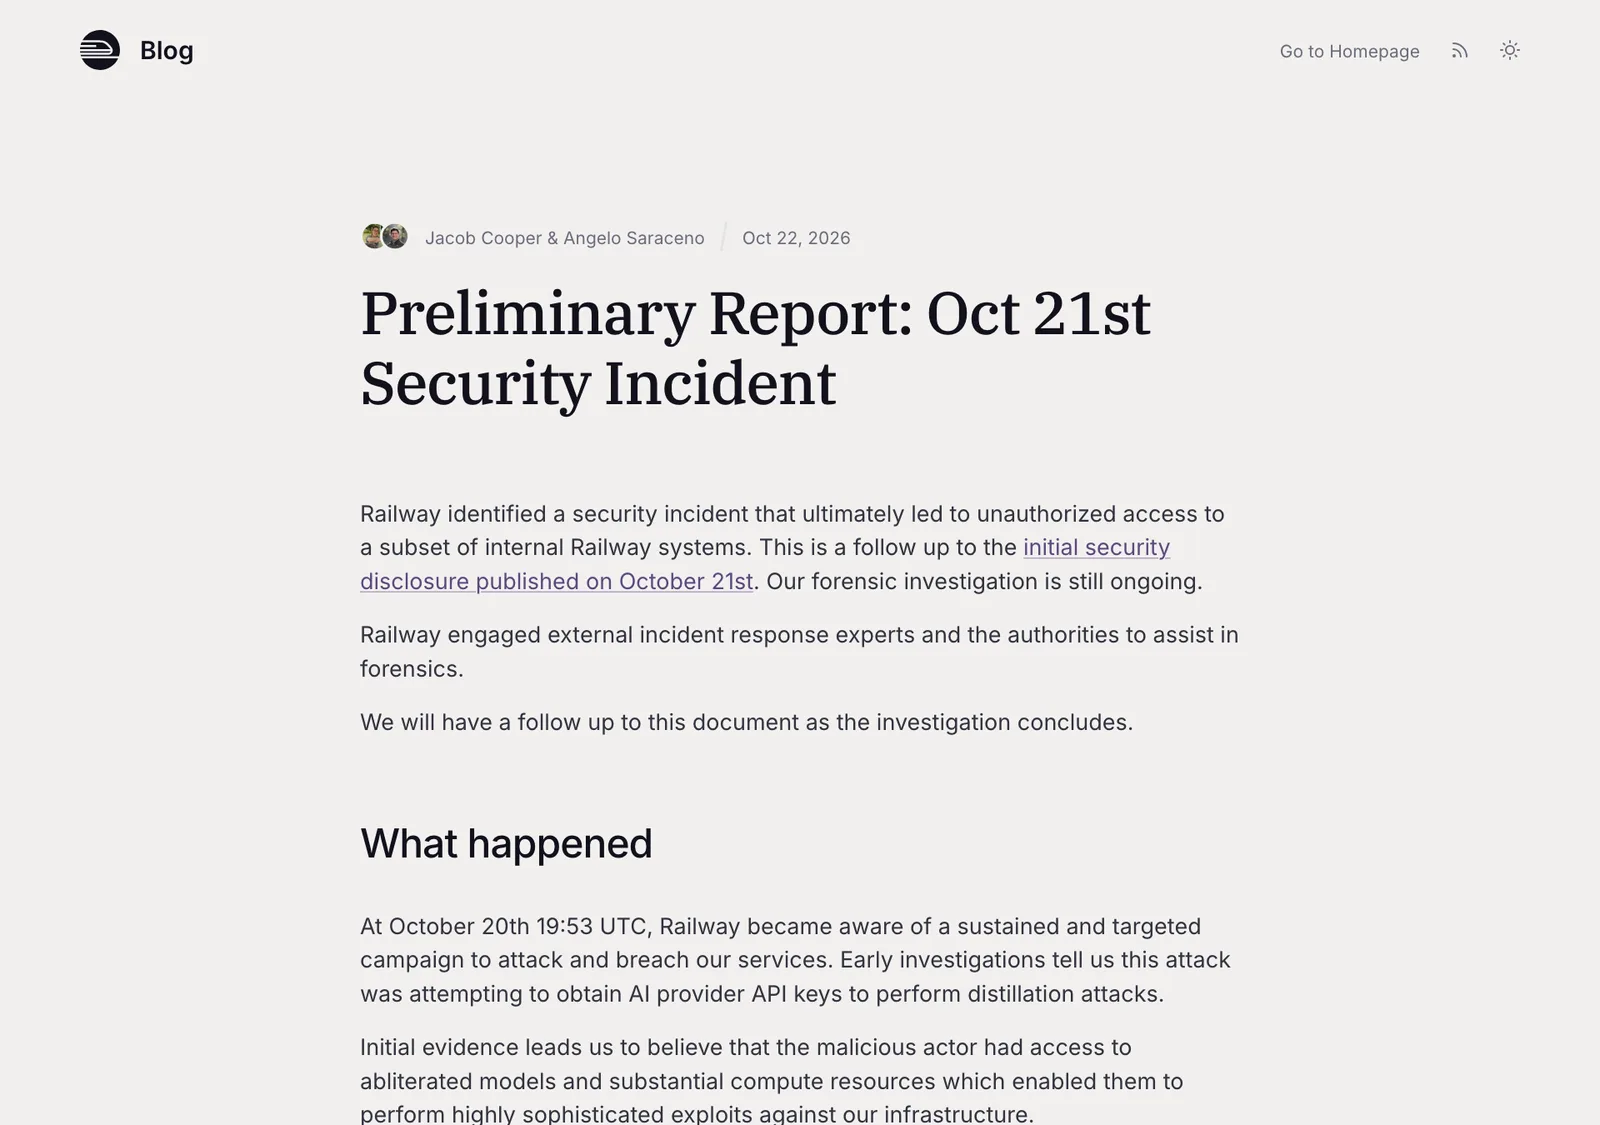
รายงานนี้ตามหลังประกาศแรกเมื่อ 21 ตุลาคม ที่เราสรุปไว้ในข่าว Railway ถูกเจาะระบบ ฉบับใหม่ลงชื่อ Jacob Cooper, Angelo Saraceno, Sarah Bedell และ Luca Casonato เผยแพร่ 14:00 UTC (21:00 น. เวลาไทย) และแก้ไขล่าสุด 18:02 UTC ของวันเดียวกัน
สองทางเข้าในเหตุ Railway คีย์ AI ถูกขโมย
ทางแรก: ระบบ build ที่ใช้เครื่องร่วมกัน ตอนเกิดเหตุ ระบบ build ของ Railway รันงานของลูกค้าหลายรายบนเครื่องเสมือนเดียวกันโดยแยกกันไว้ เมื่อ 20 ตุลาคม 07:28 UTC ผู้โจมตีใช้ช่องโหว่ที่ไม่เคยรู้มาก่อนหลุดการแยกไฟล์ระบบได้บางส่วน อ่านไฟล์บนเครื่องแม่ข่ายและได้ credential ที่เครื่อง build ใช้ยืนยันตัวกับระบบภายใน credential นี้ควรใช้ได้แค่งาน build แต่ระบบจัดคิวงาน build ที่ Railway ติดตั้งเอง (Temporal) ยอมรับว่าเป็นไคลเอนต์ที่เชื่อถือได้ ผู้โจมตีจึงอ่านประวัติงาน build อื่นที่มีตัวแปรของลูกค้าบางส่วน และได้สำเนา monorepo ภายในของ Railway ไปด้วย
ทางที่สอง: การตั้งค่า OIDC ที่ผิด หลังจากไล่อ่านโค้ด ผู้โจมตีพบการผูก OIDC ที่ตั้งผิดในสภาพแวดล้อมคลาวด์หนึ่งของ Railway และได้ credential คลาวด์อายุสั้นของระบบ CI/CD เมื่อ 21 ตุลาคม 03:26 UTC จากนั้นใช้มันดึง credential ภายใน และ SSH เข้าเครื่องที่สั่งงานกลุ่มเซิร์ฟเวอร์ ซึ่งมีไฟล์ credential อายุยาวที่ใช้ถอดรหัสตัวแปรของลูกค้าอยู่บนดิสก์
จุดนี้คือที่มาของเหตุคีย์ AI ถูกขโมย Railway ระบุว่า log ของฐานข้อมูลแสดงว่าผู้โจมตีค้นชื่อตัวแปรด้วยรูปแบบที่ตรงกับคีย์ของผู้ให้บริการ AI ก่อน และเลือกลูกค้าที่มีตัวแปรจำนวนมากใน environment การค้นอีกชุดตรงกับ credential ของคลาวด์ ฐานข้อมูล และระบบชำระเงิน แต่ผลพิสูจน์หลักฐานไม่พบว่ามีการเข้าถึงฐานข้อมูลของลูกค้า
ลำดับเหตุการณ์ตามรายงานของ Railway
| เวลา (UTC) | เวลาประเทศไทย | เหตุการณ์ |
|---|---|---|
| 18 ต.ค. | 18 ต.ค. | ผู้โจมตีเริ่มสมัครบัญชีหลอกหลายบัญชี ระบบอัตโนมัติสกัดได้ทั้งหมด |
| 20 ต.ค. 07:28 | 20 ต.ค. 14:28 น. | ใช้ช่องโหว่ในระบบ build หลุดการแยกไฟล์ระบบบางส่วน |
| 20 ต.ค. 13:58 | 20 ต.ค. 20:58 น. | ระบบแจ้งเตือนเรียกวิศวกรเวรจาก API call ผิดปกติ |
| 20 ต.ค. 17:03 | 21 ต.ค. 00:03 น. | หยุด build ครั้งแรก |
| 20 ต.ค. 17:28 | 21 ต.ค. 00:28 น. | เพิกถอน credential ของเครื่อง build |
| 21 ต.ค. 03:26 | 21 ต.ค. 10:26 น. | ได้ credential คลาวด์อายุสั้นผ่านการตั้งค่า OIDC ที่ผิด |
| 21 ต.ค. 04:07–05:21 | 21 ต.ค. 11:07–12:21 น. | ดึงตัวแปรที่เข้ารหัสออกจากฐานข้อมูล |
| 21 ต.ค. 07:14 | 21 ต.ค. 14:14 น. | ปิด credential คลาวด์ทั้งหมดและบริการถอดรหัสกุญแจ |
| 21 ต.ค. 09:24 | 21 ต.ค. 16:24 น. | ขับผู้โจมตีออกจากระบบทั้งหมด |
| 21 ต.ค. 20:19 | 22 ต.ค. 03:19 น. | ยกเลิก session และ token ของผู้ใช้ทุกคน |
| 22 ต.ค. 22:49 | 23 ต.ค. 05:49 น. | เปิด build คืนครบทุกแพ็กเกจ |
การถอดรหัสเกิดสองช่วง คือ 04:42–05:14 UTC และ 06:36–07:15 UTC ของวันที่ 21 ตุลาคม รายงานฉบับเต็มแก้ข้อมูลจากรายงานเบื้องต้นว่าการถอดรหัสเริ่ม 04:42 UTC ไม่ใช่หลัง 05:27 UTC
ตัวเลขความเสียหายจากเหตุคีย์ AI ถูกขโมย
- ไม่เกิน 1.85% ของ workspace (ราว 100,000 แห่ง) อาจถูกถอดรหัสตัวแปร Railway ย้ำว่าเป็นเพดานสูงสุด และส่งอีเมลถึงลูกค้าที่หลักฐานชี้ว่าเสี่ยงสูงแล้ว
- 353 งาน build ที่ผู้โจมตีอ่านประวัติได้ระหว่าง 13:50–15:30 UTC วันที่ 20 ตุลาคม รวมตัวแปรแบบ sealed ด้วย
- 1,852 ราย คือผู้ใช้ที่ token ของบัญชีที่เชื่อมไว้ถูกถอดรหัส บริษัทรีเซ็ตทุก token และไม่พบการล็อกอินบัญชี Railway ด้วยข้อมูลจากเหตุนี้
- ราว 740,000 ดอลลาร์สหรัฐ คือค่าใช้งานหลังคีย์ AI ถูกขโมยตามที่ Railway ประเมิน
ตั้งแต่ 09:25 UTC วันที่ 21 ตุลาคม Railway ขอให้ GitHub, GitLab, Anthropic, OpenAI, OpenRouter, SpaceXSI, Google และ Stripe เพิกถอนคีย์ที่อาจหลุด โดยส่งค่า hash ของทุกคีย์ที่บริษัทถือไว้ เพราะตอนนั้นยังแยกไม่ได้ว่าคีย์ไหนหลุดจริง
ใครจ่ายเมื่อคีย์ AI ถูกขโมยไปใช้
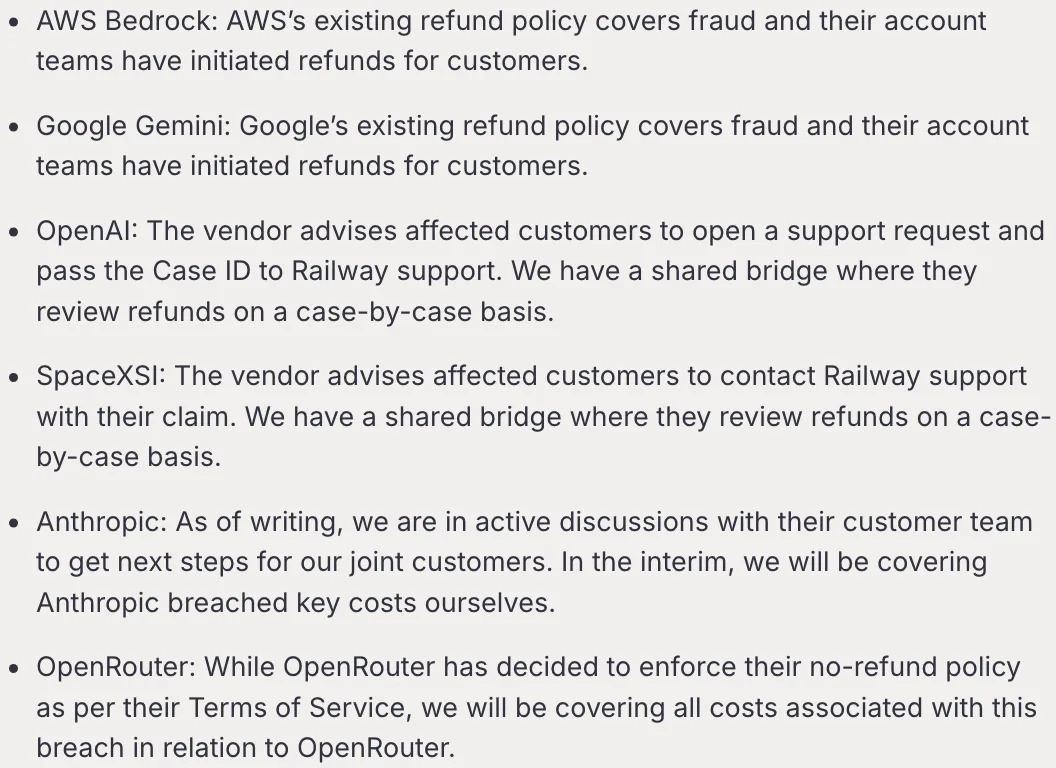
Railway ขอให้ลูกค้าที่คีย์ AI ถูกขโมยแจ้งค่าใช้จ่ายที่ตนไม่ได้ทำผ่านแบบฟอร์มของบริษัท และสรุปนโยบายของผู้ให้บริการหลัก ณ วันที่เขียนรายงานไว้ดังนี้
| ผู้ให้บริการ | แนวทางคืนเงินตามรายงานของ Railway |
|---|---|
| AWS Bedrock | นโยบายคืนเงินเดิมครอบคลุมการฉ้อโกง ทีมดูแลบัญชีเริ่มคืนเงินแล้ว |
| Google Gemini | นโยบายคืนเงินเดิมครอบคลุมการฉ้อโกง ทีมดูแลบัญชีเริ่มคืนเงินแล้ว |
| OpenAI | ลูกค้าเปิด support request แล้วส่ง Case ID ให้ซัพพอร์ตของ Railway พิจารณาเป็นรายกรณี |
| SpaceXSI | ลูกค้าแจ้งผ่านซัพพอร์ตของ Railway พิจารณาเป็นรายกรณี |
| Anthropic | ยังเจรจาอยู่ ระหว่างนี้ Railway จ่ายแทนเอง |
| OpenRouter | ยึดนโยบายไม่คืนเงินตามข้อกำหนดการใช้บริการ Railway จ่ายแทนทั้งหมด |
คีย์ AI ถูกขโมยแล้วไปจบที่ไหน
Railway เชื่อว่าคีย์ถูกส่งต่อให้เครือข่ายที่บริษัทเรียกว่า distributed transfer stations เพื่อใช้ทำ distillation ของโมเดล AI การใช้งานที่ลูกค้าส่งมาให้ดูมีตั้งแต่คำขอของเอเจนต์เขียนโค้ด การรีวิวพฤติกรรมของเอเจนต์ AI เพื่อทำข้อมูลฝึก ไปจนถึงการตรวจงานฝึกโมเดลและระบบให้คะแนน Railway ระบุว่ารูปแบบนี้สอดคล้องกับการกระจายคีย์ผ่านบริการที่ขายต่อสิทธิ์ใช้ AI แต่ยังไม่รู้ว่าผู้โจมตีเป็นคนเปิดบริการเหล่านั้นเองหรือส่งคีย์ให้คนอื่น
Railway ประเมินว่าเหตุนี้เป็นหนึ่งในชุดการโจมตีแพลตฟอร์มที่ถือคีย์ AI รายงานยังอ้างงานวิจัย Black October ของ Wiz ที่พบรูปแบบคล้ายกัน แต่ระบุชัดว่างานนั้นไม่ได้ชี้ตัวผู้อยู่เบื้องหลังเหตุของ Railway และระบุว่า OpenCode, Warp, Fireworks AI และรายอื่นเปิดเผยเหตุคีย์ AI ถูกขโมยลักษณะเดียวกันระหว่าง 6–23 ตุลาคม เช่นเหตุOpenCode Console ถูกเจาะ
ด้านความเร็ว Railway เขียนว่า "The escalating situation became a contest of agent speed" คือการรับมือกลายเป็นการแข่งความเร็วของเอเจนต์ ฝั่งผู้โจมตีใช้โมเดลที่ Railway เรียกว่า abliterated ซึ่งไม่มีกลไกป้องกัน กับชุดเครื่องมือที่คล้าย ARTEX ตามข้อมูลของ Wiz
Railway แก้อะไรไปแล้วบ้าง
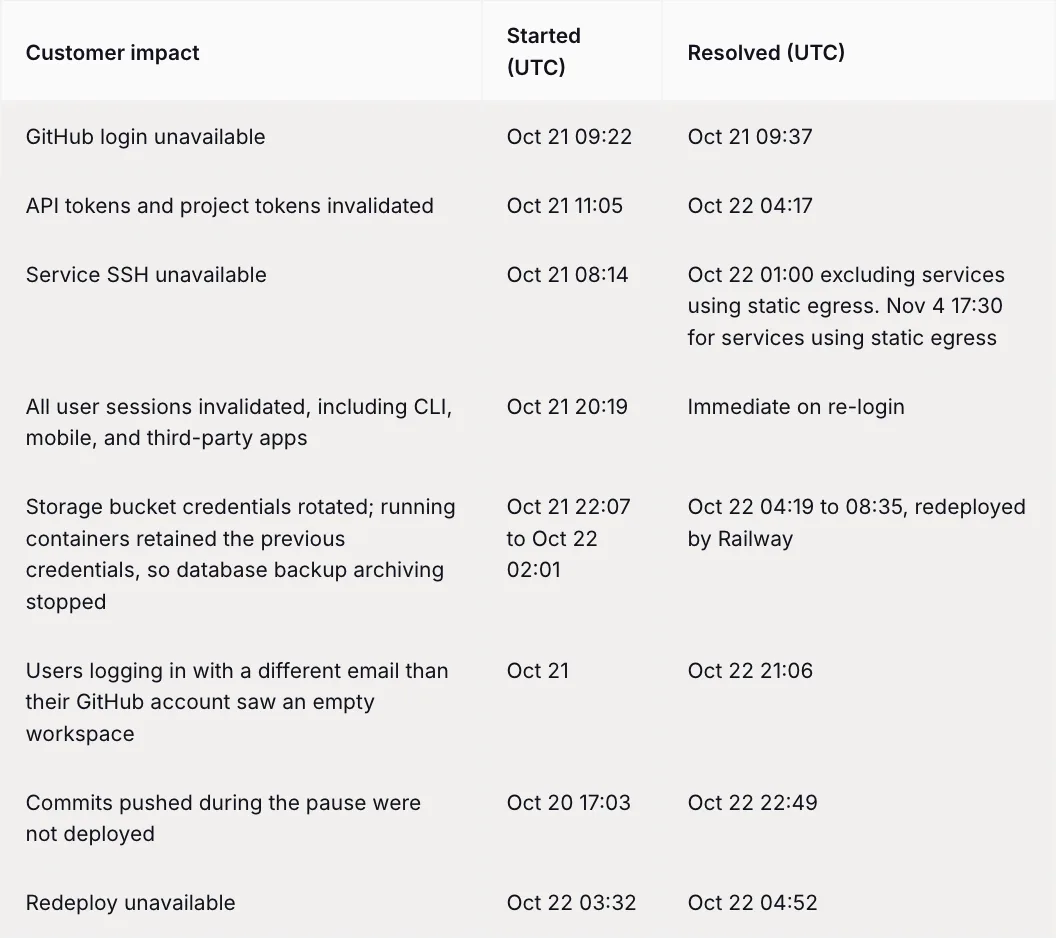
- build งาน build แต่ละงานได้เครื่องเสมือนชั่วคราวของตัวเองซ้อนบนการแยกเดิม และ credential ใช้ได้แค่ push image ของงานนั้น ระบบที่ใช้ร่วมกันซึ่งถูกเจาะเลิกใช้แล้ว
- CI สร้างใหม่ทั้งหมด จุดสำคัญต้องอนุมัติด้วย 2FA และไบโอเมตริก และส่งเหตุผิดปกติเข้า SIEM
- บัญชีบริการ ทบทวนสิทธิ์ทุกบัญชี ใช้ credential อายุสั้นที่ออกเมื่อจำเป็น และปลดระบบเก่าที่เลิกใช้ออกให้หมด
- การเก็บความลับ ทุกการเข้ารหัสและถอดรหัสถูกบันทึกจากศูนย์กลาง และมีเพียงบริการจัดการความลับที่เข้าถึงกุญแจถอดรหัสได้
- การแจ้งลูกค้า Railway ยอมรับว่าแจ้งผู้ให้บริการก่อนลูกค้า และจะกำหนดเวลาประเมินผลกระทบที่แน่นอน เมื่อครบเวลาจะแจ้งลูกค้าในวงกว้างไม่ว่าผลจะเป็นอย่างไร
บริษัทยื่นเรื่องต่อ IC3 ของ FBI แล้ว ว่าจ้างบริษัทพิสูจน์หลักฐานภายนอก และจะเผยแพร่ตัวบ่งชี้การโจมตี (IOC) ต่อสาธารณะเมื่อหน่วยงานบังคับใช้กฎหมายอนุญาต
ทำไมเรื่องนี้สำคัญ
Railway เข้ารหัสตัวแปรแบบ envelope encryption ที่กุญแจหลักอยู่ในบริการจัดการกุญแจของผู้ให้บริการคลาวด์และนำออกมาไม่ได้ แต่ไฟล์ credential ที่สั่งถอดรหัสได้อยู่บนดิสก์ของเครื่องที่ผู้โจมตีเข้าถึง การเข้ารหัสจึงไม่พอเมื่อ credential สำหรับถอดรหัสหลุดไปด้วย อีกบทเรียนคือระบบ build และ CI/CD กลายเป็นทั้งทางเข้าแรกและทางเข้าที่สอง ไม่ใช่ตัวแอปของลูกค้า
คีย์ AI ยังเป็นเป้าที่เปลี่ยนเป็นเงินได้ทันที เพราะผู้ขโมยใช้โมเดลได้โดยให้เจ้าของคีย์จ่าย เมื่อคีย์ AI ถูกขโมย งานจึงไม่ได้จบที่การเปลี่ยนรหัส ลูกค้ายังต้องไล่ขอเงินคืนกับผู้ให้บริการแต่ละรายที่มีนโยบายต่างกัน
องค์กรไทยควรทำอะไรเพื่อรับมือคีย์ AI ถูกขโมย
- ตั้งเพดานค่าใช้จ่ายและการแจ้งเตือน ที่บัญชี OpenAI, Anthropic, Google และ AWS ทุกบัญชีที่ออกคีย์ให้ระบบอัตโนมัติ เพื่อรู้ตัวเร็วถ้าคีย์ AI ถูกขโมย ไม่ต้องรอบิลสิ้นเดือน
- ตรวจว่าเปลี่ยนคีย์ที่ต้นทางครบ ถ้าเคยเก็บคีย์ไว้บน Railway ให้ยกเลิกคีย์เดิมในคอนโซลของผู้ให้บริการ และเทียบการใช้งานตั้งแต่ 20 ตุลาคม 2026 เป็นต้นมา ถ้าพบค่าใช้จ่ายแปลกให้แจ้งผ่านแบบฟอร์มของ Railway
- ทบทวนการผูก OIDC ใน CI/CD ของตัวเอง จำกัดเงื่อนไขของ trust policy ให้เฉพาะ repository และ branch ที่ต้องใช้จริง เพราะการตั้งค่าที่กว้างเกินคือทางเข้าที่สองในเหตุนี้
- อย่าวาง credential ที่ถอดรหัสได้ไว้บนดิสก์ ให้บริการที่ต้องถอดรหัสขอสิทธิ์จาก KMS เฉพาะความลับที่ตนใช้ พร้อมบันทึกทุกการถอดรหัส
- ประเมินหน้าที่ตาม PDPA ถ้ารหัสฐานข้อมูลที่มีข้อมูลส่วนบุคคลอยู่ในตัวแปรที่อาจหลุด ให้ฝ่ายคุ้มครองข้อมูลส่วนบุคคลประเมินว่าต้องแจ้งเหตุหรือไม่ Railway ระบุว่าแบ่งปัน IOC ให้ลูกค้าที่มีภาระการรายงานตามกฎหมาย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
รายงานของ Railway ชี้ว่าระบบ build ที่รันงานของลูกค้าหลายรายบนเครื่องเดียวกันอาจกลายเป็นทางเข้าสู่ความลับของทั้งแพลตฟอร์ม องค์กรไทยที่ต้องการรันงาน build และเก็บคีย์สำคัญบนเครื่องที่ควบคุมเองทั้งหมดเลือกใช้ Dedicated Server ของ THAI DATA CLOUD ได้ เป็นเซิร์ฟเวอร์ Intel Xeon ทั้งเครื่องที่ไม่แชร์ทรัพยากรกับใคร พร้อม Root Access เต็มรูปแบบ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Railway คีย์ AI ถูกขโมยไปใช้เท่าไร และใครจ่ายค่าเสียหาย?
รายงานของ Railway วันที่ 10 พฤศจิกายน 2026 ประเมินว่าหลังคีย์ AI ถูกขโมย มีการนำไปใช้โดยไม่ได้รับอนุญาตราว 740,000 ดอลลาร์สหรัฐ บริษัทประสานผู้ให้บริการ AI ให้คืนเงินแก่ลูกค้า และจะจ่ายแทนเองในส่วนที่ผู้ให้บริการไม่คืน เช่น OpenRouter รวมถึงค่าใช้จ่ายของ Anthropic ระหว่างที่ยังเจรจากันอยู่
เหตุ Railway คีย์ AI ถูกขโมย กระทบลูกค้ามากแค่ไหน?
ในเหตุคีย์ AI ถูกขโมยครั้งนี้ Railway ระบุว่า environment variables ที่อาจถูกถอดรหัสครอบคลุมไม่เกิน 1.85% ของ workspace หรือราว 100,000 แห่ง ซึ่งเป็นเพดานสูงสุด token ของบัญชีที่เชื่อมไว้ของผู้ใช้ 1,852 รายถูกถอดรหัสด้วย บริษัทรีเซ็ตทุก token แจ้งผู้ใช้ทุกราย และไม่พบการล็อกอินบัญชี Railway ด้วยข้อมูลที่ถูกขโมย
ผู้โจมตีเข้าระบบ Railway ได้อย่างไร?
รายงานระบุสองทางเข้า ทางแรกคือช่องโหว่ที่ไม่เคยรู้มาก่อนในระบบ build แบบหลายผู้เช่า ทำให้หลุดการแยกไฟล์ระบบบางส่วนและได้ credential ของเครื่อง build ทางที่สองคือการตั้งค่า OIDC ที่ผิดในสภาพแวดล้อมคลาวด์ของ Railway ซึ่งพาไปถึง credential ที่ถอดรหัสตัวแปรของลูกค้าได้ จนเกิดเหตุคีย์ AI ถูกขโมย
ลูกค้า Railway ที่คีย์ AI ถูกขโมยควรทำอะไร?
หลังคีย์ AI ถูกขโมย Railway ขอให้ลูกค้าแจ้งค่าใช้จ่ายที่ตนไม่ได้ทำผ่านแบบฟอร์มของบริษัท ลูกค้าควรตรวจว่าเปลี่ยนคีย์ AI คีย์คลาวด์ รหัสฐานข้อมูล และคีย์ระบบชำระเงินที่ต้นทางครบแล้ว และขอคืนเงินตามขั้นตอนของผู้ให้บริการแต่ละราย เช่น OpenAI ให้เปิด support request แล้วส่ง Case ID ให้ฝ่ายซัพพอร์ตของ Railway
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ