
Palo Alto Networks เปิดเผย 9 CVE เมื่อ 12 พ.ย. 2026 เด่นคือ CVE-2026-0330 RCE สิทธิ์ root บน Panorama แก้ใน PAN-OS 12.2.4-h2 ยังไม่พบการโจมตีจริง
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Palo Alto Networks เผยแพร่ประกาศความปลอดภัย 9 CVE (CVE-2026-0323 ถึง CVE-2026-0331) เมื่อ 12 พฤศจิกายน 2026 พร้อมประกาศ PAN-SA-2026-0014 เรื่อง Chromium ประจำเดือน
- CVE-2026-0330 ให้ผู้ดูแลระบบที่เข้าถึงเครือข่ายได้รันโค้ดด้วยสิทธิ์ root บน Panorama คะแนน CVSS 4.0 ที่ 8.6 ความเสี่ยงสูงสุดเมื่อเปิดหน้าจัดการสู่อินเทอร์เน็ต
- CVE-2026-0331 (8.7) ให้ผู้โจมตีที่ไม่ต้องล็อกอินดึงข้อมูลไฟร์วอลล์และเซสชัน และ CVE-2026-0329 (8.2) ทำให้บริการล่มผ่านทราฟฟิกที่ผ่านอินเทอร์เฟซ dataplane
- รุ่นที่แก้ล่าสุดคือ PAN-OS 12.2.4-h2, 12.1.10-h4, 11.2.16-h2, 11.1.16-h5 และ 10.2.18-h14 โดยมีรุ่นแก้ย่อยตามสายของแต่ละรุ่น
- Palo Alto Networks ระบุทุกรายการว่าไม่ทราบว่ามีการโจมตีจริง และเครดิตผู้ค้นพบ 5 รายการระบุชื่อ OpenAI ร่วมกับทีมภายใน
Palo Alto Networks เผยแพร่ประกาศความปลอดภัย 9 CVE เมื่อ 12 พฤศจิกายน 2026 ครอบคลุม PAN-OS, GlobalProtect, Panorama และ Checkov by Prisma Cloud ที่เด่นที่สุดคือ CVE-2026-0330 ช่องโหว่รันโค้ดจากระยะไกลบน Panorama ที่ให้ผู้ดูแลระบบซึ่งเข้าถึงเครือข่ายได้รันโค้ดด้วยสิทธิ์ root คะแนน CVSS 4.0 อยู่ที่ 8.6 บริษัทระบุว่าไม่ทราบว่ามีการโจมตีจริงจากช่องโหว่ทั้งชุดนี้
ประกาศของ Palo Alto Networks ระบุชื่อ OpenAI เป็นผู้ค้นพบร่วมใน 5 รายการ ได้แก่ CVE-2026-0326, 0327, 0328, 0329 และ 0331 ควบคู่กับนักวิจัยภายในของบริษัท ส่วน CVE-2026-0330 บริษัทเครดิตผู้รายงานภายในเพียงรายเดียว ผู้ดูแลไฟร์วอลล์จึงต้องวางแผนอัปเกรดหลายสายรุ่นพร้อมกัน เพราะประกาศชุดนี้กำหนดรุ่นแก้แยกตามสายย่อยของ PAN-OS ตั้งแต่ 10.2 ถึง 12.2
CVE-2026-0330: Panorama รันโค้ดสิทธิ์ root
CVE-2026-0330 กระทบเฉพาะ Panorama ที่ใช้จัดการไฟร์วอลล์จากส่วนกลาง ไม่ใช่ไฟร์วอลล์ที่ทำงานเดี่ยว
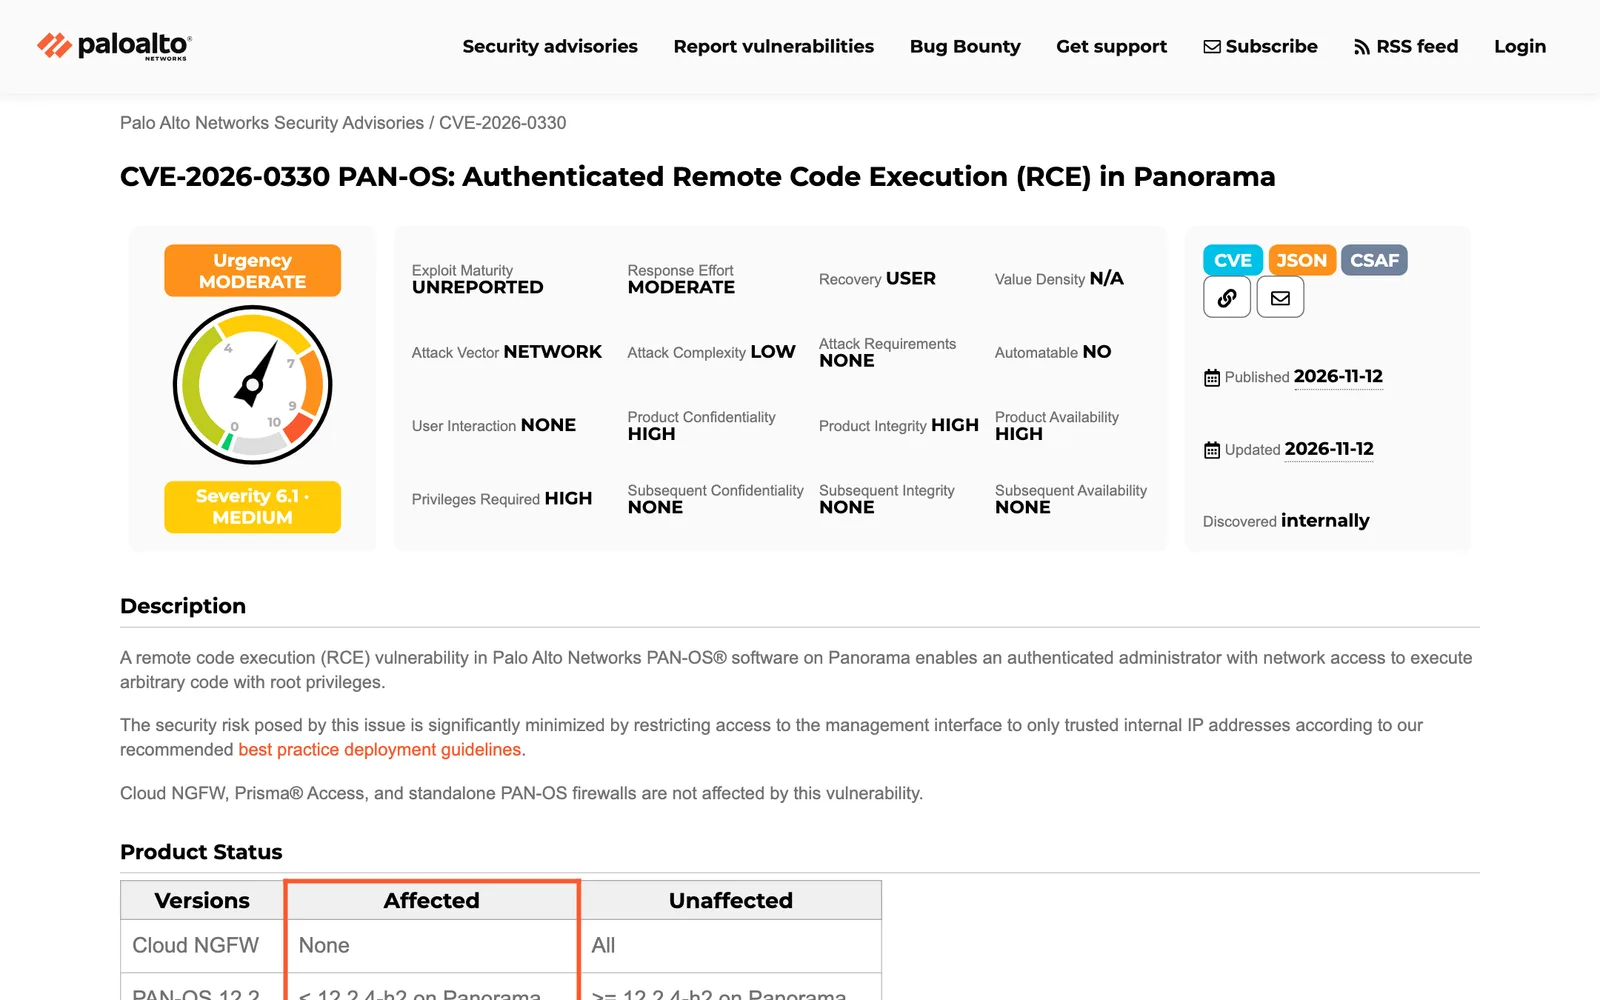
Palo Alto Networks อธิบายว่าช่องโหว่ใน PAN-OS บน Panorama เปิดทางให้ผู้ดูแลระบบที่ผ่านการยืนยันตัวตนและเข้าถึงเครือข่ายได้ รันโค้ดตามใจชอบด้วยสิทธิ์ root บริษัทระบุว่าความเสี่ยงลดลงมากหากจำกัดหน้าจัดการให้เฉพาะ IP ภายในที่เชื่อถือตามแนวปฏิบัติที่แนะนำ และสูงสุดเมื่อเปิดหน้าจัดการสู่อินเทอร์เน็ต ประกาศให้คะแนนสองแบบ คือ 8.6 เมื่อโจมตีผ่านเครือข่าย และ 8.4 เมื่อโจมตีจากเครื่องที่เข้าถึงเฉพาะที่
- ไม่มีวิธีหลบเลี่ยงอื่น บริษัทระบุว่า CVE-2026-0330 ไม่มี workaround ที่ทราบ ลูกค้าที่ใช้ Threat Prevention เปิด Threat ID 510045 และ 510048 เพื่อรับความคุ้มครองจำกัดได้ แต่ต้องใช้ SSL Decryption
- ลดเป้าโจมตี CVE-2026-0330 ใช้ jump box เป็นเครื่องเดียวที่เข้าหน้าจัดการได้ ตามที่ประกาศแนะนำ
- ผลิตภัณฑ์ที่ไม่กระทบ Cloud NGFW, Prisma Access และไฟร์วอลล์ PAN-OS แบบเดี่ยว (ไม่ใช่ Panorama) ไม่ได้รับผลกระทบ
ทั้ง 9 CVE ในรอบ 12 พฤศจิกายน 2026
CVE-2026-0330 อยู่ในกลุ่มคะแนนสูงแม้ต้องเป็นผู้ดูแลระบบ ส่วนรายการอื่นกระทบไฟร์วอลล์ แอปบนเครื่องผู้ใช้ และเครื่องมือสแกนโค้ด
| CVE | ส่วนที่ได้รับผล | ประเภท | CVSS 4.0 |
|---|---|---|---|
| CVE-2026-0330 | PAN-OS บน Panorama | รันโค้ดสิทธิ์ root (ต้องเป็นผู้ดูแลระบบ) | 8.6 สูง |
| CVE-2026-0331 | PAN-OS dataplane | เปิดเผยข้อมูลไฟร์วอลล์และเซสชัน (ไม่ต้องล็อกอิน) | 8.7 สูง |
| CVE-2026-0329 | PAN-OS dataplane | Buffer overflow ทำให้บริการล่ม (ไม่ต้องล็อกอิน) | 8.2 สูง |
| CVE-2026-0324 | GlobalProtect App บน Windows ผ่าน OPSWAT MetaDefender SDK | จัดการสิทธิ์ผิดพลาด (เข้าถึงเฉพาะที่) | 8.5 สูง |
| CVE-2026-0328 | GlobalProtect Portal | ปลอมตัวเป็นผู้ใช้อื่น (ไม่ต้องล็อกอิน) | 7.0 สูง |
| CVE-2026-0326 | PAN-OS ประมวลผลโปรโตคอลและบริการ | Buffer overflow | 6.3 ปานกลาง |
| CVE-2026-0327 | GlobalProtect ใน PAN-OS | ยกระดับสิทธิ์ | 6.0 ปานกลาง |
| CVE-2026-0325 | GlobalProtect gateway | ข้ามข้อจำกัด IP ต้นทาง (ต้องมีบัญชี GlobalProtect) | 5.3 ปานกลาง |
| CVE-2026-0323 | Checkov by Prisma Cloud | Server-Side Request Forgery | 4.8 ปานกลาง |
คะแนนในตารางเป็นคะแนนพื้นฐาน (Base) ของ CVSS 4.0 ที่ Palo Alto Networks ระบุในข้อมูลประกาศแต่ละ CVE ส่วนหน้าเว็บประกาศแสดงคะแนนที่ปรับตามสถานะการโจมตีแยกต่างหาก เช่น CVE-2026-0330 แสดง 6.1 ระดับปานกลาง เพราะ Exploit Maturity เป็น Unreported จึงควรอ่านทั้งสองตัวเลขร่วมกัน
CVE-2026-0331 และ CVE-2026-0329: ช่องโหว่ที่ไม่ต้องล็อกอิน
CVE-2026-0331 ให้ผู้โจมตีที่ไม่ต้องล็อกอินและเข้าถึงเครือข่ายได้ดึงข้อมูลสำคัญของไฟร์วอลล์และเซสชันด้วยทราฟฟิกที่ส่งไปยังหรือผ่านอินเทอร์เฟซ dataplane Palo Alto Networks ระบุว่าความเสี่ยงสูงสุดกับไฟร์วอลล์ PA-Series และ VM-Series เพราะอาจดึงข้อมูลสำคัญออกได้ ส่วน Prisma Access เสี่ยงต่ำกว่าเพราะต้องเป็นผู้ใช้ที่ยืนยันตัวตนและเครือข่ายภายนอกถูกจำกัด Panorama ไม่ได้รับผลกระทบ และบริษัทไม่มี workaround
CVE-2026-0329 ให้ผู้โจมตีที่ไม่ต้องล็อกอินทำให้บริการล่มด้วยทราฟฟิกที่สร้างขึ้นเฉพาะ ช่องโหว่นี้กระทบเมื่อมีเงื่อนไขอย่างใดอย่างหนึ่ง ได้แก่ IKE Gateway ที่ใช้ใบรับรองและเปิดการตรวจ CRL หรือ OCSP หรือการตั้งค่า DNS Proxy ที่เปิดอยู่ ผู้ดูแลระบบควรเปิดดูที่ Network > Network Profiles > IKE Gateways ตามที่ประกาศอธิบาย ลูกค้า Threat Prevention เปิด Threat ID 510051 และ 510052 เพื่อรับความคุ้มครองจำกัด Cloud NGFW และ Panorama ไม่ได้รับผลกระทบ
รุ่น PAN-OS ที่แก้แล้ว
รุ่นปลายสายของแต่ละสายหลักที่แก้ CVE-2026-0330 และ CVE-2026-0329 ได้ทั้งคู่ ตามตารางของ Palo Alto Networks คือ
| สาย PAN-OS | รุ่นที่แก้ (สายหลัก) | ตัวอย่างรุ่นแก้ของสายย่อย |
|---|---|---|
| 12.2 | 12.2.4-h2 | ไม่มี |
| 12.1 | 12.1.10-h4 | 12.1.7-h12, 12.1.4-h14 |
| 11.2 | 11.2.16-h2 | 11.2.13-h5, 11.2.10-h18, 11.2.7-h24, 11.2.4-h24 |
| 11.1 | 11.1.16-h5 | 11.1.13-h17, 11.1.10-h37, 11.1.7-h13, 11.1.4-h39 |
| 10.2 | 10.2.18-h14 | 10.2.16-h13, 10.2.13-h28, 10.2.10-h43, 10.2.7-h40 |
PAN-OS รุ่นเก่ากว่านี้ที่ไม่ได้รับการสนับสนุนต้องอัปเกรดเป็นรุ่นที่ยังรองรับ สำหรับ Prisma Access ในรายการที่ได้รับผล เช่น CVE-2026-0329 บริษัทให้ใช้ 12.1.10-h4, 11.2.7-h24 และ 10.2.10-h43 ผู้ที่ใช้ PAN-OS 10.2 ควรอ่านเรื่องPAN-OS 10.2 หมดซัพพอร์ต 31 มี.ค. 2027 ประกอบการวางแผนอัปเกรด
CVE-2026-0324 และ CVE-2026-0325: GlobalProtect
CVE-2026-0324 อยู่ใน OPSWAT MetaDefender Endpoint Security SDK ที่ GlobalProtect App บน Windows ใช้ Palo Alto Networks จัดเป็นปัญหาการจัดการสิทธิ์ผิดพลาด ผู้โจมตีที่เข้าถึงเครื่องในระดับสิทธิ์ต่ำเป็นผู้ใช้ประโยชน์ได้ (CVSS 8.5) ต้นทางแก้แล้วใน SDK รุ่น 4.3.4822 บน Windows และรุ่นหลังจากนั้น ผู้ดูแลต้องอัปเดต GlobalProtect App เป็นรุ่นที่รวม SDK ที่แก้แล้วตามตารางในประกาศ
CVE-2026-0325 ให้ผู้ใช้ GlobalProtect ที่มีบัญชีถูกต้องข้ามข้อจำกัดตาม IP ต้นทางได้ ลูกค้าที่ยังอัปเกรดไม่ได้ลดความเสี่ยงด้วยนโยบายป้องกัน DoS การจำกัดตามประเทศ และรายการบล็อก IP ตามคำแนะนำของบริษัท
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-0330 และอีก 8 รายการ
- ตรวจรุ่น PAN-OS และ Panorama ที่ได้รับผลจาก CVE-2026-0330 ว่าอยู่สายไหน แล้วเทียบกับตารางรุ่นแก้
- ปิดหน้าจัดการจากอินเทอร์เน็ต เหลือเฉพาะ IP ภายในหรือ jump box ก่อนวางแผนอัปเกรด Panorama
- เปิด Threat ID ที่ประกาศระบุ ถ้าใช้ Threat Prevention และเปิด SSL Decryption ไว้แล้ว ระหว่างรอ
- ตรวจเงื่อนไขของ CVE-2026-0329 ว่ามี IKE Gateway แบบใบรับรองที่เปิด CRL หรือ OCSP หรือ DNS Proxy อยู่หรือไม่ เพื่อจัดลำดับไฟร์วอลล์ที่ต้องแก้ก่อน
- อัปเดต GlobalProtect App บน Windows ให้เป็นรุ่นที่รวม MetaDefender SDK ที่แก้แล้ว
- เปิดรายการประกาศทุกฉบับ เพราะรุ่นแก้ย่อยต่างกันตามสายและรุ่นย่อย
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ไฟร์วอลล์และเครื่องจัดการที่ต้องอัปเกรดหลายสายรุ่นพร้อมกันเป็นงานที่ต้องมีคนติดตามประกาศและวางแผนช่วงเวลาปิดระบบ Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-0330 คืออะไร?
CVE-2026-0330 คือช่องโหว่รันโค้ดจากระยะไกลใน PAN-OS บน Panorama ที่ให้ผู้ดูแลระบบซึ่งเข้าถึงเครือข่ายได้รันโค้ดด้วยสิทธิ์ root ตามประกาศของ Palo Alto Networks คะแนน CVSS 4.0 อยู่ที่ 8.6 และความเสี่ยงสูงสุดเมื่ออนุญาตให้เข้าหน้าจัดการจาก IP ภายนอกอินเทอร์เน็ต
ช่องโหว่ PAN-OS เดือนพฤศจิกายน 2026 ถูกโจมตีจริงแล้วหรือไม่?
Palo Alto Networks ระบุในประกาศของ CVE-2026-0323 ถึง CVE-2026-0331 ว่าไม่ทราบว่ามีการโจมตีจริงจากช่องโหว่เหล่านี้ ณ วันที่เผยแพร่ 12 พฤศจิกายน 2026
ต้องอัปเกรด PAN-OS เป็นรุ่นไหน?
รุ่นที่แก้ของสายหลักคือ 12.2.4-h2, 12.1.10-h4, 11.2.16-h2, 11.1.16-h5 และ 10.2.18-h14 ผู้ที่อยู่สายย่อยอื่นมีรุ่นแก้ของสายนั้นด้วย เช่น 12.1.7-h12 และ 11.2.13-h5 ตามตารางในแต่ละประกาศ ส่วน Cloud NGFW ไม่ต้องทำอะไรสำหรับหลายรายการ
CVE-2026-0329 กระทบทุกไฟร์วอลล์หรือไม่?
ไม่ Palo Alto Networks ระบุว่ากระทบเมื่อมี IKE Gateway ที่ใช้การยืนยันตัวตนด้วยใบรับรองและเปิดการตรวจ CRL หรือ OCSP หรือเมื่อตั้งค่าและเปิด DNS Proxy ไว้บนไฟร์วอลล์ ส่วน Cloud NGFW และ Panorama ไม่ได้รับผลกระทบ
แหล่งอ้างอิง
- CVE-2026-0330 PAN-OS: Authenticated Remote Code Execution (RCE) in Panorama — Palo Alto Networks
- CVE-2026-0329 PAN-OS: Buffer Overflow Vulnerability — Palo Alto Networks
- CVE-2026-0331 PAN-OS: Sensitive Information Disclosure Vulnerability — Palo Alto Networks
- CVE-2026-0325 PAN-OS: GlobalProtect Authorization Bypass Vulnerability — Palo Alto Networks
- Palo Alto Networks Security Advisories — Palo Alto Networks
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Palo Alto Networks12OpenAI95
- ประเทศและสถานที่
- California47
- ผลิตภัณฑ์และเทคโนโลยี
- PAN-OS9Chromium14GlobalProtect4Windows135
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ