
PHP 8.5.13, 8.4.28, 8.3.37 และ 8.2.36 ออก 19 พ.ย. 2026 แก้ 17 ช่องโหว่ 7 รายการระดับ Critical CVSS 9.2 ซึ่งทีม PHP ระบุว่าต้องมีการตั้งค่าที่ไม่ใช่ค่าเริ่มต้น
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- ทีม PHP ออก PHP 8.5.13, 8.4.28, 8.3.37 และ 8.2.36 เมื่อ 19 พฤศจิกายน 2026 เวลา 21:00 น. ตามเวลาไทย เป็นรุ่นแก้ความปลอดภัยของทุกสายที่ยังได้รับการดูแล
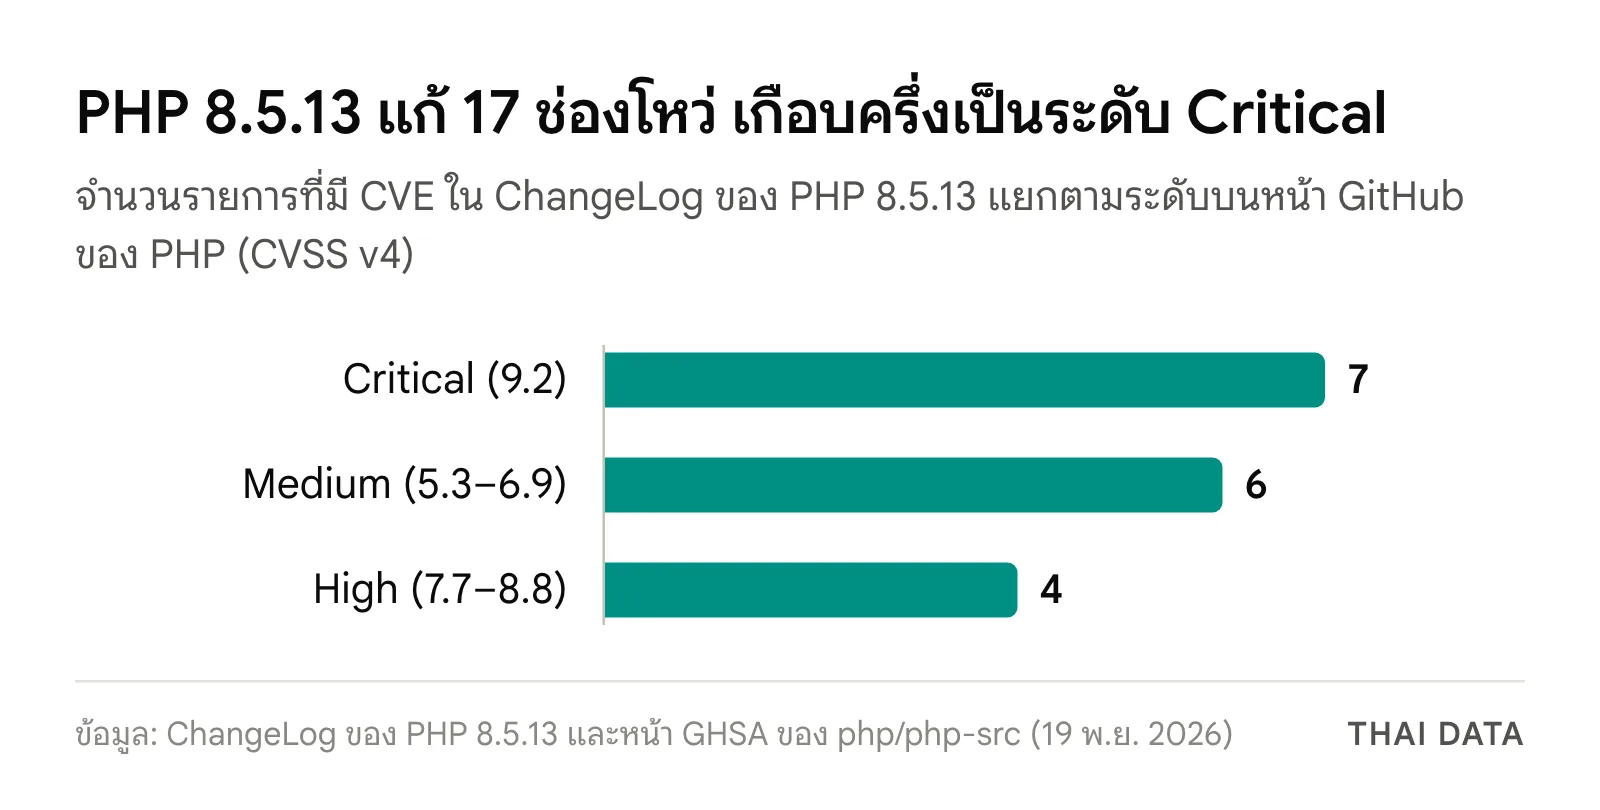
- ChangeLog ของ PHP 8.5.13 ระบุการแก้ 17 รายการ ที่มีรหัส GHSA และ CVE หน้า GitHub จัดระดับ Critical 7 รายการ (CVSS v4 9.2) High 4 รายการ และ Medium 6 รายการ
- ประกาศล่วงหน้าเมื่อ 18 พฤศจิกายน 2026 ระบุว่ารายการระดับ Critical ต้องอาศัยการตั้งค่าที่ไม่ใช่ค่าเริ่มต้นหรือระบบที่ตั้งไม่ทั่วไป
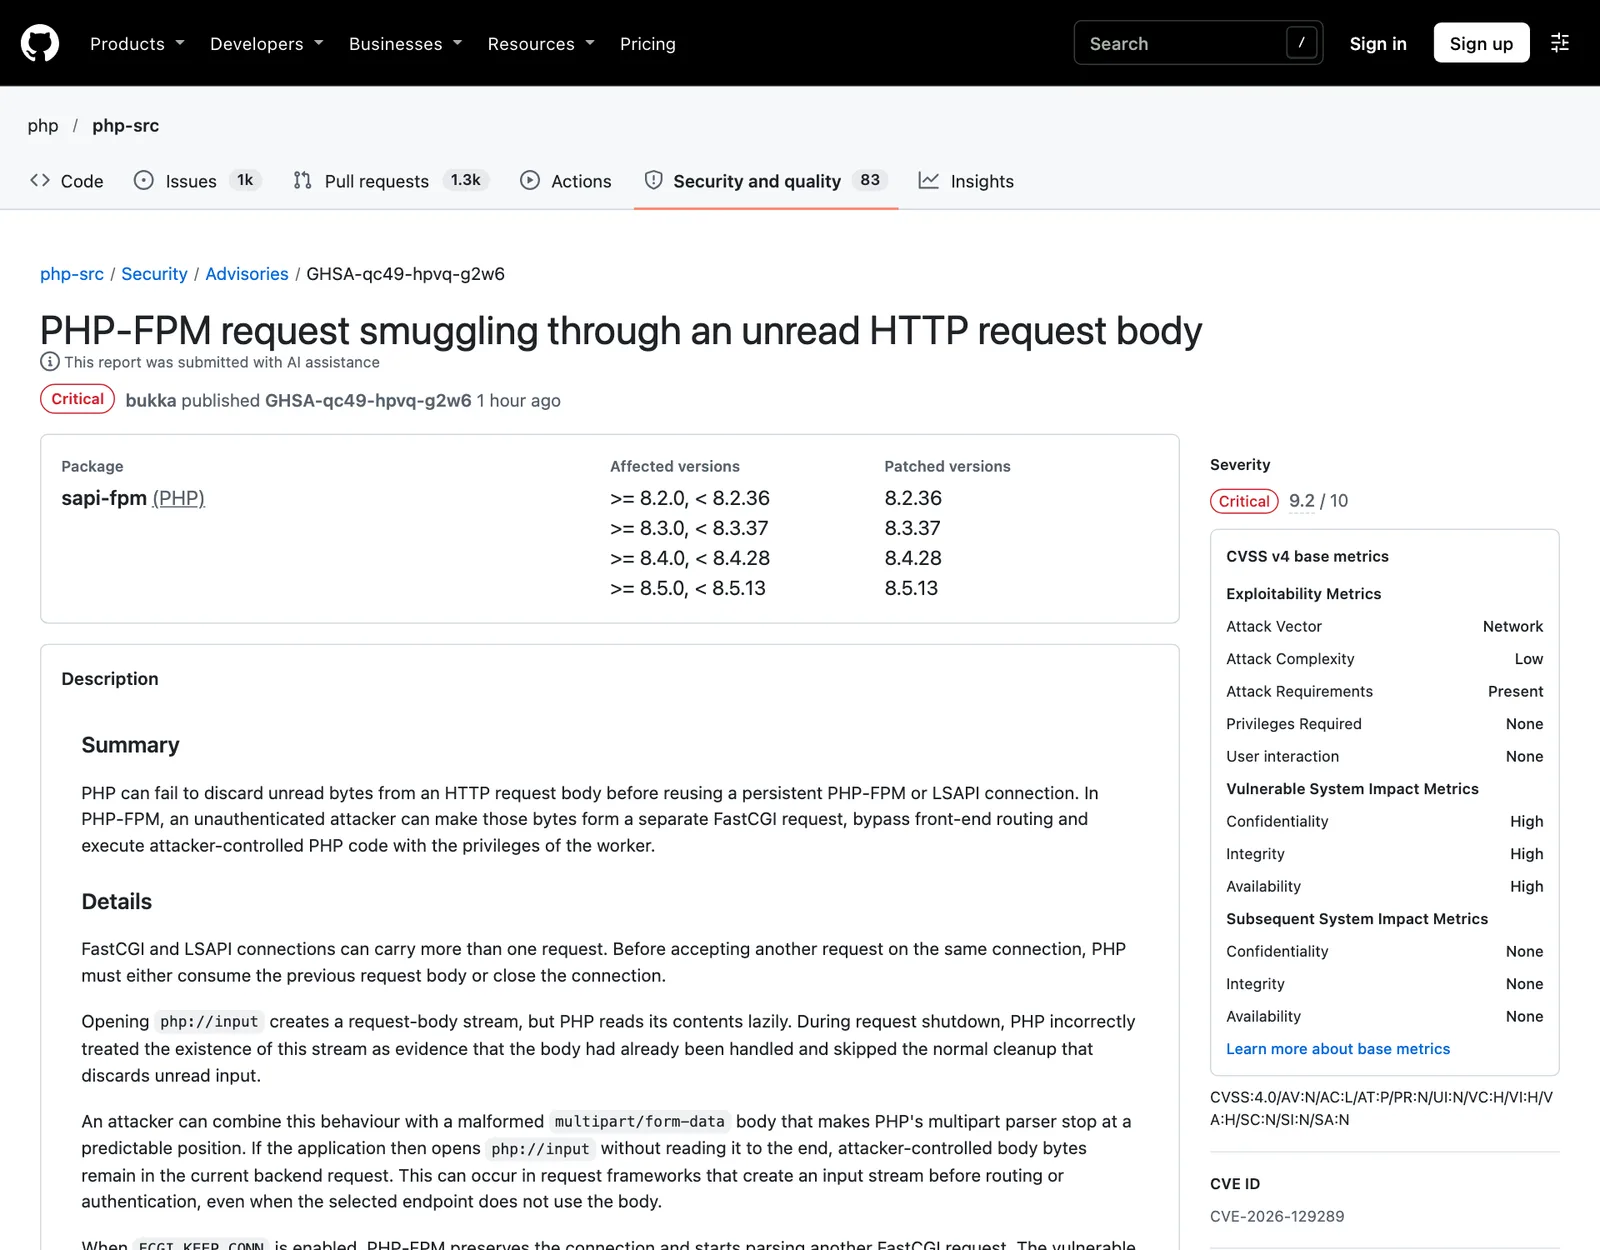
- รายการที่น่าห่วงคือ CVE-2026-129289 ใน PHP-FPM ที่ให้ผู้โจมตีรันโค้ด PHP ได้ด้วยคำขอเดียว เมื่อเว็บเซิร์ฟเวอร์ด้านหน้าเปิดใช้การเชื่อมต่อ FastCGI ซ้ำ เช่น nginx ที่ตั้ง fastcgi_keep_conn on
PHP 8.5.13, 8.4.28, 8.3.37 และ 8.2.36 รุ่นแก้ไขด้านความปลอดภัยของภาษา PHP ออกเมื่อวันที่ 19 พฤศจิกายน 2026 เวลา 14:00 UTC (21:00 น. ตามเวลาไทย) ครอบคลุมสาย 8.2 ถึง 8.5 ChangeLog ของ PHP 8.5.13 ระบุการแก้ 17 รายการที่มีหมายเลข CVE ในจำนวนนี้หน้า GitHub ของโครงการจัดเป็นระดับ Critical 7 รายการ
หนึ่งวันก่อนหน้า ทีมความปลอดภัยของ PHP ประกาศล่วงหน้าว่ารุ่นชุดนี้อยู่ในรอบออกปกติทุก 4 สัปดาห์ ระดับสูงสุดคือ Critical และรายการระดับ Critical ต้องอาศัยการตั้งค่าที่ไม่ใช่ค่าเริ่มต้นหรือระบบที่ตั้งไม่ทั่วไป แต่ก็เตือนให้เตรียมอัปเดตทันทีที่รุ่นใหม่ออก ส่วนวันที่ 19 พฤศจิกายน หน้าแรกของ php.net ยังประกาศ PHP 8.6.0 รุ่นใหญ่รุ่นใหม่ด้วย
รุ่นที่แก้แล้วและจำนวนช่องโหว่ใน PHP 8.5.13
จำนวนรายการนับจากบรรทัดที่มีรหัส GHSA และ CVE ใน ChangeLog ของแต่ละรุ่น สาย 8.5 ได้รับการแก้มากที่สุด เพราะมีบางรายการที่เกิดเฉพาะความสามารถใหม่ของ PHP 8.5
| สายรุ่น | รุ่นที่แก้แล้ว | จำนวนรายการที่มี CVE |
|---|---|---|
| PHP 8.5 | PHP 8.5.13 | 17 |
| PHP 8.4 | PHP 8.4.28 | 14 |
| PHP 8.3 | PHP 8.3.37 | 13 |
| PHP 8.2 | PHP 8.2.36 | 12 |
ประกาศของทุกรุ่นบน php.net ระบุว่าเป็น security release และขอให้ผู้ใช้สายนั้นอัปเกรด ไฟล์ซอร์สและไฟล์สำหรับ Windows มีบนหน้าดาวน์โหลด ส่วน PHP 8.2 จะหมดการดูแลจาก php.net วันที่ 31 ธันวาคม 2026 ตามที่เราสรุปไว้ในข่าว PHP 8.2 หมดซัพพอร์ต
7 ช่องโหว่ระดับ Critical และเงื่อนไขที่ต้องมี
ทั้ง 7 รายการได้คะแนน CVSS v4 9.2 บนหน้า GitHub ของ PHP เงื่อนไขในตารางสรุปจากหน้า GHSA ของแต่ละรายการ
| CVE | ส่วนที่มีปัญหา | สายที่กระทบ | เงื่อนไขหลักตามหน้า GHSA |
|---|---|---|---|
| CVE-2026-129289 | PHP-FPM รับคำขอซ้อนจาก body ที่อ่านไม่หมด | 8.2–8.5 | เว็บเซิร์ฟเวอร์ด้านหน้าใช้การเชื่อมต่อ FastCGI ซ้ำ และแอปเปิด php://input แต่อ่านไม่จบ |
| CVE-2026-115560 | session serializer ไม่ตรงกัน | 8.2–8.5 | เปิด session upload progress และมีฝั่งอ่าน-เขียน session ใช้รูปแบบต่างกัน |
| CVE-2026-126714 | ไฟล์ session ถูกเขียนทับไม่ครบ | 8.2–8.5 | ใช้ตัวเก็บ session แบบไฟล์ซึ่งเป็นค่าเริ่มต้น ผู้โจมตีต้องคุมข้อมูล session และขัดจังหวะการเขียนได้ |
| CVE-2026-129496 | ใช้หน่วยความจำที่คืนแล้วใน cache เขตเวลา | 8.2–8.5 | มีคำเตือนตอนเริ่มระบบ บันทึก error ลงไฟล์ และเกิดคำเตือนอีกครั้งตอนรับคำขอแรก |
| CVE-2026-129474 | ใช้หน่วยความจำที่คืนแล้วใน backtrace ของ __call() | 8.5 | เปิด fatal_error_backtraces (ค่าเริ่มต้นของ 8.5) และ zend.exception_ignore_args=0 |
| CVE-2026-129182 | backtrace ของ fatal error ถูกสร้างใหม่หลังปิดคำขอ | 8.5 | ตั้งค่า INI บางแบบซ้อนกันระหว่างระดับระบบกับระดับโฟลเดอร์ |
| CVE-2026-129481 | ใช้หน่วยความจำที่คืนแล้วหลังปิด session ไม่สำเร็จ | 8.3–8.5 | callback ของแอปเกิด fatal error ระหว่างปิด session |
PHP 8.5.13 ปิดช่อง PHP-FPM ที่รันโค้ดได้ด้วยคำขอเดียว
รายการที่หน้า GHSA บรรยายว่าโจมตีได้ตรงที่สุดคือ CVE-2026-129289 ใน PHP-FPM ผู้โจมตีส่งคำขอเดียวที่มีข้อมูลแบบ multipart ผิดรูป ทำให้ข้อมูลที่ค้างอยู่ใน body กลายเป็นคำขอ FastCGI อีกชุดที่เว็บเซิร์ฟเวอร์ด้านหน้าไม่ได้สร้างหรืออนุญาต แล้วใช้คำขอนั้นตั้งค่าระดับผู้ดูแลจนรันโค้ด PHP ของตัวเองได้ โดยไม่ต้องอาศัยการตั้งค่า PHP ที่ผิดปกติ ช่องโหว่นี้มีมาตั้งแต่ PHP 5.6.0 กระทบการตั้งค่าอย่าง nginx ที่เปิด fastcgi_keep_conn on และ Apache mod_proxy_fcgi ที่เปิด enablereuse=on ส่วนการตั้งค่ามาตรฐานของ nginx และ Apache ที่ปิดการเชื่อมต่อหลังจบแต่ละคำขอไม่ได้รับผลจากวิธีโจมตีที่สาธิต
PHP 8.5.13 ปิด session upload progress เป็นค่าเริ่มต้น
CVE-2026-115560 รายงานแนบการรันคำสั่งบน PHP 8.2.35, 8.3.36, 8.4.27 และ 8.5.12 โดยใช้ object gadget ของไลบรารี Guzzle และทำซ้ำได้กับ Monolog 2.11.1 การแก้ในรุ่นใหม่ปิด session upload progress เป็นค่าเริ่มต้น และไม่ยอมให้เปลี่ยน session.serialize_handler ระหว่างทำงานเมื่อเปิดความสามารถนี้อยู่ ระบบที่ตั้งค่าเปิดไว้เองจะยังเปิดอยู่หลังอัปเดต
ช่องโหว่ระดับ High และ Medium ใน PHP 8.5.13
นอกจาก 7 รายการข้างต้น ChangeLog ยังระบุรายการระดับ High 4 รายการและ Medium 6 รายการ คะแนนเป็น CVSS v4 ตามหน้า GitHub
| CVE | ส่วนที่มีปัญหา | ระดับ (CVSS v4) |
|---|---|---|
| CVE-2026-129291 | PHP-FPM epoll ใช้หน่วยความจำที่คืนแล้ว ยกระดับสิทธิ์ในเครื่องได้ | High (8.8) |
| CVE-2026-127960 | HTTP response header แบบพับบรรทัดทำให้บริการหยุดชะงัก | High (8.7) |
| CVE-2026-128064 | URL ที่เขียน HTTPS หรือ FTPS ปนตัวพิมพ์เล็ก-ใหญ่อาจส่งข้อมูลแบบไม่เข้ารหัส | High (8.2) |
| CVE-2026-128090 | ข้ามการตรวจลายเซ็น OpenSSL ของไฟล์ PHAR ด้วยการลดระดับอัลกอริทึม | High (7.7) |
| CVE-2026-129538 | PHP-CGI อ่านและเขียนเกินขอบเขตตอนแก้ PATH_INFO | Medium (6.9) |
| CVE-2026-129501 | double free ตอนแปลงเอกสาร DOM เป็น XML | Medium (6.3) |
| CVE-2026-15353 | SOAP เปิดเผยข้อมูลจากมิติอาร์เรย์ที่ผิดรูป | Medium (6.3) |
| CVE-2026-129506 | SOAP ใช้หน่วยความจำที่คืนแล้วเมื่อประมวลผล DTD entity | Medium (6.3) |
| CVE-2026-129438 | แปลง URI ตาม RFC 3986 ผิดเมื่อข้อมูลยาวเกิน (เฉพาะ 8.5) | Medium (6.3) |
| CVE-2026-129292 | หน้า status ของ PHP-FPM มีช่องโหว่ XSS | Medium (5.3) |
ทำไม PHP 8.5.13 จึงสำคัญ
แพตช์รอบนี้มาหลังช่องโหว่ PHP2Shell ที่ PHP แก้ในรอบเดือนตุลาคม ซึ่งเราสรุปไว้ในข่าวช่องโหว่ PHP ระดับวิกฤต CVE-2026-109618 และ CVE-2026-109619 หน้า GHSA ของรอบนี้ระบุว่า CVE-2026-129481 เป็นการแก้ส่วนที่ยังไม่ครบของ CVE-2026-109619 และ CVE-2026-129182 เป็นกรณีเพิ่มเติมของปัญหาเดียวกันที่พบหลังรุ่น 8.5.12 ระบบที่เพิ่งแพตช์รอบตุลาคมจึงต้องอัปเดตซ้ำ
PHP อยู่เบื้องหลังเว็บองค์กร ระบบร้านค้าออนไลน์ และแอปที่สร้างด้วย Laravel หรือ Magento จำนวนมาก หน้า GHSA ของ CVE-2026-129474 ยกตัวอย่างเส้นทางใน Laravel facades และ Magento ว่าเป็นจุดที่แอปจริงเรียก magic method แต่ย้ำว่าการมีเฟรมเวิร์กเหล่านี้อย่างเดียวไม่ได้แปลว่าถูกโจมตีได้ ช่องโหว่หลายรายการขึ้นกับการตั้งค่าของเว็บเซิร์ฟเวอร์และ PHP-FPM มากกว่าตัวโค้ด จึงต้องตรวจการตั้งค่าจริงของแต่ละเครื่อง ไม่ใช่ดูแค่เลขรุ่น
องค์กรไทยควรทำอะไรกับ PHP 8.5.13
- อัปเดตตามสายที่ใช้ เป็น PHP 8.5.13, 8.4.28, 8.3.37 หรือ 8.2.36 ถ้าใช้แพ็กเกจของ distro หรือแผงควบคุมโฮสติ้ง ให้ติดตามว่าผู้ดูแลแพ็กเกจนำการแก้ไขชุดนี้ไปใส่แล้วหรือยัง แล้วรีสตาร์ต PHP-FPM ทุก pool
- ตรวจการเชื่อมต่อ FastCGI ซ้ำ ถ้า nginx เปิด fastcgi_keep_conn on หรือ Apache เปิด enablereuse=on ให้พิจารณาปิดไว้จนกว่าจะอัปเดต ตามคำแนะนำในหน้า GHSA และอย่าเปิดพอร์ต PHP-FPM ให้เครือข่ายที่ไม่น่าไว้วางใจเข้าถึง
- ปิด session upload progress ถ้าไม่ได้ใช้ ด้วย session.upload_progress.enabled=0 ในระดับการตั้งค่าของระบบ ไม่ใช่ใน ini_set() ของแอป และให้ทุกแอปที่ใช้ที่เก็บ session ร่วมกันใช้ session.serialize_handler แบบเดียวกัน
- บน PHP 8.5 ตรวจการตั้งค่า backtrace ให้ zend.exception_ignore_args=1 ตามไฟล์ php.ini-production หรือตั้ง fatal_error_backtraces=0 แล้วรีสตาร์ต worker และแก้คำเตือนตอนเริ่มระบบ เช่น date.timezone ที่ตั้งผิด
- วางแผนย้ายออกจาก PHP 8.2 ก่อน 31 ธันวาคม 2026 เพราะหลังจากนั้นจะไม่มีรุ่นแก้ความปลอดภัยจาก php.net อีก
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เว็บที่รันบน PHP ต้องอัปเดตทั้งตัว PHP และการตั้งค่าเว็บเซิร์ฟเวอร์ไปพร้อมกัน ทีมจึงต้องคุมเครื่องได้เองทั้งหมด Cloud VPS App Plus ของ THAI DATA CLOUD มี OS และแอปพร้อมติดตั้งกว่า 20 Images ทั้ง WordPress, Docker และ cPanel และอัปเกรดสเปกได้เมื่องานโตขึ้น เหมาะกับการตั้งเครื่องทดสอบรุ่น PHP ใหม่ก่อนย้ายเว็บจริง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
PHP 8.5.13 แก้ช่องโหว่อะไรบ้าง?
PHP 8.5.13 แก้ 17 รายการที่มีหมายเลข CVE ครอบคลุม PHP-FPM, session, Date, DOM, SOAP, Phar, CGI, URI และฟังก์ชันมาตรฐาน หน้า GitHub ของ PHP จัดระดับ Critical 7 รายการที่ CVSS v4 9.2 เช่น CVE-2026-129289 การลักลอบส่งคำขอใน PHP-FPM และ CVE-2026-115560 ปัญหา session serializer ไม่ตรงกัน
ต้องอัปเดต PHP เป็นรุ่นไหน?
ทีม PHP ให้ผู้ใช้แต่ละสายอัปเดตเป็นรุ่นล่าสุดของสายนั้น คือ PHP 8.5.13, 8.4.28, 8.3.37 หรือ 8.2.36 ทุกรุ่นออกวันที่ 19 พฤศจิกายน 2026 และเป็นรุ่นแก้ความปลอดภัย ไฟล์ซอร์สและไฟล์สำหรับ Windows มีบนหน้าดาวน์โหลดของ php.net
ช่องโหว่ระดับ Critical ใน PHP 8.5.13 กระทบเว็บทุกเว็บหรือไม่?
ไม่ทุกเว็บ ประกาศล่วงหน้าของทีม PHP ระบุว่ารายการระดับ Critical ต้องมีการตั้งค่าที่ไม่ใช่ค่าเริ่มต้นหรือระบบที่ตั้งไม่ทั่วไป เช่น การเปิดใช้การเชื่อมต่อ FastCGI ซ้ำ หรือการเปิด session upload progress แต่ผู้ดูแลควรตรวจการตั้งค่าจริงของตัวเองแล้วอัปเดตให้เร็วที่สุด
ถ้ายังอัปเดต PHP 8.5.13 ไม่ได้ ควรทำอะไรก่อน?
หน้า GHSA ของ PHP แนะนำให้ปิดการใช้การเชื่อมต่อ FastCGI ซ้ำ เช่น ไม่เปิด fastcgi_keep_conn ใน nginx หรือ enablereuse ใน Apache ตั้ง session.upload_progress.enabled=0 ถ้าไม่ใช้ และบน PHP 8.5 ให้ตั้ง zend.exception_ignore_args=1 หรือ fatal_error_backtraces=0 แล้วรีสตาร์ต worker ทั้งหมด
แหล่งอ้างอิง
- PHP 8.5.13 Released! — PHP
- Upcoming Critical PHP Security Release — PHP
- PHP 8 ChangeLog (8.5.13, 8.4.28, 8.3.37, 8.2.36) — PHP
- PHP-FPM request smuggling through an unread HTTP request body (GHSA-qc49-hpvq-g2w6) — GitHub (php/php-src)
- Session serializer mismatch can lead to remote code execution (GHSA-658j-r8rw-q6mx) — GitHub (php/php-src)
- Use-after-free in magic method backtraces can lead to remote code execution (GHSA-8mjj-2r7p-4hg2) — GitHub (php/php-src)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- GitHub131
- ผลิตภัณฑ์และเทคโนโลยี
- PHP31Windows151OpenSSL14Laravel3Magento6WordPress30Docker70cPanel20NGINX3
- เหตุการณ์และงาน
- PHP2Shell25
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ