
Ruby 4.0.10, 3.4.13 และ 3.3.14 ออกเมื่อ 19 พ.ย. 2026 แก้ 7 ช่องโหว่ในเอนจิน Regexp และการแปลงตัวพิมพ์ของ String ทีม Ruby รู้ว่ามี PoC ที่ใช้รันโค้ดจากระยะไกลได้
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
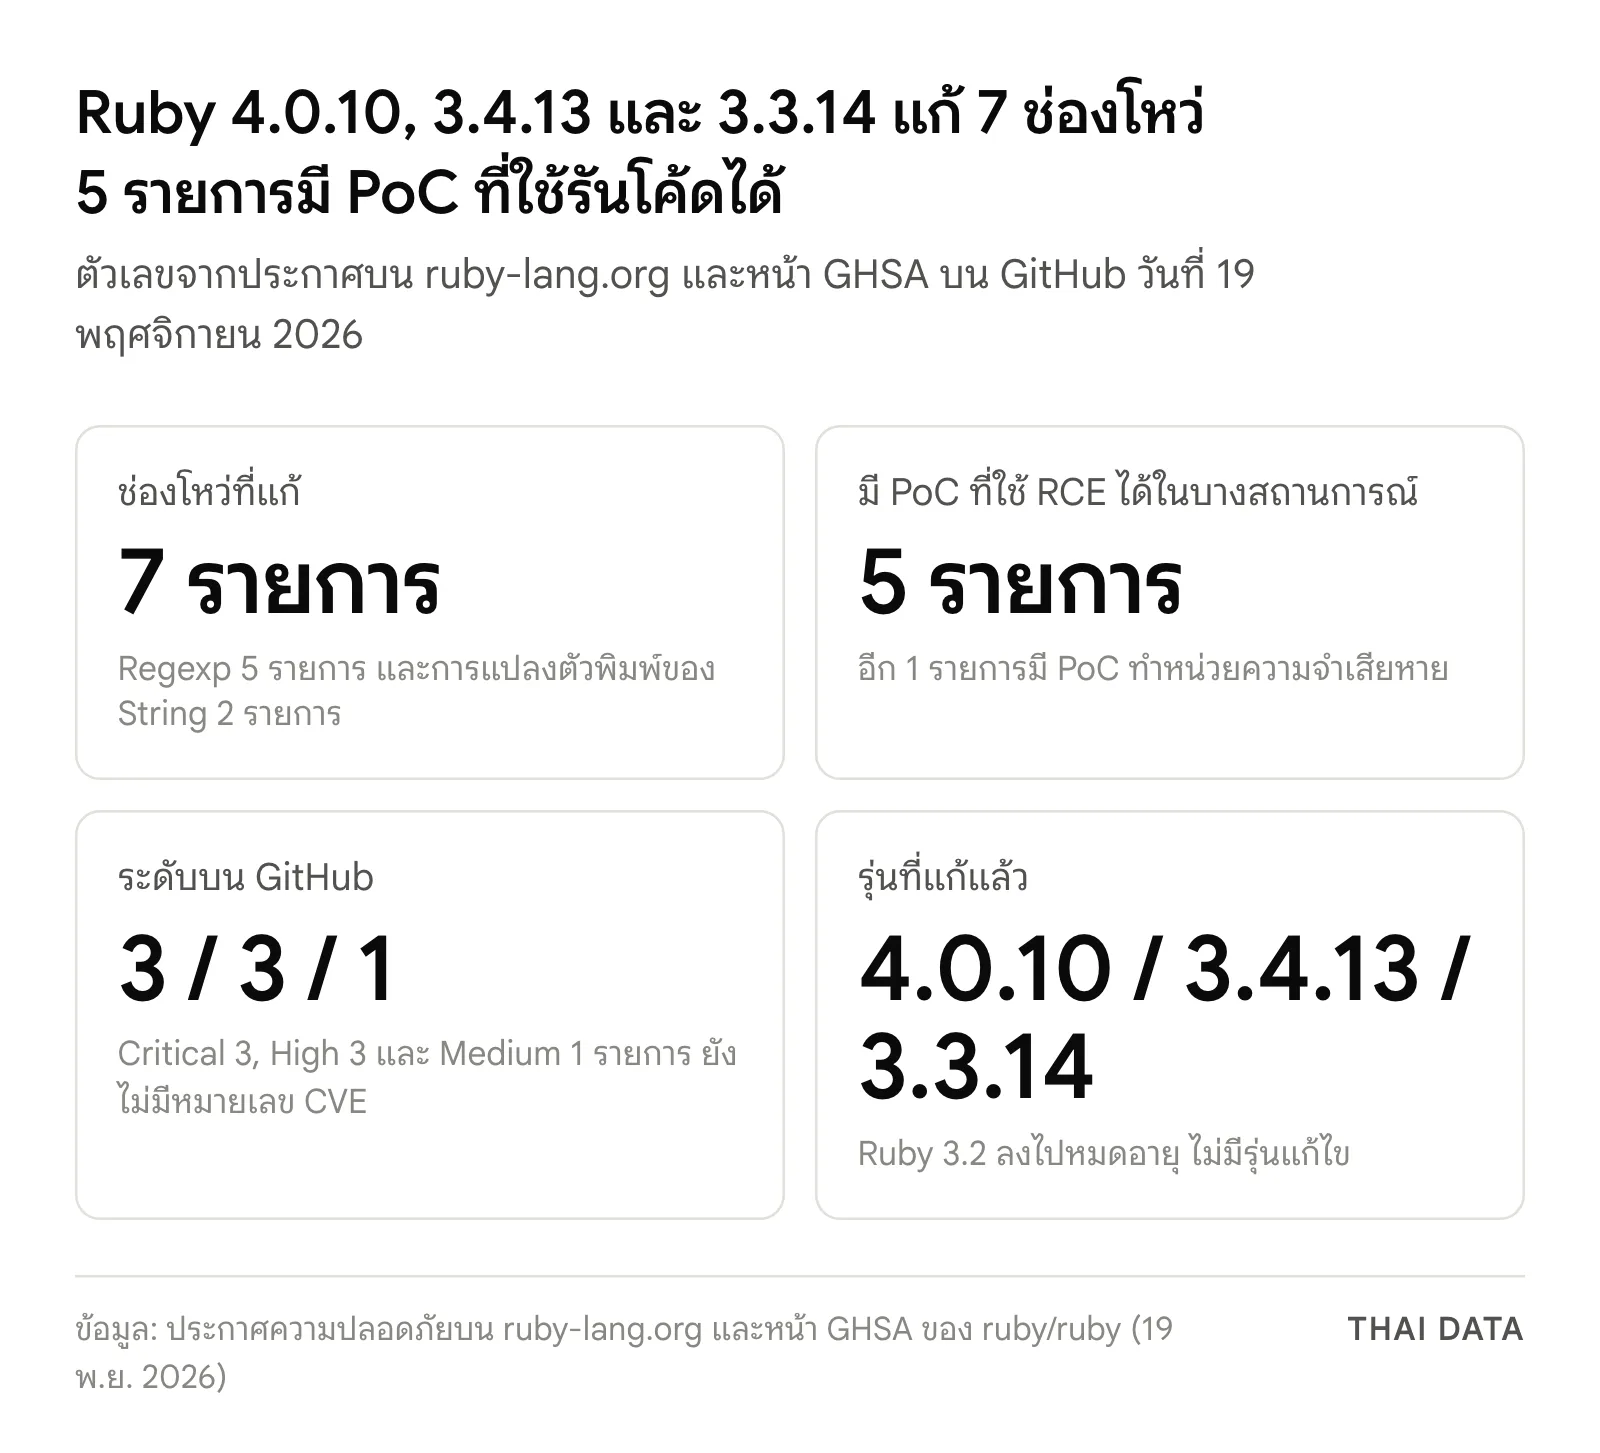
- ทีม Ruby ออก Ruby 4.0.10, 3.4.13 และ 3.3.14 พร้อมประกาศความปลอดภัยเมื่อ 19 พฤศจิกายน 2026 แก้ช่องโหว่ 7 รายการ ในเอนจิน regular expression และการแปลงตัวพิมพ์เล็ก-ใหญ่ของ String
- ประกาศระบุว่าทีมรู้ว่ามี PoC ที่พิสูจน์ว่าช่องโหว่ 5 รายการ ใช้รันโค้ดจากระยะไกล (RCE) ได้ในบางสถานการณ์ โดย GitHub จัดระดับ Critical 3 รายการ High 3 รายการ และ Medium 1 รายการ
- รุ่นที่ได้รับผลกระทบคือ Ruby 3.3.13 ลงไป, 3.4.0–3.4.12 และ 4.0.0–4.0.9 ส่วน Ruby 3.2 ลงไปหมดอายุแล้วและจะไม่ได้รับการแก้ไข
- ณ วันประกาศ ช่องโหว่ทั้ง 7 รายการยังไม่มีหมายเลข CVE ทีม Ruby จึงอ้างด้วยรหัส GHSA ของ GitHub ไปก่อน
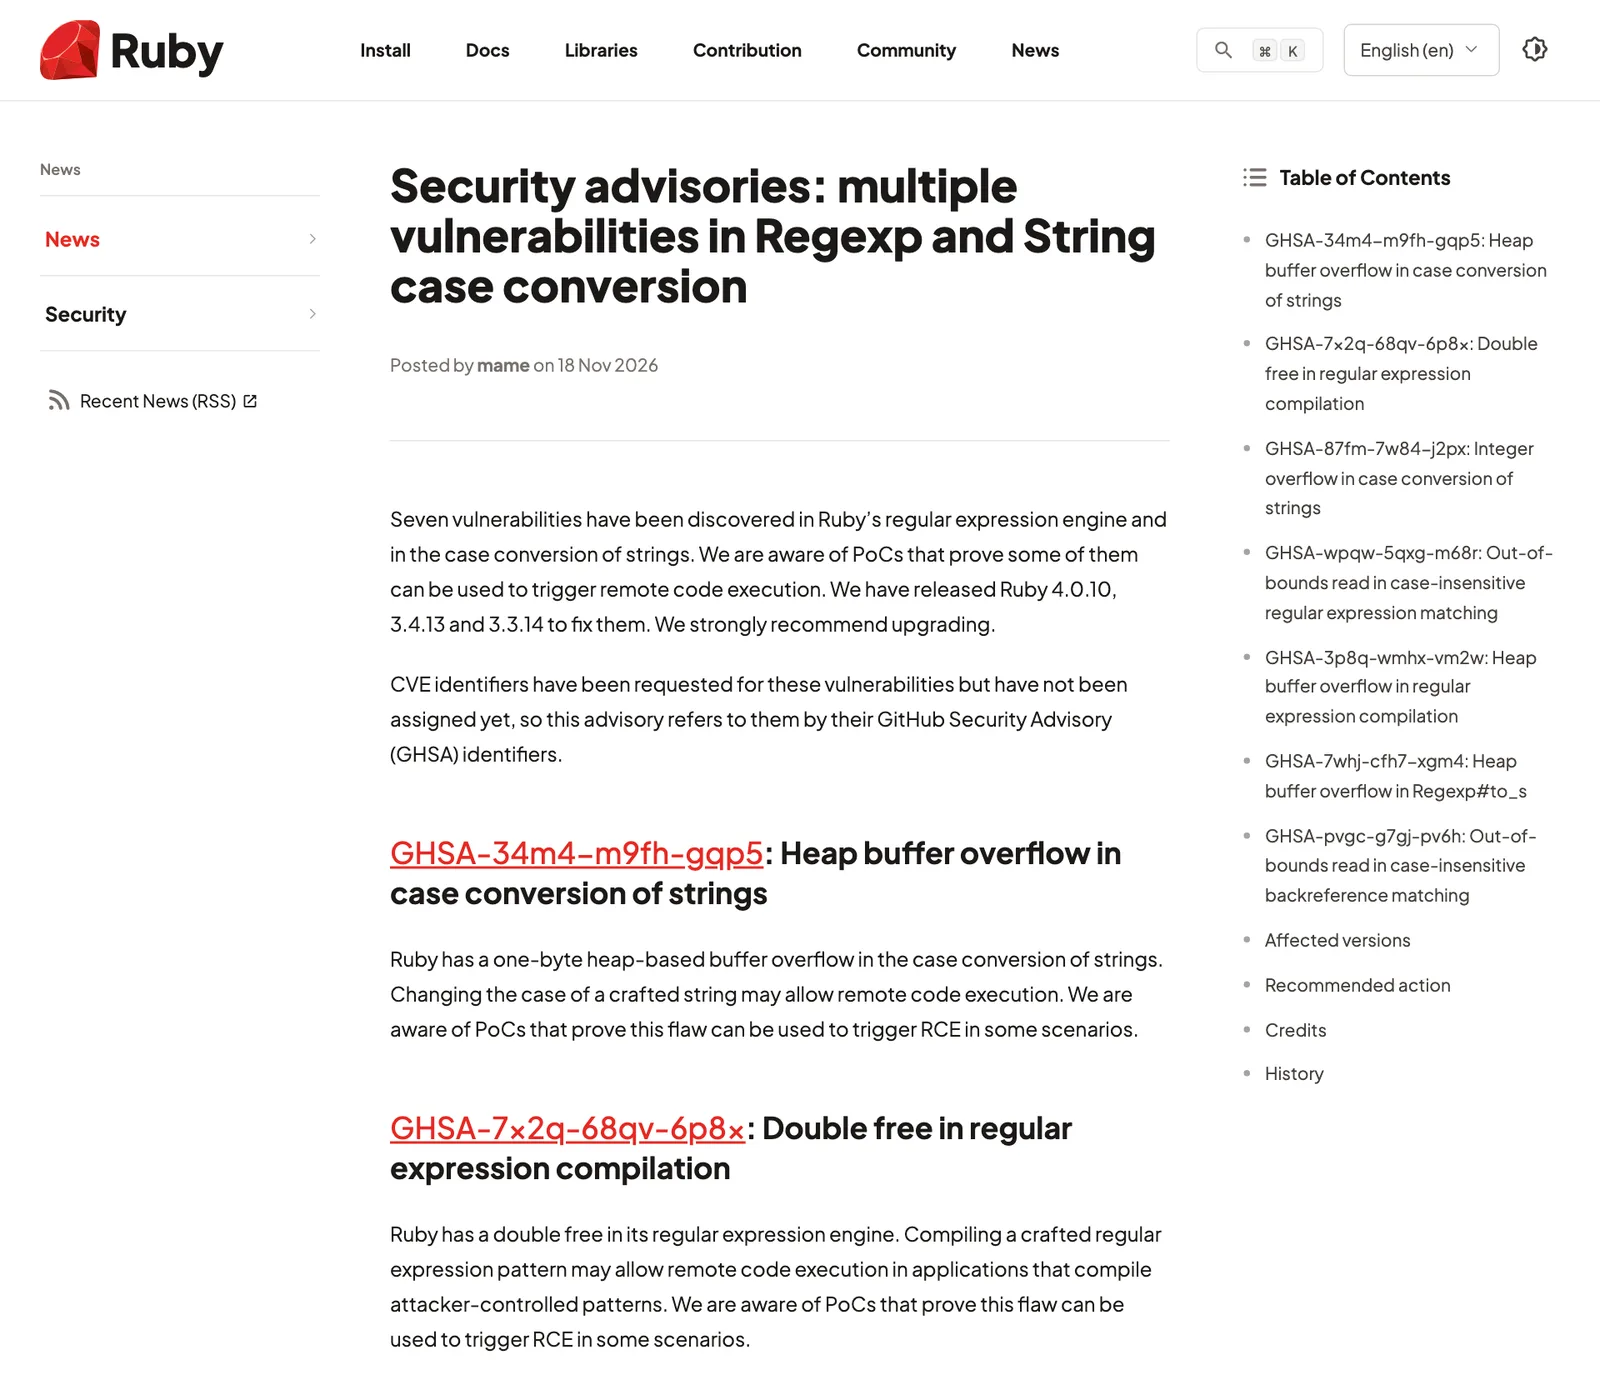
Ruby 4.0.10, 3.4.13 และ 3.3.14 รุ่นแก้ไขของภาษา Ruby ออกพร้อมประกาศความปลอดภัยเมื่อวันที่ 19 พฤศจิกายน 2026 (07:00 น. ตามเวลาไทย) แก้ช่องโหว่ 7 รายการในเอนจิน regular expression และการแปลงตัวพิมพ์เล็ก-ใหญ่ของ String ทีม Ruby ระบุว่ารู้ว่ามี PoC ที่พิสูจน์ว่าบางรายการใช้รันโค้ดจากระยะไกล (Remote Code Execution) ได้ และแนะนำอย่างยิ่งให้อัปเกรด
ณ วันประกาศ ช่องโหว่ทั้งหมดยังไม่ได้รับหมายเลข CVE ทีม Ruby ขอหมายเลขไปแล้ว ระหว่างนี้จึงอ้างถึงด้วยรหัส GHSA (GitHub Security Advisory) ผู้ดูแลระบบที่ไล่ตามแพตช์ด้วยเลข CVE จึงอาจยังไม่เห็นรายการเหล่านี้ในเครื่องมือสแกน
ช่องโหว่ 7 รายการที่ Ruby 4.0.10 แก้
ตารางนี้สรุปจากประกาศบน ruby-lang.org และหน้า GHSA ของแต่ละรายการบน GitHub ระดับความรุนแรงเป็นระดับที่หน้า GitHub แสดง ซึ่งยังไม่มีคะแนน CVSS กำกับ
| รหัส GHSA | ส่วนที่มีปัญหา | ชนิดช่องโหว่ | ระดับบน GitHub | ผลตามประกาศ |
|---|---|---|---|---|
| GHSA-34m4-m9fh-gqp5 | แปลงตัวพิมพ์ของ String | heap buffer overflow 1 ไบต์ | Critical | มี PoC ที่ใช้ RCE ได้ในบางสถานการณ์ |
| GHSA-7x2q-68qv-6p8x | คอมไพล์ regular expression | double free | Critical | มี PoC ที่ใช้ RCE ได้ในบางสถานการณ์ |
| GHSA-3p8q-wmhx-vm2w | คอมไพล์ regular expression | integer overflow จนเขียนเกิน heap | Critical | มี PoC ที่ใช้ RCE ได้ในบางสถานการณ์ |
| GHSA-87fm-7w84-j2px | แปลงตัวพิมพ์ของ String | integer overflow จนเขียนเกิน heap | High | มี PoC ที่ใช้ RCE ได้ในบางสถานการณ์ |
| GHSA-7whj-cfh7-xgm4 | Regexp#to_s | heap buffer overflow | High | มี PoC ที่ใช้ RCE ได้ในบางสถานการณ์ อาจรั่วข้อมูลในหน่วยความจำ |
| GHSA-wpqw-5qxg-m68r | จับคู่ regex แบบไม่สนตัวพิมพ์ | อ่านเกินขอบเขต | High | มี PoC ที่ทำให้หน่วยความจำเสียหายแบบที่ผู้โจมตีควบคุมได้ |
| GHSA-pvgc-g7gj-pv6h | backreference แบบไม่สนตัวพิมพ์ | อ่านเกินขอบเขต | Medium | อาจรั่วข้อมูลในหน่วยความจำหรือทำให้โปรเซสล่ม |
รายละเอียดบนหน้า GHSA บอกเงื่อนไขของบางรายการชัดขึ้น รายการ GHSA-34m4-m9fh-gqp5 เกิดเมื่อแปลงตัวพิมพ์ของข้อความในบาง encoding แบบไบต์เดียว เช่น ISO-8859-1 และ Windows-1252 ซึ่ง Ruby อาจเขียนเกินท้ายบัฟเฟอร์ 1 ไบต์ ส่วน GHSA-87fm-7w84-j2px เกิดเมื่อผลลัพธ์ของการแปลงตัวพิมพ์ใหญ่เกิน 4 GiB และ GHSA-7x2q-68qv-6p8x เกิดตอนแยกวิเคราะห์ character class intersection (&&) ในแพตเทิร์น
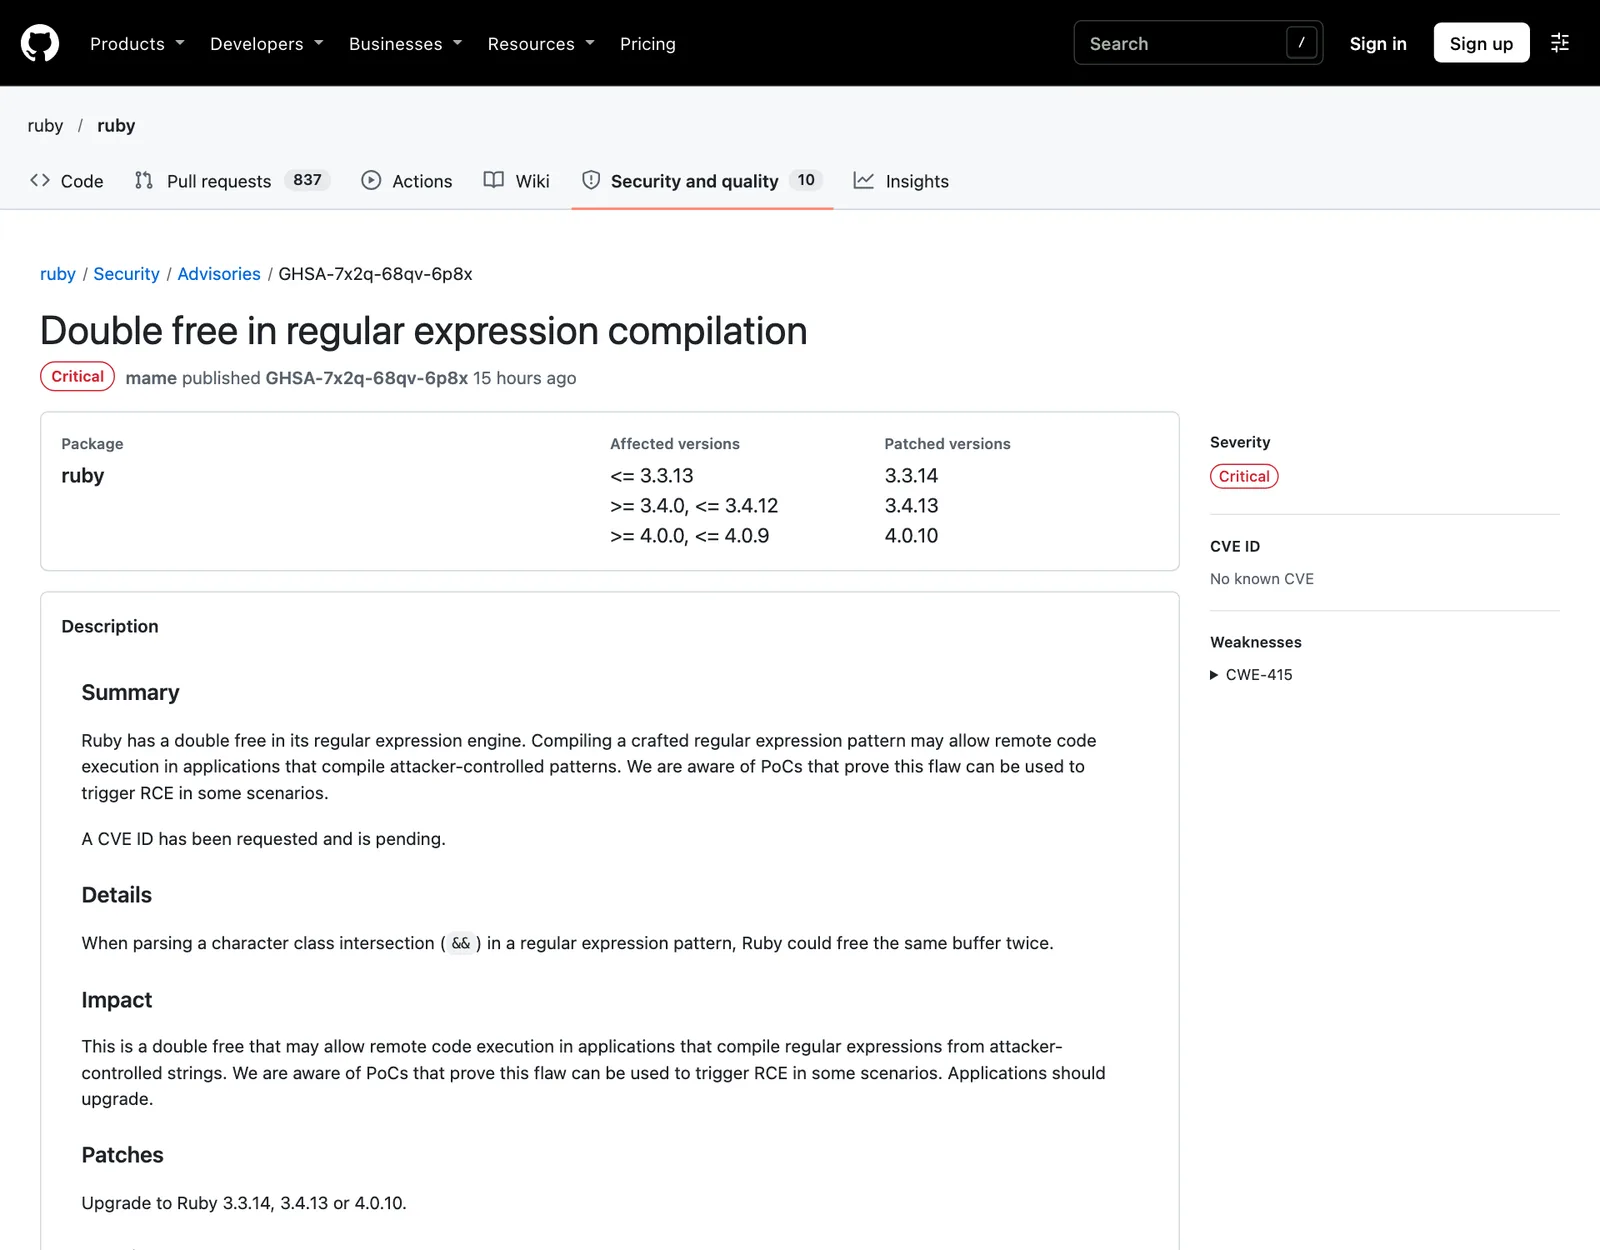
รุ่นที่ได้รับผลกระทบและรุ่นที่ต้องอัปเกรดเป็น Ruby 4.0.10
ประกาศของ Ruby แบ่งรุ่นตามสายที่ยังได้รับการดูแล ทุกสายมีรุ่นที่แก้แล้วออกพร้อมกันในวันเดียว
| สายรุ่น | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| Ruby 4.0 | 4.0.0 ถึง 4.0.9 | Ruby 4.0.10 |
| Ruby 3.4 | 3.4.0 ถึง 3.4.12 | Ruby 3.4.13 |
| Ruby 3.3 | 3.3.13 ลงไป | Ruby 3.3.14 |
| Ruby 3.2 ลงไป | หมดอายุแล้ว | ไม่มีรุ่นแก้ไข |
ประกาศรุ่น 3.3.14 ยังแจ้งว่าตั้งแต่รุ่นนี้ สาย 3.3 จะได้รับการแก้บั๊กที่ทีมเห็นว่าควร backport ด้วย ไม่ใช่แค่แพตช์ความปลอดภัย จึงเปลี่ยนชื่อระยะนี้จาก security maintenance เป็น legacy maintenance แต่กำหนดสิ้นสุดการดูแลยังเป็นปลายเดือนมีนาคม 2027 เท่าเดิม นอกจากแพตช์ความปลอดภัยแล้ว Ruby 4.0.10 และ 3.4.13 ยังรวมการแก้บั๊กอื่นตามรายการบน GitHub Releases
ผู้รายงานช่องโหว่ที่ Ruby 4.0.10 แก้
ประกาศให้เครดิตการรายงาน 4 ใน 7 รายการแก่ Stephan Lipp จาก Ada Logics ร่วมกับ Anthropic ได้แก่ GHSA-34m4-m9fh-gqp5, GHSA-7x2q-68qv-6p8x, GHSA-wpqw-5qxg-m68r และ GHSA-7whj-cfh7-xgm4 อีก 2 รายการรายงานผ่าน HackerOne โดยผู้ใช้ชื่อ baba__yaga และ aphantom ส่วนรายการสุดท้ายพบโดย Hiroya Fujinami และ Hiroshi SHIBATA ประกาศไม่ได้ให้รายละเอียดเพิ่มว่าแต่ละฝ่ายมีส่วนในการค้นพบอย่างไร
ทำไม Ruby 4.0.10 จึงสำคัญ
นี่เป็นแพตช์เอนจิน regex ของ Ruby รอบที่สองในเวลาไม่ถึงหนึ่งเดือน เมื่อ 23 ตุลาคม 2026 ทีม Ruby เพิ่งออก Ruby 4.0.9, 3.4.12 และ 3.3.13 เพื่อแก้บั๊กใน Onigmo เอนจิน regex ของ Ruby ที่ GitLab พบว่าใช้รันโค้ดบนเซิร์ฟเวอร์ GitLab ได้ และออก CVE ไป 4 รายการ หนึ่งในนั้นคือ CVE-2026-97229 ที่ CISA ใส่ในรายการถูกโจมตีจริง เครื่องที่เพิ่งอัปเดตตามรอบนั้นจึงยังต้องอัปเดตซ้ำเป็น Ruby 4.0.10 หรือรุ่นคู่กันในรอบนี้
ความเสี่ยงหลักอยู่ที่แอปที่นำข้อความจากผู้ใช้ไปสร้างเป็นแพตเทิร์น regex หรือแปลงตัวพิมพ์ของข้อความที่รับมาจากภายนอก ซึ่งเป็นงานที่พบได้ทั่วไปในเว็บแอป ระบบค้นหา และเครื่องมือประมวลผลข้อความ ประกาศใช้คำว่า "ในบางสถานการณ์" แปลว่าไม่ใช่ทุกแอปที่ถูกเจาะได้ แต่การที่มี PoC แล้วทำให้ช่วงเวลาก่อนมีผู้นำไปใช้จริงอาจสั้นลง
องค์กรไทยควรทำอะไรกับ Ruby 4.0.10
- สำรวจว่ามี Ruby อยู่ที่ไหน ทั้งเซิร์ฟเวอร์ที่รันแอป Ruby on Rails อิมเมจ container และเครื่องมือภายในที่เขียนด้วย Ruby แล้วเช็กเลขรุ่นด้วยคำสั่ง ruby -v
- อัปเกรดตามสายที่ใช้ เป็น Ruby 4.0.10, 3.4.13 หรือ 3.3.14 ไฟล์ซอร์สมีบน cache.ruby-lang.org พร้อมค่า SHA256 ให้ตรวจ ถ้าใช้ rbenv, asdf หรืออิมเมจ Docker ทางการ ให้รอให้รุ่นใหม่ขึ้นแล้วสร้างอิมเมจใหม่
- ถ้าใช้ Ruby จากแพ็กเกจของ distro ให้ติดตามประกาศของ distro ว่านำการแก้ไขชุดนี้ไปใส่แล้วหรือยัง เพราะเลขรุ่นของแพ็กเกจอาจไม่ตรงกับเลขรุ่นของ Ruby
- ย้ายออกจาก Ruby 3.2 ลงไป เพราะหมดอายุแล้วและจะไม่ได้รับการแก้ไขชุดนี้ ส่วนสาย 3.3 มีเวลาถึงปลายเดือนมีนาคม 2027
- ทบทวนโค้ดที่สร้าง regex จากข้อความของผู้ใช้ ระหว่างรออัปเกรด เช่น จำกัดหรือ escape ข้อความก่อนนำไปสร้างแพตเทิร์น และจดรหัส GHSA ไว้เทียบเมื่อมีหมายเลข CVE ออกมา
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
แพตช์ของตัวภาษาอย่าง Ruby ต้องอัปเดตที่ระดับเซิร์ฟเวอร์ ทีมที่ดูแลเครื่องเองจึงต้องมีสิทธิ์เต็มในการเปลี่ยนรุ่น runtime ได้ทันทีที่แพตช์ออก Cloud Linux Server ของ THAI DATA CLOUD ให้เลือก Ubuntu, AlmaLinux หรือ Debian พร้อม Root Access เต็มรูปแบบบน Data Center ไทยและสิงคโปร์ ทีมจึงอัปเกรด Ruby และสร้างสภาพแวดล้อมทดสอบก่อนขึ้นระบบจริงได้เอง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Ruby 4.0.10 แก้ช่องโหว่อะไรบ้าง?
Ruby 4.0.10 รวมถึง 3.4.13 และ 3.3.14 แก้ 7 ช่องโหว่ แบ่งเป็นการแปลงตัวพิมพ์ของ String 2 รายการ (heap buffer overflow และ integer overflow) และเอนจิน regular expression 5 รายการ ได้แก่ double free ตอนคอมไพล์แพตเทิร์น heap overflow ตอนคอมไพล์ heap overflow ใน Regexp#to_s และการอ่านเกินขอบเขตตอนจับคู่แบบไม่สนตัวพิมพ์ 2 รายการ
Ruby รุ่นไหนได้รับผลกระทบ และต้องอัปเกรดเป็นรุ่นอะไร?
ประกาศของ Ruby ระบุรุ่นที่ได้รับผลกระทบคือ 3.3.13 ลงไป 3.4.0 ถึง 3.4.12 และ 4.0.0 ถึง 4.0.9 ให้อัปเกรดเป็น Ruby 4.0.10, 3.4.13 หรือ 3.3.14 ตามสายที่ใช้ ส่วน Ruby 3.2 ลงไปหมดอายุแล้วและจะไม่ได้รับการแก้ไขชุดนี้
ช่องโหว่ที่ Ruby 4.0.10 แก้ถูกนำไปโจมตีจริงแล้วหรือยัง?
ประกาศของทีม Ruby ไม่ได้บอกว่ามีการโจมตีจริง แต่ระบุว่าทีมรู้ว่ามี PoC ที่พิสูจน์ว่า 5 ใน 7 รายการใช้รันโค้ดจากระยะไกลได้ในบางสถานการณ์ และอีกหนึ่งรายการทำให้หน่วยความจำเสียหายแบบที่ผู้โจมตีควบคุมได้ จึงแนะนำอย่างยิ่งให้อัปเกรดทันที
แอปแบบไหนเสี่ยงที่สุดจากช่องโหว่ Regexp ของ Ruby?
ประกาศระบุว่าช่องโหว่ฝั่ง regular expression ส่วนใหญ่กระทบแอปที่คอมไพล์หรือใช้แพตเทิร์นที่ผู้โจมตีควบคุมได้ เช่น ช่องค้นหาที่ให้ผู้ใช้พิมพ์ regex เอง ส่วนช่องโหว่ฝั่ง String กระทบเมื่อแปลงตัวพิมพ์ของข้อความที่ถูกสร้างมาเป็นพิเศษ เช่น ในบาง encoding แบบไบต์เดียวอย่าง ISO-8859-1 และ Windows-1252 ทางแก้คืออัปเกรดเป็น Ruby 4.0.10 หรือรุ่นคู่กัน
แหล่งอ้างอิง
- Security advisories: multiple vulnerabilities in Regexp and String case conversion — Ruby
- Ruby 4.0.10 Released — Ruby
- Ruby 3.3.14 Released — Ruby
- Heap buffer overflow in case conversion of strings (GHSA-34m4-m9fh-gqp5) — GitHub (ruby/ruby)
- Double free in regular expression compilation (GHSA-7x2q-68qv-6p8x) — GitHub (ruby/ruby)
- Regexp compilation fixes related to GitLab's CVE-2026-89078, CVE-2026-93577, CVE-2026-97229 and CVE-2026-110264 — Ruby
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- GitHub131Anthropic83HackerOne8GitLab12
- ประเทศและสถานที่
- สิงคโปร์308
- ผลิตภัณฑ์และเทคโนโลยี
- Windows151Docker70Linux165Ubuntu91AlmaLinux71Debian83
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ