
เลขาธิการ สกมช. ธีรวุฒิ: กมช. เห็นชอบแต่งตั้ง พร้อม 3 ข้อสั่งการ MFA และ PHP2Shell
เลขาธิการ สกมช. ธีรวุฒิ วิทยากรณ์ ได้รับความเห็นชอบจาก กมช. 4 พ.ย. 2569 พร้อม 3 ข้อสั่งการ เร่ง MFA ทุกกระทรวง ติดตามระบบเสี่ยง 180 วัน รายงานการแก้ PHP2Shell
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
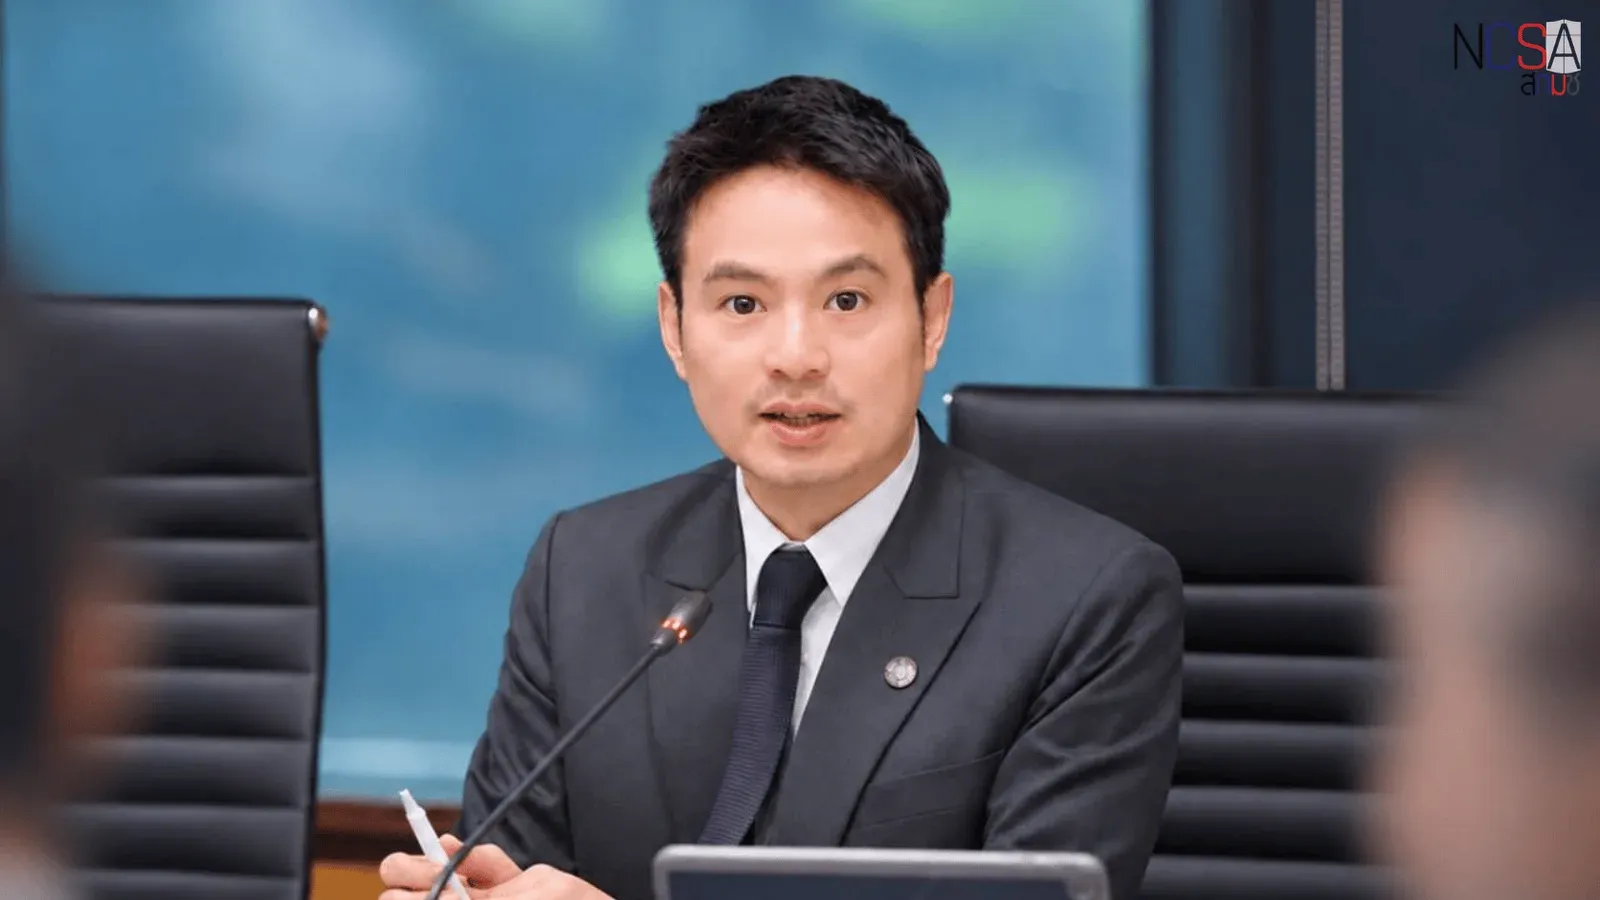
สรุปประเด็นสำคัญ
- คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ครั้งที่ 4/2569 เมื่อ 4 พฤศจิกายน 2569 มีมติเห็นชอบแต่งตั้ง พลตรี ธีรวุฒิ วิทยากรณ์ เป็นเลขาธิการ กมช. ซึ่งเป็นผู้บริหารสูงสุดของ สกมช.
- ก่อนได้รับแต่งตั้ง พลตรี ธีรวุฒิในฐานะรองเลขาธิการรายงานว่าระบบกลุ่มเสี่ยง 30,301 ระบบ ยังเปิดอยู่ 14,803 ระบบ มี MFA แล้ว 1,147 ระบบ และอีก 12,650 ระบบยังไม่มีทั้ง MFA และแผนรองรับ
- ที่ประชุมให้เสนอ ครม. สั่งทุกกระทรวงกำกับหน่วยงานให้ทำตามมติ ครม. 11 สิงหาคม 2569 โดยเฉพาะ MFA และ สกมช. จะติดตามการรีเซ็ตรหัสผ่านและแผนปรับปรุงระบบภายใน 180 วัน
- สกมช. สำรวจระบบที่อาจได้รับผลจากช่องโหว่ PHP2Shell ครอบคลุม 8 กลุ่มระบบ และต้องรายงานความคืบหน้าต่อ กมช. เป็นระยะ
- กมช. ยังเห็นชอบร่างบันทึกความร่วมมือระหว่าง สกมช. กับหน่วยงานต่าง ๆ และแผนรับมือภัยคุกคามทางไซเบอร์ และรับทราบรายงานเหตุที่มีผลกระทบอย่างมีนัยสำคัญประจำปี 2569
เลขาธิการ สกมช. ธีรวุฒิ วิทยากรณ์ คือผู้บริหารคนใหม่ของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ หลังที่ประชุมคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ครั้งที่ 4/2569 เมื่อ 4 พฤศจิกายน 2569 มีมติเห็นชอบแต่งตั้งพลตรี ธีรวุฒิ เป็นเลขาธิการ กมช. ที่ประชุมเดียวกันออก 3 ข้อสั่งการ ให้ทุกกระทรวงเร่งใช้ MFA ติดตามระบบกลุ่มเสี่ยงตามกรอบเวลา และให้ สกมช. รายงานการแก้ช่องโหว่ PHP2Shell ต่อเนื่อง
กมช. ครั้งที่ 4/2569 ตั้งเลขาธิการ สกมช. ธีรวุฒิ และตัดสินใจอะไร
ข่าวของ สกมช. ระบุว่านายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ในฐานะประธาน กมช. เป็นประธานการประชุม ซึ่งเน้นลดความเสี่ยงของระบบสารสนเทศภาครัฐจากบัญชีผู้ใช้และรหัสผ่านที่รั่วไหล และจากช่องโหว่ระดับวิกฤต มติหลักของที่ประชุมมีดังนี้
| เรื่อง | มติหรือข้อสั่งการ |
|---|---|
| เลขาธิการ กมช. | เห็นชอบแต่งตั้งพลตรี ธีรวุฒิ วิทยากรณ์ |
| MFA | เสนอ ครม. สั่งทุกกระทรวงกำกับหน่วยงานในสังกัดให้ทำตามมติ ครม. 11 สิงหาคม 2569 อย่างเคร่งครัด โดยเฉพาะการยืนยันตัวตนหลายปัจจัย (MFA) |
| ระบบกลุ่มเสี่ยง | ติดตามการรีเซ็ตรหัสผ่าน การเพิ่มการยืนยันตัวตน แผนปรับปรุงระบบ และทบทวนผลภายใน 180 วัน |
| PHP2Shell | ให้ สกมช. ติดตามหน่วยงานที่เกี่ยวข้องและรายงานต่อที่ประชุมเป็นระยะ |
| ความร่วมมือและแผน | เห็นชอบร่างบันทึกความร่วมมือระหว่าง สกมช. กับหน่วยงานต่าง ๆ และแผนรับมือภัยคุกคามทางไซเบอร์ |
| รายงานประจำปี | รับทราบรายงานผลการดำเนินการต่อเหตุที่มีผลกระทบอย่างมีนัยสำคัญ ประจำปี 2569 |
สกมช. ระบุว่าการแต่งตั้งเลขาธิการ สกมช. ธีรวุฒิ มีเป้าหมายเพื่อเดินหน้าภารกิจด้านความมั่นคงปลอดภัยไซเบอร์ เร่งผลักดันมาตรการสำคัญ และประสานงานระหว่างหน่วยงานให้เกิดผลเป็นรูปธรรม
ตัวเลขระบบรัฐที่เลขาธิการ สกมช. ธีรวุฒิ รายงานต่อที่ประชุม
ก่อนได้รับความเห็นชอบเป็นเลขาธิการ พลตรี ธีรวุฒิ ในฐานะรองเลขาธิการ กมช. เป็นผู้รายงานผลตรวจระบบสารสนเทศกลุ่มเสี่ยงต่อที่ประชุมครั้งนี้
- ระบบกลุ่มเสี่ยงทั้งหมด 30,301 ระบบ
- ปิดใช้งานแล้ว 15,498 ระบบ
- ยังเปิดใช้งาน 14,803 ระบบ
- ในระบบที่ยังเปิด มี MFA แล้ว 1,147 ระบบ
- อีก 12,650 ระบบยังไม่มีทั้ง MFA และแผนรองรับ ซึ่ง สกมช. ระบุว่าเป็นกลุ่มที่ต้องเร่งติดตามและประเมินความเสี่ยง
รายละเอียดของมาตรการตามมติ ครม. และแผน 30-60-90 วัน อยู่ในข่าวMFA หน่วยงานรัฐ 2569
PHP2Shell และแผนรับมือภัยไซเบอร์ที่รอเลขาธิการ สกมช. ธีรวุฒิ
สกมช. อธิบายว่า PHP2Shell เป็นช่องโหว่ระดับวิกฤตที่อาจเปิดให้ผู้ไม่หวังดีสั่งรันคำสั่งจากระยะไกลบนเครื่องแม่ข่ายที่ได้รับผลกระทบ และอาจนำไปสู่การเข้าควบคุมระบบ กระทบความปลอดภัยของข้อมูลและความต่อเนื่องของบริการภาครัฐ สำนักงานได้สำรวจระบบที่อาจได้รับผลกระทบครอบคลุม 8 กลุ่มระบบ และผลักดันให้หน่วยงานปรับปรุง PHP เป็นเวอร์ชันที่แก้ช่องโหว่แล้ว มาตรการก่อนหน้านี้ของ สกมช. และกระทรวง อว. ดูได้ที่มาตรการรับมือ PHP2Shell
ที่ประชุมยังเห็นชอบแผนรับมือภัยคุกคามทางไซเบอร์ เพื่อเพิ่มความพร้อมในการป้องกันและรับมือเหตุที่อาจเกิดขึ้น ข่าวของ สกมช. ไม่ได้เผยรายละเอียดของแผนฉบับนี้
งานต่างประเทศของ สกมช. ช่วงที่เลขาธิการ สกมช. ธีรวุฒิ รับตำแหน่ง
ภารกิจของเลขาธิการ สกมช. ธีรวุฒิ ยังรวมงานความร่วมมือที่ สกมช. เริ่มไว้ในสัปดาห์เดียวกัน
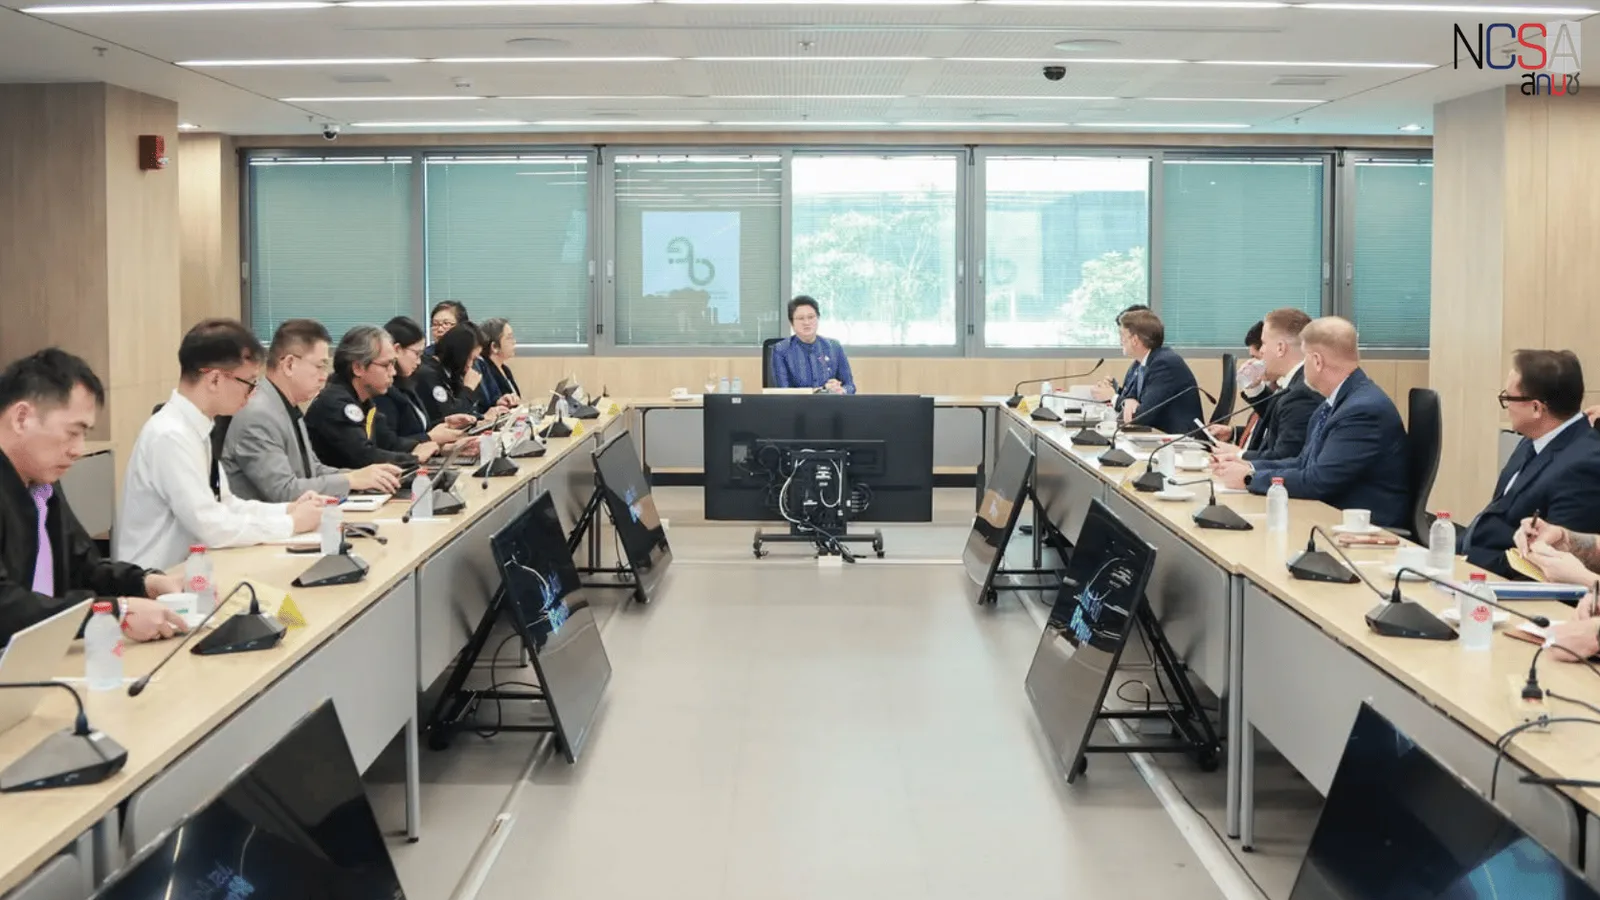
- 30 ตุลาคม 2569 ผู้แทน สกมช. ร่วมหารือกับสำนักงานนโยบายวิทยาศาสตร์และเทคโนโลยีแห่งทำเนียบขาว (OSTP) ที่กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม โดยมีนางสาวแนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลฯ เป็นประธานฝ่ายไทย หัวข้อคือ AI ขั้นสูง โครงสร้างพื้นฐานดิจิทัล การใช้ AI ในภาครัฐ และการตรวจจับภัยหลอกลวงออนไลน์
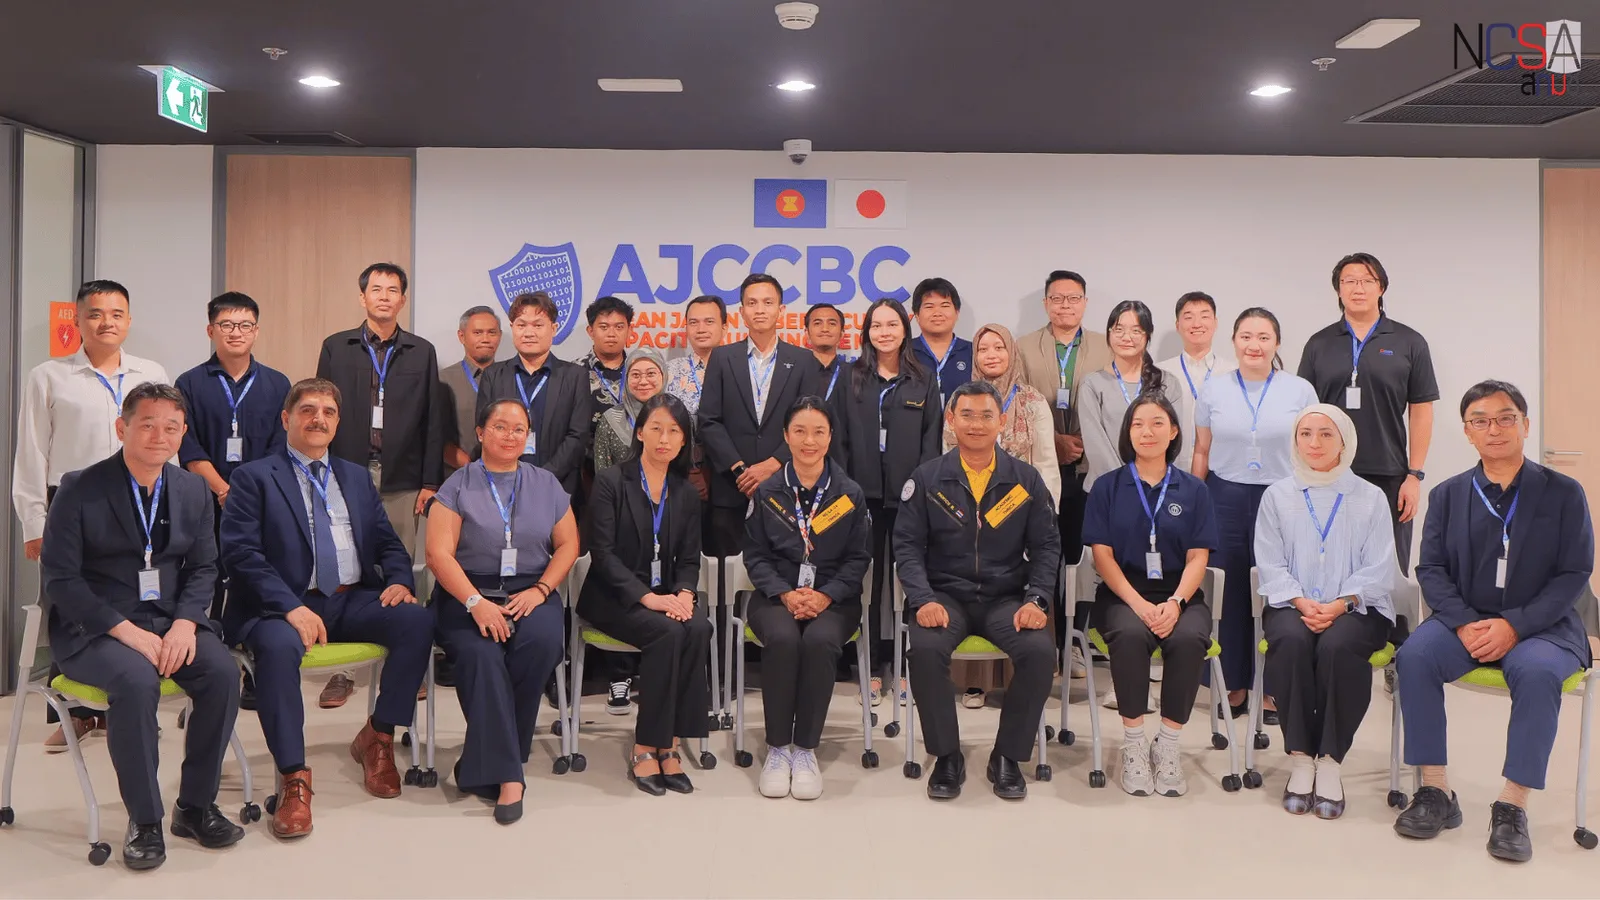
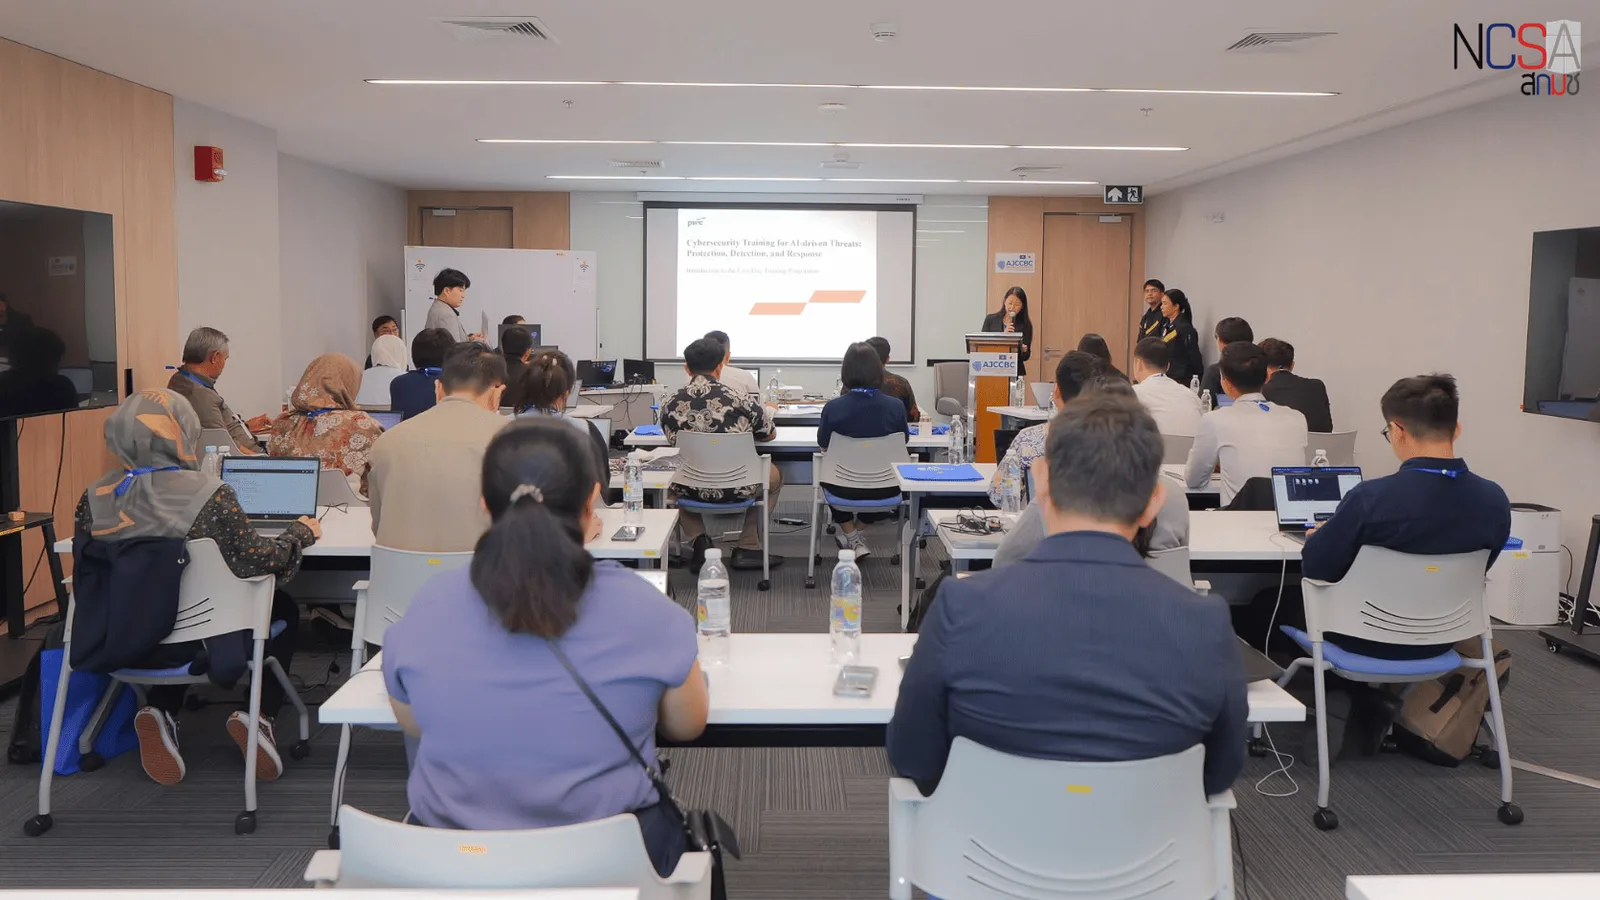
- 2 พฤศจิกายน 2569 สกมช. ร่วมกับศูนย์ AJCCBC และกระทรวงกิจการภายในและการสื่อสารของญี่ปุ่น (MIC) เปิดหลักสูตร 5 วันด้านการป้องกัน ตรวจจับ และตอบสนองภัยคุกคามที่ใช้ AI ให้ผู้เชี่ยวชาญไซเบอร์จากประเทศสมาชิกอาเซียน 20 คน
ทำไมเรื่องนี้สำคัญ
สกมช. เป็นหน่วยงานที่ติดตามมาตรการไซเบอร์ของหน่วยงานรัฐตามมติ ครม. การได้เลขาธิการคนใหม่ในช่วงที่ตัวเลขระบบรัฐที่ยังไม่มี MFA สูงถึง 12,650 ระบบ และมีช่องโหว่ PHP2Shell ที่ต้องปิด ทำให้ข้อสั่งการ 3 ข้อของ กมช. มีผู้รับผิดชอบติดตามชัดเจน กรอบ 180 วันที่ สกมช. ใช้ติดตามผลจะเป็นตัววัดงานแรกของเลขาธิการ สกมช. ธีรวุฒิ
ผลต่อองค์กรไทยเมื่อเลขาธิการ สกมช. ธีรวุฒิ เริ่มงาน
- หน่วยงานรัฐ มติ กมช. ให้เสนอ ครม. สั่งทุกกระทรวงกำกับเรื่อง MFA หน่วยงานจึงควรเตรียมหลักฐานการรีเซ็ตรหัสผ่านและแผนปรับปรุงระบบไว้ให้ สกมช. ติดตาม
- ผู้ดูแลเว็บและแอปที่ใช้ PHP ตรวจเวอร์ชัน PHP ของทุกเครื่องและอัปเดตเป็นเวอร์ชันที่แก้ PHP2Shell แล้ว โดยเฉพาะระบบที่เปิดสู่อินเทอร์เน็ต
- บริษัทที่รับงานระบบให้ภาครัฐ ทบทวนว่าระบบที่ส่งมอบรองรับ MFA หรือมีแผนเพิ่ม MFA เพราะเป็นเงื่อนไขที่หน่วยงานถูกติดตาม
- หน่วยงานโครงสร้างพื้นฐานสำคัญ ติดตามรายละเอียดแผนรับมือภัยคุกคามทางไซเบอร์และบันทึกความร่วมมือฉบับใหม่ที่ สกมช. จะประกาศต่อไป
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ข้อสั่งการของ กมช. ที่เลขาธิการ สกมช. ธีรวุฒิ ต้องติดตาม ทำให้หน่วยงานและผู้รับงานภาครัฐต้องติดตามสถานะระบบ แพตช์ และการยืนยันตัวตนอย่างต่อเนื่องภายในกรอบ 180 วัน Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมไอทีภายในโฟกัสงานหลักได้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามกฎหมายและนโยบายดิจิทัลอื่นได้ที่หมวดนโยบาย
คำถามที่พบบ่อย
เลขาธิการ สกมช. ธีรวุฒิ คือใคร?
พลตรี ธีรวุฒิ วิทยากรณ์ คือผู้ที่คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) มีมติเห็นชอบแต่งตั้งเป็นเลขาธิการ กมช. เมื่อ 4 พฤศจิกายน 2569 ก่อนหน้านั้นเลขาธิการ สกมช. ธีรวุฒิดำรงตำแหน่งรองเลขาธิการ และเป็นผู้รายงานผลตรวจระบบสารสนเทศกลุ่มเสี่ยงของหน่วยงานรัฐต่อที่ประชุมครั้งเดียวกัน
กมช. ครั้งที่ 4/2569 สั่งการอะไรบ้าง?
สกมช. สรุปว่าที่ประชุม กมช. ครั้งที่ 4/2569 เมื่อ 4 พฤศจิกายน 2569 มี 3 ข้อสั่งการสำคัญ คือ เสนอ ครม. ให้ทุกกระทรวงกำกับหน่วยงานให้ใช้ MFA ตามมติ ครม. 11 สิงหาคม 2569 ติดตามระบบกลุ่มเสี่ยงตามกรอบเวลา 180 วัน และให้ สกมช. รายงานความคืบหน้าการรับมือช่องโหว่ PHP2Shell อย่างต่อเนื่อง
ระบบรัฐกี่ระบบยังไม่มี MFA ตามรายงานต่อ กมช.?
รายงานที่เลขาธิการ สกมช. ธีรวุฒิ เสนอต่อ กมช. ในฐานะรองเลขาธิการเมื่อ 4 พฤศจิกายน 2569 ระบุว่าระบบสารสนเทศกลุ่มเสี่ยงมี 30,301 ระบบ ปิดใช้งานแล้ว 15,498 ระบบ ยังเปิดอยู่ 14,803 ระบบ ในจำนวนนี้เปิดใช้ MFA แล้ว 1,147 ระบบ และอีก 12,650 ระบบยังไม่มีทั้ง MFA และแผนรองรับ
เลขาธิการ สกมช. ธีรวุฒิ ต้องเร่งงานอะไรเป็นอย่างแรก?
ตามมติ กมช. วันที่ 4 พฤศจิกายน 2569 งานที่รอเลขาธิการ สกมช. ธีรวุฒิ คือการติดตามให้หน่วยงานรัฐรีเซ็ตรหัสผ่าน เพิ่มการยืนยันตัวตน และทำแผนปรับปรุงระบบภายใน 180 วัน ผลักดันการอัปเดต PHP ใน 8 กลุ่มระบบที่อาจได้รับผลจาก PHP2Shell และขับเคลื่อนแผนรับมือภัยคุกคามทางไซเบอร์ที่ที่ประชุมเห็นชอบ
แหล่งอ้างอิง
- “ภราดร” เร่งยกระดับเกราะไซเบอร์ภาครัฐ เตรียมเสนอ ครม. กำชับทุกกระทรวงติดตามการใช้ MFA พร้อมเร่งแก้ช่องโหว่วิกฤต “PHP2Shell” — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- ขับเคลื่อนความร่วมมือไทย–สหรัฐฯ ด้าน AI ขั้นสูง เสริมศักยภาพรัฐบาลดิจิทัลและความมั่นคงปลอดภัยไซเบอร์ — สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
- NCSA, AJCCBC, and Japan’s MIC join forces to deliver intensive hands-on training on AI-driven cyber threats — National Cyber Security Agency (NCSA)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- สกมช.10สำนักนายกรัฐมนตรี74กระทรวงดีอี34อาเซียน123
- ประเทศและสถานที่
- ญี่ปุ่น278กรุงเทพฯ318
- ผลิตภัณฑ์และเทคโนโลยี
- PHP23
- เหตุการณ์และงาน
- PHP2Shell19
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ