
CISA ใส่ CVE-2026-123218 ช่องโหว่ข้ามการตรวจสิทธิ์ของ IBM Aspera Faspex 5.0.0–5.0.19 คะแนน 9.8 ใน KEV เมื่อ 9 พ.ย. 2026 ให้แก้ภายใน 12 พ.ย. ด้วยรุ่น 5.0.19 PL1
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- 9 พฤศจิกายน 2026 CISA เพิ่ม CVE-2026-123218 ของ IBM Aspera Faspex ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน 2026
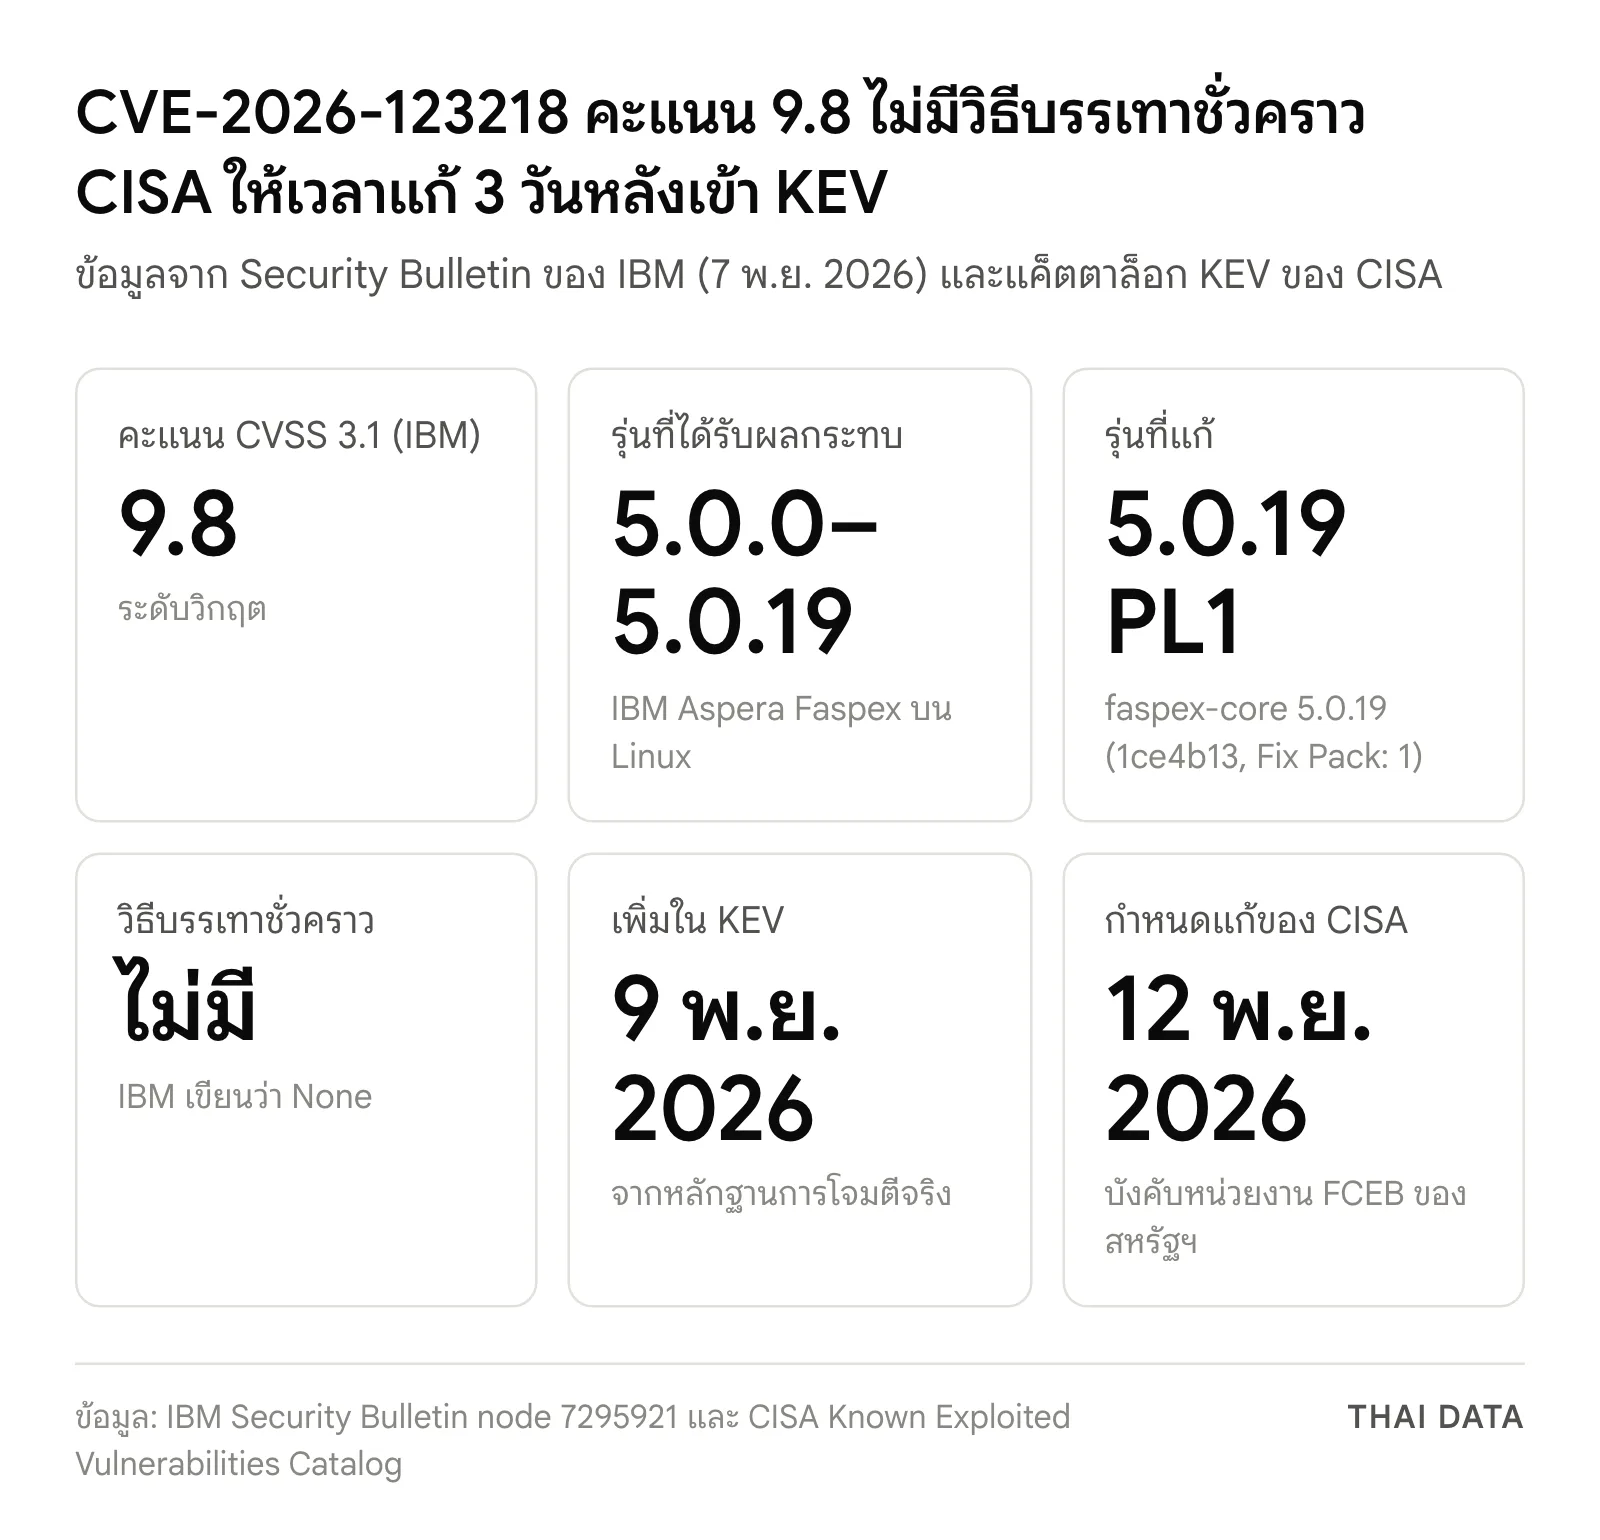
- IBM ระบุว่าช่องโหว่กระทบ Aspera Faspex รุ่น 5.0.0 ถึง 5.0.19 ผู้ใช้ที่ส่งข้อความซึ่งสร้างขึ้นเฉพาะจะข้ามการตรวจสิทธิ์และได้สิทธิ์ผู้ดูแลระบบเต็มรูปแบบ แก้แล้วใน 5.0.19 PL1
- IBM ให้คะแนน CVSS 3.1 ที่ 9.8 ระดับวิกฤต และเขียนในหัวข้อวิธีบรรเทาชั่วคราวว่า None ทางแก้ที่ IBM ให้มีทางเดียวคืออัปเกรด
- รายการใน KEV ระบุว่ายังไม่ทราบว่าถูกใช้ในแคมเปญแรนซัมแวร์หรือไม่ แต่ต้องทำ Forensic triage ตาม BOD 26-04 คือตรวจด้วยว่าระบบถูกเจาะไปก่อนลงแพตช์หรือไม่
- ประกาศของ IBM ที่เผยแพร่เมื่อ 7 พฤศจิกายน 2026 ไม่ได้กล่าวถึงการโจมตี และ CISA ไม่ได้เปิดเผยว่าใครโจมตีหรือโจมตีอย่างไร
CISA เพิ่ม CVE-2026-123218 ช่องโหว่ข้ามการตรวจสิทธิ์ใน IBM Aspera Faspex เข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) เมื่อ 9 พฤศจิกายน 2026 (เวลาสหรัฐฯ) จากหลักฐานการโจมตีจริง และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน ช่องโหว่นี้กระทบ Faspex 5.0.0 ถึง 5.0.19 คะแนน CVSS 9.8 และ IBM แก้แล้วในรุ่น 5.0.19 PL1 โดยไม่มีวิธีบรรเทาชั่วคราว
CVE-2026-123218 ใน KEV: วันที่เพิ่มและกำหนดแก้
ประกาศของ CISA วันที่ 9 พฤศจิกายน 2026 เพิ่มช่องโหว่ 4 รายการเข้า KEV "based on evidence of active exploitation" ได้แก่ GPUStack, SignalWire FreeSwitch, OpenSSH และ IBM Aspera Faspex โดยตั้งชื่อรายการนี้ว่า IBM Aspera Faspex Incorrect Authorization Vulnerability ส่วนช่องโหว่ของ OpenSSH ในชุดเดียวกัน อ่านได้ที่OpenSSH sshole เข้า CISA KEV
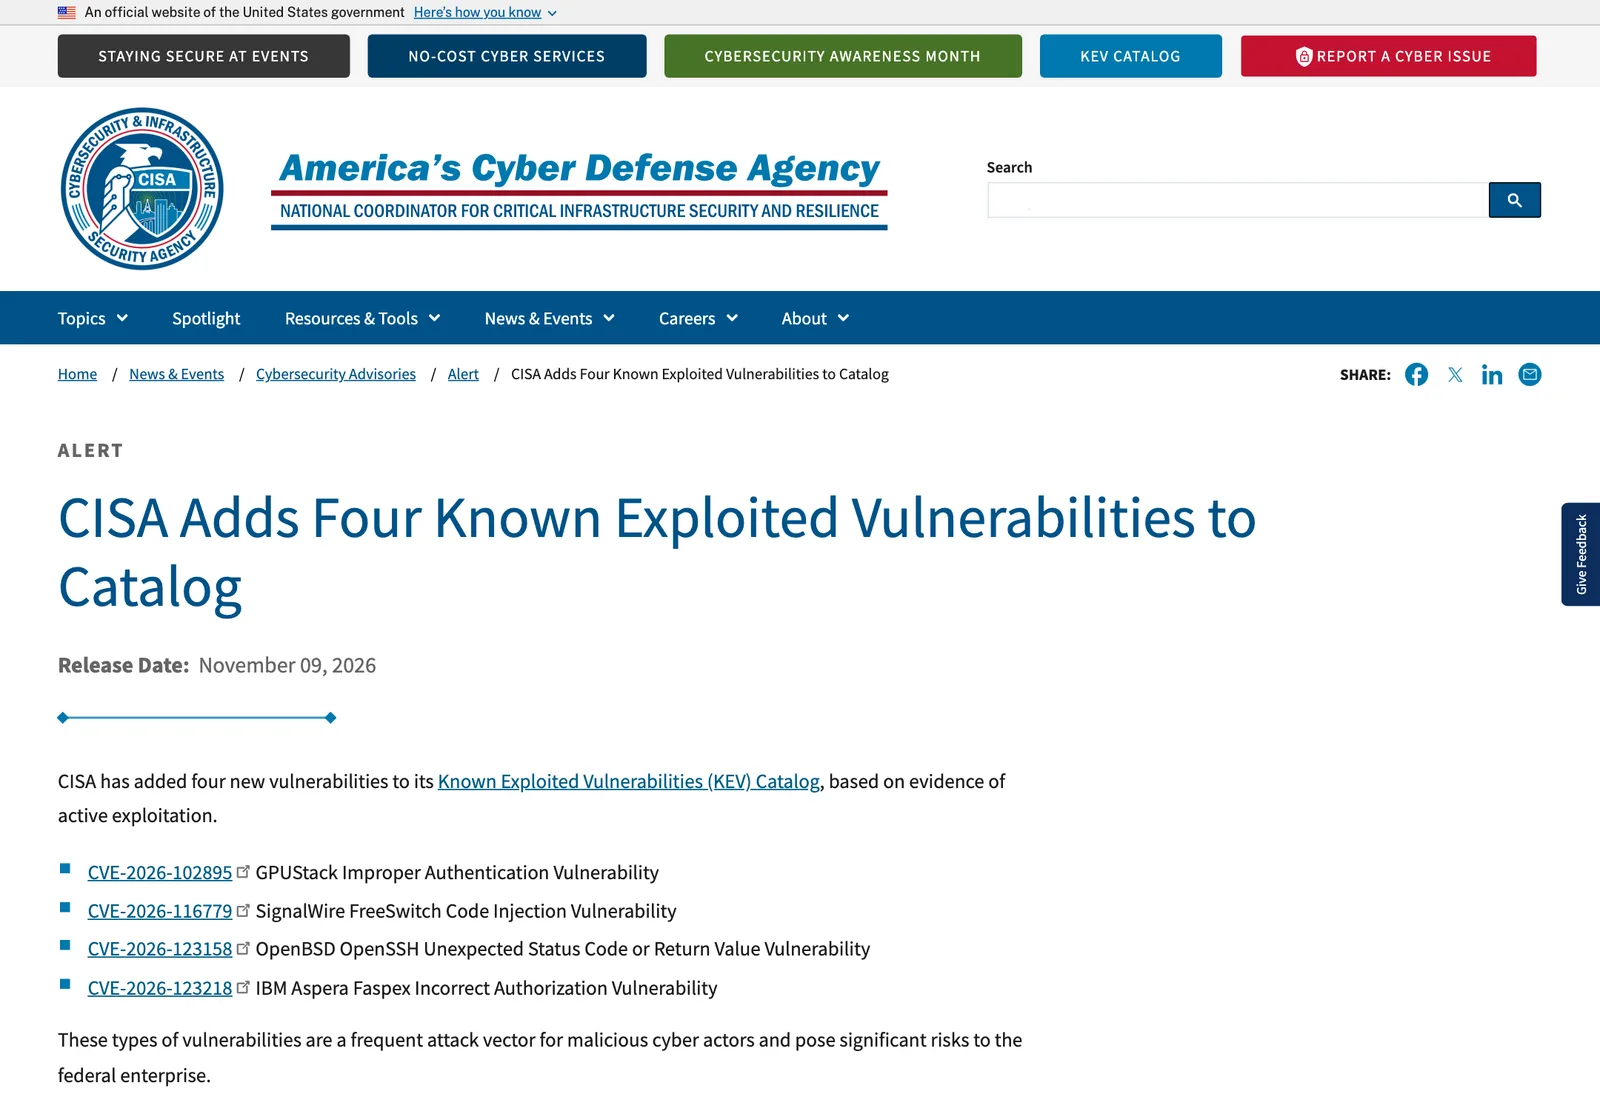
| รายการใน KEV | ค่าของ CVE-2026-123218 |
|---|---|
| วันที่เพิ่ม | 9 พฤศจิกายน 2026 |
| กำหนดแก้ | 12 พฤศจิกายน 2026 |
| CWE | CWE-863 Incorrect Authorization |
| ใช้ในแคมเปญแรนซัมแวร์ | Unknown (ยังไม่ทราบ) |
| ต้องทำ Forensic triage ตาม BOD 26-04 | Yes |
| สิ่งที่ต้องทำ | แก้ตามคำแนะนำของผู้ผลิต ตาม BOD 26-04 และข้อกำหนด Forensics Triage หรือเลิกใช้หากแก้ไม่ได้ |
CISA ระบุในประกาศว่า BOD 26-04 บังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ (FCEB) และวางเกณฑ์ว่าเมื่อใดหน่วยงานต้องตรวจว่าผู้โจมตีเจาะระบบไปก่อนลงแพตช์หรือไม่ ส่วนองค์กรอื่น CISA สนับสนุนให้จัดลำดับการแก้ช่องโหว่ใน KEV ก่อน หน้า NVD ของช่องโหว่นี้ยังแสดงผลประเมิน SSVC ที่ CISA บันทึกไว้เมื่อ 9 พฤศจิกายน ว่าการโจมตีอยู่ในสถานะ active, ทำแบบอัตโนมัติได้ (automatable: yes) และผลกระทบทางเทคนิคเป็น total
IBM ระบุอะไรเกี่ยวกับ CVE-2026-123218
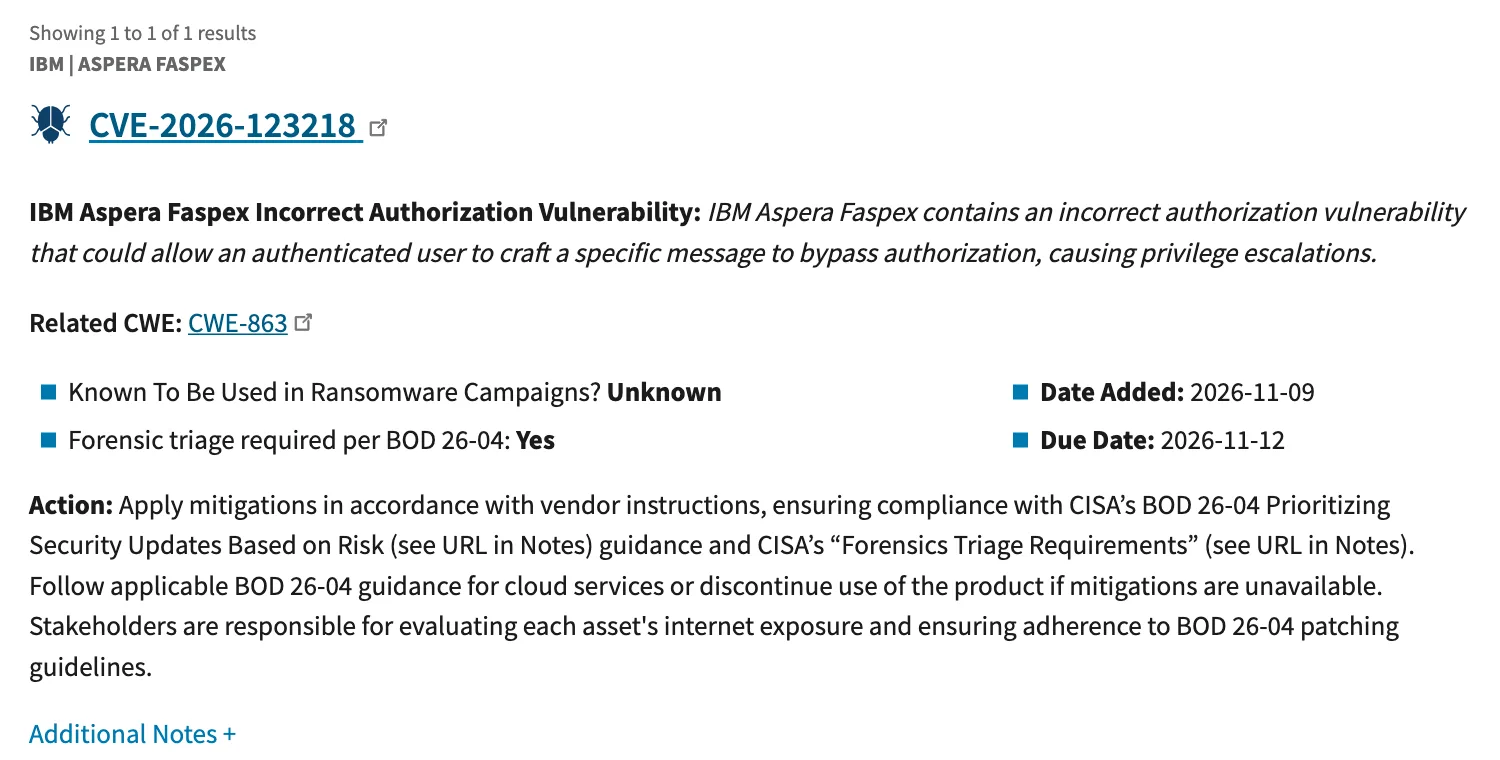
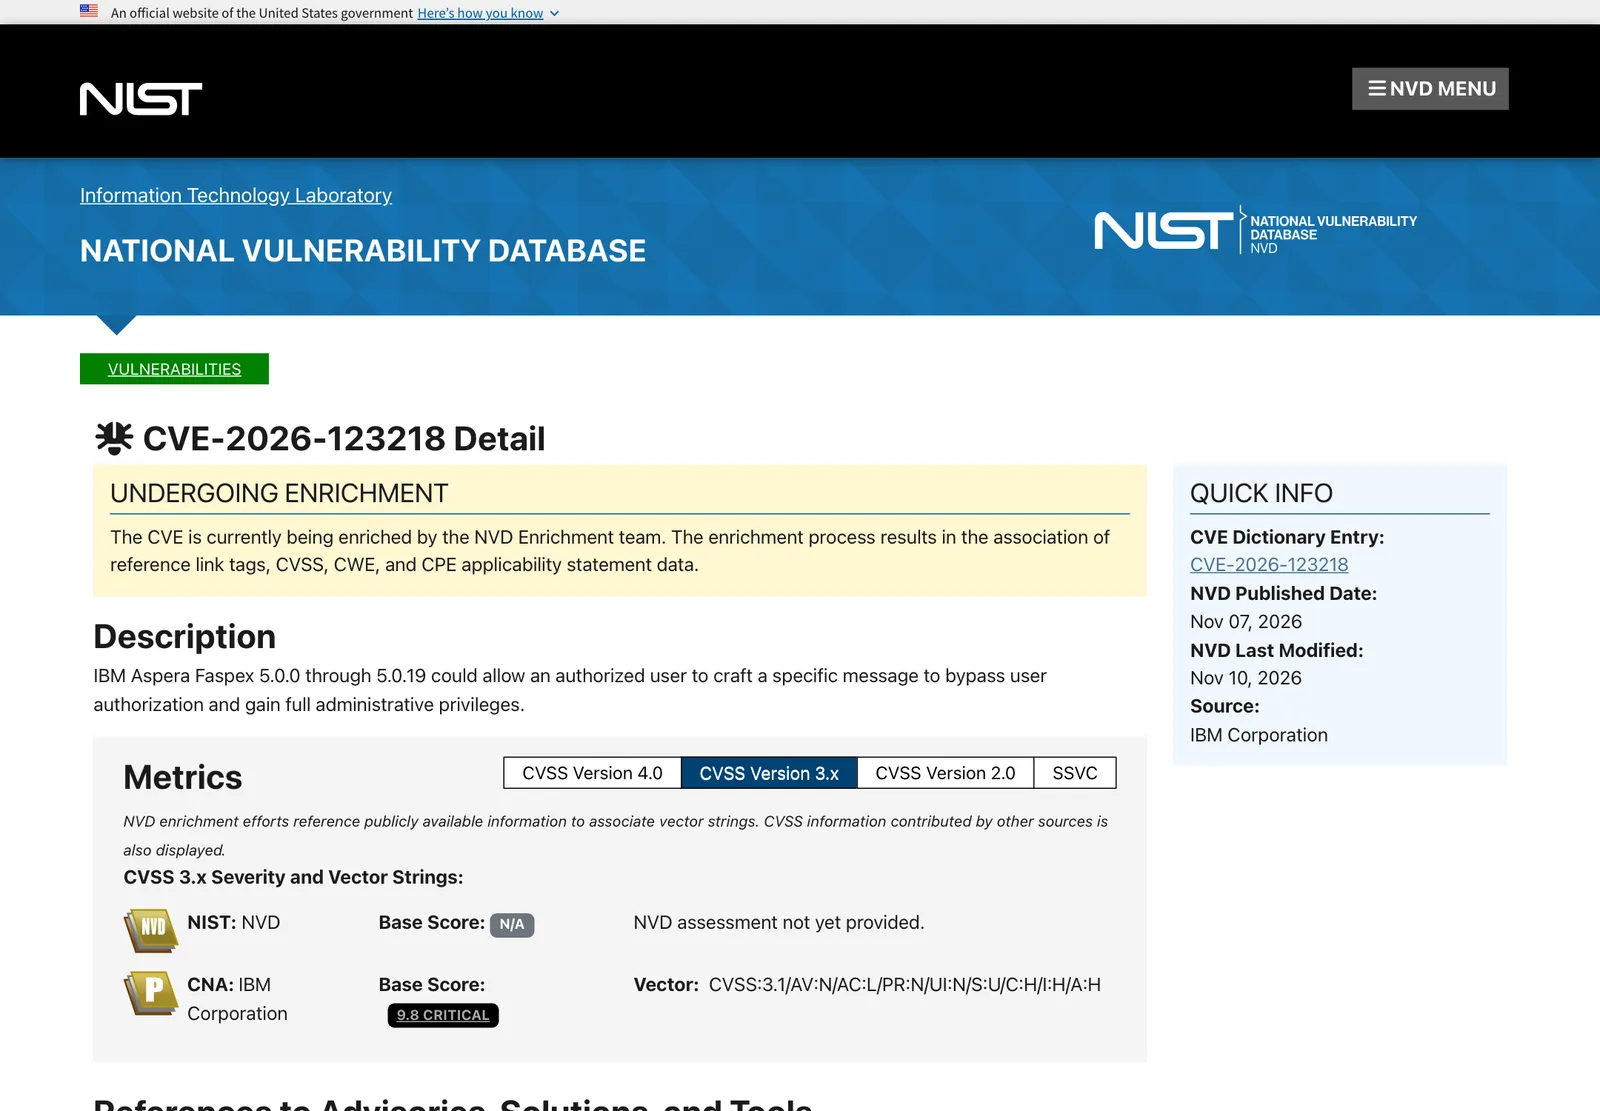
IBM เผยแพร่ Security Bulletin เรื่องนี้เมื่อ 7 พฤศจิกายน 2026 สรุปว่า Faspex 5.0.19 PL1 แก้ช่องโหว่ที่ผู้ใช้ซึ่งยืนยันตัวตนแล้ว (authenticated user) สร้างข้อความเฉพาะเพื่อข้ามการตรวจสิทธิ์จนยกระดับสิทธิ์ได้ คำบรรยายในประกาศเดียวกันระบุว่าผู้ใช้ที่ได้รับสิทธิ์ (authorized user) อาจข้ามการตรวจสิทธิ์และได้สิทธิ์ผู้ดูแลระบบเต็มรูปแบบ (full administrative privileges)
| หัวข้อ | ข้อมูลจาก IBM |
|---|---|
| ผลิตภัณฑ์ | IBM Aspera Faspex บน Linux |
| รุ่นที่ได้รับผลกระทบ | 5.0.0 ถึง 5.0.19 |
| รุ่นที่แก้ | 5.0.19 PL1 |
| ตรวจหลังอัปเกรด | คอนเทนเนอร์อิมเมจ faspex-core ต้องเป็น 5.0.19 (1ce4b13, Fix Pack: 1) |
| คะแนน CVSS 3.1 | 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| วิธีบรรเทาชั่วคราว | None (ไม่มี) |
จุดที่ผู้ดูแลระบบควรสังเกตคือเวกเตอร์ CVSS ที่ IBM ให้ใช้ค่า PR:N ซึ่งหมายถึงผู้โจมตีไม่ต้องมีสิทธิ์ใดมาก่อน ขณะที่คำบรรยายพูดถึงผู้ใช้ที่ยืนยันตัวตนแล้ว IBM ไม่ได้อธิบายความต่างนี้ในประกาศ องค์กรจึงไม่ควรประเมินความเสี่ยงต่ำลงเพียงเพราะคิดว่าผู้โจมตีต้องมีบัญชีก่อน ส่วน NVD ยังอยู่ระหว่างวิเคราะห์ และ ณ 10 พฤศจิกายน 2026 ยังไม่ให้คะแนนของ NVD เอง
ประกาศของ IBM ไม่ได้กล่าวถึงการโจมตี และหัวข้อ Acknowledgement ว่างอยู่ จึงยังไม่ทราบว่าใครเป็นผู้รายงานช่องโหว่ ขณะที่ CISA ไม่ได้เปิดเผยว่าใครโจมตี หรือโจมตีองค์กรใด
ทำไม CVE-2026-123218 จึงสำคัญ
- ได้สิทธิ์ผู้ดูแลระบบของระบบรับส่งไฟล์ Faspex อยู่ในตระกูล IBM Aspera ซึ่ง IBM วางไว้สำหรับรับส่งไฟล์และข้อมูลขนาดใหญ่ เวกเตอร์ CVSS ที่ IBM ให้ระบุผลกระทบระดับสูง (H) ทั้งการรักษาความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูล
- ไม่มีทางเลี่ยงนอกจากอัปเกรด IBM เขียนในหัวข้อวิธีบรรเทาชั่วคราวว่า None องค์กรที่ยังใช้รุ่น 5.0.0 ถึง 5.0.19 จึงยังเสี่ยงจนกว่าจะลง 5.0.19 PL1
- เวลาแก้สั้น CISA ให้เวลาหน่วยงานรัฐบาลกลางสหรัฐฯ เพียง 3 วันนับจากวันที่เพิ่มใน KEV ช่องโหว่อื่นที่ครบกำหนดในช่วงใกล้กัน ดูได้ที่CISA KEV กำหนดแก้ 10 ถึง 20 พฤศจิกายน 2026
- Faspex เคยถูกโจมตีมาแล้ว แค็ตตาล็อก KEV มี CVE-2022-47986 ช่องโหว่ YAML deserialization ของ IBM Aspera Faspex ที่ทำให้รันโค้ดจากระยะไกลได้ ซึ่ง CISA เพิ่มไว้เมื่อ 21 กุมภาพันธ์ 2023 และระบุสถานะการใช้ในแคมเปญแรนซัมแวร์ว่า Known
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-123218
- สำรวจว่าใช้ Faspex อยู่หรือไม่ ทั้งระบบขององค์กรเองและระบบที่ผู้ให้บริการหรือคู่ค้าใช้รับส่งไฟล์กับองค์กร แล้วจดรุ่นที่ใช้ รุ่น 5.0.0 ถึง 5.0.19 คือรุ่นที่ได้รับผลกระทบ
- อัปเกรดเป็น 5.0.19 PL1 ตามขั้นตอนอัปเกรดคอนเทนเนอร์ที่ IBM ลิงก์ไว้ในประกาศ แล้วตรวจว่า faspex-core เป็น 5.0.19 (1ce4b13, Fix Pack: 1)
- ตรวจว่าถูกเจาะไปแล้วหรือไม่ เพราะ CISA ระบุให้ทำ Forensic triage กับช่องโหว่นี้ ให้ไล่ดูบัญชีผู้ดูแลระบบที่เพิ่มขึ้นหรือถูกเปลี่ยนสิทธิ์โดยไม่รู้ที่มา และบันทึกการเข้าใช้งานย้อนหลังไปก่อนวันที่ IBM ออกประกาศ
- ถ้ายังอัปเกรดไม่ได้ ให้จำกัดการเข้าถึง Faspex จากอินเทอร์เน็ตไว้เฉพาะเครือข่ายหรือคู่ค้าที่จำเป็น เพราะ IBM ไม่มีวิธีบรรเทาชั่วคราว และ CISA ให้เลิกใช้ผลิตภัณฑ์หากแก้ไม่ได้
- ผู้ใช้ Aspera รูปแบบอื่น ประกาศของ IBM ระบุรุ่นที่ได้รับผลกระทบไว้เฉพาะ IBM Aspera Faspex 5.0.0 ถึง 5.0.19 ผู้ที่ใช้ Aspera แบบบริการควรสอบถามสถานะจาก IBM โดยตรง
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรไทยที่รับส่งไฟล์ขนาดใหญ่กับคู่ค้าควรรู้ว่าระบบที่ใช้อยู่รุ่นใด ใครดูแล และลงแพตช์ได้เร็วแค่ไหนเมื่อมีช่องโหว่อย่างกรณีนี้ Cloud Drive ของ THAI DATA CLOUD เป็นพื้นที่เก็บและแชร์ไฟล์ขององค์กร (Enterprise File Sync and Share) รองรับ 500GB ถึง 30TB โดยมีทีม Managed Service ดูแลเซิร์ฟเวอร์ให้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-123218 คืออะไร?
CVE-2026-123218 คือช่องโหว่ Incorrect Authorization (CWE-863) ใน IBM Aspera Faspex 5.0.0 ถึง 5.0.19 ซึ่ง IBM ระบุว่าทำให้ผู้ใช้ส่งข้อความที่สร้างขึ้นเฉพาะเพื่อข้ามการตรวจสิทธิ์และได้สิทธิ์ผู้ดูแลระบบเต็มรูปแบบ IBM ให้คะแนน CVSS 3.1 ที่ 9.8 ระดับวิกฤต
CISA ให้แก้ CVE-2026-123218 ภายในวันไหน?
CISA เพิ่ม CVE-2026-123218 ในแค็ตตาล็อก KEV เมื่อ 9 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA สนับสนุนให้ทุกองค์กรแก้ช่องโหว่ใน KEV ก่อน
Aspera Faspex รุ่นไหนที่แก้ CVE-2026-123218 แล้ว?
IBM แก้ CVE-2026-123218 ใน IBM Aspera Faspex 5.0.19 PL1 บน Linux และให้ตรวจหลังอัปเกรดว่าคอนเทนเนอร์อิมเมจ faspex-core เป็นรุ่น 5.0.19 (1ce4b13, Fix Pack: 1)
ถ้ายังอัปเกรด Aspera Faspex ไม่ได้ควรทำอย่างไร?
IBM ระบุว่าไม่มีวิธีบรรเทาชั่วคราวสำหรับ CVE-2026-123218 ส่วน CISA ให้ทำตามคำแนะนำของผู้ผลิตหรือเลิกใช้ผลิตภัณฑ์หากแก้ไม่ได้ องค์กรที่อัปเกรดไม่ทันจึงควรจำกัดการเข้าถึง Faspex จากอินเทอร์เน็ตไว้เท่าที่จำเป็น และตรวจบัญชีผู้ดูแลระบบที่ไม่รู้ที่มา
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA70IBM15เนอวานา ดีเวลลอปเม้นท์25
- ประเทศและสถานที่
- สหรัฐอเมริกา698
- ผลิตภัณฑ์และเทคโนโลยี
- IBM Aspera Faspex2Linux139CISA KEV32GPUStack3OpenSSH5
- กฎหมายและมาตรฐาน
- BOD 26-0425
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ