
CISA ใส่ CVE-2026-102895 ของ GPUStack ตัวจัดการคลัสเตอร์ GPU สำหรับโมเดล AI ใน KEV เมื่อ 9 พ.ย. 2026 ช่องโหว่ข้ามการยืนยันตัวตน คะแนน 9.8 แก้ในรุ่น 2.2.0
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
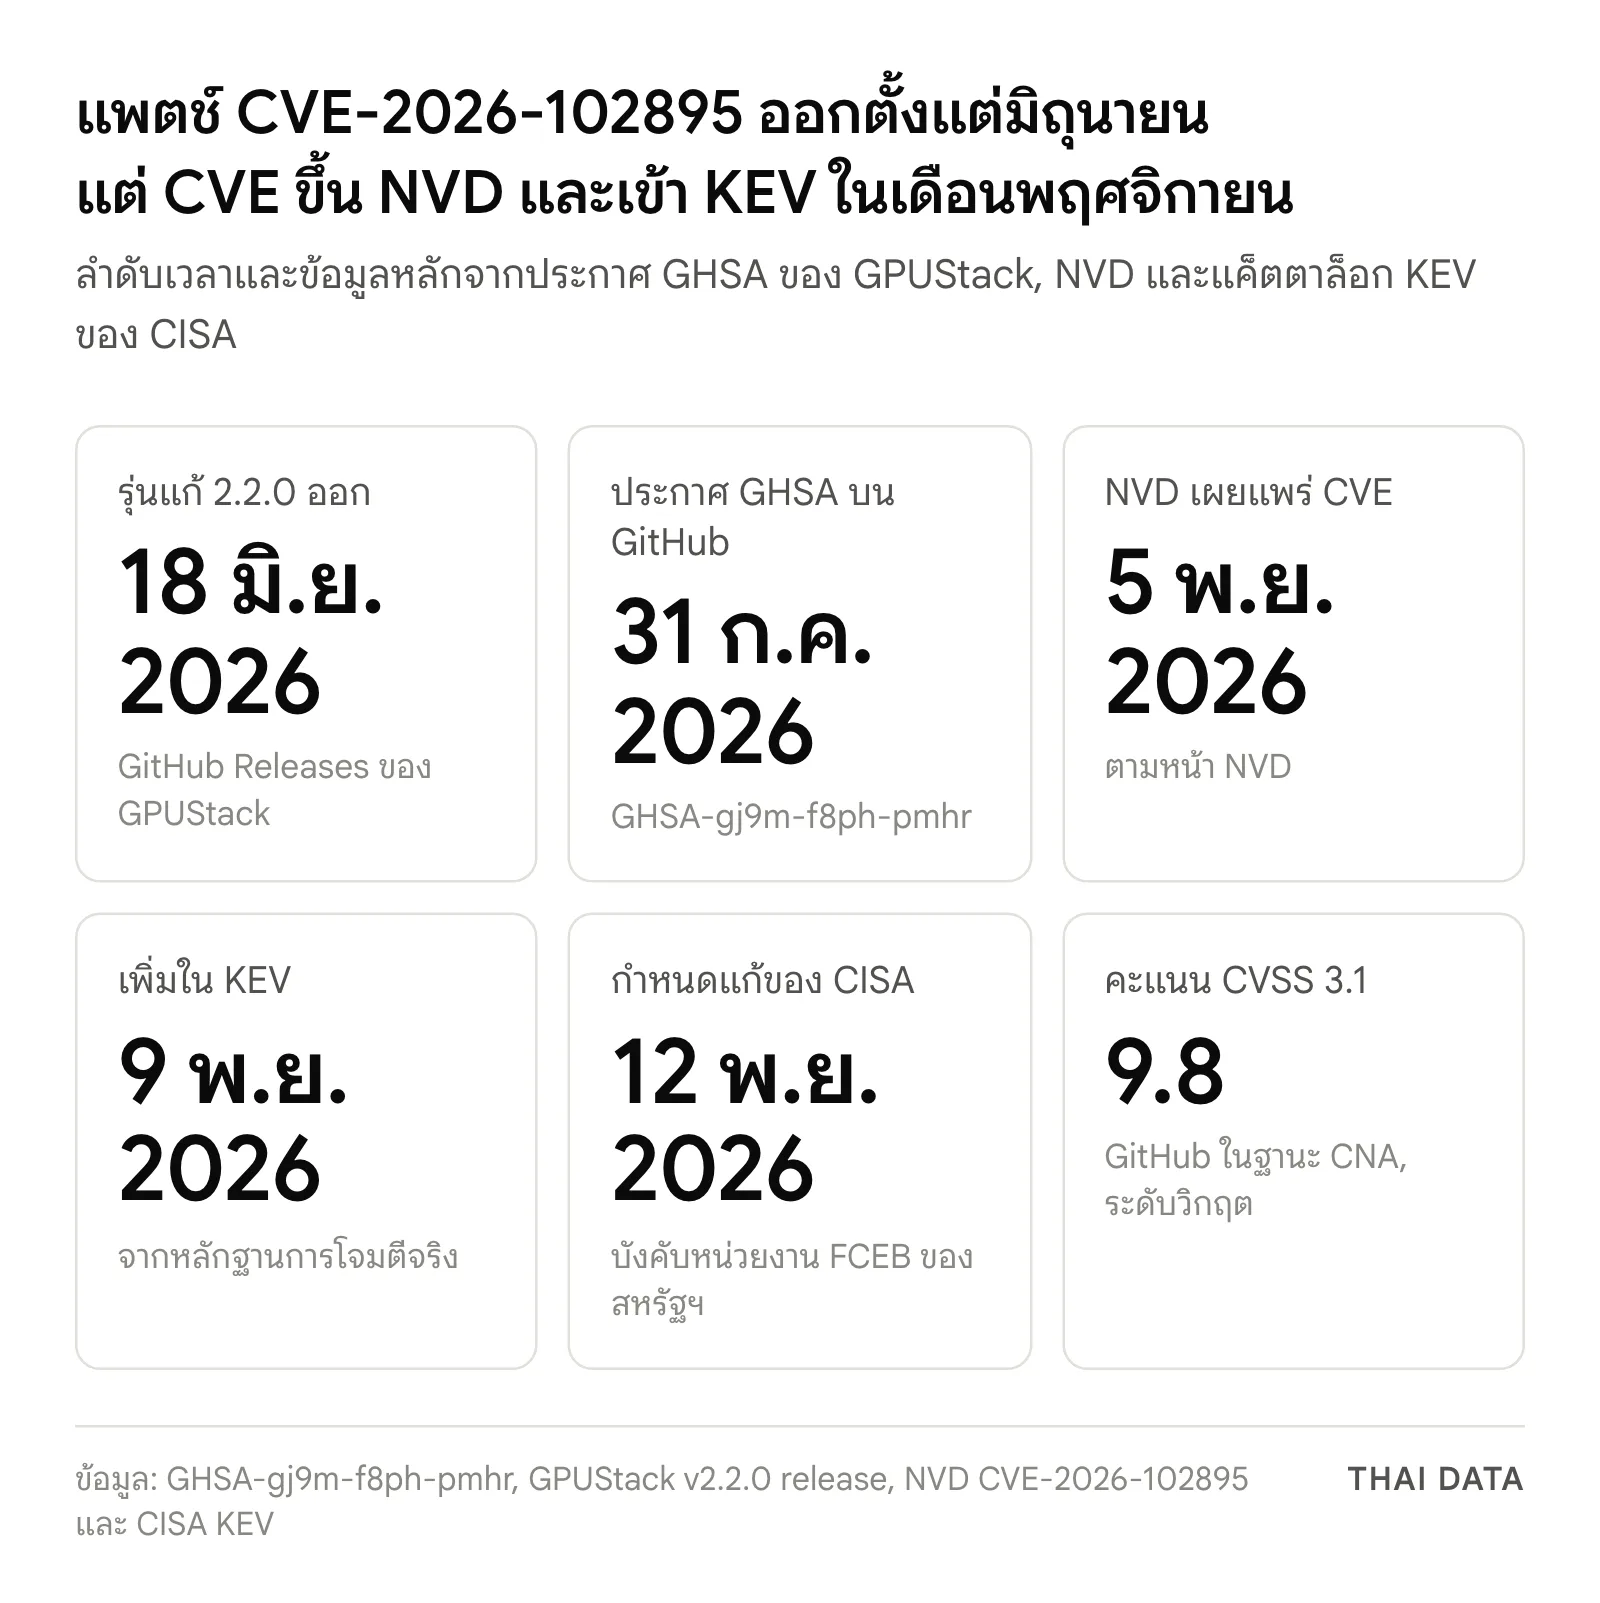
- 9 พฤศจิกายน 2026 CISA เพิ่ม CVE-2026-102895 ของ GPUStack ในแค็ตตาล็อก KEV จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน 2026
- ประกาศของ GPUStack ระบุว่ารุ่นก่อน 2.2.0 ถือว่าคำขอที่ดูเหมือนมาจากเครื่องตัวเอง (loopback) เป็นผู้ดูแลระบบโดยอัตโนมัติ ผู้โจมตีจากเครือข่ายจึงได้สิทธิ์แอดมินโดยไม่ต้องล็อกอิน
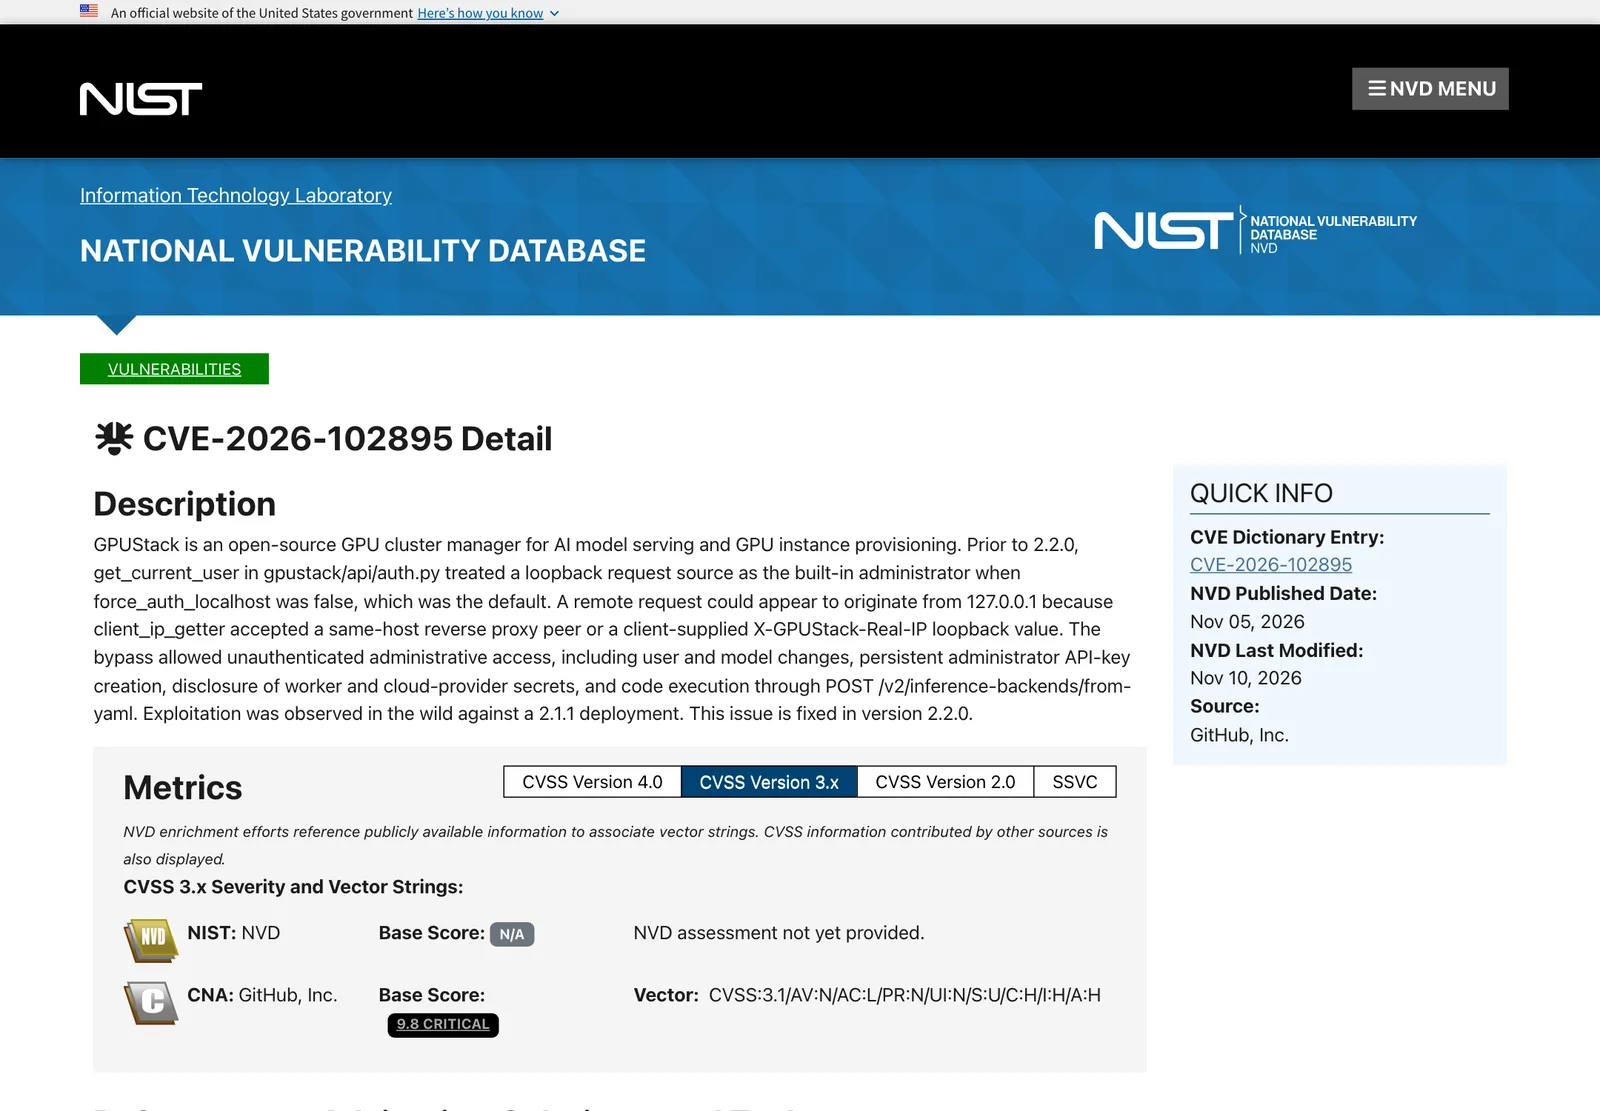
- GitHub ในฐานะ CNA ให้คะแนน CVSS 3.1 ที่ 9.8 ระดับวิกฤต ผลกระทบรวมถึงการสร้าง API key แอดมินถาวร การอ่านความลับของ worker และผู้ให้บริการคลาวด์ และการรันโค้ดบนเครื่อง worker
- GPUStack ระบุว่าพบการโจมตีจริงกับระบบที่ใช้รุ่น 2.1.1 โดยผู้โจมตีสร้าง backend ขึ้นเองเพื่อเปิด reverse shell และผู้รายงานการโจมตีคือ Javier Sixto จาก ulex.fr
- รุ่นแก้ 2.2.0 ออกเมื่อ 18 มิถุนายน 2026 ส่วนประกาศความปลอดภัยเผยแพร่บน GitHub เมื่อ 31 กรกฎาคม 2026 และ NVD เผยแพร่ CVE เมื่อ 5 พฤศจิกายน 2026
CISA เพิ่ม CVE-2026-102895 ช่องโหว่ข้ามการยืนยันตัวตนของ GPUStack ตัวจัดการคลัสเตอร์ GPU สำหรับให้บริการโมเดล AI เข้าแค็ตตาล็อก KEV เมื่อ 9 พฤศจิกายน 2026 (เวลาสหรัฐฯ) และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน ช่องโหว่คะแนน 9.8 นี้ให้สิทธิ์แอดมินโดยไม่ต้องล็อกอินในรุ่นก่อน 2.2.0 และ GPUStack ระบุว่าพบการโจมตีจริงกับระบบรุ่น 2.1.1
CVE-2026-102895 ใน KEV: วันที่เพิ่มและกำหนดแก้
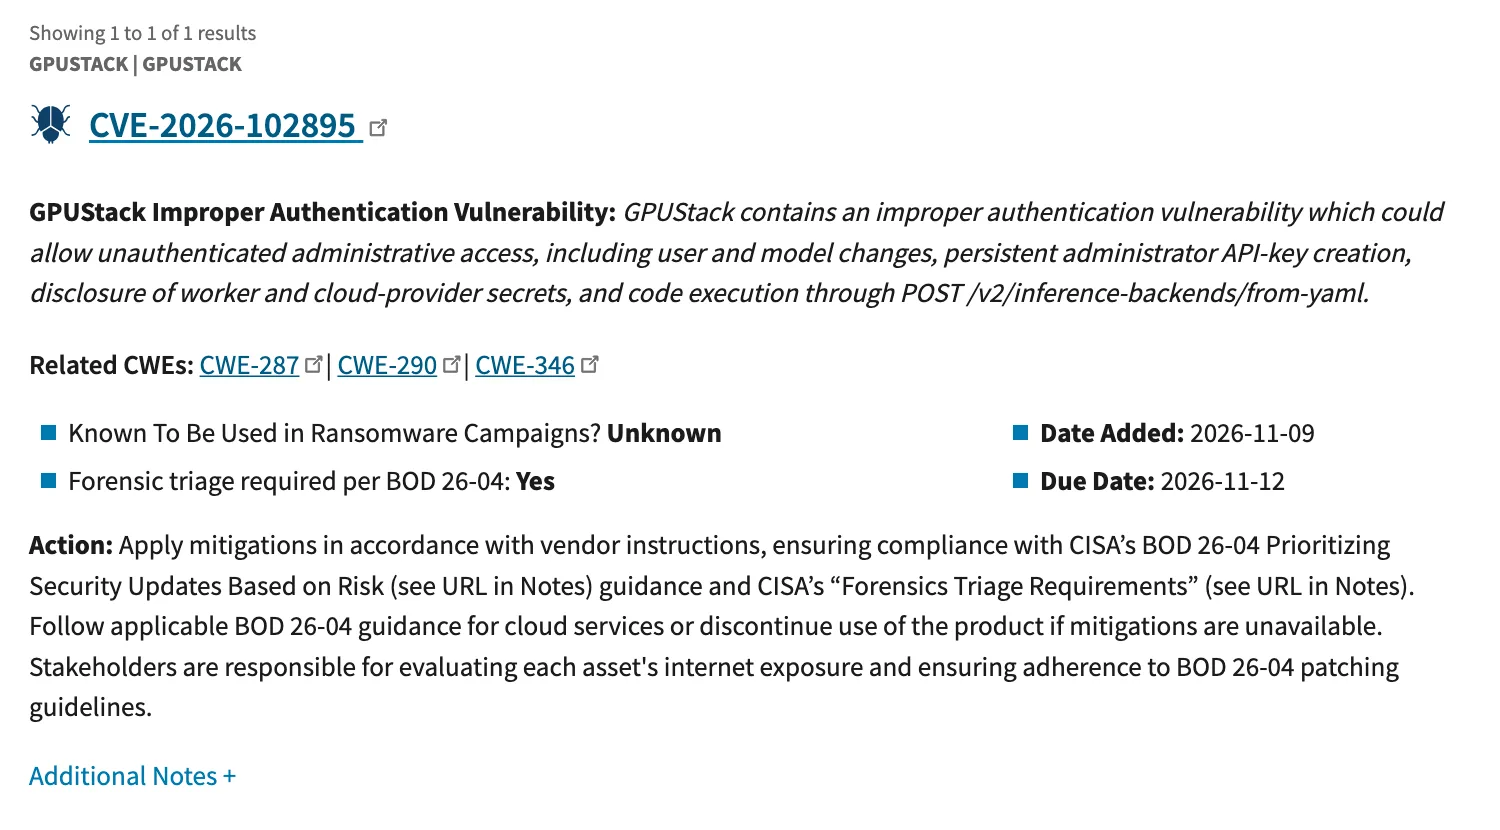
ประกาศของ CISA วันที่ 9 พฤศจิกายน 2026 เพิ่มช่องโหว่ 4 รายการเข้า KEV "based on evidence of active exploitation" โดย GPUStack อยู่ในชุดเดียวกับ SignalWire FreeSwitch, OpenSSH sshole และ IBM Aspera Faspex รายการในแค็ตตาล็อกระบุว่าช่องโหว่นี้เปิดให้เข้าถึงระดับผู้ดูแลระบบโดยไม่ต้องยืนยันตัวตน รวมถึงแก้ไขผู้ใช้และโมเดล สร้าง API key แอดมินแบบถาวร เปิดเผยความลับของ worker และผู้ให้บริการคลาวด์ และรันโค้ดได้
| รายการใน KEV | ค่าของ CVE-2026-102895 |
|---|---|
| วันที่เพิ่ม | 9 พฤศจิกายน 2026 |
| กำหนดแก้ | 12 พฤศจิกายน 2026 |
| CWE | CWE-287, CWE-290 และ CWE-346 |
| ใช้ในแคมเปญแรนซัมแวร์ | Unknown (ยังไม่ทราบ) |
| ต้องทำ Forensic triage ตาม BOD 26-04 | Yes |
| หมายเหตุของ CISA | ช่องโหว่อยู่ในส่วนประกอบโอเพนซอร์ส ไลบรารี โปรโตคอล หรือการพัฒนาที่ผลิตภัณฑ์อื่นอาจนำไปใช้ได้ |
CISA ระบุว่าคำสั่ง BOD 26-04 บังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ (FCEB) แต่สนับสนุนให้ทุกองค์กรแก้ช่องโหว่ใน KEV ก่อน หน้า NVD ของช่องโหว่นี้แสดงผลประเมิน SSVC ที่ CISA บันทึกไว้เมื่อ 5 พฤศจิกายนว่าการโจมตีอยู่ในสถานะ active ทำแบบอัตโนมัติได้ และผลกระทบทางเทคนิคเป็น total
GPUStack คืออะไร และ CVE-2026-102895 เกิดจากอะไร
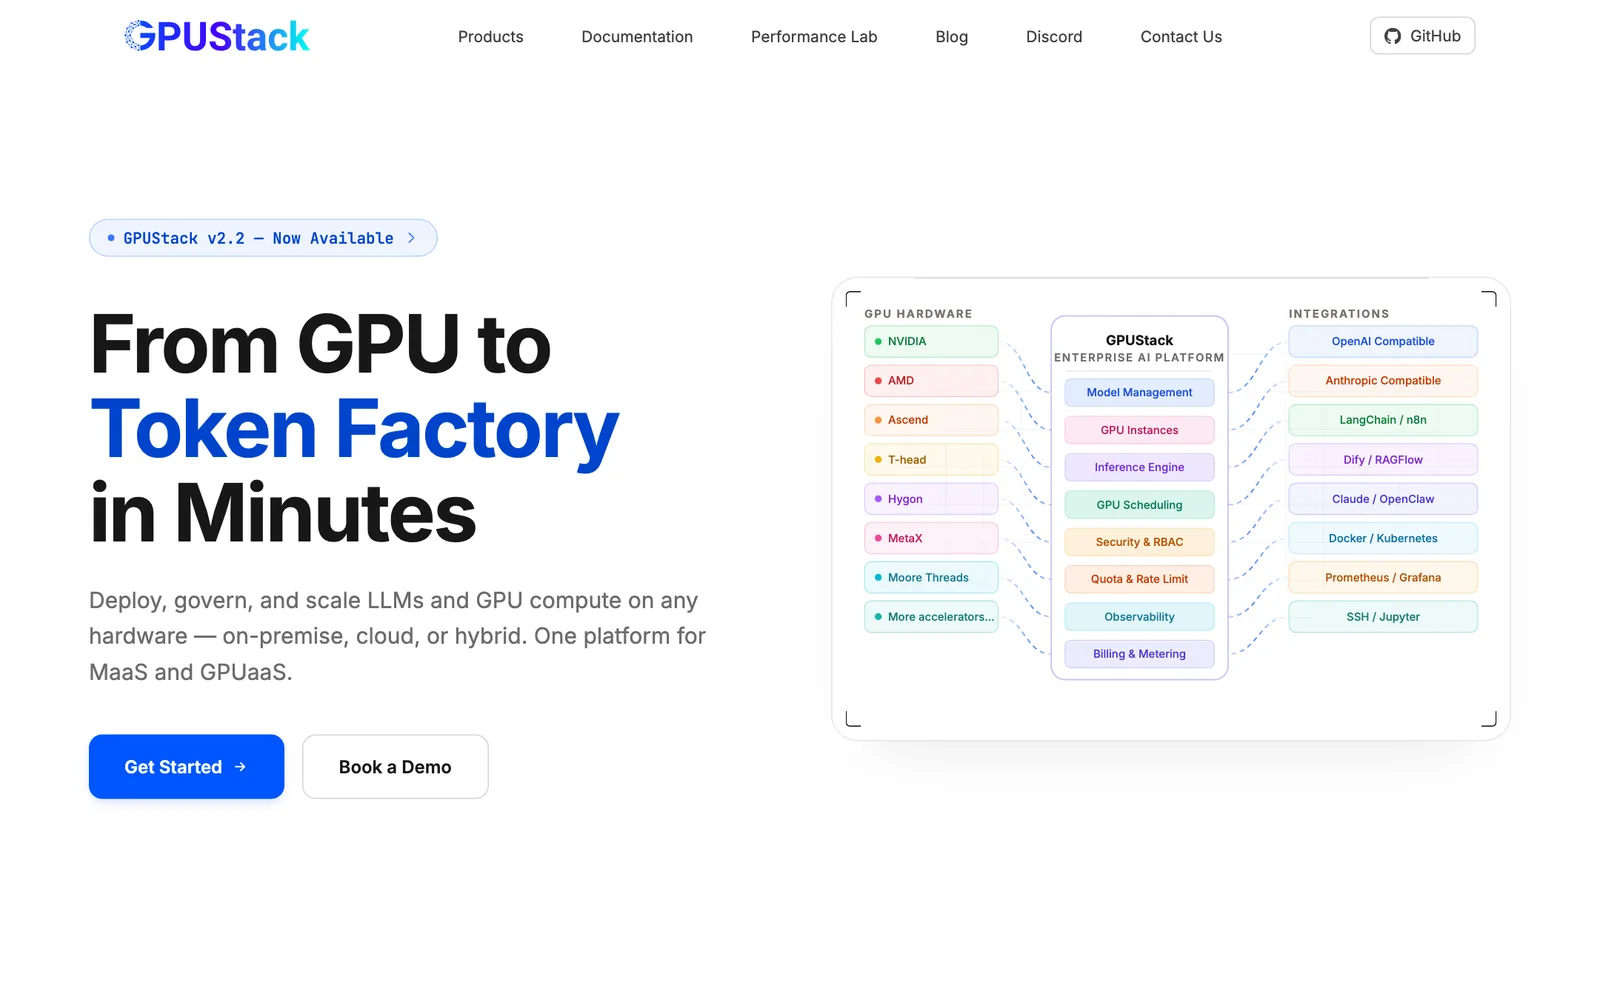
GPUStack เป็นซอฟต์แวร์โอเพนซอร์สไลเซนส์ Apache-2.0 ที่โครงการบรรยายบน GitHub ว่าเป็นตัวจัดการคลัสเตอร์ GPU สำหรับให้บริการโมเดล AI ประสิทธิภาพสูงผ่าน vLLM และ SGLang และสร้างเครื่อง GPU ที่เข้าผ่าน SSH ได้ตามต้องการ หน้าเว็บของโครงการบอกว่าใช้ deploy และดูแล LLM บนฮาร์ดแวร์ได้ทั้ง on-premise คลาวด์ และไฮบริด
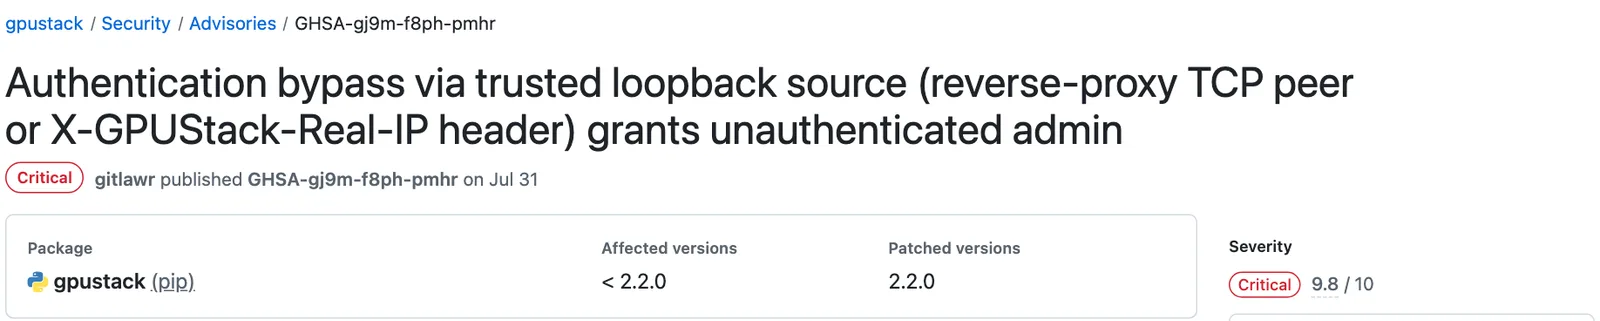
ประกาศความปลอดภัย GHSA-gj9m-f8ph-pmhr ของ GPUStack อธิบาย CVE-2026-102895 ว่ารุ่นก่อน 2.2.0 ยกคำขอที่ระบบเห็นว่ามาจากเครื่องตัวเอง (loopback) ให้เป็นบัญชีผู้ดูแลระบบในตัวโดยอัตโนมัติ เมื่อค่า force_auth_localhost เป็น False ซึ่งเป็นค่าเริ่มต้น ปัญหาคือระบบตัดสินที่มาของคำขอจากจุดที่ควบคุมได้ 2 ทาง
- reverse proxy บนเครื่องเดียวกัน ในรูปแบบติดตั้งที่ใช้กันทั่วไป คือวาง GPUStack หลัง reverse proxy บนเครื่องเดียวกัน ทุกคำขอจากภายนอกจะมาถึง GPUStack ในรูปของ 127.0.0.1 ระบบจึงให้สิทธิ์แอดมินโดยไม่ต้องมีข้อมูลยืนยันตัวตนใด
- ส่วนหัว HTTP ที่ไคลเอนต์ปลอมได้ ค่าส่วนหัว X-GPUStack-Real-IP ที่ผู้ส่งกำหนดเองทำให้ระบบเข้าใจว่าคำขอมาจาก loopback ได้
CVE-2026-102895 ให้ผู้โจมตีทำอะไรได้ และการโจมตีที่พบ
GPUStack ระบุว่าทั้งสองทางให้สิทธิ์ผู้ดูแลระบบเต็มรูปแบบผ่านเครือข่ายโดยไม่ต้องยืนยันตัวตน ผู้โจมตีจึงดูและแก้ผู้ใช้ โมเดล worker และการตั้งค่า สร้าง API key แอดมินที่ใช้ได้จากทุก IP แม้หลังจากนั้น อ่านข้อมูลรับรองของ worker และความลับของผู้ให้บริการคลาวด์ และเมื่อใช้ร่วมกับฟังก์ชันสำหรับแอดมิน ก็รันโค้ดบนเครื่อง worker ได้
| หัวข้อ | ข้อมูลจากประกาศ GHSA และ NVD |
|---|---|
| แพ็กเกจ | gpustack (pip) |
| รุ่นที่ได้รับผลกระทบ | ต่ำกว่า 2.2.0 |
| รุ่นที่แก้ | 2.2.0 (ออก 18 มิถุนายน 2026) |
| คะแนน CVSS 3.1 (GitHub ในฐานะ CNA) | 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| ประกาศบน GitHub | 31 กรกฎาคม 2026 |
| NVD เผยแพร่ CVE | 5 พฤศจิกายน 2026 |
| การโจมตีที่พบ | ระบบรุ่น 2.1.1 ถูกสร้าง backend ที่รัน reverse shell |
ประกาศเขียนว่า "This vulnerability has been observed exploited in the wild against a v2.1.1 deployment" และให้เครดิต Javier Sixto จาก ulex.fr ว่าเป็นผู้รายงานการโจมตีจริง ส่วนผู้ค้นพบช่องโหว่ที่รายงานแยกกันมีทั้ง Nikko Enggaliano, Wei Yunzhou และ Rui Yang กับ Haoyu Wang จาก Johns Hopkins University ทั้ง GPUStack และ CISA ไม่ได้เปิดเผยว่าใครโจมตีหรือมีระบบที่ถูกเจาะกี่แห่ง ส่วน NVD ยังไม่ให้คะแนนของตัวเอง ณ 10 พฤศจิกายน 2026
ทำไม CVE-2026-102895 จึงสำคัญ
- ช่องว่างระหว่างแพตช์กับการรับรู้ยาวหลายเดือน รุ่นแก้ออกตั้งแต่ 18 มิถุนายน 2026 ประกาศบน GitHub ตามมา 31 กรกฎาคม แต่ CVE ขึ้น NVD เมื่อ 5 พฤศจิกายน องค์กรที่ติดตามช่องโหว่จากฐานข้อมูล CVE อย่างเดียวจึงอาจไม่รู้เรื่องนี้จนถึงต้นพฤศจิกายน
- ค่าเริ่มต้นเป็นจุดเสี่ยง ช่องโหว่ทำงานเมื่อ force_auth_localhost เป็น False ซึ่งประกาศระบุว่าเป็นค่าเริ่มต้น และรูปแบบติดตั้งหลัง reverse proxy บนเครื่องเดียวกันก็พอให้ถูกโจมตีได้โดยไม่ต้องปลอมส่วนหัวใด
- คลัสเตอร์ AI เก็บความลับมาก ผลกระทบที่ประกาศระบุรวมถึงความลับของผู้ให้บริการคลาวด์และข้อมูลรับรองของ worker ผู้โจมตีที่ได้ไปอาจขยายการเข้าถึงออกนอกตัว GPUStack
- เวลาแก้สั้น CISA ให้เวลาหน่วยงานรัฐบาลกลางสหรัฐฯ 3 วันนับจากวันที่เพิ่มใน KEV เทียบกับช่องโหว่อื่นที่ครบกำหนดในช่วงใกล้กันได้ที่CISA KEV กำหนดแก้ 10 ถึง 20 พฤศจิกายน 2026
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-102895
- สำรวจว่าใช้ GPUStack อยู่หรือไม่ รวมถึงเครื่องทดลองของทีม AI หรือทีมวิจัยที่อาจติดตั้งเองนอกการดูแลของฝ่ายไอที แล้วตรวจรุ่น รุ่นต่ำกว่า 2.2.0 คือรุ่นที่ได้รับผลกระทบ
- อัปเกรดเป็น 2.2.0 หรือใหม่กว่า ตามที่ประกาศของ GPUStack แนะนำ รุ่นเสถียรล่าสุดในหน้า Releases บน GitHub ณ 10 พฤศจิกายน 2026 คือ 2.3.0
- ถ้ายังอัปเกรดไม่ได้ ให้ทำตามวิธีบรรเทาในประกาศ คือตั้ง force_auth_localhost=true ตรวจว่า reverse proxy ไม่ทำให้ทราฟฟิกภายนอกถูกมองเป็น loopback ตัดส่วนหัว X-GPUStack-Real-IP ที่ไคลเอนต์ส่งมาที่ขอบเครือข่าย และไม่เปิด API ให้เครือข่ายที่ไม่น่าเชื่อถือ ใช้ VPN หรือการยืนยันตัวตนที่ขอบเครือข่ายแทน
- ตรวจว่าถูกเจาะไปแล้วหรือไม่ เพราะ CISA ให้ทำ forensic triage กับช่องโหว่นี้ ให้ไล่ดูบัญชีผู้ใช้และ API key แอดมินที่ไม่รู้ที่มา backend ที่ไม่ได้สร้างเอง และถ้าพบร่องรอย ให้เปลี่ยนความลับของผู้ให้บริการคลาวด์และข้อมูลรับรองของ worker ทั้งหมด เพราะประกาศระบุว่าข้อมูลเหล่านี้อ่านได้
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ทีม AI ในองค์กรไทยที่ตั้งคลัสเตอร์ GPU เองต้องดูแลทั้งการอัปเดตซอฟต์แวร์จัดการคลัสเตอร์และการไม่เปิด API ออกอินเทอร์เน็ตโดยไม่ตั้งใจ GPU Server ของ THAI DATA CLOUD ให้เช่าเซิร์ฟเวอร์ NVIDIA Tesla T4 และ V100 สำหรับงาน AI และ Deep Learning ใน Data Center มาตรฐาน ISO 27001 โดยไม่ต้องลงทุนซื้อการ์ดเอง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-102895 คืออะไร?
CVE-2026-102895 คือช่องโหว่ข้ามการยืนยันตัวตนใน GPUStack รุ่นก่อน 2.2.0 ซึ่งยกคำขอที่ระบบเห็นว่ามาจาก loopback (127.0.0.1) ให้เป็นผู้ดูแลระบบในตัวโดยอัตโนมัติ ผู้โจมตีจากเครือข่ายจึงได้สิทธิ์แอดมินโดยไม่ต้องมีรหัสผ่าน คะแนน CVSS 3.1 ที่ 9.8
CISA ให้แก้ CVE-2026-102895 ภายในวันไหน?
CISA เพิ่ม CVE-2026-102895 ในแค็ตตาล็อก KEV เมื่อ 9 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 12 พฤศจิกายน 2026 พร้อมให้ทำ forensic triage ตาม BOD 26-04 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น
GPUStack รุ่นไหนที่แก้ CVE-2026-102895 แล้ว?
GPUStack แก้ CVE-2026-102895 ในรุ่น 2.2.0 ที่ออกเมื่อ 18 มิถุนายน 2026 โดยตัดเส้นทางที่ให้สิทธิ์แอดมินกับคำขอจาก loopback และปรับการจัดการ IP ของไคลเอนต์ ผู้ดูแลควรอัปเกรดเป็น 2.2.0 หรือใหม่กว่า รุ่นเสถียรล่าสุดบน GitHub ณ 10 พฤศจิกายน 2026 คือ 2.3.0
ถ้ายังอัปเกรด GPUStack ไม่ได้ควรทำอย่างไร?
สำหรับ CVE-2026-102895 ประกาศของ GPUStack แนะนำให้ตั้ง force_auth_localhost เป็น true เพื่อบังคับยืนยันตัวตนแม้คำขอมาจาก loopback ตรวจว่า reverse proxy ไม่ทำให้ทราฟฟิกภายนอกดูเหมือนมาจากเครื่องตัวเอง ตัดส่วนหัว X-GPUStack-Real-IP ที่ไคลเอนต์ส่งมาที่ขอบเครือข่าย และไม่เปิด API ให้เครือข่ายที่ไม่น่าเชื่อถือ
แหล่งอ้างอิง
- Authentication bypass via trusted loopback source (reverse-proxy TCP peer or X-GPUStack-Real-IP header) grants unauthenticated admin — GPUStack (GitHub Security Advisory)
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA
- Known Exploited Vulnerabilities Catalog: CVE-2026-102895 — CISA
- CVE-2026-102895 Detail — NIST National Vulnerability Database
- GPUStack v2.2.0 release — GPUStack (GitHub)
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA70GitHub105เนอวานา ดีเวลลอปเม้นท์25NVIDIA147Tesla108
- ประเทศและสถานที่
- สหรัฐอเมริกา698
- ผลิตภัณฑ์และเทคโนโลยี
- GPUStack3vLLM16SGLang11CISA KEV32
- กฎหมายและมาตรฐาน
- BOD 26-0425
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ