
CISA ใส่ UnrealIRCd CVE-2026-114713 ใน KEV เมื่อ 13 พ.ย. 2026 ช่องโหว่ label ของ IRCv3 ให้ผู้ใช้ทั่วไปสั่งคำสั่งด้วยสิทธิ์เซิร์ฟเวอร์ แก้ในรุ่น 6.2.7.1
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 13 พฤศจิกายน 2026 CISA เพิ่ม UnrealIRCd CVE-2026-114713 ในแค็ตตาล็อก KEV และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 พฤศจิกายน 2026
- UnrealIRCd ระบุว่าผู้ใช้ทั่วไปบนเครือข่ายที่มีเซิร์ฟเวอร์เชื่อมกันตั้งแต่ 2 เครื่อง ขึ้นไปสั่งคำสั่งด้วยสิทธิ์เซิร์ฟเวอร์หรือ IRCOp ได้ เช่น KILL และ GLINE
- ผู้ดูแลโครงการ Bram Matthys (Syzop) ระบุว่านี่เป็นช่องโหว่ที่ร้ายแรงที่สุดใน UnrealIRCd ในรอบ 15 ปี และรุ่น 6.2.7.1 ออกเมื่อ 7 พฤศจิกายน 2026 พร้อม hot-patch แก้ปัญหาความปลอดภัยรวม 9 รายการ
- MITRE ให้คะแนน CVSS 3.1 ที่ 8.6 ส่วน NVD ยังไม่ประเมินและระบุว่าไม่ได้จัดลำดับเพื่อเพิ่มข้อมูล ผลกระทบกับ UnrealIRCd 6.0.0 ถึงก่อน 6.2.7.1
CISA เพิ่ม UnrealIRCd CVE-2026-114713 ช่องโหว่ในเซิร์ฟเวอร์แชต IRC โอเพนซอร์ส เข้าแค็ตตาล็อก KEV เมื่อ 13 พฤศจิกายน 2026 (เวลาสหรัฐฯ) และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 พฤศจิกายน UnrealIRCd CVE-2026-114713 ให้ผู้ใช้ทั่วไปสั่งคำสั่งด้วยสิทธิ์เซิร์ฟเวอร์ได้ และรุ่นแก้ 6.2.7.1 ออกตั้งแต่ 7 พฤศจิกายน 2026
UnrealIRCd CVE-2026-114713 ใน KEV: วันที่เพิ่มและกำหนดแก้
ประกาศของ CISA วันที่ 13 พฤศจิกายน 2026 ชื่อ "CISA Adds Two Known Exploited Vulnerabilities to Catalog" เพิ่มช่องโหว่ 2 รายการ โดยอีกรายการคือ Check Point CVE-2026-123039 รายการ UnrealIRCd ในแค็ตตาล็อกมีรายละเอียดดังนี้
| รายการใน KEV | ค่าของ UnrealIRCd CVE-2026-114713 |
|---|---|
| วันที่เพิ่ม | 13 พฤศจิกายน 2026 |
| กำหนดแก้ | 16 พฤศจิกายน 2026 |
| ชื่อช่องโหว่ | UnrealIRCd Improper Neutralization of Delimiters Vulnerability |
| CWE | CWE-140 |
| ใช้ในแคมเปญแรนซัมแวร์ | Unknown (ยังไม่ทราบ) |
| ต้องทำ Forensic triage ตาม BOD 26-04 | Yes |
CISA ระบุในแค็ตตาล็อกว่ากำหนดนี้มาจากคำสั่ง BOD 26-04 ซึ่งบังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ ส่วนองค์กรอื่นควรถือ KEV เป็นรายการแก้ก่อน CISA ไม่ได้เปิดเผยว่าใครโจมตี หรือมีเครือข่ายที่ถูกเจาะกี่แห่ง
UnrealIRCd CVE-2026-114713 เกิดจากอะไร
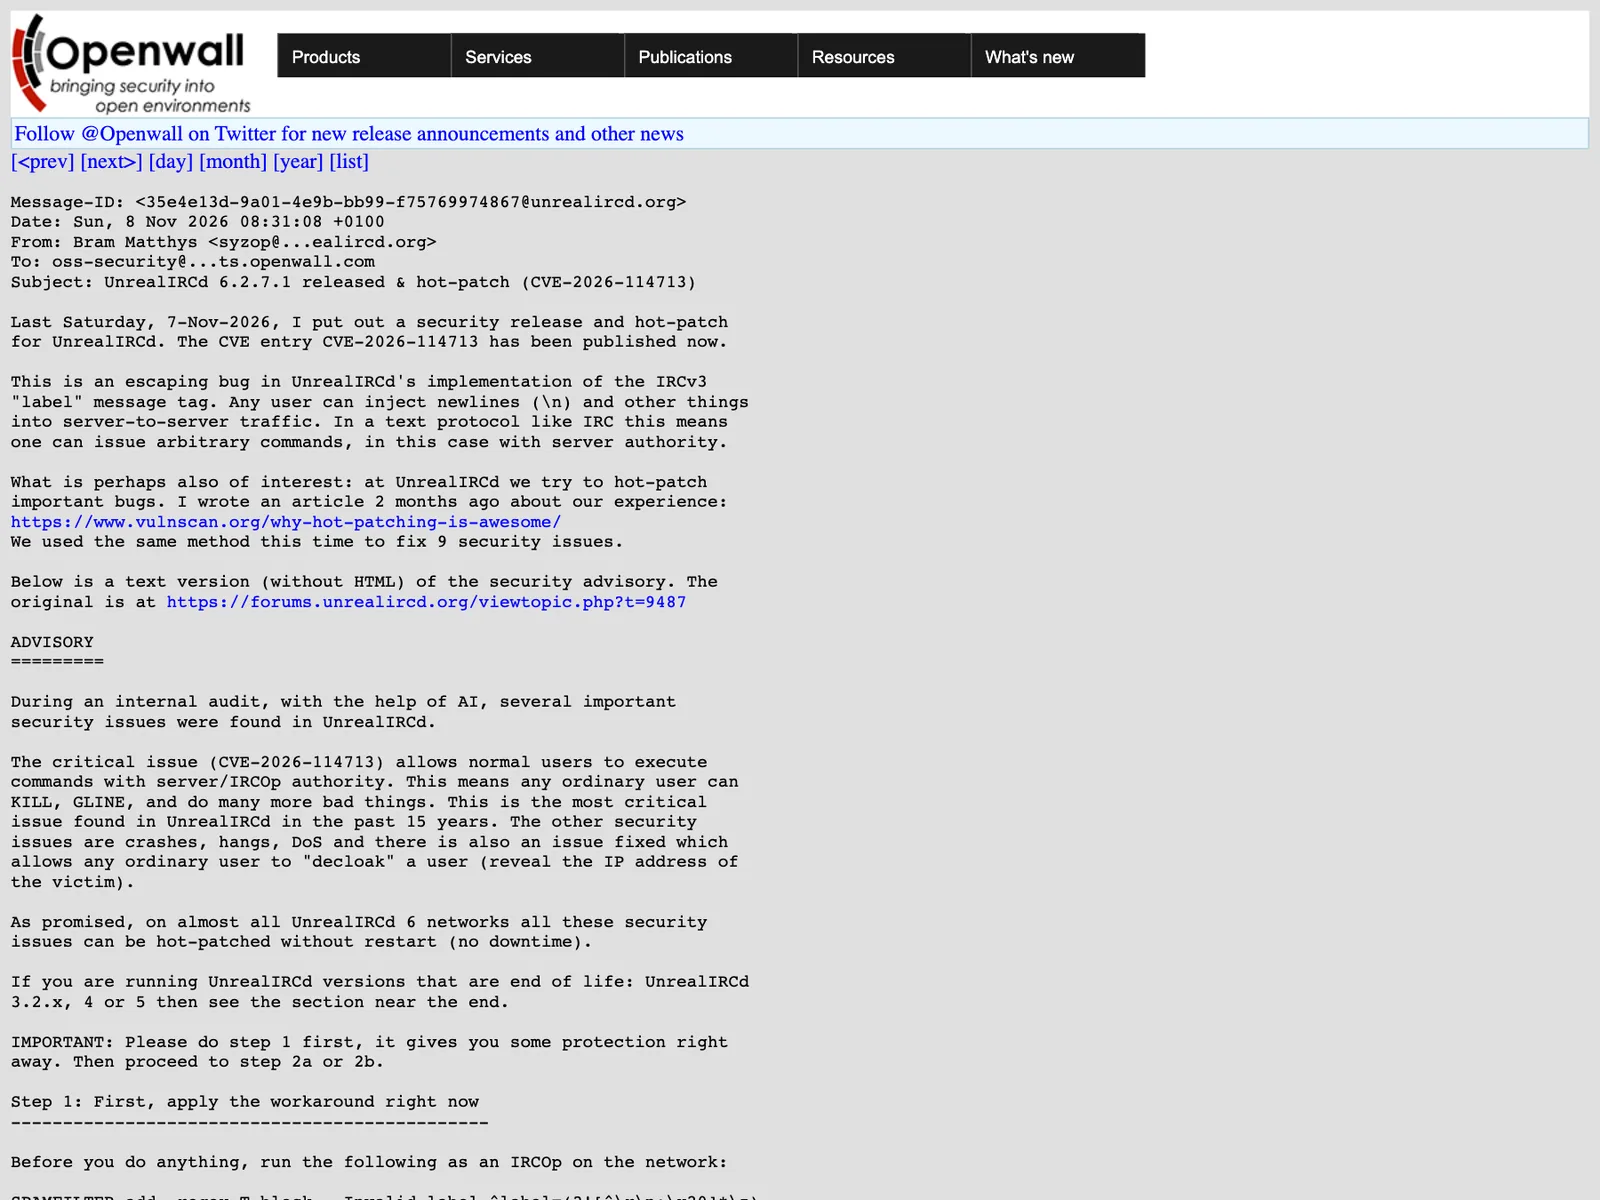
UnrealIRCd เป็นเซิร์ฟเวอร์ IRC โอเพนซอร์สที่โครงการบอกว่าให้บริการเครือข่ายนับพันแห่งมาตั้งแต่ปี 1999 และมีส่วนแบ่งตลาด 38% ตามหน้าเว็บของโครงการ Bram Matthys ผู้ใช้ชื่อ Syzop อธิบายในข้อความถึงรายชื่อส่งจดหมาย oss-security เมื่อ 8 พฤศจิกายน 2026 ว่าเป็นบั๊กการ escape ในการทำงานของแท็กข้อความ "label" ตามมาตรฐาน IRCv3
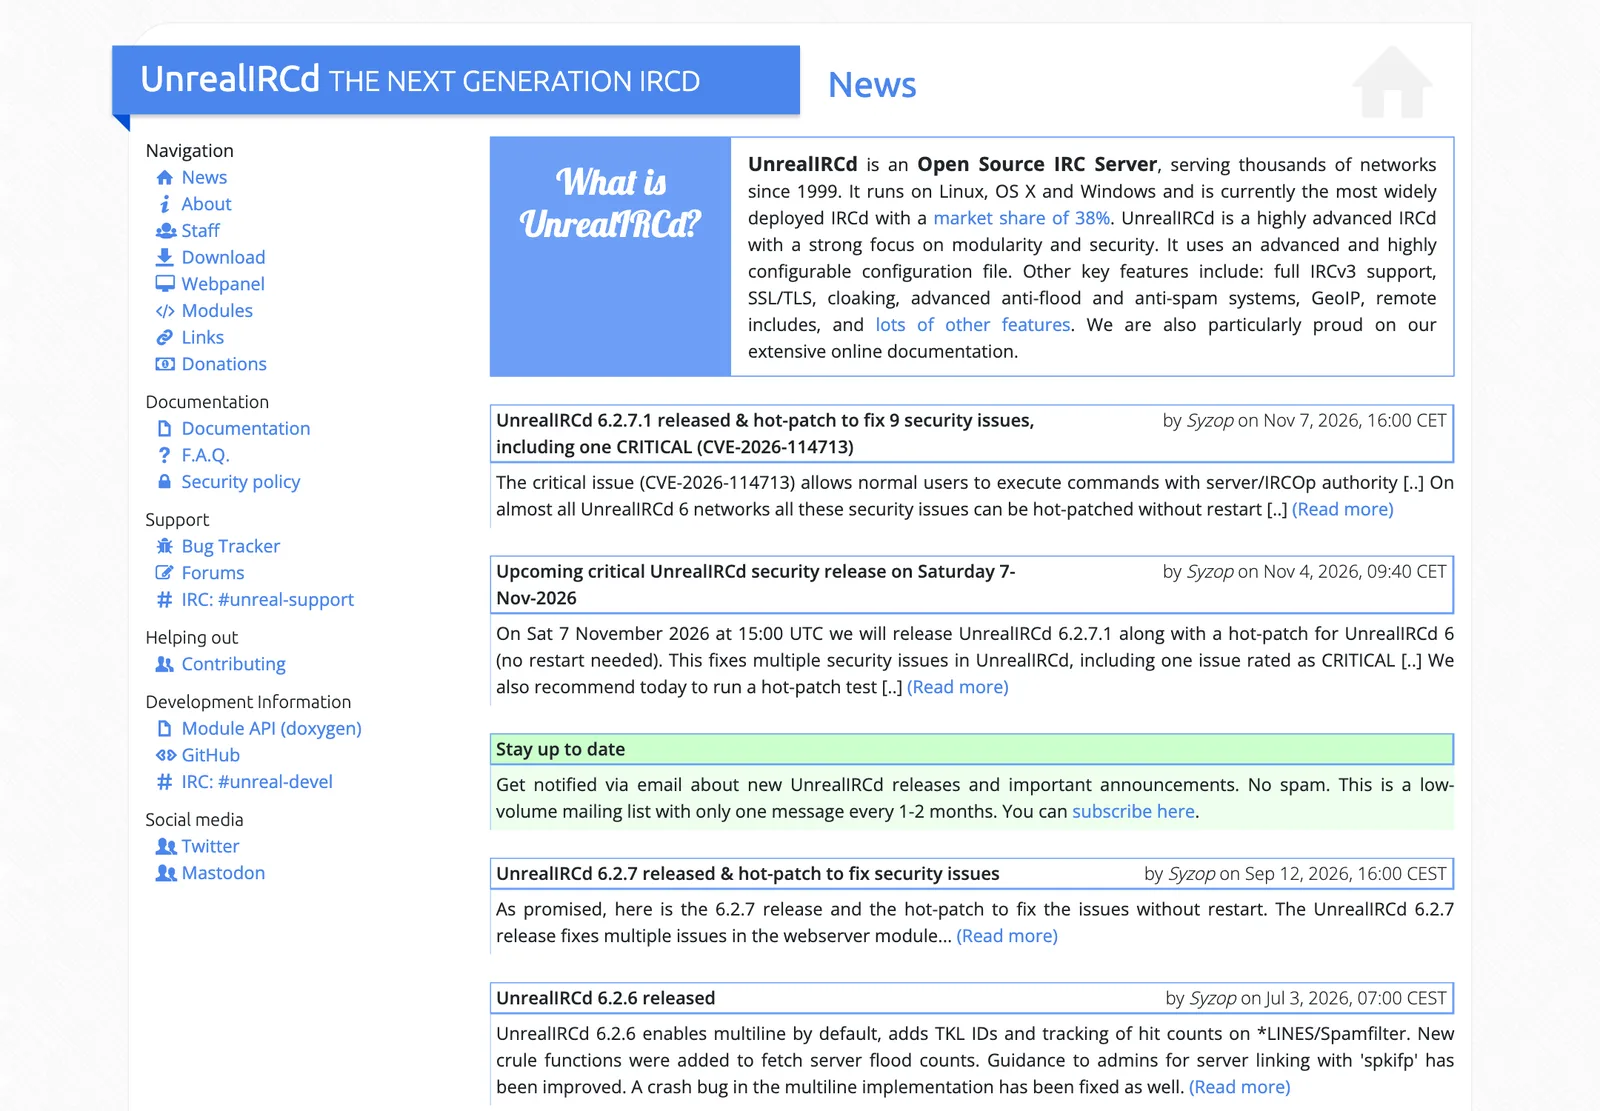
ตามที่โครงการอธิบาย UnrealIRCd CVE-2026-114713 เปิดให้ผู้ใช้คนใดก็ได้แทรกอักขระขึ้นบรรทัดใหม่และตัวอักษรอื่นลงในทราฟฟิกระหว่างเซิร์ฟเวอร์ และเพราะ IRC เป็นโปรโตคอลข้อความ จึงสั่งคำสั่งใดก็ได้ด้วยสิทธิ์ของเซิร์ฟเวอร์ รายการ CVE ของ MITRE อธิบายว่าต้องเป็นเครือข่ายที่มีเซิร์ฟเวอร์เชื่อมกัน 2 เครื่องขึ้นไป ประกาศของโครงการให้ตัวอย่างว่าผู้ใช้ทั่วไปสั่ง KILL และ GLINE ได้ รวมถึงอีกหลายอย่าง และระบุว่านี่คือช่องโหว่ที่ร้ายแรงที่สุดใน UnrealIRCd ในรอบ 15 ปี ที่พบระหว่างการตรวจภายในโดยใช้ AI ช่วย
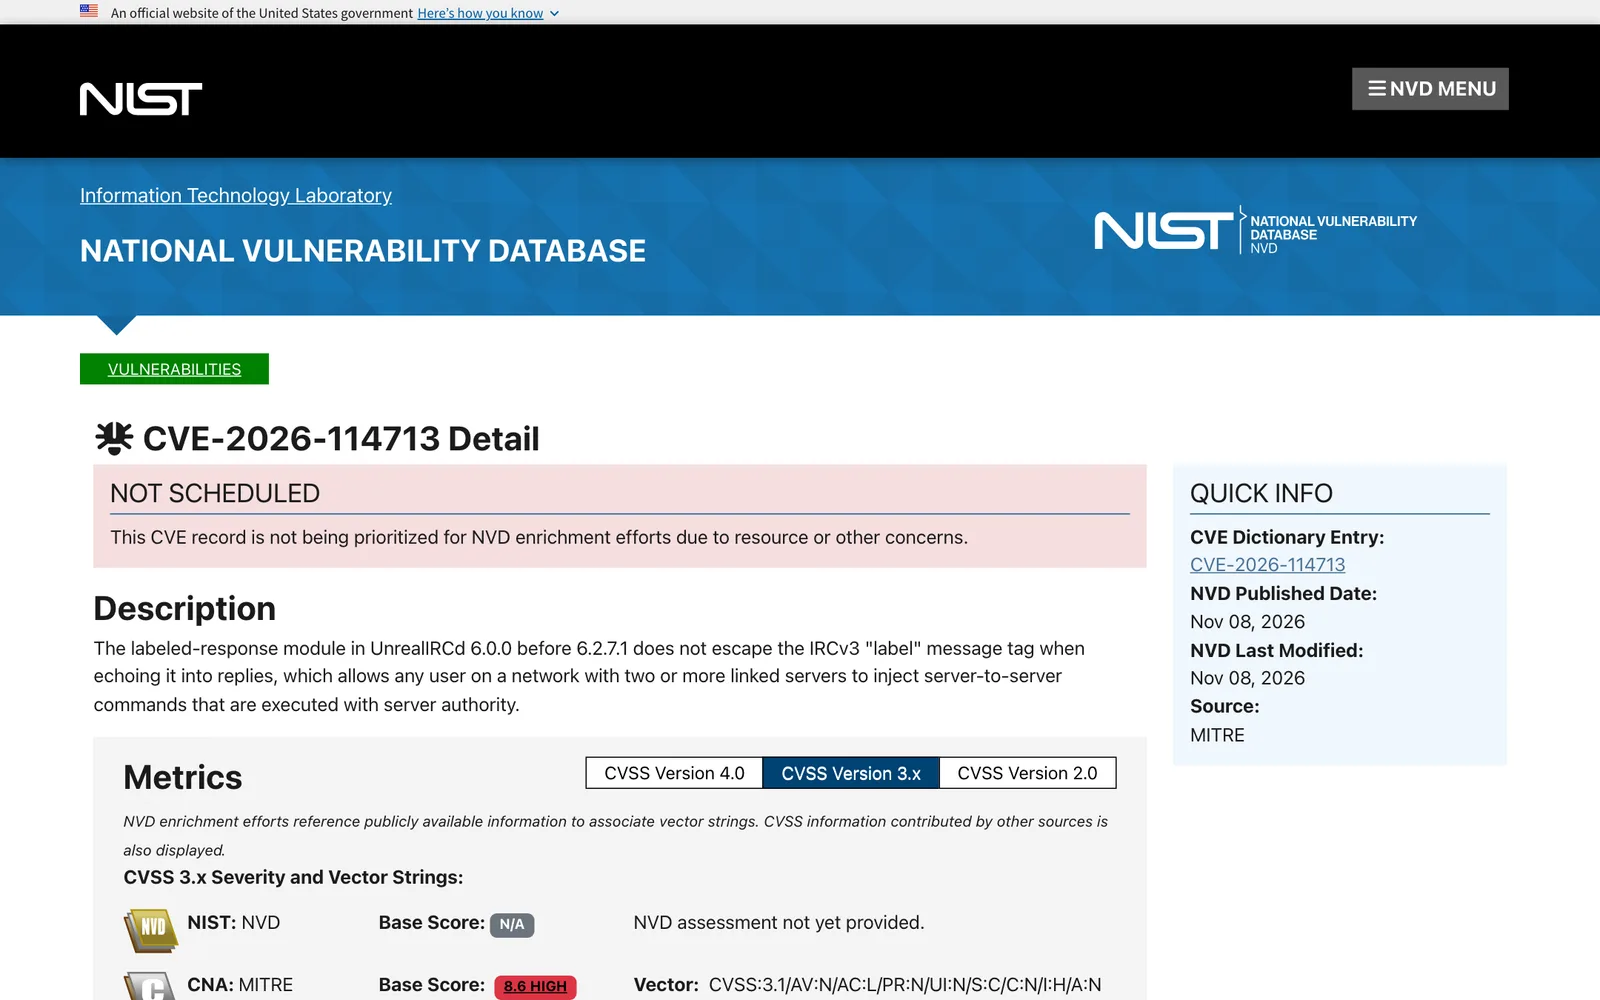
รุ่นที่ได้รับผลกระทบ คะแนน และปัญหาอื่นอีก 8 รายการ
| หัวข้อ | ข้อมูลจากประกาศและ NVD |
|---|---|
| รุ่นที่ได้รับผลกระทบ | UnrealIRCd 6.0.0 ถึงก่อน 6.2.7.1 (รุ่น 5 ก็ได้รับผลกระทบ แต่หมดอายุสนับสนุนตั้งแต่ 1 กรกฎาคม 2023) |
| รุ่นที่แก้ | 6.2.7.1 และ hot-patch bundle-20261107 (ออก 7 พฤศจิกายน 2026) |
| คะแนน CVSS 3.1 (MITRE) | 8.6 (AV:N/AC:L/PR:N/UI:N/S:C/C:N/I:H/A:N) |
| NVD | เผยแพร่ 8 พฤศจิกายน 2026 ยังไม่ประเมินคะแนนของตัวเอง ระบุว่า not scheduled |
ชุดแพตช์เดียวกันแก้ปัญหาอีก 8 รายการ ได้แก่ การเปิดเผยที่อยู่ IP ของผู้ใช้อื่น 2 รายการ blacklist recheck ที่ทำให้เซิร์ฟเวอร์ค้าง การแครชจากคำสั่ง CHGIDENT ของ Services การนับผิดจนขึ้นข้อความ "This server is full" กับผู้เชื่อมต่อใหม่ทุกคน การจำกัดจำนวนแบนที่ Services ตั้งได้ที่ 2 เท่าของ set::maxbans ความเสี่ยง flood จากการ renegotiate TLS และแครชที่ whowasdb
ทำไม UnrealIRCd CVE-2026-114713 จึงสำคัญ
- ใช้สิทธิ์ระดับเซิร์ฟเวอร์ได้โดยไม่ต้องมีบัญชีพิเศษ ผู้ใช้ที่ต่อเข้า IRC ได้ก็เข้าเงื่อนไข ไม่ต้องเป็น IRCOp
- IRC ยังอยู่หลังบ้านหลายองค์กร ทีมพัฒนา ชุมชนโอเพนซอร์ส และระบบแจ้งเตือนภายในบางแห่งยังใช้ IRC เซิร์ฟเวอร์ที่ลืมดูแลจึงเป็นจุดเสี่ยง
- ช่องว่างระหว่างแพตช์กับ KEV สั้น รุ่นแก้ออก 7 พฤศจิกายน CVE เผยแพร่ 8 พฤศจิกายน และ CISA ใส่ KEV 13 พฤศจิกายน ผู้ที่ตามข่าวความปลอดภัยของโครงการเองจึงได้แพตช์ก่อน
- มีเวลาแก้ 3 วันสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ดูกำหนดอื่นที่ใกล้กันได้ที่CISA KEV กำหนดแก้ 10 ถึง 20 พฤศจิกายน 2026
สิ่งที่องค์กรไทยควรทำกับ UnrealIRCd CVE-2026-114713
- สำรวจว่ามีเซิร์ฟเวอร์ UnrealIRCd หรือไม่ รวมเครื่องที่ทีมหนึ่งตั้งเองนอกการดูแลของฝ่ายไอที แล้วตรวจรุ่นด้วย ./unrealircd module-status | grep labeled-response ผลที่ปลอดภัยคือ 5.0-hot-patch-bundle-20261107 หรือ 6.2.7.1
- ทำขั้นแรกทันที ในฐานะ IRCOp รัน SPAMFILTER add -regex T block - Invalid_label ^label=(?![^\r\n;\x20]*\z) ซึ่งใช้ได้เมื่อทุกเซิร์ฟเวอร์เป็น 6.0.4 ขึ้นไป แต่ยังไม่พอ ต้องแพตช์ต่อ
- แพตช์ทุกเซิร์ฟเวอร์ รัน ./unrealircd hot-patch bundle-20261107 โดยไม่ต้องรีสตาร์ต หรืออัปเกรดเป็น 6.2.7.1 ด้วย ./unrealircd upgrade แล้วรีสตาร์ต สำหรับ Windows ให้ดาวน์โหลดรุ่น 6.2.7.1 จากเว็บไซต์โครงการ
- เลิกใช้รุ่น 5 และรุ่นที่หมดอายุ ถ้ายังต้องใช้ระหว่างย้าย ให้เพิ่ม blacklist-module "labeled-response"; ในไฟล์ตั้งค่าทุกเครื่องแล้วรีสตาร์ต ไม่ใช่แค่ rehash
- ตรวจร่องรอย เพราะ CISA ให้ทำ forensic triage ให้ดูคำสั่ง KILL GLINE และการตั้งค่าที่ผู้ใช้ทั่วไปไม่ควรทำได้ในบันทึกของเซิร์ฟเวอร์
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เซิร์ฟเวอร์แชตหรือเครื่องมือโอเพนซอร์สที่ตั้งไว้นานโดยไม่มีใครรับผิดชอบเป็นประเภทที่ตกรอบการแพตช์ง่ายที่สุด IT Support ของ THAI DATA CLOUD ดูแลเซิร์ฟเวอร์และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ และมีทีมไทยดูแล 24x7 ช่วยให้ทีมภายในรู้ว่ามีระบบอะไรต้องอัปเดต (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
UnrealIRCd CVE-2026-114713 คืออะไร?
UnrealIRCd CVE-2026-114713 คือช่องโหว่ในโมดูล labeled-response ที่ไม่ escape แท็กข้อความ label ของ IRCv3 ผู้ใช้ทั่วไปจึงแทรกอักขระขึ้นบรรทัดใหม่ลงทราฟฟิกระหว่างเซิร์ฟเวอร์ และสั่งคำสั่งด้วยสิทธิ์ของเซิร์ฟเวอร์ได้
UnrealIRCd CVE-2026-114713 กระทบรุ่นไหน และแก้อย่างไร?
รายการ CVE ระบุว่ากระทบ UnrealIRCd 6.0.0 ก่อน 6.2.7.1 ผู้ดูแลแก้ได้ด้วยการอัปเกรดเป็น 6.2.7.1 หรือรัน hot-patch bundle-20261107 โดยไม่ต้องรีสตาร์ต ส่วนรุ่น 5 ซึ่งหมดอายุสนับสนุนแล้วต้องเพิ่ม blacklist-module และรีสตาร์ต
CISA ให้แก้ UnrealIRCd CVE-2026-114713 ภายในวันไหน?
CISA เพิ่มช่องโหว่นี้ใน KEV เมื่อ 13 พฤศจิกายน 2026 จากหลักฐานการโจมตีจริง และกำหนดให้หน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แก้ภายใน 16 พฤศจิกายน 2026 กำหนดนี้บังคับเฉพาะหน่วยงานกลุ่มนั้น แต่ CISA แนะนำให้ทุกองค์กรแก้
ถ้ายังแพตช์ UnrealIRCd ไม่ได้ ควรทำอะไรก่อน?
ผู้ดูแลที่เป็น IRCOp รันคำสั่ง SPAMFILTER add -regex T block - Invalid_label ตามที่ประกาศระบุ เพื่อบล็อกแท็ก label ที่ผิดรูป ใช้ได้เมื่อทุกเซิร์ฟเวอร์เป็น 6.0.4 ขึ้นไป แต่ยังต้องแพตช์ปัญหาอีก 8 รายการ
แหล่งอ้างอิง
- UnrealIRCd 6.2.7.1 released & hot-patch to fix 9 security issues, including one CRITICAL (CVE-2026-114713) — UnrealIRCd
- UnrealIRCd 6.2.7.1 released & hot-patch (CVE-2026-114713) — Openwall oss-security (ข้อความของ Bram Matthys)
- CISA Adds Two Known Exploited Vulnerabilities to Catalog — CISA
- CVE-2026-114713 Detail — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA84เนอวานา ดีเวลลอปเม้นท์29
- ประเทศและสถานที่
- สหรัฐอเมริกา811
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV38Windows141
- กฎหมายและมาตรฐาน
- BOD 26-0430
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ