
เหตุความปลอดภัย Northflank: ถือว่า environment variables ถูกถอดรหัส ผู้ใช้พบคีย์ AI ถูกใช้
เหตุความปลอดภัย Northflank 30 ต.ค. 2026: บริษัทให้ผู้ใช้ทุกรายถือว่า environment variables ถูกถอดรหัส เปลี่ยน secrets ทันที ผู้ใช้หลายรายยืนยันคีย์ AI ถูกใช้
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
- เหตุความปลอดภัย Northflank ถูกประกาศบนหน้าสถานะเมื่อ 30 ตุลาคม 2026 โดยบริษัทบันทึกว่าได้รับการแจ้งเตือนภัยคุกคามจาก Wiz เวลา 11:43 UTC (18:43 น. เวลาไทย)
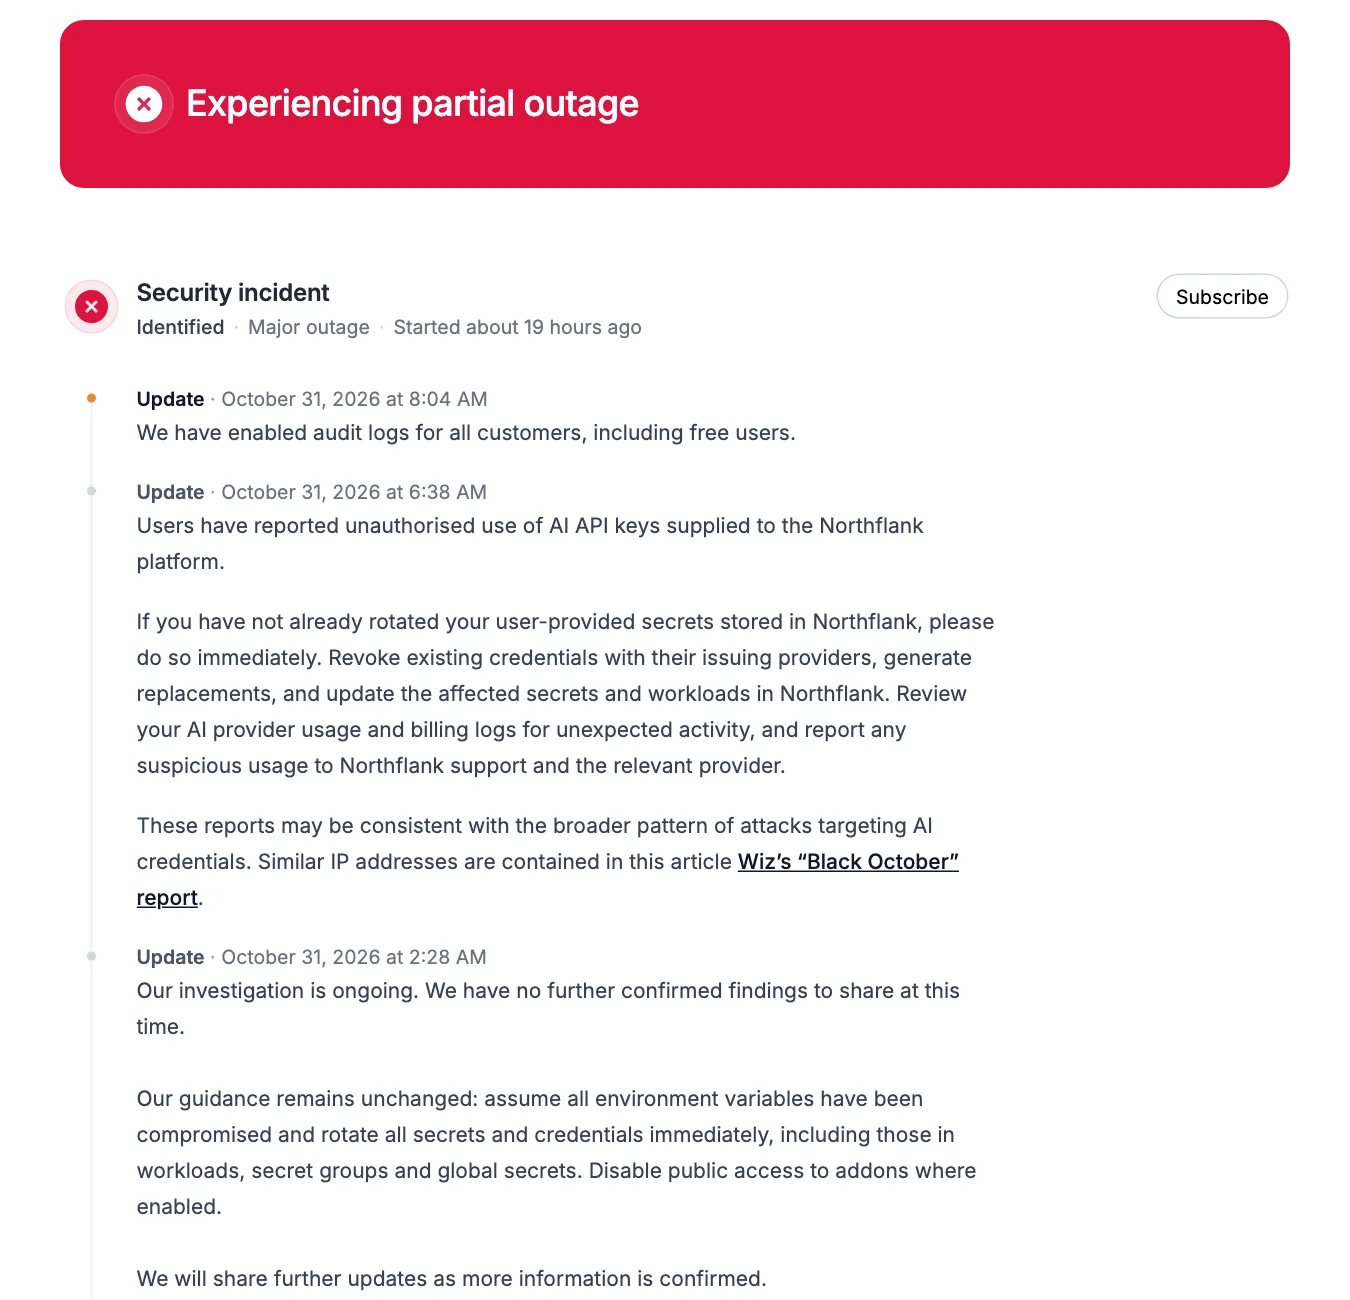
- บริษัทขอให้ผู้ใช้ทุกรายถือว่า environment variables ถูกถอดรหัสแล้ว และเปลี่ยน secrets บน workload, secret groups และ global secrets ทันที ถ้อยคำนี้เป็นการให้สันนิษฐานไว้ก่อน ไม่ใช่ผลสอบสวนว่าทุกค่าถูกอ่าน
- ผู้ใช้หลายรายยืนยันว่าคีย์ AI ถูกใช้ และอัปเดต 31 ตุลาคม 06:38 น. เวลาไทย ระบุว่าผู้ใช้รายงานการใช้คีย์ AI ที่เก็บบนแพลตฟอร์มโดยไม่ได้รับอนุญาต
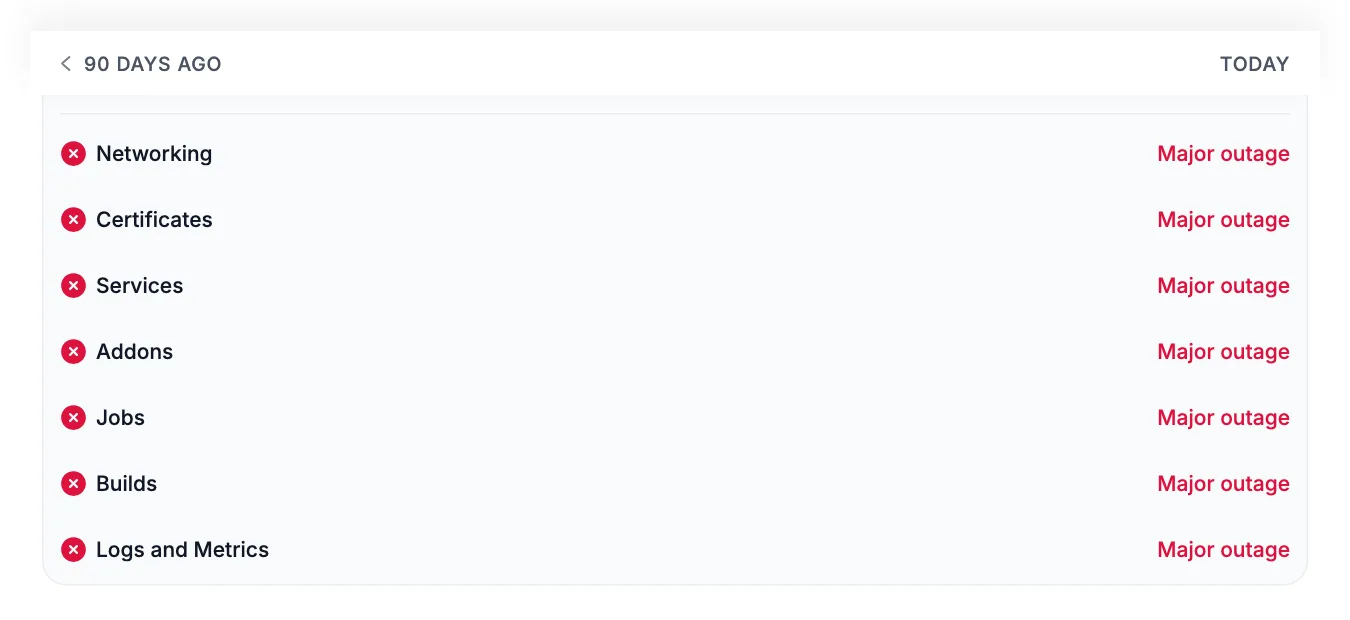
- ณ 31 ตุลาคม รายละเอียดเหตุความปลอดภัย Northflank ยังไม่ครบ บริษัทยังไม่เปิดเผยวิธีเข้าถึงระบบ ผู้โจมตี หรือจำนวนลูกค้าที่ได้รับผลกระทบ และระบบ 7 ส่วนยังขึ้นสถานะ Major outage
- Wiz ระบุว่ามีแพลตฟอร์มนักพัฒนา AI อย่างน้อย 9 ราย เปิดเผยเหตุการณ์ในเดือนตุลาคม ส่วน Northflank บอกเพียงว่าการใช้คีย์ที่ผู้ใช้รายงานอาจสอดคล้องกับรูปแบบนี้
เหตุความปลอดภัย Northflank ถูกประกาศบนหน้าสถานะเมื่อ 30 ตุลาคม 2026 โดยบริษัทขอให้ผู้ใช้ทุกรายถือว่า environment variables ถูกถอดรหัสแล้ว และเปลี่ยน secrets กับคีย์ทั้งหมดทันที ผู้ใช้หลายรายยืนยันว่าคีย์ AI ของตนถูกนำไปใช้ ขณะที่ Northflank ยังไม่เปิดเผยวิธีเข้าถึงระบบและจำนวนลูกค้าที่ได้รับผลกระทบ
Northflank เป็นแพลตฟอร์มรันเวิร์กโหลดและ AI agent ที่ระบุว่าใช้ได้ทั้งบนคลาวด์ของลูกค้าและของบริษัท สำนักงานจดทะเบียนอยู่ที่ลอนดอน แถบประกาศบนหน้าแรกเขียนว่าบริษัท "has experienced a security incident" และขอให้เปลี่ยนข้อมูลรับรองที่ผู้ใช้กำหนดเองทั้งหมด
เหตุความปลอดภัย Northflank: อะไรยืนยันแล้ว อะไรยังไม่ยืนยัน
หัวข้อที่แพร่บน Hacker News ใช้คำว่า breached แต่ประกาศของบริษัทใช้คำว่า security incident ตารางนี้สรุปสถานะจากหน้าสถานะ ณ 31 ตุลาคม 2026 ช่วงบ่ายเวลาไทย
| ประเด็น | สิ่งที่ Northflank ประกาศ |
|---|---|
| ประเภทเหตุ | Security incident สถานะ Identified ระดับ Major outage |
| environment variables | ให้ถือว่าถูกถอดรหัสแล้ว เป็นแนวทางให้สันนิษฐานไว้ก่อน ไม่ได้ระบุว่าตรวจพบการอ่านทุกค่า |
| คีย์ AI | ผู้ใช้หลายรายยืนยันว่าคีย์ถูกใช้ และรายงานการใช้โดยไม่ได้รับอนุญาต |
| การสอบสวน | ยังดำเนินอยู่ และบริษัทบันทึกว่าขอความช่วยเหลือจาก Wiz CIRT |
| ทางเข้าของผู้โจมตี | ยังไม่ประกาศ บอกเพียงว่าทยอยแพตช์ network policy |
| ผู้โจมตีและจำนวนลูกค้า | ยังไม่ประกาศ |
เอกสารความปลอดภัยของ Northflank ระบุว่าลูกค้า Enterprise ใช้ KMS ของตัวเองคุมกุญแจที่ปกป้อง secrets ได้ และหน้าแรกระบุว่าแพลตฟอร์มรันบนคลาวด์ของลูกค้าได้ แต่ประกาศใช้คำว่า all users และไม่ได้ยกเว้นลูกค้ากลุ่มใด
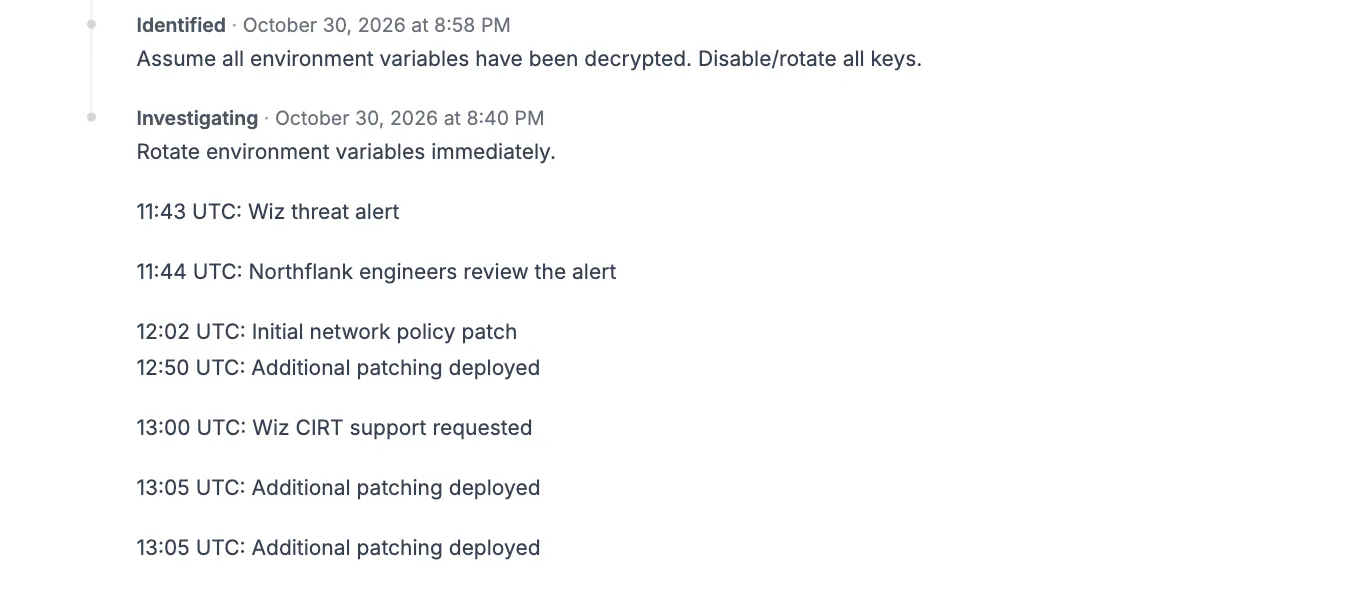
ไทม์ไลน์เหตุความปลอดภัย Northflank
บริษัทลงเวลาภายในเป็น UTC ส่วนเวลาอัปเดตบนหน้าสถานะแปลงเป็นเวลาไทยไว้ด้านล่าง
| เวลาไทย | UTC | เหตุการณ์ |
|---|---|---|
| 30 ต.ค. 18:43 น. | 11:43 | การแจ้งเตือนภัยคุกคามจาก Wiz |
| 18:44 น. | 11:44 | วิศวกรตรวจการแจ้งเตือน |
| 19:02 น. | 12:02 | แพตช์ network policy รอบแรก |
| 19:50 และ 20:05 น. | 12:50 และ 13:05 | แพตช์เพิ่มเติม |
| 20:00 น. | 13:00 | ขอความช่วยเหลือจาก Wiz CIRT |
| 20:40 น. | 13:40 | ประกาศครั้งแรก ให้เปลี่ยน environment variables ทันที |
| 20:58 น. | 13:58 | เปลี่ยนสถานะเป็น Identified ให้ถือว่าถูกถอดรหัสทั้งหมด |
| 22:12 น. | 15:12 | เปิดการหมุน secret ของ Postgres และ MongoDB ให้ผู้ใช้ทุกราย |
| 31 ต.ค. 02:28 น. | 19:28 (30 ต.ค.) | ยังไม่มีข้อค้นพบใหม่ที่ยืนยันได้ |
| 06:38 น. | 23:38 (30 ต.ค.) | ผู้ใช้รายงานการใช้คีย์ AI โดยไม่ได้รับอนุญาต |
| 08:04 น. | 01:04 | เปิด audit log ให้ลูกค้าทุกราย รวมผู้ใช้ฟรี |
เมื่อเราตรวจวันที่ 31 ตุลาคม หน้าเหตุความปลอดภัย Northflank ยังแสดง Major outage ที่ 7 ส่วน ได้แก่ Networking, Certificates, Services, Addons, Jobs, Builds และ Logs and Metrics ส่วน Northflank App, API, เว็บไซต์ และเอกสารขึ้น operational บริษัทไม่ได้อธิบายว่าสถานะนี้หมายถึงอะไรต่อเวิร์กโหลดที่รันอยู่
ลูกค้าต้องเปลี่ยนอะไรบ้าง
แนวทางของบริษัทหลังเหตุความปลอดภัย Northflank มีดังนี้
- เปลี่ยน secrets และข้อมูลรับรองทั้งหมด ทั้งบน workload, secret groups และ global secrets
- เพิกถอนคีย์เดิมกับผู้ออกคีย์ สร้างคีย์ใหม่ แล้วอัปเดต secrets และ workload ใน Northflank
- หมุน secret ของ Postgres และ MongoDB และปิดการเข้าถึงสาธารณะของ addon ถ้าเปิดไว้
- ตรวจ log การใช้งานและบิลของผู้ให้บริการ AI หากพบความผิดปกติให้แจ้งทั้ง Northflank และผู้ให้บริการรายนั้น
Audit log ที่เพิ่งเปิดให้ทุกรายบันทึกชนิดเหตุการณ์และผู้ที่ทำรายการ ดูได้ระดับองค์กร ทีม โปรเจกต์ และทรัพยากร ทีมจึงใช้ตรวจย้อนหลังร่วมกับ log ของผู้ให้บริการปลายทางได้
เหตุความปลอดภัย Northflank เชื่อมกับ Black October แค่ไหน
รายงาน "Black October" ของ Wiz ลงวันที่ 30 ตุลาคม 2026 ระบุว่าแพลตฟอร์มนักพัฒนา AI อย่างน้อย 9 รายเปิดเผยเหตุการณ์ในเดือนนี้ โดย Northflank อยู่ท้ายรายชื่อ รายงานบอกว่าทุกรายงานสาธารณะชี้ไปที่การล่า environment variables ที่เก็บไว้ โดยเน้นค่าที่ให้สิทธิ์ใช้ AI แต่ก็ระบุว่าไม่มีช่องโหว่หรือ dependency เดียวที่ผูกการโจมตีเหล่านี้เข้าด้วยกัน
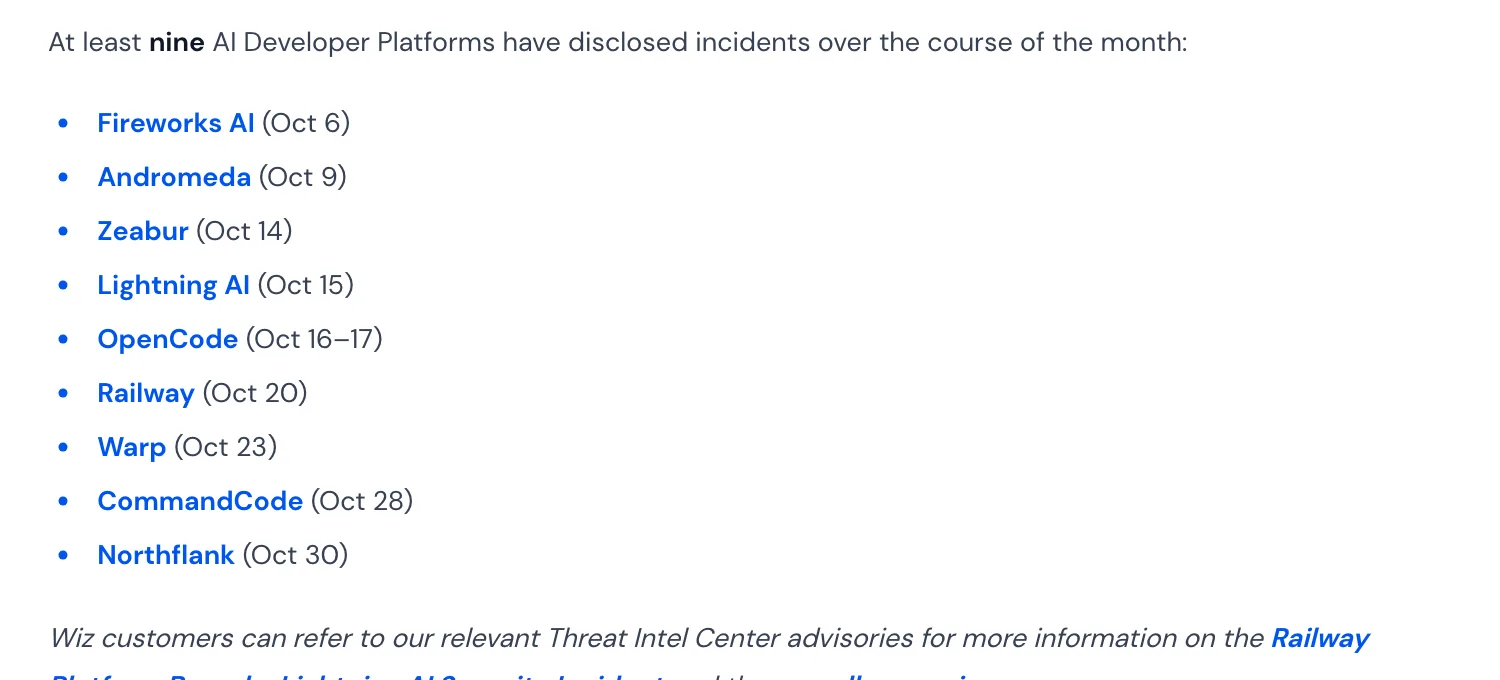
Northflank เขียนเพียงว่ารายงานจากผู้ใช้ "may be consistent" กับรูปแบบการโจมตีคีย์ AI และมีที่อยู่ IP คล้ายกับในรายงานของ Wiz ขณะที่ Wiz ระบุในตาราง IOC ว่ายังไม่มีหลักฐานที่ผูก IP เหล่านั้นกับการโจมตีชุดนี้โดยตรง จึงยังสรุปไม่ได้ว่าเหตุความปลอดภัย Northflank เป็นฝีมือผู้โจมตีกลุ่มเดียวกัน
Wiz ยกตัวอย่างคีย์องค์กรสองกรณีจากการเจาะผู้ให้บริการรายหนึ่งซึ่งไม่ได้ระบุชื่อ และไม่ได้บอกว่าเป็น Northflank ทั้งสองกรณีเริ่มถูกทดสอบภายใน 30 นาทีหลังเวลาที่มีรายงานการเข้าถึงข้อมูลรับรอง
| กรณี | ปริมาณการเรียก Bedrock | ช่วงเวลา | ผล |
|---|---|---|---|
| Case A | ประมาณ 800,000 ครั้ง | 30 ชั่วโมง | สำเร็จประมาณ 90% |
| Case B | ประมาณ 1.7 ล้านครั้ง | 13 ชั่วโมง | สำเร็จกว่า 1 ล้านครั้ง |
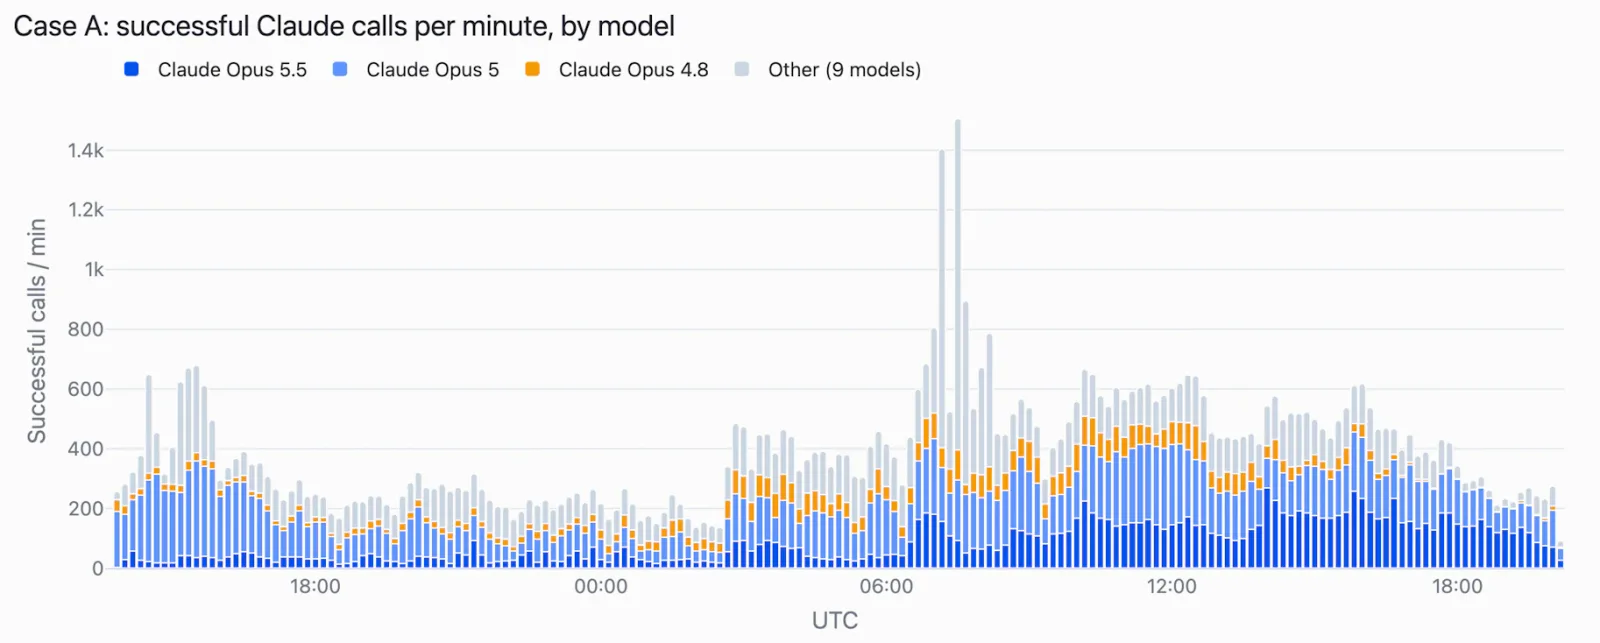
Wiz ประเมินว่าสองกรณีนี้น่าจะมีมูลค่าการใช้งานเกิน 100,000 ดอลลาร์สหรัฐตามราคาปกติ ตัวเลขนี้เป็นการคำนวณของ Wiz
ทำไมเรื่องนี้สำคัญ
PaaS เป็นจุดรวมข้อมูลรับรองของหลายระบบไว้ในที่เดียว เหตุความปลอดภัย Northflank จึงไม่ได้จบที่ตัวแพลตฟอร์ม เพราะความเสี่ยงลามไปถึงคลาวด์ ฐานข้อมูล และผู้ให้บริการ AI ที่ลูกค้าเชื่อมไว้ เดือนนี้เรารายงานรูปแบบใกล้เคียงกันแล้วจากเหตุ Railway และเหตุ OpenCode Console
ความเร็วก็สำคัญ ถ้าคีย์ถูกทดสอบได้ภายในไม่กี่สิบนาทีอย่างกรณีของ Wiz การรอรายงานฉบับสมบูรณ์ก่อนค่อยเปลี่ยนคีย์จึงช้าเกินไป และค่าใช้จ่ายจากคีย์ AI ที่ถูกใช้โดยไม่ได้รับอนุญาตอาจตกเป็นภาระของเจ้าของบัญชี ดังที่เห็นในกรณี LLMjacking บน Google Cloud
สิ่งที่องค์กรไทยควรทำ
ไม่พบข้อมูลว่าเหตุความปลอดภัย Northflank กระทบลูกค้าไทย แต่องค์กรหรือผู้รับจ้างพัฒนาที่ใช้ Northflank ควรทำดังนี้
- เริ่มจากคีย์ที่สร้างค่าใช้จ่ายได้ทันที ทั้งคีย์ AI คีย์คลาวด์ และคีย์ชำระเงิน แล้วไล่ไปยังรหัสฐานข้อมูล OAuth token และ webhook secret
- เพิกถอนที่ต้นทางก่อน การแก้ค่าใน Northflank อย่างเดียวไม่ทำให้คีย์เดิมหมดสภาพ ต้องยกเลิกกับผู้ออกคีย์
- ตรวจย้อนหลังด้วย log ปลายทาง ใช้ audit log ของ Northflank ร่วมกับ log และบิลของผู้ให้บริการแต่ละราย ตั้งแต่ก่อนวันที่ 30 ตุลาคมเท่าที่เก็บไว้ เพราะบริษัทยังไม่ได้บอกว่าเริ่มเข้าถึงเมื่อไร
- จำกัดความเสียหายครั้งต่อไป แยกคีย์ตามสภาพแวดล้อม ตั้งเพดานค่าใช้จ่าย และจำกัดภูมิภาคหรือโมเดลที่คีย์ใช้ได้ ใน Case B ของ Wiz คีย์ที่จำกัดเส้นทางไว้ชนโควตารายภูมิภาคจนการเรียกจำนวนมากถูก throttle
- ประเมินข้อมูลส่วนบุคคล ถ้า secrets เปิดทางไปยังระบบที่เก็บข้อมูลลูกค้า ให้ DPO ประเมินหน้าที่ตาม PDPA ระหว่างรอผลสอบสวน
ติดตามข่าวภัยไซเบอร์อื่นได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
เหตุความปลอดภัย Northflank คืออะไร?
เหตุความปลอดภัย Northflank คือเหตุที่บริษัทประกาศบนหน้าสถานะเมื่อ 30 ตุลาคม 2026 หลังบันทึกการแจ้งเตือนภัยคุกคามจาก Wiz เวลา 11:43 UTC บริษัทขอให้ผู้ใช้ทุกรายถือว่า environment variables ถูกถอดรหัสแล้วและเปลี่ยน secrets ทั้งหมด ผู้ใช้หลายรายยืนยันว่าคีย์ AI ถูกใช้
Northflank ถูกแฮ็กจริงหรือไม่?
ประกาศเหตุความปลอดภัย Northflank ใช้คำว่า security incident และระบุว่าผู้ใช้รายงานการใช้คีย์ AI โดยไม่ได้รับอนุญาต แต่ ณ 31 ตุลาคม 2026 ยังไม่ประกาศวิธีเข้าถึงระบบ ผู้โจมตี หรือจำนวนลูกค้าที่ได้รับผลกระทบ คำว่า breached มาจากหัวข้อบน Hacker News ไม่ใช่ถ้อยคำในประกาศของบริษัท
หลังเหตุความปลอดภัย Northflank ลูกค้าต้องเปลี่ยนอะไรบ้าง?
บริษัทให้เปลี่ยน secrets และข้อมูลรับรองทั้งหมดบน workload, secret groups และ global secrets โดยเพิกถอนกับผู้ออกคีย์ก่อน แล้วสร้างใหม่และอัปเดตใน Northflank รวมทั้งหมุนรหัส Postgres และ MongoDB ปิดการเปิด addon สู่สาธารณะ และตรวจ log การใช้งานกับบิลของผู้ให้บริการ AI
เหตุความปลอดภัย Northflank เกี่ยวกับ Black October ของ Wiz หรือไม่?
ยังไม่มีข้อสรุป Wiz นับ Northflank เป็นหนึ่งในแพลตฟอร์มอย่างน้อย 9 รายที่เปิดเผยเหตุการณ์ในเดือนนี้ ส่วน Northflank ระบุว่าการใช้คีย์ที่ผู้ใช้รายงานอาจสอดคล้องกับรูปแบบการโจมตีคีย์ AI และมี IP คล้ายกับในรายงาน แต่ไม่มีฝ่ายใดยืนยันว่าเป็นผู้โจมตีกลุ่มเดียวกัน
แหล่งอ้างอิง
- Northflank Status: Security incident — Northflank
- "Black October" for AI Developer Platforms — Wiz
- Security on Northflank — Northflank
- Audit logs — Northflank
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ