
Windows Paint ช่องโหว่ CVE-2026-83844 (CVSS 7.0, Important): Microsoft ออก Paint รุ่น 11.2609.401.0 เมื่อ 6 พ.ย. 2026 แก้ให้ครบ MSRC ระบุว่ายังไม่พบการโจมตี
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
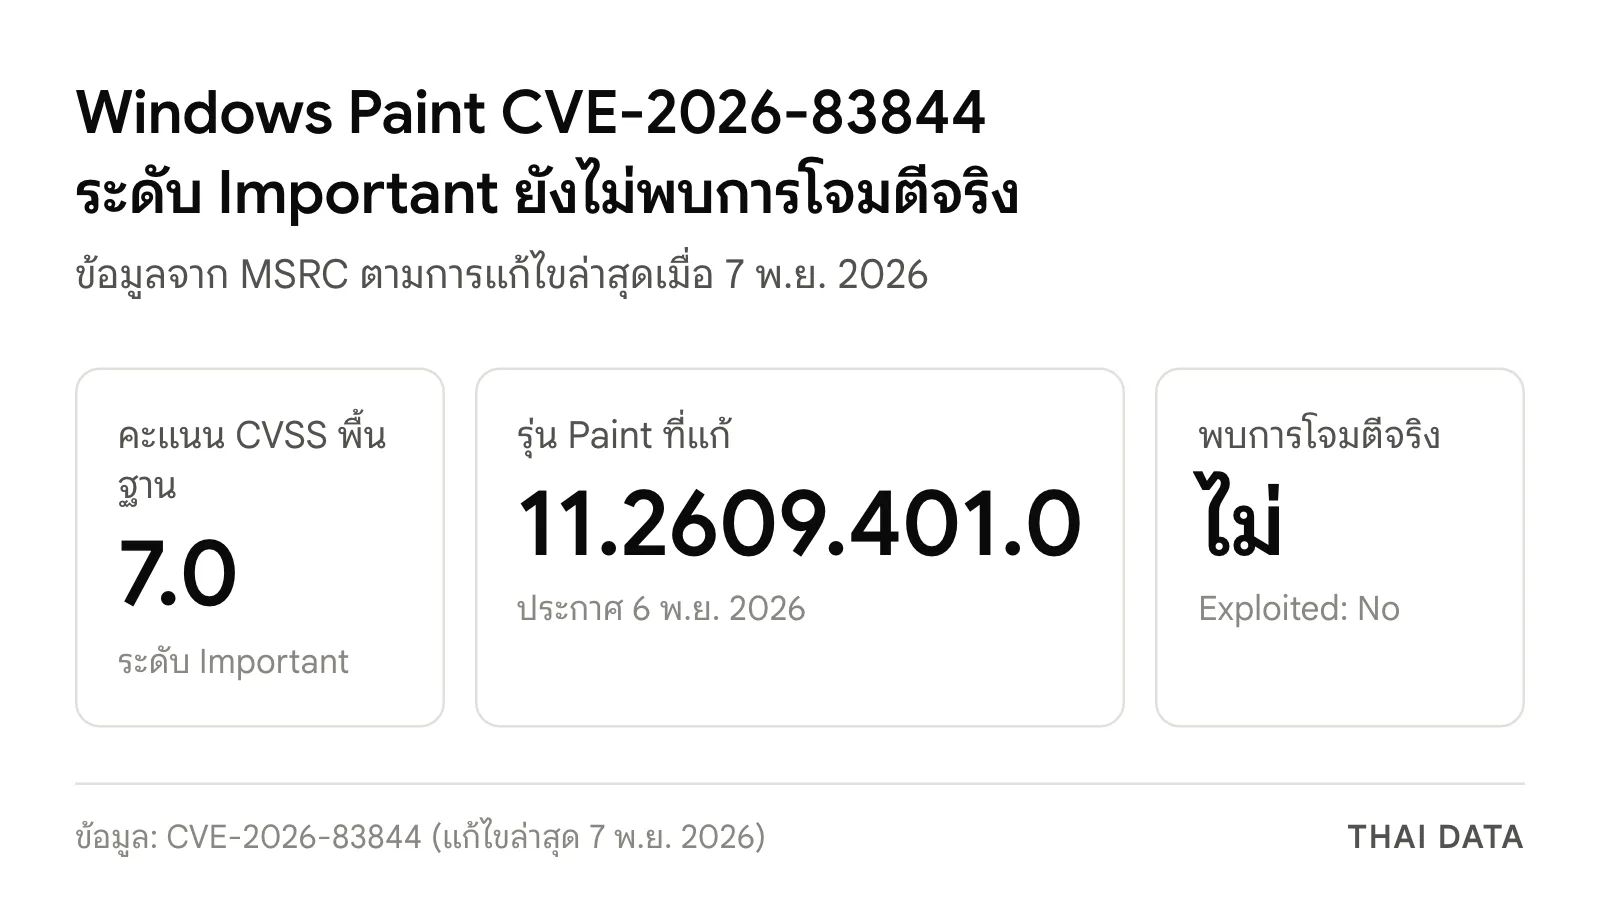
- 6 พฤศจิกายน 2026 Microsoft เพิ่มข้อมูลแก้ไขลงหน้า MSRC ของ CVE-2026-83844 ว่าออก Paint รุ่น 11.2609.401.0 เพื่อแก้ช่องโหว่ให้ครบถ้วน และแนะนำให้ติดตั้งรุ่นนี้หรือตรวจว่าอัปเดตอัตโนมัติแล้ว
- ช่องโหว่ Windows Paint นี้เป็นการอ่านหน่วยความจำเกินขอบเขต (CWE-125) ที่ทำให้รันโค้ดได้ ระดับ Important คะแนนพื้นฐาน CVSS 7.0 ซึ่ง MSRC ปรับคะแนนในการแก้ไขวันที่ 7 พฤศจิกายน 2026
- MSRC ระบุว่า ยังไม่พบการโจมตีจริง (Exploited: No) ณ การแก้ไขล่าสุดวันที่ 7 พฤศจิกายน 2026 และไม่มีการเปิดเผยรายละเอียดต่อสาธารณะก่อนออกแพตช์ และประเมินโอกาสถูกโจมตีว่า Exploitation Less Likely
- ผู้โจมตีต้องหลอกให้ผู้ใช้เปิดไฟล์ที่เตรียมไว้ ช่องโหว่เผยแพร่ครั้งแรก 13 ตุลาคม 2026 (ต้องมีการโต้ตอบจากผู้ใช้ และความซับซ้อนสูง) จึงเป็นความเสี่ยงของเครื่องที่ผู้ใช้เปิดไฟล์รูปจากแหล่งไม่น่าเชื่อถือ
Windows Paint ช่องโหว่ CVE-2026-83844 มีการแก้ไขใหม่เมื่อ 6 พฤศจิกายน 2026 เมื่อ Microsoft ระบุในหน้า MSRC ว่าออก Paint รุ่น 11.2609.401.0 เพื่อแก้ช่องโหว่ให้ครบถ้วน และแนะนำให้ติดตั้งรุ่นนี้หรือตรวจว่าอัปเดตอัตโนมัติแล้ว ช่องโหว่ระดับ Important คะแนน CVSS 7.0 และ MSRC ยังไม่พบการโจมตีจริง
Microsoft เผยแพร่ข้อมูลช่องโหว่นี้ครั้งแรกเมื่อ 13 ตุลาคม 2026 ตรงกับรอบแพตช์ประจำเดือน และเพิ่มบันทึกรุ่นใหม่ของแอปในวันที่ 6 พฤศจิกายน จากนั้นวันที่ 7 พฤศจิกายนเพิ่มคำถามที่พบบ่อยและปรับคะแนน CVSS โดยระบุว่าเป็นการเปลี่ยนแปลงด้านข้อมูลเท่านั้น
Windows Paint ช่องโหว่นี้คืออะไร
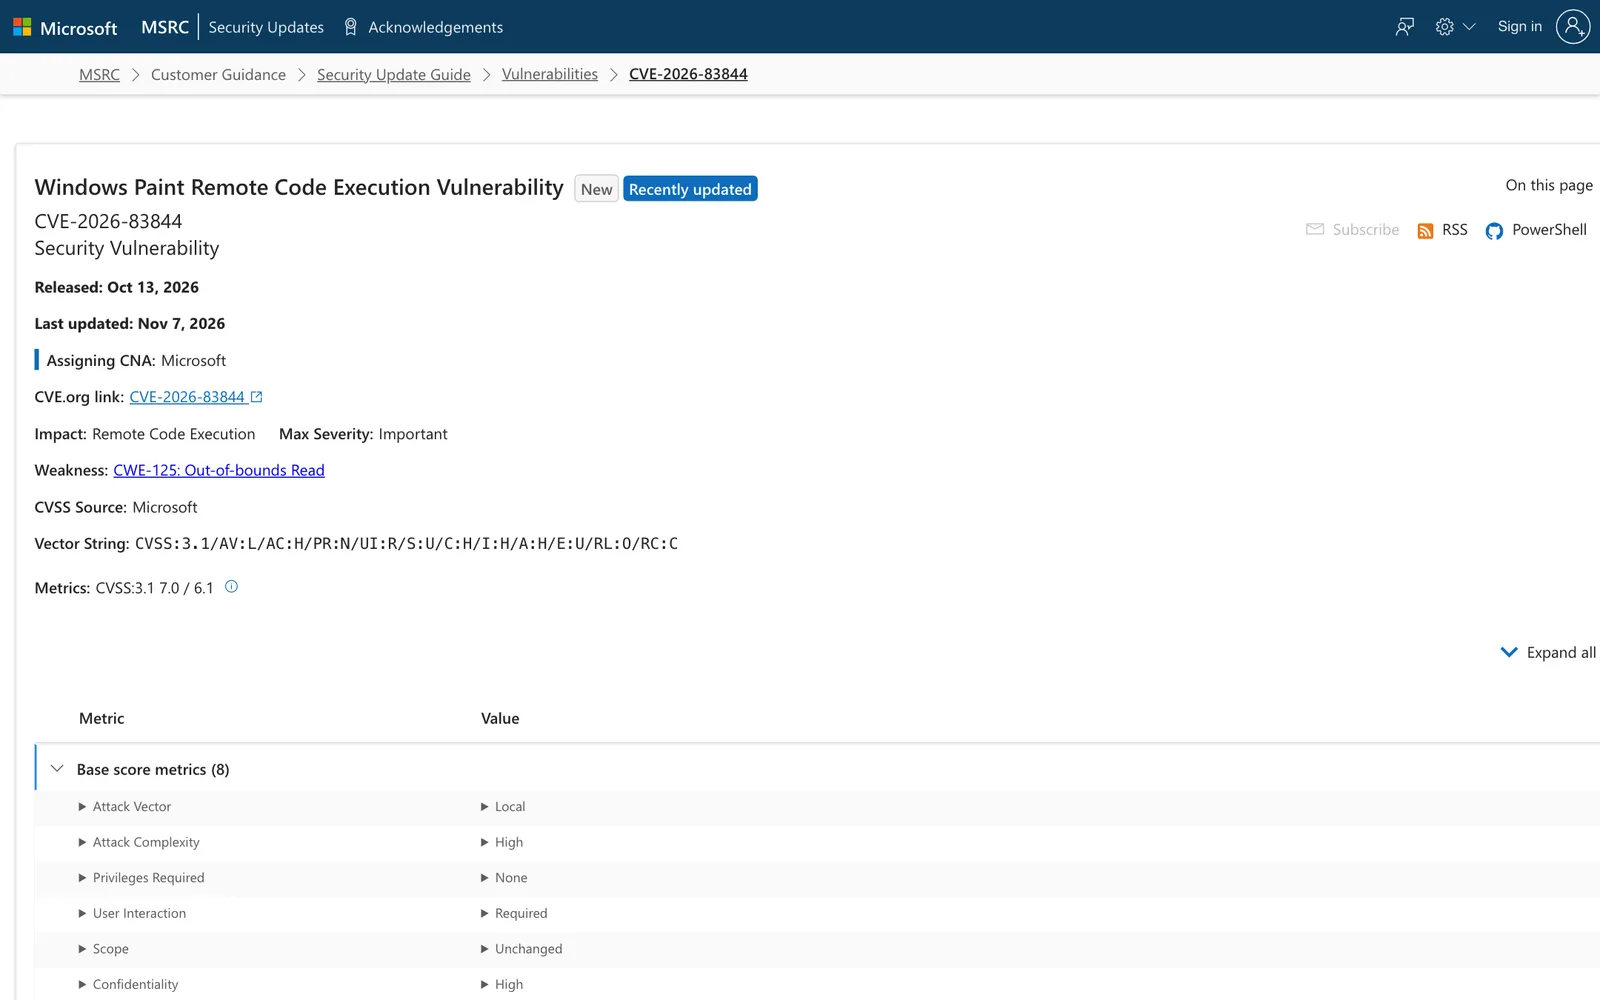
ตามหน้า MSRC Windows Paint ช่องโหว่นี้คือการอ่านหน่วยความจำเกินขอบเขต (out-of-bounds read, CWE-125) ใน Windows Paint ที่เปิดทางให้ผู้โจมตีที่ไม่ได้รับอนุญาตรันโค้ดบนเครื่องได้ Microsoft ตั้งชื่อช่องโหว่ว่า Windows Paint Remote Code Execution Vulnerability แม้เวกเตอร์ของ CVSS จะเป็นแบบ Local
| รายการ | ค่าตาม MSRC |
|---|---|
| หมายเลข | CVE-2026-83844 |
| ผลกระทบ | รันโค้ด (Remote Code Execution) |
| ความรุนแรง | Important |
| คะแนนพื้นฐาน CVSS | 7.0 (คะแนนชั่วคราว 6.1) |
| เวกเตอร์ | CVSS:3.1/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |
| เปิดเผยต่อสาธารณะก่อนแพตช์ | ไม่ (Publicly Disclosed: No) |
| พบการโจมตีจริง | ไม่ (Exploited: No) |
| ประเมินโอกาสถูกโจมตี | Exploitation Less Likely |
MSRC อธิบายเรื่อง Windows Paint ช่องโหว่นี้ว่าคำว่า Remote ในชื่อว่าหมายถึงตำแหน่งของผู้โจมตี ไม่ใช่เวกเตอร์ของการโจมตีซึ่งเป็นแบบ Local เหมือนกรณีทั่วไปที่ผู้โจมตีหลอกให้เหยื่อดาวน์โหลดและเปิดไฟล์ที่เตรียมไว้จากเว็บไซต์ ค่า AC:H หมายความว่าการโจมตีสำเร็จต้องอาศัยความเข้าใจระบบอย่างลึกและไม่รับประกันผล ส่วน UI:R หมายความว่าต้องมีผู้ใช้ลงมือเปิดไฟล์
แก้ Windows Paint ช่องโหว่ด้วยรุ่นไหนและตรวจอย่างไร
สำหรับ Windows Paint ช่องโหว่นี้ Microsoft ระบุเพียงว่าออก Paint รุ่น 11.2609.401.0 และแนะนำให้ติดตั้งหรือตรวจว่าอัปเดตแล้ว หน้า MSRC ไม่ได้ระบุรุ่นที่มีช่องโหว่ละเอียดในข้อความที่เปิดอ่านได้ องค์กรจึงควรใช้ตัวเลขรุ่นนี้เป็นเกณฑ์ขั้นต่ำ
- ตรวจรุ่นบนเครื่องตัวอย่าง ตรวจรุ่นของ Paint บนเครื่องตัวอย่างจากหน้ารายละเอียดแอปใน Windows หรือ Microsoft Store แล้วเทียบกับ 11.2609.401.0
- เปิดให้ Store อัปเดตแอป เครื่องส่วนบุคคลควรกด "รับการอัปเดต" ในไลบรารีของ Microsoft Store
- ตรวจนโยบายองค์กร ที่ปิดการอัปเดต Store ฝ่ายไอทีต้องนำรุ่นใหม่เข้าเผยแพร่เองและเก็บหลักฐานว่าเครื่องใดอัปเดตแล้ว
- ลดโอกาสถูกหลอกเปิดไฟล์ อบรมผู้ใช้ไม่ให้เปิดไฟล์รูปจากอีเมลหรือลิงก์ที่ไม่รู้ที่มา เพราะการโจมตีต้องให้ผู้ใช้เปิดไฟล์
Windows Paint ช่องโหว่กับผลต่อองค์กรไทย
Windows Paint ช่องโหว่แบบนี้เป็นช่องโหว่ในแอปที่มากับ Windows ซึ่งมักถูกมองข้ามในรอบแพตช์เพราะไม่ใช่ตัว Windows เอง แต่เครื่องของพนักงานทุกเครื่องมีแอปนี้ และอัปเดตผ่านช่องทางของ Store ซึ่งองค์กรจำนวนมากปิดหรือจำกัดไว้ จึงเสี่ยงที่แพตช์ไปไม่ถึงเครื่อง รอบแพตช์ประจำเดือนถัดไปของ Microsoft ตรงกับวันอังคารที่ 10 พฤศจิกายน 2026 ฝ่ายไอทีควรเพิ่มรายการตรวจรุ่นแอปจาก Store เข้าไปในแผนเดียวกัน ดูรอบแพตช์ก่อนหน้าได้ที่สรุป Patch Tuesday ตุลาคม 2026
ควรเทียบข้อมูลกับช่องโหว่ที่ถูกโจมตีภายในสามวันหลังประกาศ ที่แสดงว่าช่องว่างระหว่างการประกาศกับการแพตช์สั้นลง แม้ Windows Paint ช่องโหว่ CVE-2026-83844 นี้ MSRC ยังไม่พบการโจมตีจริง แต่ข้อมูลแก้ไขเพิ่งออก องค์กรจึงควรทำให้เสร็จก่อนมีรายงานการใช้ช่องโหว่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การตามแพตช์ของแอปและระบบบนเครื่องพนักงานจำนวนมากเป็นงานที่ฝ่ายไอทีขนาดเล็กทำไม่ทัน เมื่อมีทั้งแพตช์ Windows และแอปจาก Store ที่ต้องตรวจรุ่นเอง บริการ IT Support ของ THAI DATA CLOUD ช่วยดูแลระบบไอทีขององค์กร ให้ทีมงานตรวจรุ่นซอฟต์แวร์และติดตามการอัปเดตได้ต่อเนื่อง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามช่องโหว่และแพตช์ล่าสุดได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Windows Paint ช่องโหว่ CVE-2026-83844 คืออะไร?
Windows Paint ช่องโหว่ CVE-2026-83844 คือบั๊กอ่านหน่วยความจำเกินขอบเขต (CWE-125) ในแอป Paint ของ Windows ที่ MSRC จัดเป็นการรันโค้ดจากระยะไกล ระดับ Important คะแนน CVSS 7.0 ผู้โจมตีต้องให้ผู้ใช้เปิดไฟล์ที่เตรียมไว้
แก้ช่องโหว่ Windows Paint นี้อย่างไร?
Microsoft แนะนำให้ติดตั้ง Paint รุ่น 11.2609.401.0 หรือตรวจว่าแอปอัปเดตอัตโนมัติแล้ว เพราะ Paint เป็นแอปที่อัปเดตผ่าน Microsoft Store การแก้ไขนี้ MSRC ลงบันทึกเมื่อ 6 พฤศจิกายน 2026
ช่องโหว่ Windows Paint ถูกโจมตีจริงแล้วหรือยัง?
ณ การแก้ไขล่าสุดของ MSRC วันที่ 7 พฤศจิกายน 2026 หน้าข้อมูลระบุ Exploited เป็น No และ Publicly Disclosed เป็น No และประเมินโอกาสถูกโจมตีว่า Exploitation Less Likely คือยังไม่พบการโจมตีจริงตามข้อมูลของ Microsoft
องค์กรที่ปิดการอัปเดต Microsoft Store ต้องทำอะไร?
องค์กรที่ล็อกการอัปเดต Store ผ่านนโยบายต้องตรวจรุ่นของ Paint บนเครื่องผู้ใช้เองและนำรุ่น 11.2609.401.0 เข้าไปเผยแพร่ตามขั้นตอนของฝ่ายไอที เพราะการอัปเดต Windows รายเดือนอย่างเดียวอาจไม่ครอบคลุมแอปจาก Store
แหล่งอ้างอิง
- Windows Paint Remote Code Execution Vulnerability (CVE-2026-83844) — Microsoft Security Response Center
- CVE-2026-83844 — CVE Program
- CWE-125: Out-of-bounds Read — MITRE
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft223
- ผลิตภัณฑ์และเทคโนโลยี
- Windows118
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ