
OpenSSH sshole (CVE-2026-123158) ให้ล็อกอินข้ามรหัสผ่านบนลินุกซ์ musl ไม่มี PAM เช่น Alpine แก้แล้วใน OpenSSH 10.6p2 เมื่อ 5 พ.ย. 2026 และมีรายงานโจมตี
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที ผู้เข้าชม 10
สรุปประเด็นสำคัญ
- 5 พฤศจิกายน 2026 โครงการ OpenSSH ออกรุ่น 10.6p2 แก้บั๊กข้ามการยืนยันรหัสผ่านใน sshd บนลินุกซ์บางระบบที่คอมไพล์และรันโดยปิด PAM ช่องโหว่นี้ได้เลขทะเบียน CVE-2026-123158 และมีชื่อเล่นว่า OpenSSH sshole
- NVD ระบุว่า sshd ก่อน 10.6p2 บนลินุกซ์ที่ใช้ musl libc โดยไม่มี PAM ยอมรับรหัสผ่านยาว 256 ถึง 1,024 ตัวอักษร สำหรับบัญชีบางรูปแบบ ตัวอย่างระบบที่โดนคือ Alpine Linux
- Alpine Linux ประกาศคำแนะนำความปลอดภัยเมื่อ 5 พฤศจิกายน 2026 ว่าทุกรุ่นตั้งแต่ 3.16 ถึง 3.24 และ edge โดนผลกระทบ ให้อัปเดต openssh แล้วรีสตาร์ต sshd หรืออย่างน้อยตั้ง PasswordAuthentication no
- บริษัท Previdian แจ้ง Help Net Security ว่าเซนเซอร์ของบริษัทเห็นความพยายามโจมตีครั้งแรก ไม่ถึง 9 ชั่วโมง หลังประกาศ CVE และมี 8 ครั้ง จากที่อยู่ IP เดียว โดยครั้งหนึ่งได้สิทธิ์ root บน honeypot ณ วันที่ 6 พฤศจิกายน 2026 CISA ยังไม่ใส่ในแค็ตตาล็อก KEV
โครงการ OpenSSH ออกรุ่น 10.6p2 เมื่อวันที่ 5 พฤศจิกายน 2026 เพื่อแก้บั๊กใน sshd ที่ทำให้ผู้โจมตีล็อกอินข้ามการตรวจรหัสผ่านได้บนลินุกซ์บางระบบที่ใช้ musl libc และไม่มี PAM ช่องโหว่ชื่อเล่น OpenSSH sshole นี้ได้เลข CVE-2026-123158 และ Alpine Linux ซึ่งเป็นตัวอย่างหลักของระบบที่โดน ประกาศให้ผู้ดูแลอัปเดตทันที เพราะผู้โจมตีไม่ต้องรู้รหัสผ่านและทำสำเร็จได้ในการเชื่อมต่อครั้งเดียว
OpenSSH sshole คืออะไรและ 10.6p2 แก้อะไร
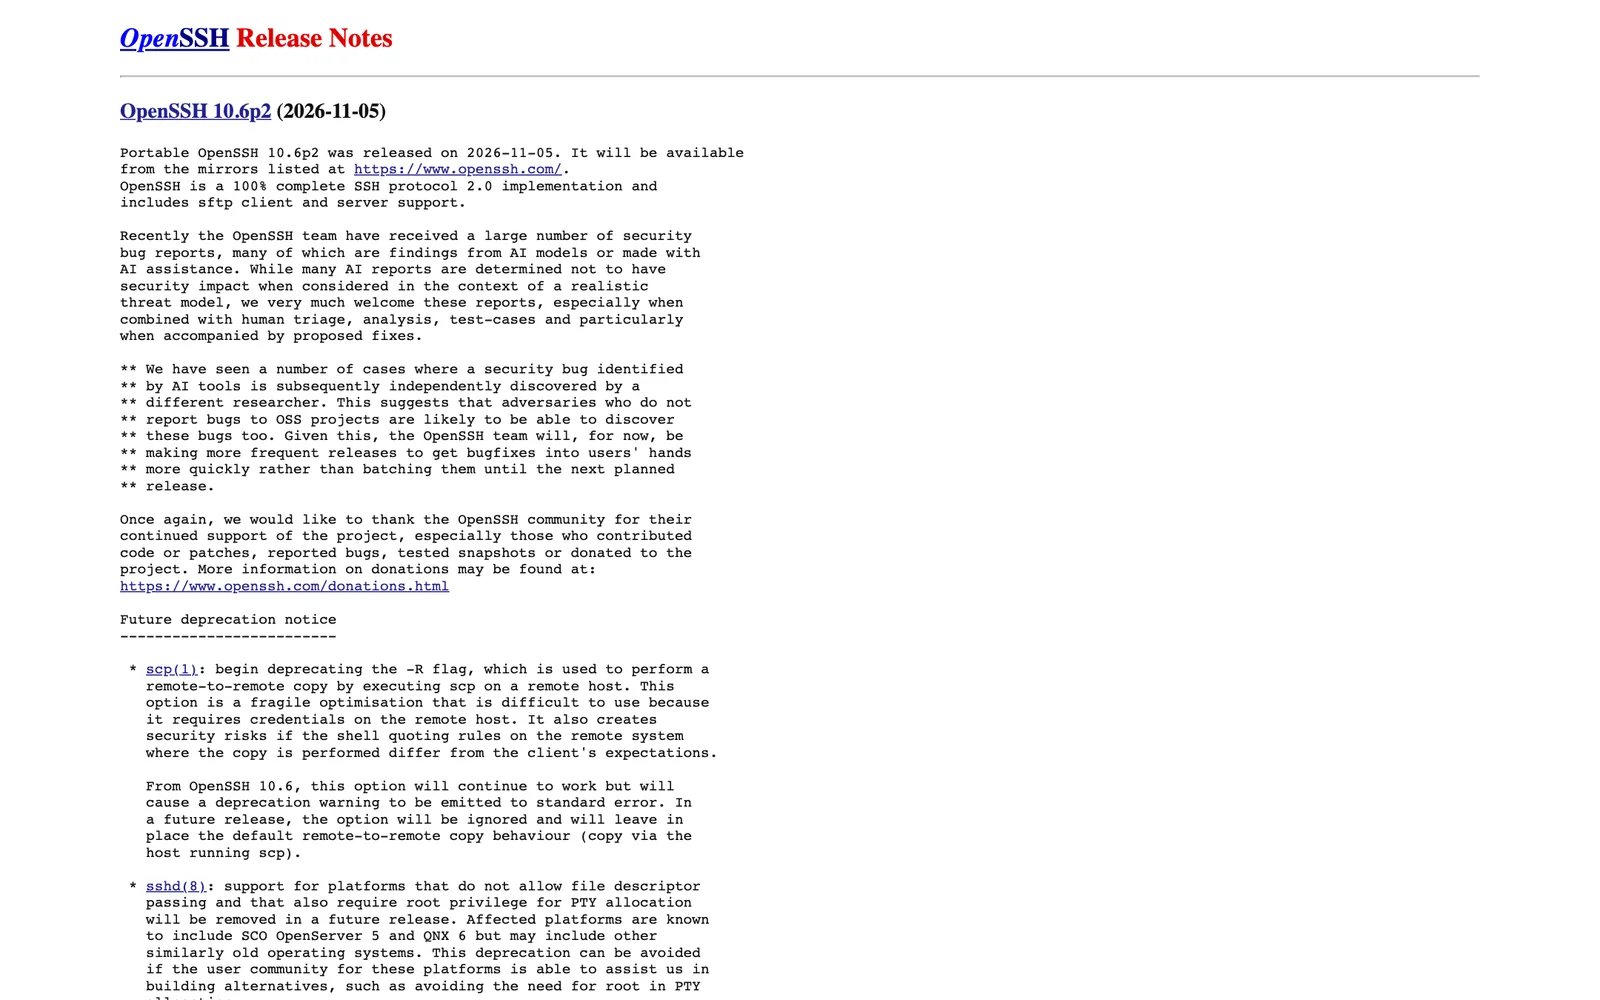
บันทึกการออกรุ่นของ OpenSSH ระบุว่า 10.6p2 เป็นรุ่นที่มี "critical security workaround" สำหรับลินุกซ์ที่ใช้ musl libc โดยปิด PAM รายการด้านความปลอดภัยเขียนว่า sshd หลีกเลี่ยงการข้ามการยืนยันรหัสผ่านซึ่งโจมตีได้ผ่าน sshd ในลินุกซ์บางระบบที่คอมไพล์และรันโดยปิดการรองรับ PAM ทีมงานเห็นว่าต้นตอของบั๊กอยู่นอก sshd แต่ยังโจมตีผ่าน sshd ได้ จึงแก้ฝั่ง sshd เพื่อหลบ ผู้รายงานคือ Özgün Kültekin จาก Wakefield
รุ่นนี้ยังมีการแก้บั๊กอื่น เช่น เปิดให้ใช้ลายเซ็นไฮบริดหลังยุคควอนตัม ssh-mldsa44-ed25519 เป็นอัลกอริทึมของ CA และแก้อาการ CPU พุ่งไม่ถึง 1 วินาทีเมื่อใช้ ChannelTimeout
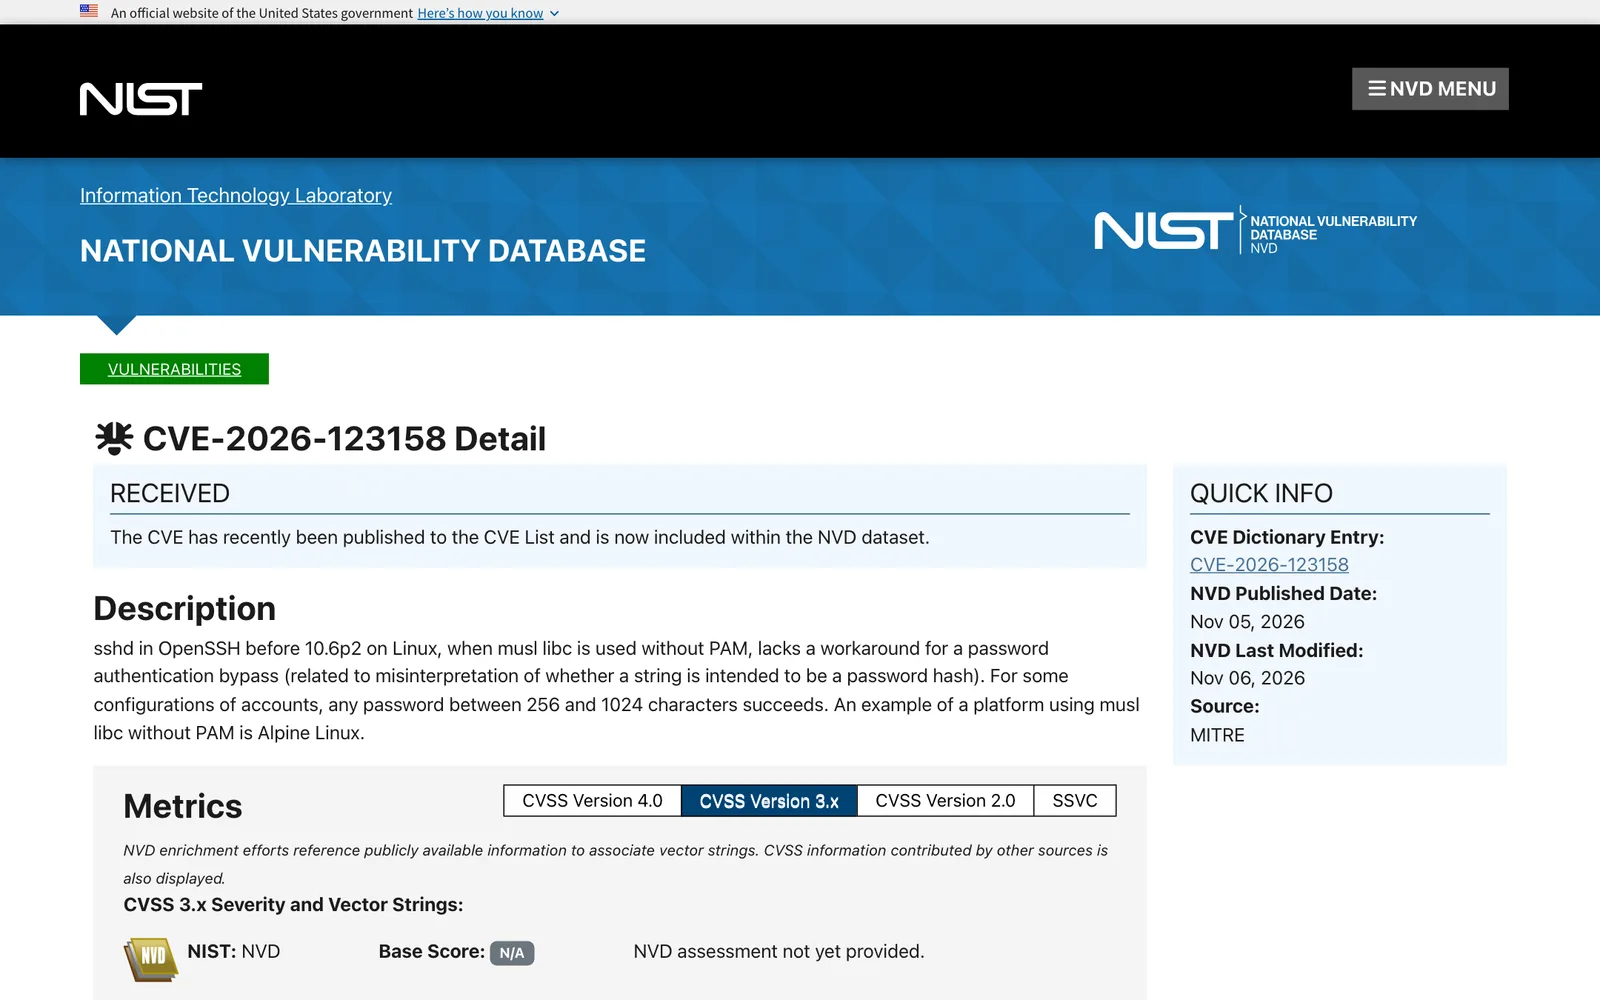
NVD ลงทะเบียน CVE-2026-123158 เมื่อ 5 พฤศจิกายน 2026 บรรยายว่า sshd ใน OpenSSH ก่อน 10.6p2 บนลินุกซ์ที่ใช้ musl libc โดยไม่มี PAM ขาดการหลบบั๊กที่ตีความผิดว่าสตริงหนึ่งเป็นแฮชรหัสผ่านหรือไม่ ทำให้บัญชีบางรูปแบบรับรหัสผ่านยาว 256 ถึง 1,024 ตัวอักษรได้ ค่า CVSS 3.1 ที่ NVD แสดงจากผู้ลงทะเบียนอีกราย ([email protected]) คือ 8.1 ระดับสูง และสถานะของ NVD เองยังเป็น "Received" ณ วันที่ 7 พฤศจิกายน 2026
ทำไม OpenSSH sshole ปล่อยรหัสผ่านที่ยาวเกินให้ผ่าน
Help Net Security สรุปคำอธิบายของผู้ค้นพบว่าบัญชีที่ไม่ควรรับรหัสผ่านเลย เช่น root ในอิมเมจพื้นฐานของ Alpine หรือผู้ใช้ที่ล็อกอินด้วยคีย์อย่างเดียว จะมีเครื่องหมาย * แทนแฮชรหัสผ่านใน /etc/shadow เมื่อปี 2016 OpenSSH แก้ปัญหาด้านเวลาตอบสนองที่เปิดให้เดาว่ามีชื่อผู้ใช้อยู่ในเครื่องหรือไม่ (CVE-2016-6210) ด้วยการยืม salt ของบัญชีอื่นมาแฮชรหัสผ่านต่อแม้บัญชีนั้นไม่มีแฮชใช้งานได้
ฝั่ง musl ฟังก์ชัน crypt() ปฏิเสธรหัสผ่านแบบ SHA-256 และ SHA-512 ที่ยาวเกิน 256 ไบต์มาตั้งแต่ปี 2012 และเมื่อปฏิเสธจะคืนค่า * ซึ่งตรงกับค่า * ของบัญชีที่ไม่มีรหัสผ่านพอดี sshd จึงเห็นว่ารหัสผ่านตรงและให้เข้า ตามที่ผู้ค้นพบอธิบาย การรวมกันของสองการตัดสินใจเก่านี้คือต้นเหตุ และเขาทดสอบ sshd ที่คอมไพล์หลายรูปแบบด้วยการลองล็อกอินผิดปกติราว 17,600 ครั้ง พบเฉพาะรุ่น musl ที่ไม่มี PAM ที่ปล่อยให้ผ่าน
คำแนะนำของ Alpine Linux และรุ่นที่โดน
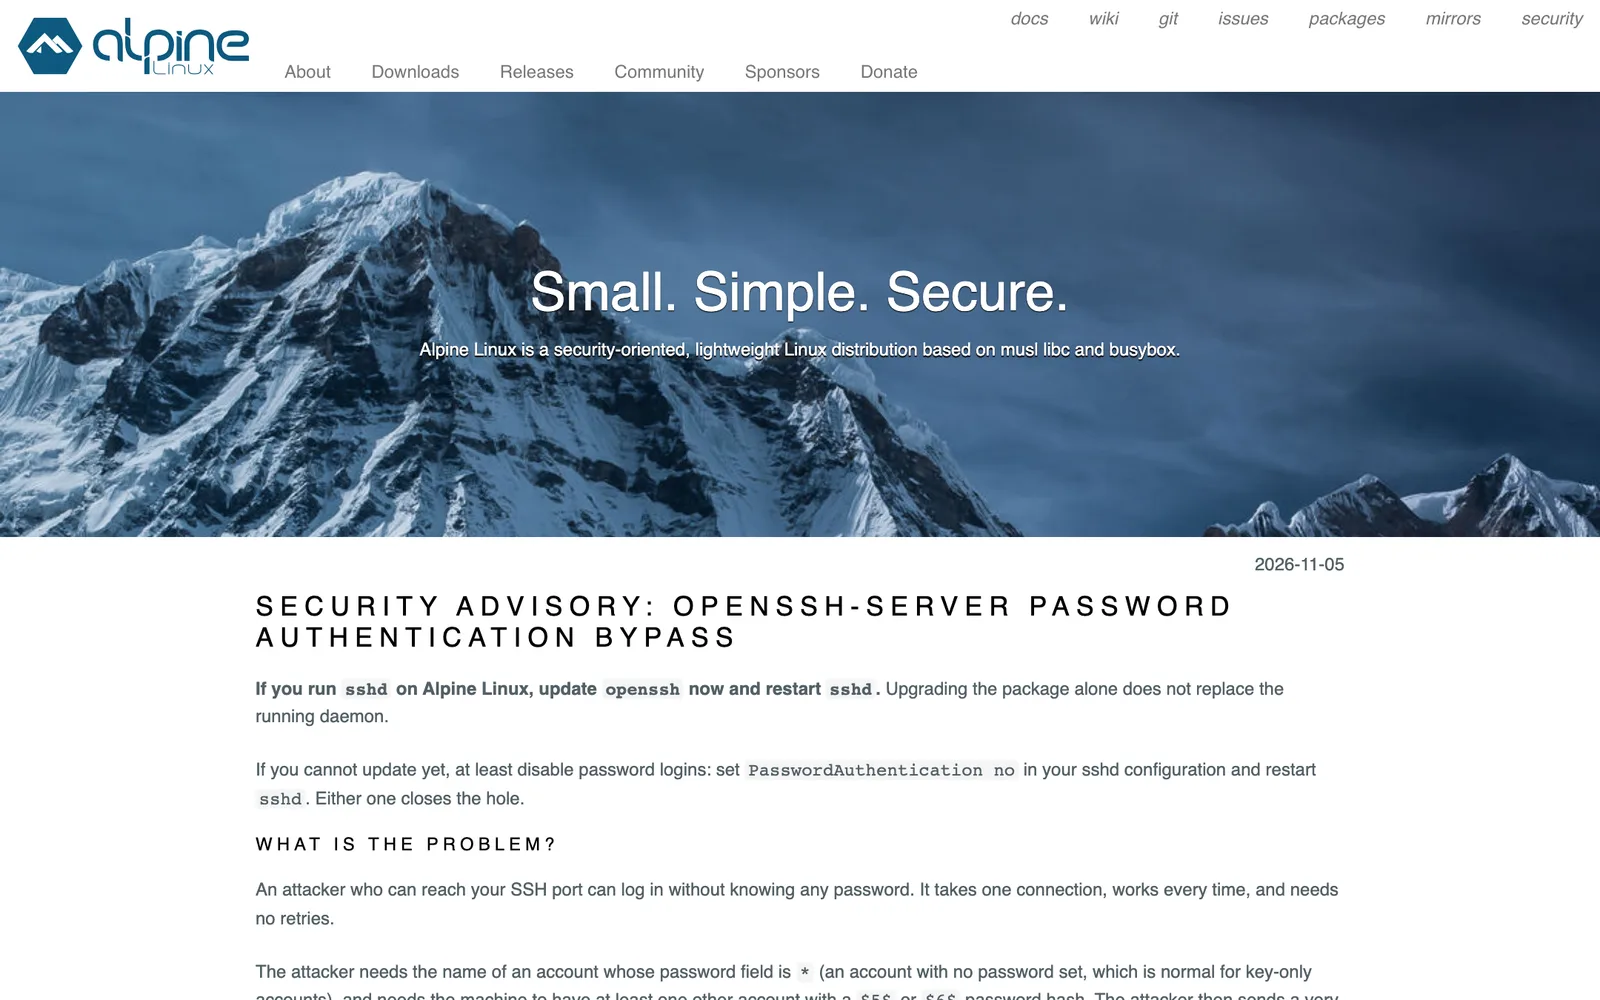
Alpine Linux ประกาศคำแนะนำเรื่อง OpenSSH sshole เมื่อ 5 พฤศจิกายน 2026 ระบุว่าผู้โจมตีที่เข้าถึงพอร์ต SSH ได้ล็อกอินโดยไม่ต้องรู้รหัสผ่านได้ ใช้การเชื่อมต่อครั้งเดียว สำเร็จทุกครั้ง และไม่ต้องลองซ้ำ เงื่อนไขของการโจมตีมีดังนี้
| เงื่อนไข | รายละเอียดตามประกาศของ Alpine |
|---|---|
| แพ็กเกจ | openssh-server ของ Alpine ซึ่งสร้างโดยไม่มี PAM หรือ openssh-server-pam ที่ตั้ง UsePAM no |
| การตั้งค่า | PasswordAuthentication เป็น yes ซึ่งเป็นค่าเริ่มต้นของ OpenSSH |
| บัญชี | มีบัญชีที่ช่องรหัสผ่านเป็น * เช่น root ในอิมเมจพื้นฐานตั้งแต่ราว Alpine 3.16 หรือผู้ใช้ที่สร้างโดยไม่มีรหัสผ่าน |
| บัญชีอื่น | มีอย่างน้อยหนึ่งบัญชีที่มีแฮชรหัสผ่านแบบ $5$ หรือ $6$ ผู้โจมตีส่งรหัสผ่านยาว 257 ถึง 1,024 ไบต์ |
ประกาศระบุว่าทุกรุ่นที่ตรวจ ตั้งแต่ 3.21 ถึง 3.24 และ edge รวมถึงรุ่นเก่าที่ไม่ได้รับอัปเดตปกติ (3.16 ถึง 3.20) ได้รับผลกระทบจาก OpenSSH sshole ส่วนที่ไม่ได้รับผลกระทบคือคอนเทนเนอร์ที่ไม่ได้รัน sshd ระบบที่ตั้ง PasswordAuthentication no ระบบที่ใช้ openssh-server-pam กับ UsePAM yes บัญชีที่ล็อกด้วย ! และคลาวด์อิมเมจที่ตั้งค่าผ่าน cloud-init ซึ่งเขียน PasswordAuthentication no ให้ วิธีแก้คือรัน apk upgrade -U -a แล้วรีสตาร์ต sshd เพราะอัปเกรดแพ็กเกจอย่างเดียวไม่เปลี่ยนโปรเซสที่รันอยู่ หากยังอัปเดตไม่ได้ให้ตั้ง PasswordAuthentication no แล้วรีสตาร์ต sshd
นอกจากนี้หน้าข่าวของ Alpine แจ้งว่ามีรุ่นอัปเดต 3.21.10, 3.22.8, 3.23.8 และ 3.24.4 ออกในวันเดียวกัน (5 พฤศจิกายน 2026) ผู้ดูแลควรตรวจเลขรุ่นแพ็กเกจ openssh ที่ติดตั้งกับประกาศฉบับเต็มของ Alpine อีกครั้ง
OpenSSH sshole ถูกโจมตีไม่ถึงวันหลังประกาศ
Help Net Security รายงานเมื่อ 6 พฤศจิกายน 2026 ว่าช่องโหว่ OpenSSH sshole ถูกโจมตีจริง โดย Previdian บริษัทข่าวกรองภัยคุกคามแจ้งว่าเซนเซอร์ของบริษัทตรวจพบการโจมตีช่องโหว่นี้ ผู้ก่อตั้งบริษัทให้ข้อมูลว่าความพยายามแรกมาถึงไม่ถึง 9 ชั่วโมงหลังประกาศ CVE และยืนยันว่าเข้าถึงสิทธิ์ root บน honeypot ที่รัน Alpine Linux และ OpenSSH จริง ผู้โจมตีใช้รหัสผ่านขนาดใหญ่เพื่อข้ามการยืนยันตัวตน แล้วรันคำสั่งสำรวจเครื่อง เช่น id, uname และ hostname
บริษัทนับได้ 8 ครั้ง ทั้งหมดมาจากที่อยู่ IP เดียวในญี่ปุ่นและถูกจับได้โดยเซนเซอร์ตัวเดียว ตัวเลขนี้จึงบอกได้เพียงว่ามีการโจมตีจริง ไม่ได้บอกขนาดการโจมตีทั้งอินเทอร์เน็ต Previdian ใส่ช่องโหว่นี้ในรายการช่องโหว่ที่ถูกโจมตีของบริษัทเอง ส่วน CISA ยังไม่ใส่ใน KEV ตามที่รายงาน ณ วันที่ 6 พฤศจิกายน 2026 ข้อมูลการโจมตีนี้มาจากแหล่งเดียวและยังไม่มีการยืนยันจากหน่วยงานรัฐ
ทำไม OpenSSH sshole สำคัญกับลินุกซ์ขนาดเล็ก
Alpine Linux เป็นฐานของอิมเมจคอนเทนเนอร์และเครื่องเสมือนขนาดเล็กจำนวนมาก OpenSSH sshole ไม่จำกัดเฉพาะ Alpine เพราะผู้ค้นพบระบุว่าระบบ musl อื่นอย่าง OpenWrt, Buildroot และ Yocto ก็ควรตรวจสอบ ซึ่งรวมอุปกรณ์เครือข่ายและอุปกรณ์ฝังตัว (Help Net Security สรุปจากข้อความของผู้ค้นพบ) ส่วนทีม OpenSSH เขียนในบันทึกการออกรุ่นว่าได้รับรายงานช่องโหว่จำนวนมากที่มาจากโมเดล AI หรือใช้ AI ช่วย และจะออกรุ่นถี่ขึ้นเพื่อให้ผู้ใช้ได้แพตช์เร็วขึ้น จึงควรเตรียมกระบวนการอัปเดต OpenSSH ที่รับรุ่นย่อยได้บ่อยขึ้น
สิ่งที่องค์กรไทยควรทำกับ OpenSSH sshole
- หาเครื่องที่เสี่ยง OpenSSH sshole คือรัน sshd บน Alpine หรือ musl ทั้งเครื่องเสมือน อุปกรณ์เครือข่าย และอิมเมจที่ใช้ซ้ำ แล้วตรวจว่าเปิด PasswordAuthentication หรือไม่
- อัปเดตแล้วรีสตาร์ต sshd ตามขั้นตอนของ Alpine และ OpenSSH 10.6p2 ขึ้นไป โดยตรวจว่าโปรเซสที่รันเป็นรุ่นใหม่จริง
- ปิดล็อกอินด้วยรหัสผ่านเมื่ออัปเดต OpenSSH ไม่ได้ ตั้ง PasswordAuthentication no และใช้คีย์ SSH แทน เป็นวิธีชั่วคราวตามที่ Alpine แนะนำ
- ตรวจบันทึกการล็อกอินย้อนหลัง ตั้งแต่ 5 พฤศจิกายน 2026 หาการล็อกอินสำเร็จของบัญชี root หรือบัญชีคีย์อย่างเดียวที่ไม่มีที่มา และคำสั่งสำรวจเครื่องอย่าง id หรือ uname
- จำกัดพอร์ต 22 ให้เข้าได้เฉพาะ VPN หรือที่อยู่ที่รู้จัก เพื่อลดโอกาสถูกสแกนพบ
ข่าวที่เกี่ยวข้อง: OpenBSD 8.0 กับ OpenSSH 10.6 เพิ่มการเข้ารหัสหลังยุคควอนตัม
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ย้ายระบบไปรันบนคลาวด์เซิร์ฟเวอร์ลินุกซ์ควรรู้ว่าเครื่องแต่ละเครื่องใช้ distribution และการตั้งค่า SSH แบบใด และแก้ไขได้ทันเมื่อมีประกาศ Cloud Linux Server ของ THAI DATA CLOUD ให้เลือก Ubuntu, AlmaLinux หรือ Debian พร้อม Root Access เต็มรูปแบบ ใน Data Center ไทยและสิงคโปร์ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
OpenSSH sshole คืออะไร?
OpenSSH sshole คือชื่อเล่นของช่องโหว่ CVE-2026-123158 ใน sshd ที่ OpenSSH 10.6p2 แก้ไว้เมื่อ 5 พฤศจิกายน 2026 ทำให้ผู้โจมตีที่เข้าถึงพอร์ต SSH ได้ล็อกอินเข้าบัญชีที่ไม่มีรหัสผ่านจริงได้ด้วยรหัสผ่านที่ยาวเกินกำหนด เฉพาะลินุกซ์ที่ใช้ musl โดยไม่มี PAM
ระบบแบบไหนได้รับผลกระทบจาก OpenSSH sshole?
ตาม NVD คือ OpenSSH ก่อน 10.6p2 บนลินุกซ์ที่ใช้ musl libc และไม่ใช้ PAM เช่น Alpine Linux และต้องเปิดล็อกอินด้วยรหัสผ่านซึ่งเป็นค่าเริ่มต้นของ OpenSSH รวมถึงมีบัญชีที่ช่องรหัสผ่านเป็นเครื่องหมาย * เช่น root ในอิมเมจพื้นฐานของ Alpine
ถ้าใช้ Alpine Linux ควรแก้ OpenSSH sshole อย่างไร?
Alpine แนะนำให้รัน apk upgrade -U -a เพื่ออัปเดต openssh แล้วรีสตาร์ต sshd เพราะการอัปเกรดแพ็กเกจอย่างเดียวไม่แทนที่โปรเซสที่กำลังรัน หากยังอัปเดตไม่ได้ ให้ตั้ง PasswordAuthentication no ใน sshd_config แล้วรีสตาร์ต sshd
ช่องโหว่ OpenSSH sshole ถูกโจมตีจริงแล้วหรือยัง?
Previdian แจ้ง Help Net Security ว่าเซนเซอร์ของบริษัทพบการโจมตีที่ได้สิทธิ์ root บน honeypot ที่รัน Alpine Linux จริง ความพยายามแรกมาถึงไม่ถึง 9 ชั่วโมงหลังประกาศ CVE แต่ ณ วันที่ 6 พฤศจิกายน 2026 CISA ยังไม่ใส่ช่องโหว่นี้ใน KEV
แหล่งอ้างอิง
- OpenSSH Release Notes: OpenSSH 10.6p2 (2026-11-05) — OpenSSH
- Security advisory: openssh-server password authentication bypass — Alpine Linux
- CVE-2026-123158 Detail — NIST National Vulnerability Database
- OpenSSH flaw exploited in the wild just hours after disclosure (CVE-2026-123158) — Help Net Security
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- เนอวานา ดีเวลลอปเม้นท์23CISA63
- ประเทศและสถานที่
- ญี่ปุ่น284สิงคโปร์231
- ผลิตภัณฑ์และเทคโนโลยี
- OpenSSH4Alpine Linux3Linux134Ubuntu78AlmaLinux59Debian68
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ