
ช่องโหว่ KSMBD คะแนน 9.0 สองรายการถูกเปิดเผยบนเมลลิสต์สาธารณะก่อนการแก้เข้า Linux mainline
ช่องโหว่ KSMBD สองรายการคะแนน CVSS 9.0 ที่ ZDI ของ Trend Micro พบ ถูกส่งเข้าเมลลิสต์สาธารณะของเคอร์เนล Linux เมื่อ 21 ต.ค. 2026 ก่อนการแก้เข้าเคอร์เนลหลัก
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
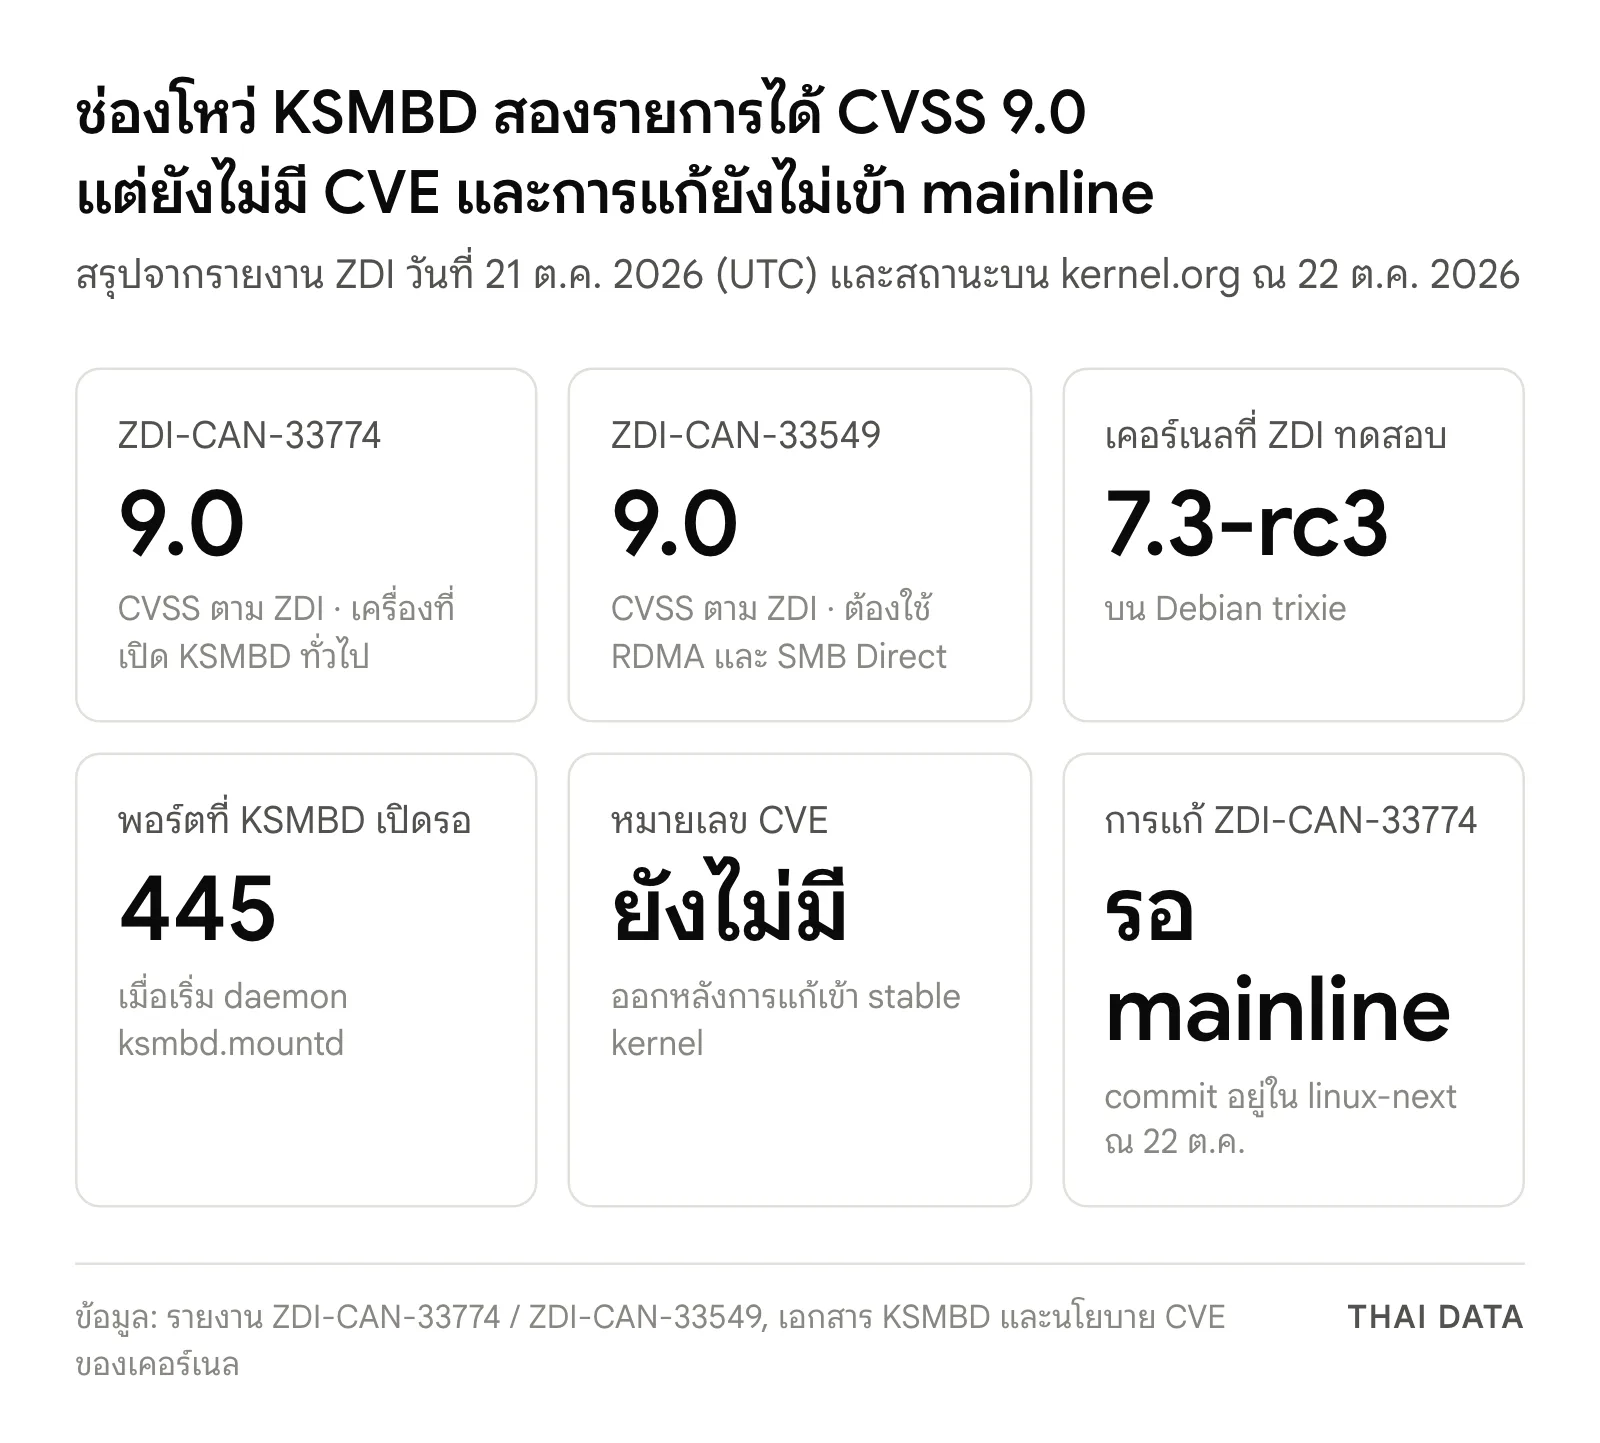
สรุปประเด็นสำคัญ
- Zero Day Initiative (ZDI) ของ Trend Micro ส่งรายงาน ZDI-CAN-33549 และ ZDI-CAN-33774 ถึงทีมความปลอดภัยของเคอร์เนล Linux พร้อมสำเนาเข้าเมลลิสต์สาธารณะเมื่อ 21 ตุลาคม 2026 (เวลา UTC) ทั้งสองได้ CVSS 9.0 และทดสอบบนเคอร์เนล 7.3-rc3
- ZDI-CAN-33774 กระทบเครื่องที่เปิด KSMBD ทั่วไป เวกเตอร์ CVSS ระบุว่าไม่ต้องมีสิทธิ์ใด ๆ ก่อนโจมตี ส่วน ZDI-CAN-33549 ต้องมีการ์ดเครือข่าย RDMA, share ที่เขียนได้ และการเชื่อมต่อแบบ SMB Direct
- 22 ตุลาคม Namjae Jeon ผู้ดูแล KSMBD ตอบว่า ZDI-CAN-33774 แก้แล้ว commit นั้นอยู่ใน linux-next แต่ยังไม่อยู่ใน mainline ส่วน Stefan Metzmacher คาดว่า ZDI-CAN-33549 แก้แล้วใน branch ที่รอทดสอบ
- ช่องโหว่ KSMBD ทั้ง 2 รายการยังไม่มีหมายเลข CVE เพราะทีมเคอร์เนลออก CVE ให้หลังการแก้เข้า stable kernel แล้วเท่านั้น และ Red Hat ระบุว่า RHEL ทุกรุ่นไม่ได้รวมโค้ด KSMBD
ช่องโหว่ KSMBD สองรายการในเคอร์เนล Linux คะแนน CVSS 9.0 ถูกเปิดเผยบนเมลลิสต์สาธารณะของนักพัฒนาเคอร์เนลเมื่อ 21 ตุลาคม 2026 (เวลา UTC) เมื่อ Zero Day Initiative (ZDI) ของ Trend Micro ส่งรายงานถึงทีมความปลอดภัยของเคอร์เนลพร้อมสำเนาเข้าเมลลิสต์ที่ใครก็อ่านได้ ขณะที่การแก้ยังไม่เข้าเคอร์เนลหลัก (mainline)
KSMBD คือเซิร์ฟเวอร์ SMB3 ที่ทำงานในเคอร์เนล ใช้แชร์ไฟล์ผ่านเครือข่ายให้เครื่อง Windows และ Linux ช่องโหว่จึงกระทบเฉพาะเครื่องที่เปิดใช้ KSMBD ไม่ใช่เซิร์ฟเวอร์ที่แชร์ไฟล์ด้วย Samba ซึ่งทำงานใน user space Greg Kroah-Hartman ผู้ดูแล stable kernel ตอบรายงาน ZDI-CAN-33774 สั้น ๆ ว่า "And again, no patch, and a public list?" ตั้งคำถามว่าทำไมรายงานจึงถูกส่งเข้าที่สาธารณะโดยไม่มีแพตช์แนบมา
ช่องโหว่ KSMBD สองรายการต่างกันอย่างไร
| ประเด็น | ZDI-CAN-33774 | ZDI-CAN-33549 |
|---|---|---|
| ชื่อตามรายงาน ZDI | KSMBD Protocol Dispatch Race Condition Remote Code Execution | KSMBD SMB Direct Integer Underflow Remote Code Execution |
| คะแนนที่ ZDI ให้ | CVSS 9.0 | CVSS 9.0 |
| เงื่อนไข | เครื่องที่เปิด KSMBD ทั่วไป เส้นทางเขียนหน่วยความจำเกินขอบเขตต้องอาศัยจังหวะ (race) และ share แบบ guest | ต้องมีอุปกรณ์ RDMA, share ที่เขียนได้ และการเชื่อมต่อแบบ SMB Direct |
| เวลาส่งรายงาน (UTC) | 21 ต.ค. 2026 เวลา 21:36 น. | 21 ต.ค. 2026 เวลา 21:16 น. |
| สถานะ ณ 22 ต.ค. | ผู้ดูแลระบุว่าแก้แล้ว commit อยู่ใน linux-next ยังไม่อยู่ใน mainline | ผู้ดูแลคาดว่าแก้แล้วใน branch for-7.5/smbdirect รอผู้รายงานทดสอบ |
กลไกของช่องโหว่ KSMBD ตามรายงาน ZDI
ทั้งสองรายงานใช้เวกเตอร์ AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:H ซึ่งเป็นรูปแบบของ CVSS v3 หมายถึงโจมตีผ่านเครือข่ายได้โดยไม่ต้องมีสิทธิ์ แต่ต้องอาศัยเงื่อนไขที่ทำได้ยาก ZDI ทดสอบบนเคอร์เนล 7.3-rc3 บน Debian trixie
รายงาน ZDI-CAN-33774 อธิบายว่า KSMBD เลือกตัวจัดการโปรโตคอลตอนรับคำขอ แต่ไปเรียกใช้ตอนประมวลผลภายหลัง คำขอ SMB1 ที่สั้นกว่าจึงอาจถูกประมวลผลด้วยตัวจัดการของ SMB2 ทำให้อ่านหน่วยความจำเกินบัฟเฟอร์และส่งข้อมูลนั้นกลับไปให้ผู้โจมตี ส่วน ZDI-CAN-33549 เป็น integer underflow ในฟังก์ชันส่งข้อมูลผ่าน RDMA ของ SMB Direct ซึ่ง ZDI ทำซ้ำได้บนเคอร์เนลที่เปิดตัวเลือก SMB Direct คู่กับไดรเวอร์ RDMA แบบซอฟต์แวร์
รายงานชุดเดียวกันยังมีอีก 3 รายการที่ไม่ใช่ช่องโหว่ KSMBD The Hacker News สรุปว่าเป็นช่องโหว่ยกระดับสิทธิ์ภายในเครื่องในส่วนเครือข่ายของเคอร์เนล (CVSS 7.8) และในไดรเวอร์ GPU เสมือนของ VMware (CVSS 8.8) กับการเปิดเผยข้อมูลในไดรเวอร์ NVMe target (CVSS 8.6) ซึ่งไม่กระทบเซิร์ฟเวอร์ KSMBD
สถานะแพตช์ของช่องโหว่ KSMBD
Namjae Jeon ผู้ดูแล KSMBD ตอบเมื่อ 22 ตุลาคม เวลา 12:16 น. UTC ว่า ZDI-CAN-33774 "has already been fixed" พร้อมชี้ไปที่ commit "ksmbd: wait for negotiation before receiving another PDU" ซึ่งเขียนไว้ตั้งแต่ 30 กันยายน และนำเข้า tree ของเขาเมื่อ 21 ตุลาคม ข้อความ commit อธิบายกลไกเดียวกับรายงาน คือคำขอ SMB2 ที่ส่งตามมาติด ๆ ทำให้คำขอ SMB1 ก่อนหน้าถูกประมวลผลด้วยตัวจัดการ SMB2 การแก้คือให้ KSMBD รอการเจรจาโปรโตคอลให้เสร็จก่อนรับคำขอถัดไป commit นี้ให้เครดิตผู้รายงานอีกรายที่ไม่ใช่ ZDI แปลว่ามีคนพบปัญหาเดียวกันก่อนหน้า
หน้า git.kernel.org ที่เราตรวจเมื่อ 22 ตุลาคม (เวลา UTC) พบ commit นี้ใน linux-next ซึ่งเป็น tree รวมงานเพื่อทดสอบ แต่ tree หลัก (mainline) ของ Linus Torvalds แจ้งว่า commit นี้ "is not reachable from any reference" แปลว่ายังไม่เข้าเคอร์เนลหลัก The Hacker News ระบุว่าการแก้ที่เข้า mainline แล้วมักใช้เวลาอีกหลายสัปดาห์กว่าจะถึง stable kernel และเคอร์เนลของ distribution
ส่วน ZDI-CAN-33549 Stefan Metzmacher ซึ่ง The Hacker News ระบุว่าเป็นผู้ดูแล SMB Direct ตอบราวหนึ่งชั่วโมงหลังได้รับรายงาน ขอให้ผู้รายงานทดสอบกับ branch for-7.5/smbdirect และเขียนว่า "I guess it's already fixed with that" จึงยังเป็นการคาดการณ์ที่รอยืนยัน
ทำไมช่องโหว่ KSMBD ยังไม่มีหมายเลข CVE
ช่องโหว่ KSMBD ทั้งสองยังไม่มีหมายเลข CVE เพราะนโยบาย CVE ของเคอร์เนล ระบุว่าจะไม่ออก CVE อัตโนมัติให้ปัญหาที่ยังไม่แก้ และออกให้หลังการแก้เข้า stable kernel แล้วเท่านั้น หน้าติดตามช่องโหว่ของ distribution และเครื่องสแกนที่อิงหมายเลข CVE จึงยังมองไม่เห็นสองรายการนี้
ใครได้รับผลกระทบจากช่องโหว่ KSMBD และวิธีตรวจ
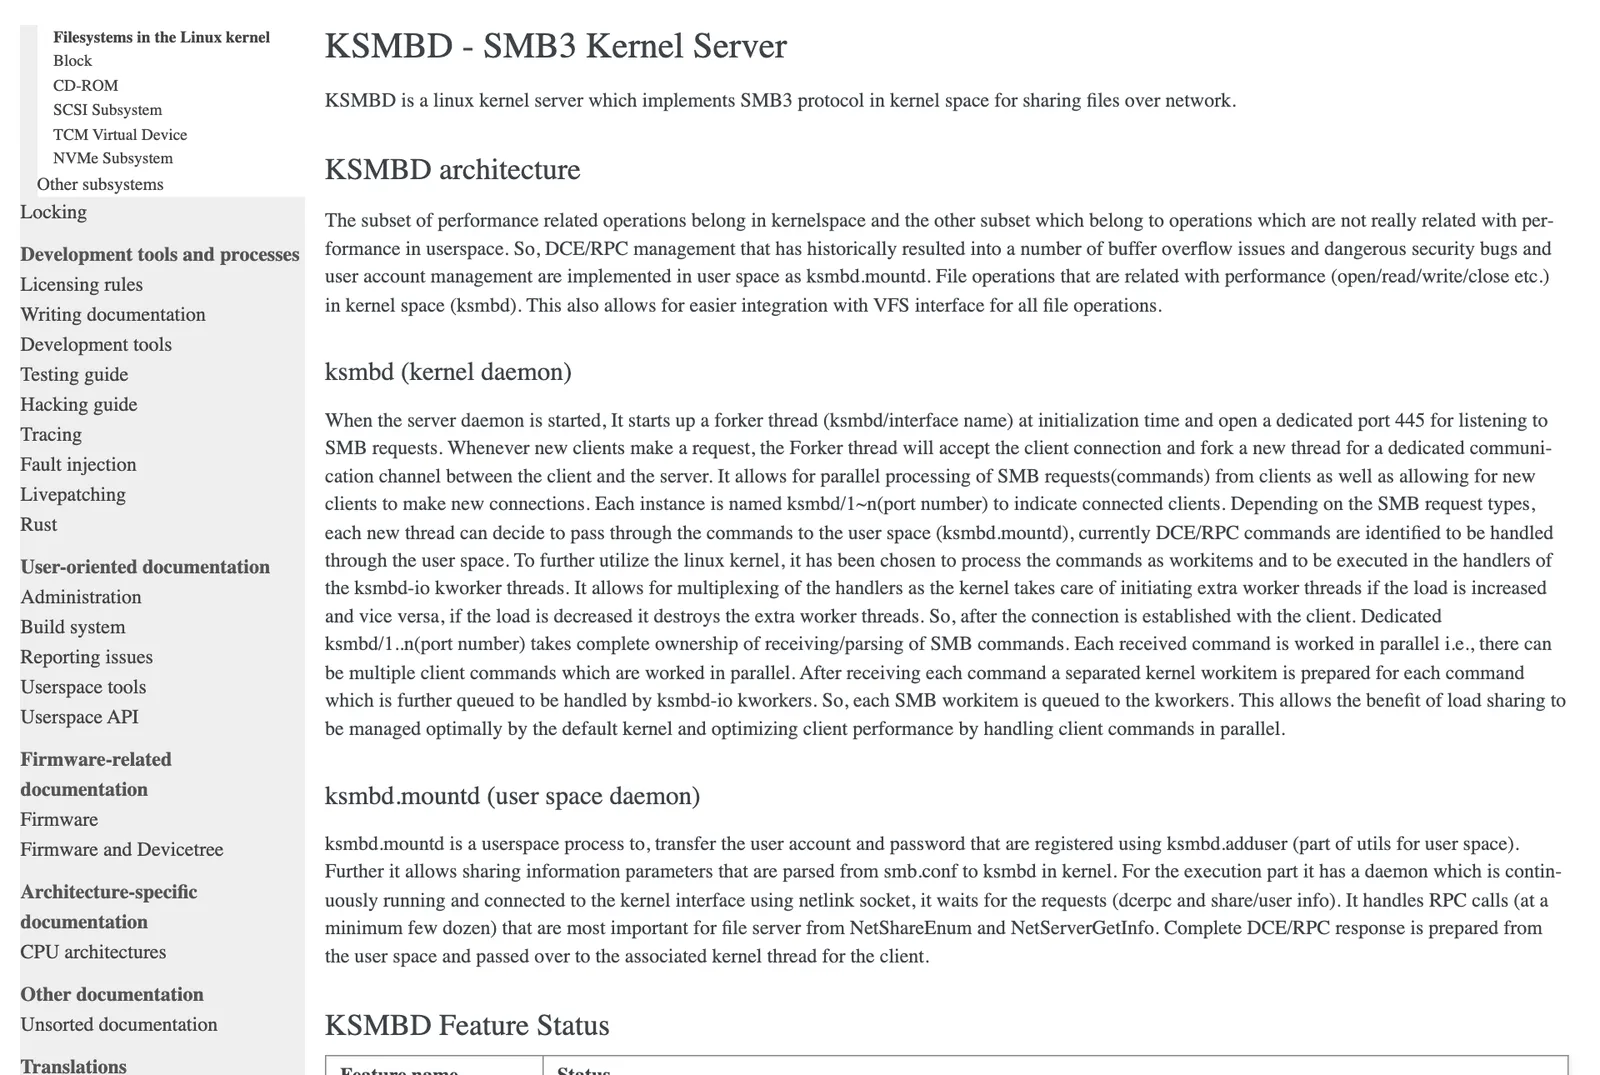
เอกสารเคอร์เนล อธิบายว่า KSMBD แบ่งงานเป็นสองส่วน งานไฟล์ที่ต้องการความเร็วทำในเคอร์เนล ส่วนการจัดการบัญชีผู้ใช้และ DCE/RPC ทำใน daemon ชื่อ ksmbd.mountd ใน user space เมื่อเริ่ม daemon เซิร์ฟเวอร์จะเปิดพอร์ต 445 รอรับคำขอ SMB และตัวเลือกในเคอร์เนลยังติดป้าย "SMB3 server support (EXPERIMENTAL)" เครื่องที่มีความเสี่ยงจึงต้องมีครบสามอย่าง คือเคอร์เนลที่สร้าง KSMBD ไว้ โมดูลที่โหลดอยู่ และ daemon ที่ทำงาน
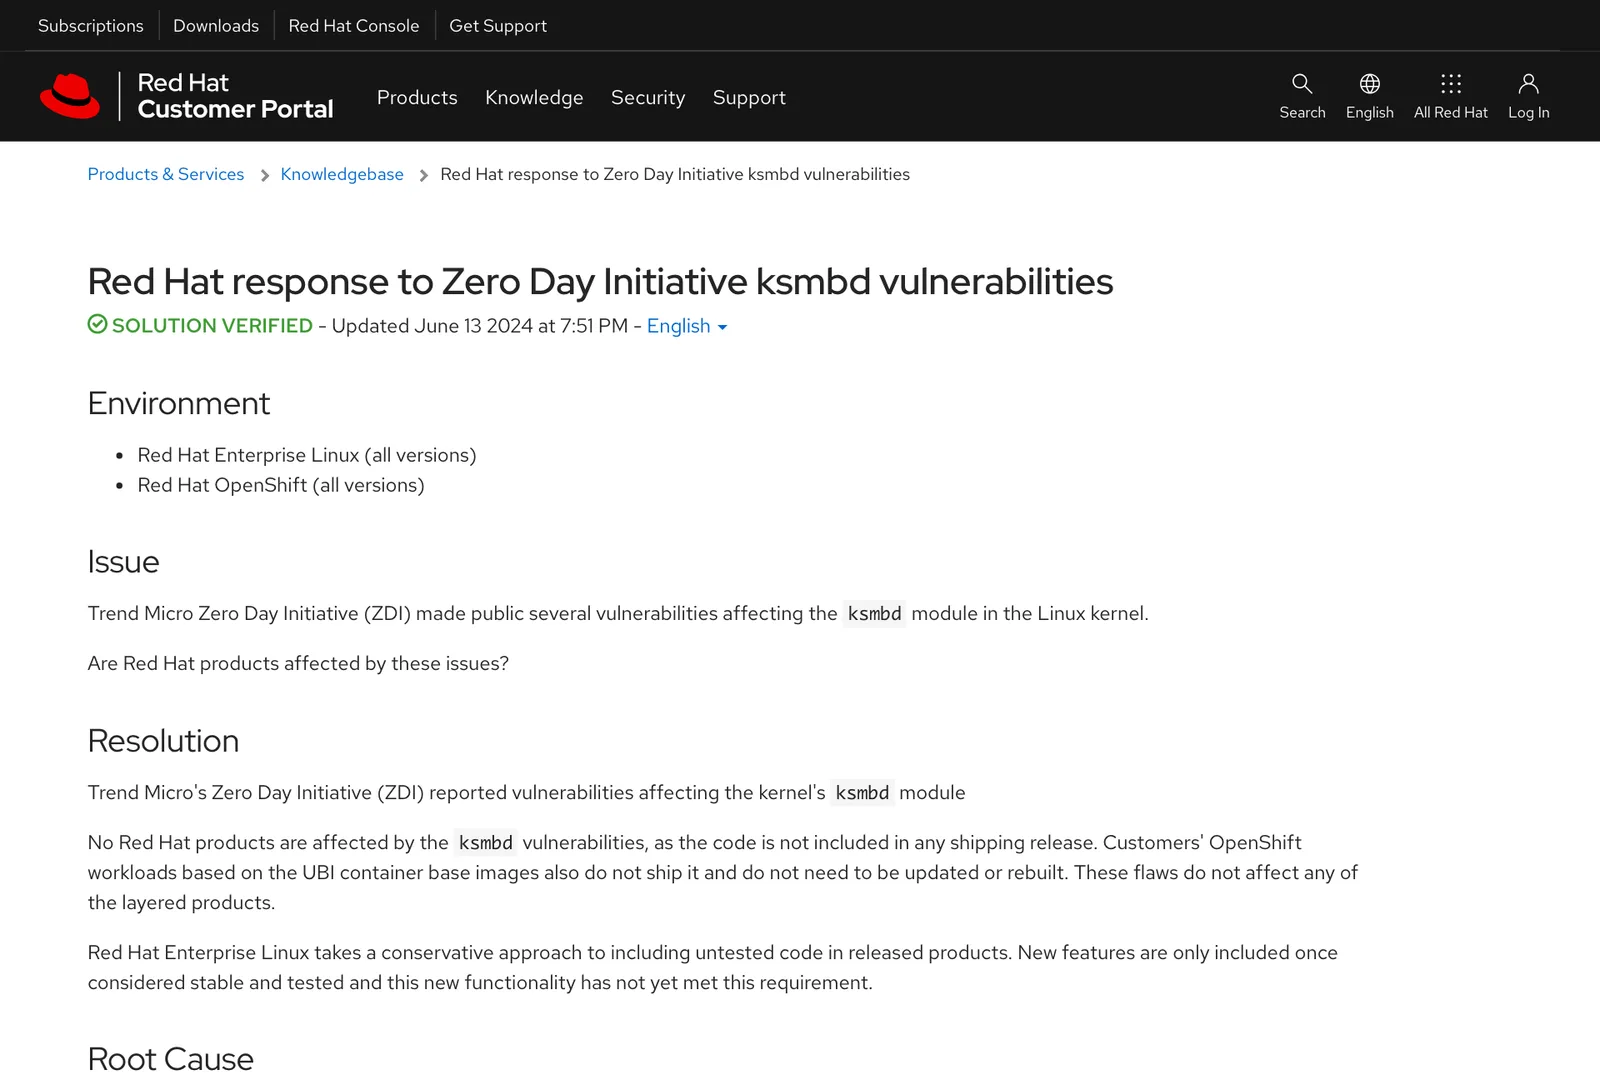
- Red Hat Enterprise Linux ฐานความรู้ของ Red Hat ระบุว่า RHEL ทุกรุ่น OpenShift และอิมเมจ UBI ไม่ได้รวมโค้ด KSMBD จึงไม่ได้รับผลกระทบจากช่องโหว่ KSMBD ของ ZDI หน้านี้เขียนขึ้นตอน ZDI เปิดเผยช่องโหว่ KSMBD ชุดก่อนเมื่อ 22 ธันวาคม 2022 และอัปเดตล่าสุด 13 มิถุนายน 2024
- Debian มีแพ็กเกจ ksmbd-tools ในคลัง เช่นรุ่น 3.5.3-1 ใน trixie ซึ่งเป็นแพลตฟอร์มที่ ZDI ใช้ทดสอบ
- ZDI-CAN-33549 ยังจำกัดวงกว่า เพราะต้องมีอุปกรณ์ RDMA และเปิด SMB Direct
วิธีตรวจที่ Red Hat ให้ไว้ใช้ได้กับ distribution อื่นด้วย
- รัน
grep SMB_SERVER /boot/config-$(uname -r)ถ้าได้# CONFIG_SMB_SERVER is not setหรือไม่มีผลลัพธ์ แปลว่าเคอร์เนลไม่ได้สร้าง KSMBD ไว้ - รัน
modinfo ksmbdถ้าขึ้นModule ksmbd not foundแปลว่าไม่มีโมดูลในเครื่อง - The Hacker News แนะนำ
lsmod | grep ksmbdหรือsystemctl status ksmbdเพื่อดูว่าโมดูลหรือบริการทำงานอยู่หรือไม่
ทำไมเรื่องนี้สำคัญ
ช่องโหว่ร้ายแรงมักรายงานแบบลับก่อน แล้วเปิดเผยพร้อมแพตช์ แต่ครั้งนี้รายละเอียดทางเทคนิคอยู่บนเมลลิสต์สาธารณะตั้งแต่ก่อนการแก้เข้าเคอร์เนลหลัก และรายงาน ZDI-CAN-33774 ที่ส่งเข้าเมลลิสต์ยังแนบโค้ดสาธิตการโจมตี (proof of concept) มาด้วย ผู้ดูแลระบบจึงอยู่ในช่วงที่ข้อมูลเปิดเผยแล้วแต่ยังไม่มีเคอร์เนลของ distribution ให้ลง ขณะที่ช่องโหว่ยุคนี้ถูกโจมตีเร็วขึ้นเรื่อย ๆ หลังเปิดเผย
The Hacker News รายงานว่ารายงานของ ZDI ให้เครดิต TrendAI เครื่องสแกนที่ใช้ AI ของ Trend Micro เป็นผู้พบ ส่วนเอกสารการรายงานช่องโหว่ของเคอร์เนล ระบุว่าบั๊กที่พบด้วย AI ต้องถือว่าเป็นข้อมูลสาธารณะ เพราะมักมีนักวิจัยหลายคนพบพร้อมกัน แต่ก็ขอไม่ให้เผยแพร่โค้ดทำซ้ำต่อสาธารณะ เรื่องนี้ต่อเนื่องจากกรณีผู้ดูแลโอเพนซอร์สรับมือรายงานที่สร้างด้วย AI จำนวนมาก และcurl ที่ย้ายรายงานช่องโหว่ระดับต่ำไปเปิดเผยบน GitHub
สิ่งที่องค์กรไทยควรทำ
- สำรวจเครื่อง Linux ทุกเครื่องที่แชร์ไฟล์ว่าเสี่ยงต่อช่องโหว่ KSMBD หรือไม่ ทั้งไฟล์เซิร์ฟเวอร์ เครื่องเสมือน และเครื่องทดสอบ ด้วยคำสั่งตรวจข้างต้น เพื่อรู้ว่ามีเครื่องใดเปิด KSMBD อยู่บ้าง ช่องโหว่ KSMBD ชุดนี้ยังไม่มี CVE เครื่องสแกนช่องโหว่ทั่วไปจึงยังไม่แจ้งเตือน
- ปิด KSMBD บนเครื่องที่ไม่จำเป็นต้องใช้ เอกสารเคอร์เนลระบุว่าหยุดทั้ง daemon และส่วนในเคอร์เนลได้ด้วย
sudo ksmbd.control -sจากนั้นปิดไม่ให้เริ่มเองตอนบูต และพิจารณาใช้ Samba แทนจนกว่าจะได้เคอร์เนลที่แก้แล้ว - ไม่เปิดพอร์ต TCP 445 ออกอินเทอร์เน็ต และจำกัดให้เข้าถึงได้เฉพาะเครือข่ายที่เชื่อถือ ปิด share แบบ guest ที่ไม่จำเป็น และใช้ SMB Direct บน RDMA เฉพาะในเครือข่ายปิด
- ติดตามประกาศของ distribution ในอีกหลายสัปดาห์ข้างหน้า เมื่อการแก้ช่องโหว่ KSMBD เข้า stable kernel และได้หมายเลข CVE ให้วางรอบรีบูตเพื่อลงเคอร์เนลใหม่ทันที อ่านข่าวระบบปฏิบัติการและซอฟต์แวร์อื่น ๆ ได้ที่หมวด Software
คำถามที่พบบ่อย
ช่องโหว่ KSMBD ที่ ZDI รายงานเดือนตุลาคม 2026 คืออะไร?
ช่องโหว่ KSMBD ชุดนี้คือรายงาน ZDI-CAN-33774 และ ZDI-CAN-33549 ของ Zero Day Initiative (Trend Micro) ในเซิร์ฟเวอร์ SMB3 ที่ทำงานในเคอร์เนล Linux ทั้งสองได้ CVSS 9.0 ประเภทรันโค้ดจากระยะไกล ZDI ส่งรายงานถึงทีมความปลอดภัยของเคอร์เนลพร้อมสำเนาเข้าเมลลิสต์สาธารณะเมื่อ 21 ตุลาคม 2026 (เวลา UTC)
จะตรวจอย่างไรว่าเซิร์ฟเวอร์ Linux ใช้ KSMBD อยู่หรือไม่?
วิธีตรวจก่อนรับมือช่องโหว่ KSMBD ที่ Red Hat ให้ไว้คือรัน grep SMB_SERVER /boot/config-$(uname -r) ถ้าได้ "CONFIG_SMB_SERVER is not set" หรือไม่มีผลลัพธ์ แปลว่าเคอร์เนลไม่ได้สร้าง KSMBD ไว้ และรัน modinfo ksmbd ถ้าขึ้น Module ksmbd not found แปลว่าไม่มีโมดูล นอกจากนี้ lsmod | grep ksmbd ใช้ดูว่าโมดูลโหลดอยู่หรือไม่
ช่องโหว่ KSMBD นี้มี CVE และแพตช์แล้วหรือยัง?
ณ 22 ตุลาคม 2026 ยังไม่มี CVE เพราะทีมเคอร์เนลออก CVE ให้หลังการแก้เข้า stable kernel แล้วเท่านั้น ผู้ดูแล KSMBD ระบุว่า ZDI-CAN-33774 แก้แล้วด้วย commit ที่อยู่ใน linux-next แต่ยังไม่อยู่ใน mainline ส่วน ZDI-CAN-33549 ผู้ดูแล SMB Direct คาดว่าแก้แล้วใน branch ที่ยังรอผลทดสอบ
เซิร์ฟเวอร์ที่ใช้ Samba หรือ RHEL ได้รับผลกระทบจากช่องโหว่ KSMBD หรือไม่?
รายงานของ ZDI ระบุผลิตภัณฑ์ที่ได้รับผลกระทบว่า Linux Kernel KSMBD ซึ่งเป็นเซิร์ฟเวอร์ SMB ในเคอร์เนล แยกจาก Samba ที่ทำงานใน user space ส่วน Red Hat ระบุในฐานความรู้ว่า RHEL ทุกรุ่น OpenShift และอิมเมจ UBI ไม่ได้รวมโค้ด KSMBD ไว้ จึงไม่ได้รับผลกระทบจากช่องโหว่ KSMBD
แหล่งอ้างอิง
- ZDI-CAN-33774: New Vulnerability Report — lore.kernel.org (Zero Day Initiative, Trend Micro)
- ZDI-CAN-33549: New Vulnerability Report — lore.kernel.org (Zero Day Initiative, Trend Micro)
- Re: ZDI-CAN-33774: New Vulnerability Report — lore.kernel.org (Namjae Jeon)
- Red Hat response to Zero Day Initiative ksmbd vulnerabilities — Red Hat
- KSMBD - SMB3 Kernel Server — The Linux Kernel documentation
- Two CVSS 9.0 Linux KSMBD RCE Flaws Disclosed on Public Mailing Lists Before Kernel Fixes — The Hacker News
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Linus Torvalds3
- ผลิตภัณฑ์และเทคโนโลยี
- Linux50Red Hat Enterprise Linux8Windows69Debian7
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ