
ทำเนียบขาวเสนอชื่อ Michael LoSapio เป็นผู้อำนวยการ CISA เมื่อ 9 พ.ย. 2026 รอสภาสูงสหรัฐฯ รับรอง หลังถอนชื่อ Sean Plankey เมื่อเมษายน ขณะ Nick Andersen รักษาการ
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- ทำเนียบขาวส่งชื่อ Michael LoSapio จากรัฐนิวเจอร์ซีย์ ถึงสภาสูงสหรัฐฯ เมื่อ 9 พฤศจิกายน 2026 เพื่อแต่งตั้งเป็นผู้อำนวยการ CISA แทน Jen Easterly ที่ลาออก
- CyberScoop และ Defense One รายงานว่า LoSapio เป็น CISO ของ Palantir โดย Defense One อ้างโปรไฟล์ LinkedIn ของเขาว่าดำรงตำแหน่งนี้มาตั้งแต่ กันยายน 2024
- ก่อนหน้านี้ทำเนียบขาวส่งชื่อ Sean Plankey เมื่อ 11 มีนาคม 2025 ส่งซ้ำเมื่อ 13 มกราคม 2026 และถอนชื่อเมื่อ 27 เมษายน 2026
- ระหว่างรอสภาสูงลงมติ หน้าผู้บริหารของ CISA ระบุ Nick Andersen เป็นรักษาการผู้อำนวยการ ส่วนแค็ตตาล็อก KEV รุ่น 2026.11.09 มีช่องโหว่ที่ถูกโจมตีจริง 1,773 รายการ
ทำเนียบขาวส่งชื่อ Michael LoSapio ถึงสภาสูงสหรัฐฯ (Senate) เมื่อ 9 พฤศจิกายน 2026 เพื่อแต่งตั้งเป็นผู้อำนวยการ CISA หน่วยงานด้านความมั่นคงไซเบอร์และโครงสร้างพื้นฐานภายใต้ DHS แทน Jen Easterly ที่ลาออก การแต่งตั้งจะมีผลเมื่อสภาสูงลงมติรับรองแล้วเท่านั้น ระหว่างนี้ Nick Andersen ยังเป็นรักษาการผู้อำนวยการ
Michael LoSapio คือใคร: เอกสารทางการบอกอะไร
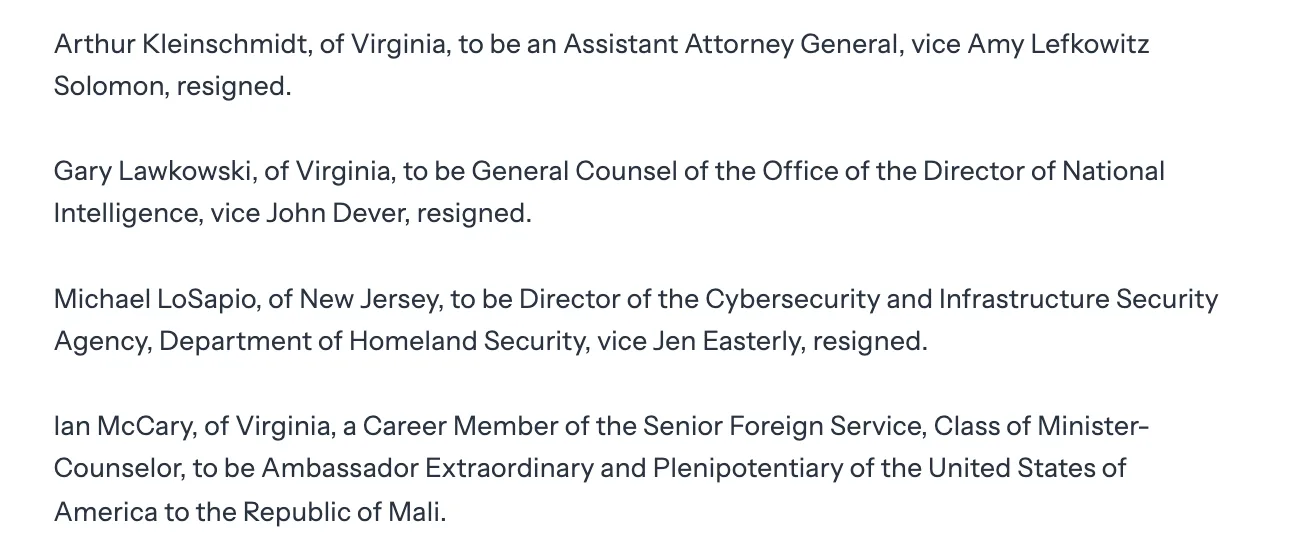
เอกสาร Nominations and Withdrawals Sent to the Senate ของทำเนียบขาว ลงวันที่ 9 พฤศจิกายน 2026 ระบุเพียงว่า Michael LoSapio มาจากรัฐนิวเจอร์ซีย์ และได้รับการเสนอชื่อเป็น Director of the Cybersecurity and Infrastructure Security Agency สังกัด Department of Homeland Security แทน Jen Easterly ที่ลาออก เอกสารไม่ได้ให้ประวัติการทำงาน และ ณ 10 พฤศจิกายน หน้าข่าวของ CISA ยังไม่มีประกาศเรื่องนี้
ข้อมูลการทำงานมาจากสื่อที่รายงานเอง CyberScoop รายงานว่า LoSapio เป็น Chief Information Security Officer (CISO) ของ Palantir ส่วน Defense One อ้างโปรไฟล์ LinkedIn ของเขาว่าดำรงตำแหน่ง CISO มาตั้งแต่กันยายน 2024 ก่อนหน้านั้นนำกลุ่มงานความปลอดภัยโครงสร้างพื้นฐานและเครือข่ายของบริษัทตั้งแต่ธันวาคม 2017 Defense One ระบุด้วยว่า LoSapio ยังไม่ได้ตอบคำขอความเห็นในทันที
ขั้นตอนรับรองผู้อำนวยการ CISA และสถานะล่าสุด
ตำแหน่งผู้อำนวยการ CISA ต้องได้รับการรับรองจากสภาสูง ทำเนียบขาวจึงส่งชื่อในเอกสาร "Nominations Sent to the Senate" ณ 10 พฤศจิกายน 2026 การเสนอชื่อเพิ่งส่งถึงสภาสูง และยังไม่มีประกาศผลการรับรอง
เวลาเป็นตัวแปรสำคัญ CyberScoop รายงานว่าพรรครีพับลิกันยังครองสภาสูงจนถึงเดือนมกราคม และการประชุมช่วงท้ายสมัย (lame-duck session) เริ่มเมื่อวันจันทร์ที่ 9 พฤศจิกายน ส่วน Defense One รายงานว่าหากสภาไม่รับรองก่อนสภาคองเกรสชุดนี้สิ้นสุด ประธานาธิบดีต้องเสนอชื่อใหม่ให้สภาชุดถัดไปซึ่งพรรคเดโมแครตจะเป็นเสียงข้างมาก CyberScoop ยังรายงานว่า Andersen ใกล้ครบจำนวนวันที่กฎหมายให้ดำรงตำแหน่งรักษาการ และการส่งชื่อผู้ได้รับการเสนอชื่ออาจทำให้การนับวันนั้นหยุดลง
| วันที่ | เหตุการณ์ตามเอกสารของทำเนียบขาว |
|---|---|
| 11 มีนาคม 2025 | ส่งชื่อ Sean Plankey จากรัฐเพนซิลเวเนีย เป็นผู้อำนวยการ CISA |
| 13 มกราคม 2026 | ส่งชื่อ Sean Plankey อีกครั้ง โดยระบุว่าแทน Jen Easterly ที่ลาออก |
| 27 เมษายน 2026 | ถอนการเสนอชื่อ Sean Plankey ที่ส่งเมื่อ 13 มกราคม 2026 |
| 9 พฤศจิกายน 2026 | ส่งชื่อ Michael LoSapio จากรัฐนิวเจอร์ซีย์ แทน Jen Easterly ที่ลาออก |
CyberScoop รายงานว่า Plankey รอการพิจารณาในสภาสูงอยู่นานก่อนถอนตัวในเดือนเมษายน และ CISA ไม่มีผู้อำนวยการที่ผ่านการรับรองตลอดสมัยที่สองของประธานาธิบดีทรัมป์
CISA ทำอะไร
หน้า About CISA ระบุว่าหน่วยงานเป็น National Coordinator for Critical Infrastructure Security and Resilience หรือผู้ประสานงานระดับชาติด้านความมั่นคงและความยืดหยุ่นของโครงสร้างพื้นฐานสำคัญของสหรัฐฯ พันธกิจที่เขียนไว้คือ "We lead the national effort to understand, manage, and reduce risk to our cyber and physical infrastructure." งานแบ่งเป็น 3 ด้านหลัก คือ ความมั่นคงไซเบอร์ ความมั่นคงของโครงสร้างพื้นฐาน และการสื่อสารในภาวะฉุกเฉิน
เมื่อ 26 ตุลาคม 2026 CISA เปิดยุทธศาสตร์ CISA 2030: Defend, Harden, Prevail มี 3 เสาหลัก คือ Defend นำการป้องกันไซเบอร์ระดับชาติ Harden จัดลำดับความมั่นคงของโครงสร้างพื้นฐาน และ Prevail ระดมความยืดหยุ่นของประเทศ Andersen กล่าวในประกาศว่ายุทธศาสตร์นี้เป็นแผนงานที่มุ่งเสริมการป้องกันและกำจัดที่มั่นของฝ่ายตรงข้าม
ใครทำหน้าที่ผู้อำนวยการ CISA ระหว่างรอการรับรอง
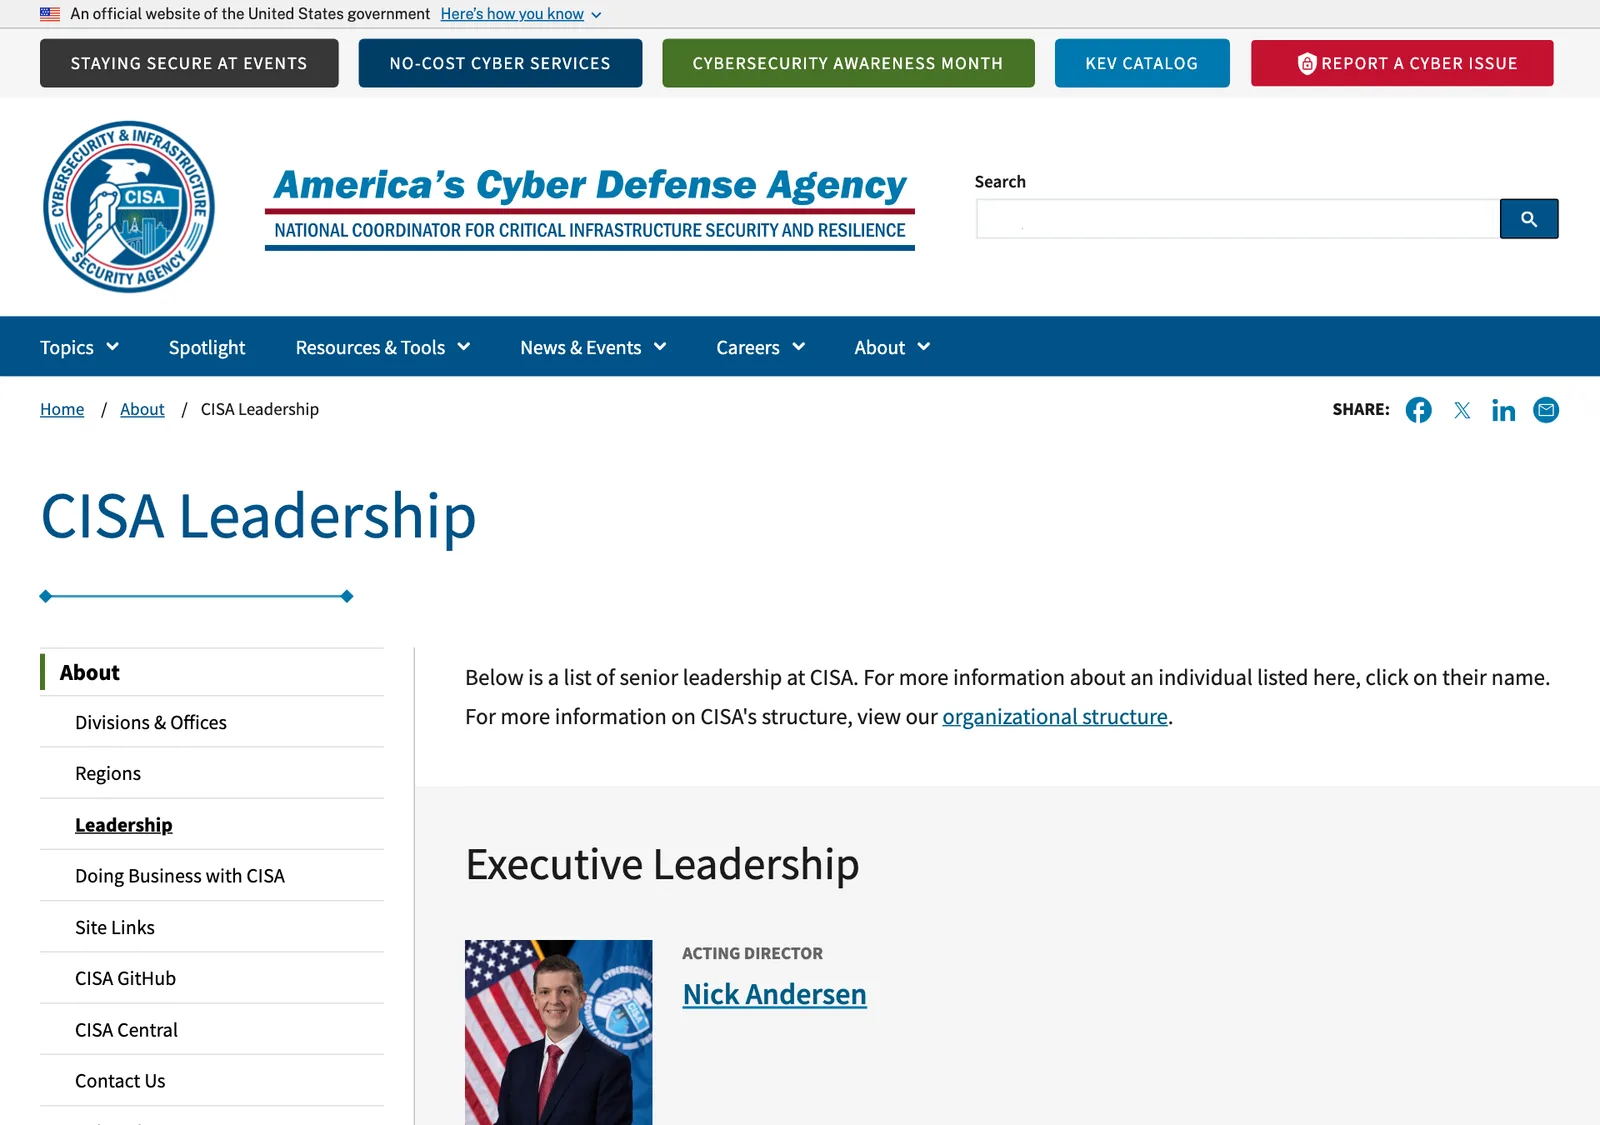
หน้าผู้บริหารของ CISA ระบุ Nick Andersen เป็น Acting Director หรือรักษาการผู้อำนวยการ CISA ประวัติทางการของเขา บอกว่าดำรงตำแหน่งทั้งรักษาการผู้อำนวยการและรองผู้อำนวยการ (Deputy Director) และเคยเป็น Executive Assistant Director for Cybersecurity มาก่อน Defense One รายงานว่า Andersen รักษาการมาตั้งแต่เดือนกุมภาพันธ์ และจำนวนพนักงานของ CISA ลดลงราวหนึ่งในสามนับจากทรัมป์กลับเข้าทำเนียบขาว ก่อนที่หน่วยงานจะเริ่มรับคนเพิ่มกลับมาหลายร้อยตำแหน่ง
ทำไมเรื่องนี้สำคัญกับองค์กรไทย
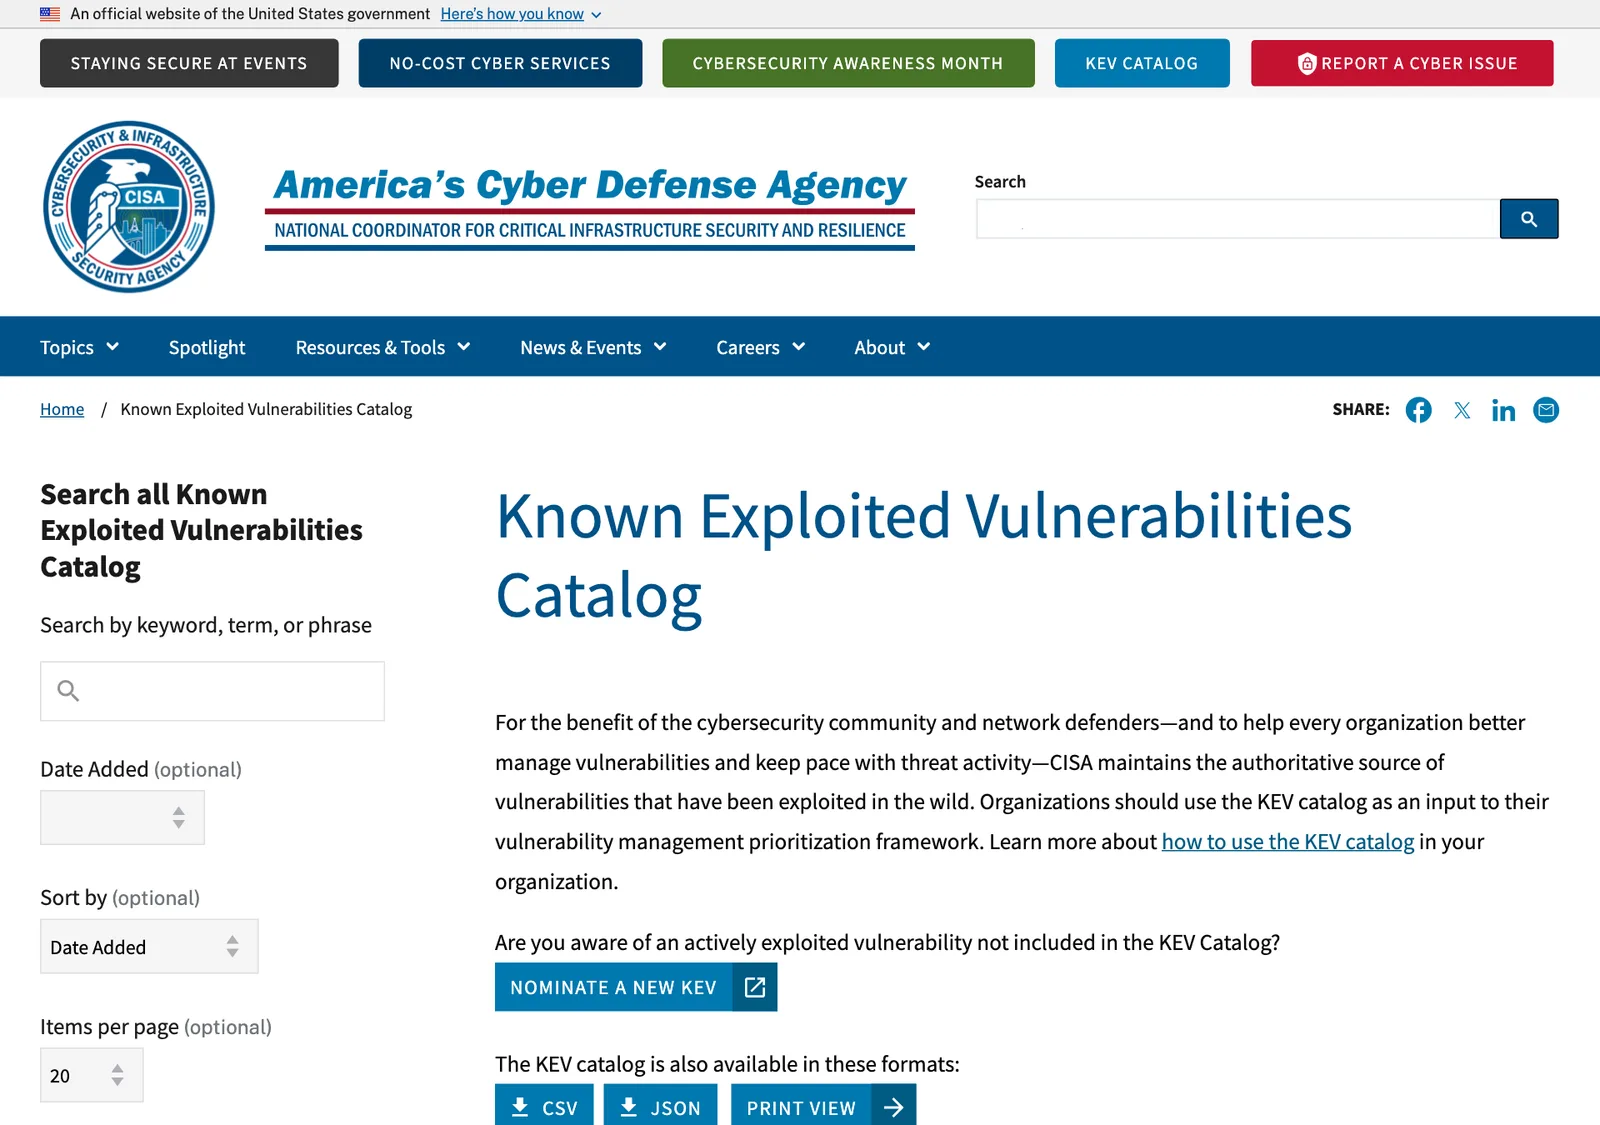
เครื่องมือของ CISA ที่องค์กรนอกสหรัฐฯ ใช้ได้โดยตรงคือแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) ซึ่งรวมช่องโหว่ที่ถูกโจมตีจริงแล้ว ไฟล์ JSON รุ่น 2026.11.09 ที่ออกเมื่อ 9 พฤศจิกายน 2026 มี 1,773 รายการ หน้าแค็ตตาล็อกเขียนไว้ว่า "Organizations should use the KEV catalog as an input to their vulnerability management prioritization framework."
ข้อกำหนดที่ผูกกับ KEV มาจากคำสั่ง Binding Operational Directive (BOD) ซึ่งบังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ ไม่มีผลทางกฎหมายกับองค์กรไทย CISA ตั้ง KEV ขึ้นในปี 2021 ตาม BOD 22-01 และเมื่อ 10 มิถุนายน 2026 ออก BOD 26-04 Prioritizing Security Updates Based on Risk ซึ่งยกเลิก BOD 22-01 และ BOD 19-02 แล้วให้จัดลำดับการแก้ช่องโหว่ตามความเสี่ยง รายละเอียดอยู่ในข่าววันกำหนดแก้ CISA KEV รอบ 10 ถึง 20 พฤศจิกายน
ผู้อำนวยการ CISA เป็นผู้นำหน่วยงานที่ดูแล KEV คำสั่ง BOD คำเตือนร่วมกับหน่วยงานพันธมิตร และเครื่องมือฟรีอย่าง ScubaGear สำหรับตรวจค่า Microsoft 365 ฝ่ายความปลอดภัยไทยจึงควรติดตามผลการรับรอง แม้ยังไม่มีประกาศว่า KEV หรือ BOD 26-04 จะเปลี่ยน
สิ่งที่องค์กรไทยควรทำ
- ผูกระบบแพตช์กับฟีด KEV โดยตรง ดึงไฟล์ JSON หรือ CSV ของแค็ตตาล็อกเข้าระบบจัดการช่องโหว่ แล้วเทียบกับทะเบียนอุปกรณ์ทุกสัปดาห์ โดยไม่ต้องรอข่าวการเปลี่ยนผู้บริหาร
- แก้ระบบที่เปิดสู่อินเทอร์เน็ตก่อน ตามแนวคิดของ BOD 26-04 ที่จัดลำดับตามความเสี่ยงแทนการไล่แก้ทุกช่องโหว่เท่ากัน
- ติดตามประกาศจากต้นทาง คือหน้า Alerts และ Directives ของ CISA ควบคู่กับประกาศของ สกมช. แทนการอ่านจากข่าวที่เล่าต่อกันมา
- จับตาผลการพิจารณาของสภาสูงสหรัฐฯ หากผู้อำนวยการ CISA คนใหม่ได้รับการรับรอง ให้ทบทวนว่ามีคำสั่งหรือแนวปฏิบัติใดเปลี่ยนจนกระทบเกณฑ์ภายในขององค์กร
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ไม่ว่าใครจะได้เป็นผู้นำ CISA งานประจำของฝ่ายไอทีไทยยังเหมือนเดิม คือดูแลระบบให้ทันแพตช์และเฝ้าระวังความผิดปกติอย่างต่อเนื่อง องค์กรที่ทีมไอทีมีคนน้อยฝากงานติดตั้ง บริหาร และ Monitoring ระบบคลาวด์ตลอด 24 ชั่วโมงไว้กับ Managed Cloud Services ของ THAI DATA CLOUD ได้ เพื่อให้ทีมภายในโฟกัสงานหลัก (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ดูข่าวกฎหมายและนโยบายดิจิทัลเพิ่มเติมได้ที่หมวดนโยบาย
คำถามที่พบบ่อย
ผู้อำนวยการ CISA คนใหม่ที่ทำเนียบขาวเสนอชื่อคือใคร?
คือ Michael LoSapio ตามเอกสารที่ทำเนียบขาวส่งถึงสภาสูงสหรัฐฯ เมื่อ 9 พฤศจิกายน 2026 ซึ่งระบุว่าเขามาจากรัฐนิวเจอร์ซีย์ และได้รับการเสนอชื่อเป็นผู้อำนวยการ CISA แทน Jen Easterly ที่ลาออก สื่ออย่าง CyberScoop และ Defense One รายงานว่าเขาเป็น CISO ของ Palantir
Michael LoSapio รับตำแหน่งผู้อำนวยการ CISA แล้วหรือยัง?
ยังไม่รับตำแหน่ง ณ 10 พฤศจิกายน 2026 การเสนอชื่อเพิ่งส่งถึงสภาสูงสหรัฐฯ และต้องผ่านการลงมติรับรองก่อน Defense One รายงานว่าถ้าสภาชุดปัจจุบันไม่รับรองก่อนสิ้นสมัย ประธานาธิบดีต้องเสนอชื่อใหม่ ระหว่างนี้ Nick Andersen เป็นรักษาการผู้อำนวยการ CISA
การเปลี่ยนผู้อำนวยการ CISA มีผลกับองค์กรไทยอย่างไร?
ไม่มีผลทางกฎหมายโดยตรง เพราะคำสั่ง BOD ของ CISA บังคับเฉพาะหน่วยงานพลเรือนของรัฐบาลกลางสหรัฐฯ แต่องค์กรไทยใช้แค็ตตาล็อก KEV เป็นเกณฑ์เลือกช่องโหว่ที่ต้องแพตช์ก่อนได้ เพราะ CISA ระบุว่าองค์กรควรใช้ KEV เป็นข้อมูลในการจัดลำดับงานจัดการช่องโหว่
แค็ตตาล็อก KEV ของ CISA คืออะไร?
KEV (Known Exploited Vulnerabilities) คือรายการช่องโหว่ที่ถูกโจมตีจริงแล้ว ซึ่ง CISA ตั้งขึ้นในปี 2021 ตามคำสั่ง BOD 22-01 รุ่น 2026.11.09 ที่ออกเมื่อ 9 พฤศจิกายน 2026 มี 1,773 รายการ และดาวน์โหลดได้ทั้งไฟล์ CSV และ JSON
แหล่งอ้างอิง
- Nominations and Withdrawals Sent to the Senate (November 9, 2026) — The White House
- Nominations and Withdrawals Sent to the Senate (April 2026) — The White House
- CISA Leadership — CISA
- Known Exploited Vulnerabilities Catalog — CISA
- BOD 26-04: Prioritizing Security Updates Based on Risk — CISA
- Trump nominates Palantir security chief Michael LoSapio to lead CISA — Defense One
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- Donald Trump35
- ประเทศและสถานที่
- สหรัฐอเมริกา698
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV32
- กฎหมายและมาตรฐาน
- BOD 26-0425
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ