
MFA หน่วยงานรัฐ 2569: ระบบรองรับแค่ 8.4% ขณะแผน 30-60-90 วันใกล้ครบกำหนดพฤศจิกายน
MFA หน่วยงานรัฐ 2569 คืบหน้า 8.4% หรือ 1,246 จาก 14,828 ระบบ ตามที่ สส.ภาวุธ อ้างรายงาน สกมช. ขณะที่แผน 30-60-90 วันจาก ครม. 11 ส.ค. จะครบราว 9 พ.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- ครม. เห็นชอบมาตรการเมื่อ 11 สิงหาคม 2569 ให้ส่วนราชการกว่า 300 กรม เปลี่ยนรหัสผ่าน ปิดระบบร้างภายใน 15 วัน และบังคับใช้ MFA ตามแผน 30-60-90 วัน
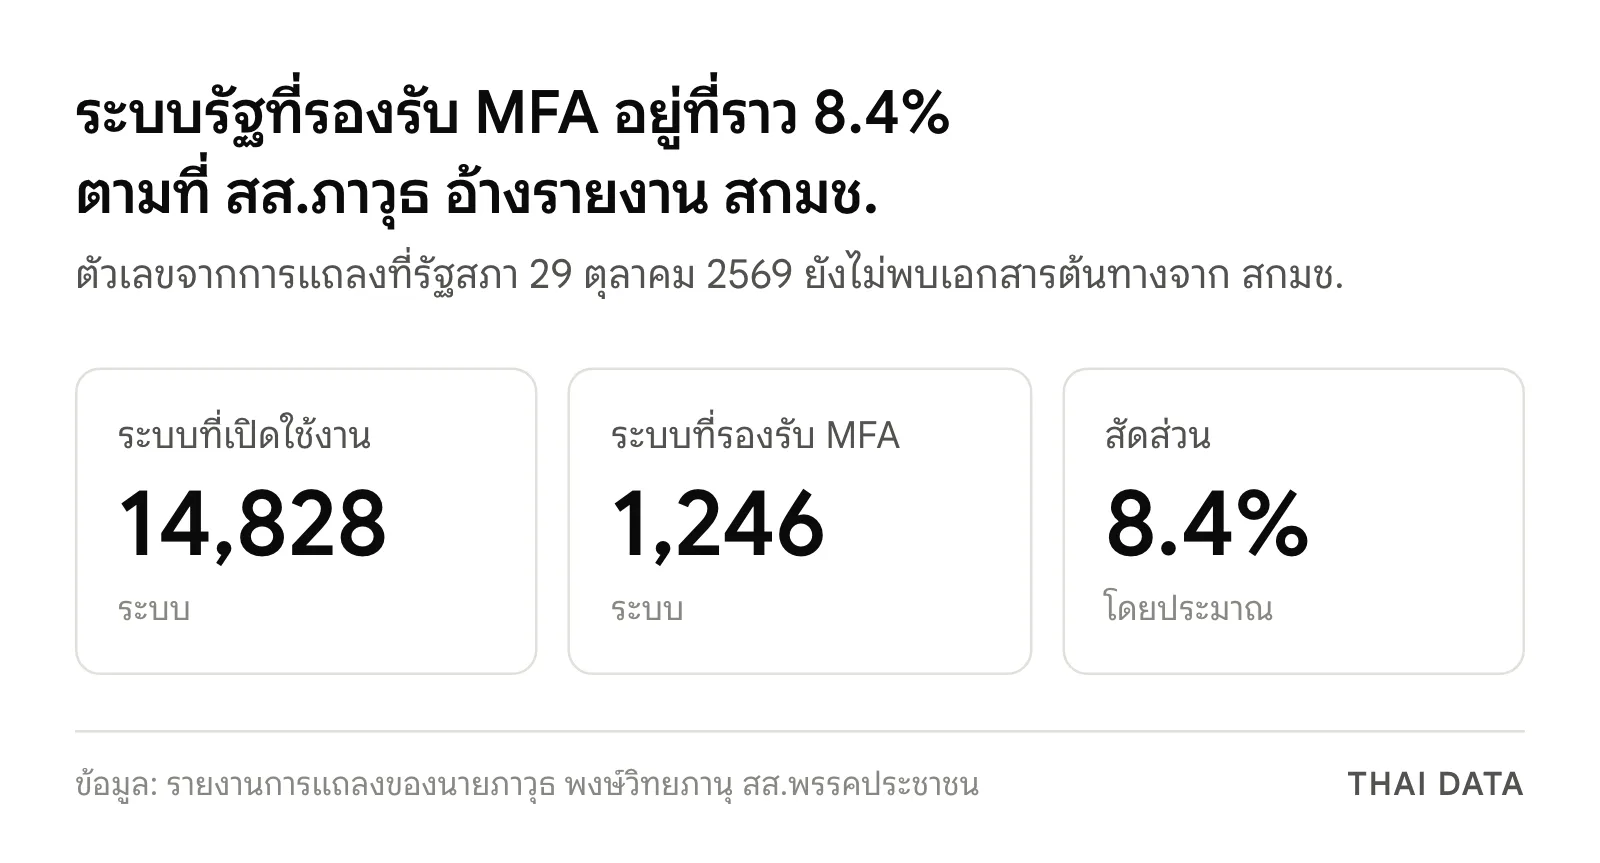
- นายภาวุธ พงษ์วิทยภานุ สส.พรรคประชาชน แถลงเมื่อ 29 ตุลาคม 2569 อ้างรายงานของ สกมช. ว่า 1,246 จาก 14,828 ระบบ หรือราว 8.4% รองรับ MFA
- ถ้านับจากวันที่ ครม. มีมติ ครบ 90 วันคือราว 9 พฤศจิกายน 2569 แต่แหล่งที่เราเปิดอ่านไม่ได้ระบุวันเริ่มนับ และเรายังไม่พบเอกสารของ สกมช. ที่เผยแพร่ตัวเลขนี้
- มติ ครม. ให้ สกมช. ใช้ มาตรา 22 (5) ของ พ.ร.บ.ไซเบอร์ เพื่อให้หน่วยงานรัฐและเอกชนดำเนินการตามมติ กมช. ผู้รับจ้างทำระบบให้รัฐจึงควรเตรียมตัวด้วย
นายภาวุธ พงษ์วิทยภานุ สส.พรรคประชาชน แถลงเมื่อ 29 ตุลาคม 2569 ว่าความคืบหน้า MFA หน่วยงานรัฐ 2569 อยู่ที่ราว 8.4% หรือ 1,246 จาก 14,828 ระบบ โดยอ้างรายงานของ สกมช. ขณะที่แผน 30-60-90 วันตามมติ ครม. 11 สิงหาคม จะครบราว 9 พฤศจิกายนถ้านับจากวันมีมติ
ตัวเลขนี้มาจากฝ่ายค้าน เรายังไม่พบเอกสารของสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ที่เผยแพร่ตัวเลขดังกล่าว และยังไม่พบคำชี้แจงจากรัฐบาล จึงควรอ่านเป็นตัวเลขที่รอการยืนยัน แต่กำหนดการ MFA หน่วยงานรัฐ 2569 ในมติ ครม. เป็นเรื่องที่หน่วยงานต้องทำอยู่แล้ว
มาตรการ MFA หน่วยงานรัฐ 2569 มาจากไหน
ต้นเดือนสิงหาคม 2569 มีการเผยแพร่ภาพและข้อมูลส่วนบุคคลผ่านสื่อสังคมออนไลน์ ไทยโพสต์ รายงานเมื่อ 6 สิงหาคมว่าผู้โพสต์แจ้งว่าพบข้อมูลรั่วใน 19 กระทรวง 20 หน่วยงาน และนายกรัฐมนตรีสั่งให้ตรวจสอบข้อเท็จจริง จากนั้นคณะรัฐมนตรีมีมติยกระดับมาตรการในวันที่ 11 สิงหาคม ตามข้อเสนอของคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ที่ประชุมเมื่อ 10 สิงหาคม
มาตรการหลักของ MFA หน่วยงานรัฐ 2569 มี 3 ข้อ
| มาตรการ | รายละเอียด | กำหนด |
|---|---|---|
| Force Reset Password | ข้าราชการและเจ้าหน้าที่ของกว่า 300 กรมเปลี่ยนรหัสผ่านใหม่ทั้งหมด | ทันที |
| System Cleansing | ตรวจระบบกว่า 30,000 ระบบ ถ้าเป็นระบบเก่าหรือเลิกใช้ ให้ปิดการเข้าถึงหลังบ้านถาวร | 15 วัน |
| MFA | ใช้การยืนยันตัวตนหลายปัจจัย เช่น ThaID หรือวิธีอื่นที่ปลอดภัยสูง | ตามแผน 30-60-90 วัน |
ประเด็น System Cleansing น่าสนใจเป็นพิเศษ เพราะมติระบุปัญหาว่าหน่วยงานมักปิดแค่หน้าเว็บ แต่เปิดระบบหลังบ้านทิ้งไว้
แผน 30-60-90 วันของ MFA หน่วยงานรัฐ 2569 ครบเมื่อไร
ฐานเศรษฐกิจดิจิทัล อธิบายลำดับงานไว้ดังนี้ วันที่ในตารางคำนวณจากวันมีมติ 11 สิงหาคม 2569 เพราะแหล่งที่เราเปิดอ่านไม่ได้ระบุวันเริ่มนับ หน่วยงานควรยึดวันตามหนังสือสั่งการที่ได้รับจริง
| ระยะ | ถ้านับจาก 11 ส.ค. | สิ่งที่ต้องทำ |
|---|---|---|
| 15 วัน | 26 สิงหาคม | ปิดระบบร้างและระบบหลังบ้านที่เลิกใช้ |
| 30 วัน | 10 กันยายน | สำรวจระบบและ URL ตรวจสถานะ MFA บังคับเปลี่ยนรหัสผ่าน |
| 60 วัน | 10 ตุลาคม | เปิด MFA ในบัญชีผู้ดูแล บัญชีสิทธิสูง บัญชีเข้าจากภายนอก ระบบบริการประชาชน ระบบที่ต่ออินเทอร์เน็ต และระบบที่เก็บข้อมูลส่วนบุคคล |
| 90 วัน | 9 พฤศจิกายน | ขยาย MFA ตามระดับความเสี่ยง ทำแผนสำหรับระบบที่ยังไม่เสร็จ |
ระบบเก่าที่ติดตั้ง MFA ทันทีไม่ได้ต้องมีมาตรการทดแทน เช่น จำกัดแหล่งที่มาของการเข้าสู่ระบบและทบทวนสิทธิผู้ใช้งาน ส่วนระบบใหม่ต้องใช้มาตรฐาน Website Security Standard และ Cloud Security Standard ตั้งแต่ขั้นจัดหา พัฒนา ตรวจรับ ไปจนถึงการดูแลระบบ
ตัวเลข 8.4% ของ MFA หน่วยงานรัฐ 2569 บอกอะไร
เดลินิวส์ และไทยโพสต์ รายงานตรงกันว่านายภาวุธอ้างรายงานของ สกมช. ว่าระบบสารสนเทศภาครัฐที่เปิดใช้งานมี 14,828 ระบบ และ 1,246 ระบบรองรับ MFA เขาเสนอให้รัฐบาลเร่งทำ 4 เรื่อง
- เปิดเผยความคืบหน้าการปรับปรุงระบบของหน่วยงานรัฐ
- เร่งยกระดับระบบความเสี่ยงสูงกว่า 2,000 ระบบ
- กำหนดกรอบเวลาสำหรับระบบที่เหลือกว่า 12,000 ระบบให้ชัดเจน
- ประเมินความเสี่ยงและประสิทธิภาพของมาตรการอย่างต่อเนื่อง
ตัวเลข MFA หน่วยงานรัฐ 2569 ชุดนี้ยังอ่านผลได้ไม่ครบ ฐานของ 14,828 ระบบต่างจากตัวเลข "กว่า 30,000 ระบบ" ที่ ครม. ใช้ ส่วนต่างอาจมาจากการปิดระบบหรือการนับคนละเกณฑ์ แต่แหล่งที่เราเปิดอ่านไม่ได้อธิบาย และคำว่ารองรับ MFA ยังไม่ได้บอกว่าบังคับใช้กับผู้ใช้ทุกคนแล้ว
ทำไม MFA หน่วยงานรัฐ 2569 จึงสำคัญ
รหัสผ่านที่รั่วไม่ได้แปลว่าระบบถูกเจาะเสมอไป แต่ถ้าระบบปลายทางยังใช้แค่ชื่อผู้ใช้กับรหัสผ่าน ข้อมูลสองอย่างนี้ก็พอให้สวมรอยได้ MFA จึงเป็นด่านที่สองที่ทำให้รหัสที่รั่วใช้ไม่ได้ทันที
กรอบกฎหมายก็ไม่ได้จบที่ราชการ ฐานเศรษฐกิจดิจิทัลรายงานว่า ครม. ให้ สกมช. ดำเนินการตามมาตรา 22 (5) แห่ง พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 เพื่อให้หน่วยงานของรัฐและเอกชนทำตามมติ กมช. โดย ThaiCERT สนับสนุนด้านแจ้งเตือน แบบสำรวจ และคำแนะนำทางเทคนิค เหตุการณ์ PHP2Shell ที่ตามมาทำให้เรื่องนี้เร่งด่วนขึ้นอีก ดูมาตรการ PHP2Shell ของ สกมช. และ อว.
สิ่งที่ควรทำเรื่อง MFA หน่วยงานรัฐ 2569 ก่อนครบ 90 วัน
- ทำบัญชีระบบให้จบ แยกสถานะเป็นใช้ MFA แล้ว ใช้บางส่วน กำลังดำเนินการ และยังไม่มีหรือติดข้อจำกัด ตามแบบที่แผน 30 วันกำหนด
- จัดลำดับตามความเสี่ยง เริ่มจากบัญชีผู้ดูแล บัญชีที่เข้าจากภายนอก และระบบที่ต่ออินเทอร์เน็ต ไม่ไล่ตามลำดับรายชื่อระบบ
- บันทึกมาตรการทดแทนเป็นเอกสาร สำหรับระบบเก่า เช่น จำกัด IP ทบทวนสิทธิ และเปิด log ให้ตรวจย้อนหลังได้
- ตรวจและระงับบัญชีที่ไม่จำเป็น เช่น ของคนที่ย้ายหรือลาออก ตรงกับข้อเสนอของผู้แทน กมธ. ดีอี ในวันแถลงข่าว
- ผู้รับจ้างควรเพิ่ม MFA และมาตรฐานเว็บไซต์กับคลาวด์ลงในข้อเสนอ เพราะมติให้ใช้ตั้งแต่ขั้นจัดหาและตรวจรับ
- ถ้าพบข้อมูลรั่ว ให้ประเมินหน้าที่ตามขั้นตอนแจ้งเหตุ PDPA ภายใน 72 ชั่วโมง
ติดตามเรื่องกฎหมายและนโยบายดิจิทัลได้ที่หมวด Policy
ภาพบันทึก
คำถามที่พบบ่อย
มาตรการ MFA หน่วยงานรัฐ 2569 คืออะไร?
มาตรการ MFA หน่วยงานรัฐ 2569 คือมติ ครม. วันที่ 11 สิงหาคม 2569 ให้หน่วยงานรัฐใช้การยืนยันตัวตนหลายปัจจัย เช่น ThaID พร้อมบังคับเปลี่ยนรหัสผ่านและปิดระบบร้าง ตามข้อเสนอของคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ
แผน 30-60-90 วันของ MFA หน่วยงานรัฐ 2569 ต้องทำอะไรบ้าง?
30 วันแรกสำรวจระบบ บังคับเปลี่ยนรหัสผ่าน และปิดระบบที่เลิกใช้ ภายใน 60 วันเปิด MFA ในบัญชีผู้ดูแลและระบบเสี่ยงสูง เช่น ระบบบริการประชาชนและระบบที่ต่ออินเทอร์เน็ต ภายใน 90 วันขยายไปยังระบบอื่นตามความเสี่ยงและทำแผนสำหรับระบบที่ยังทำไม่เสร็จ
ตัวเลข 8.4% ของ MFA หน่วยงานรัฐ 2569 มาจากไหน?
มาจากการแถลงของนายภาวุธ พงษ์วิทยภานุ สส.พรรคประชาชน ที่รัฐสภาเมื่อ 29 ตุลาคม 2569 ซึ่งอ้างรายงานของ สกมช. ว่า 1,246 จาก 14,828 ระบบรองรับ MFA เรายังไม่พบเอกสารต้นทางจาก สกมช. และยังไม่พบคำชี้แจงจากรัฐบาลต่อตัวเลขนี้
ระบบเก่าที่ติดตั้ง MFA ไม่ได้ต้องทำอย่างไร?
ฐานเศรษฐกิจดิจิทัลรายงานจากมติ ครม. ว่าระบบเก่าที่ติดตั้งทันทีไม่ได้ต้องมีมาตรการควบคุมทดแทน เช่น จำกัดแหล่งที่มาของการเข้าสู่ระบบและทบทวนสิทธิผู้ใช้งาน พร้อมจัดทำแผนสำหรับระบบที่ยังดำเนินการไม่เสร็จ
แหล่งอ้างอิง
- ป้องกันข้อมูลรั่ว!! ครม. สั่ง 300 กรมเปลี่ยนรหัสผ่าน-ปิดระบบร้าง-บังคับใช้ MFA ยืนยันตัวตน — อินโฟเควสท์
- เคาะสูตร 30-60-90 รัฐบาลปิดประตูข้อมูลรั่ว เริ่มจาก เปลี่ยนรหัส ถึง ล็อกหลังบ้าน — ฐานเศรษฐกิจดิจิทัล
- 'ภาวุธ' ซัด 2 เดือนหลังถูกแฮกข้อมูล หน่วยงานรัฐอัปเกรดการยืนยันตัวตนหลายปัจจัยแค่ 8.4% — เดลินิวส์
- 'ภาวุธ' ฉะหน่วยงานรัฐอืดอาด! อัปเกรดระบบยืนยันตัวตนแค่ 8.4% ยังเสี่ยงสูงข้อมูลรั่วไหล — ไทยโพสต์
- ข้อมูลรั่วทั้ง19กระทรวง หวั่นขายให้'สแกมเมอร์' — ไทยโพสต์
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- บุคคล
- ภาวุธ พงษ์วิทยภานุ2
- องค์กรและบริษัท
- สกมช.6พรรคประชาชน12รัฐสภา59ThaiCERT13กระทรวงดีอี27
- ผลิตภัณฑ์และเทคโนโลยี
- ThaID7
- เหตุการณ์และงาน
- PHP2Shell16
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ