
นอร์เวย์ปรับ Xandr ของ Microsoft 92 ล้านโครน ส่งต่อข้อมูลผู้ใช้ Grindr ผ่านการประมูลโฆษณา
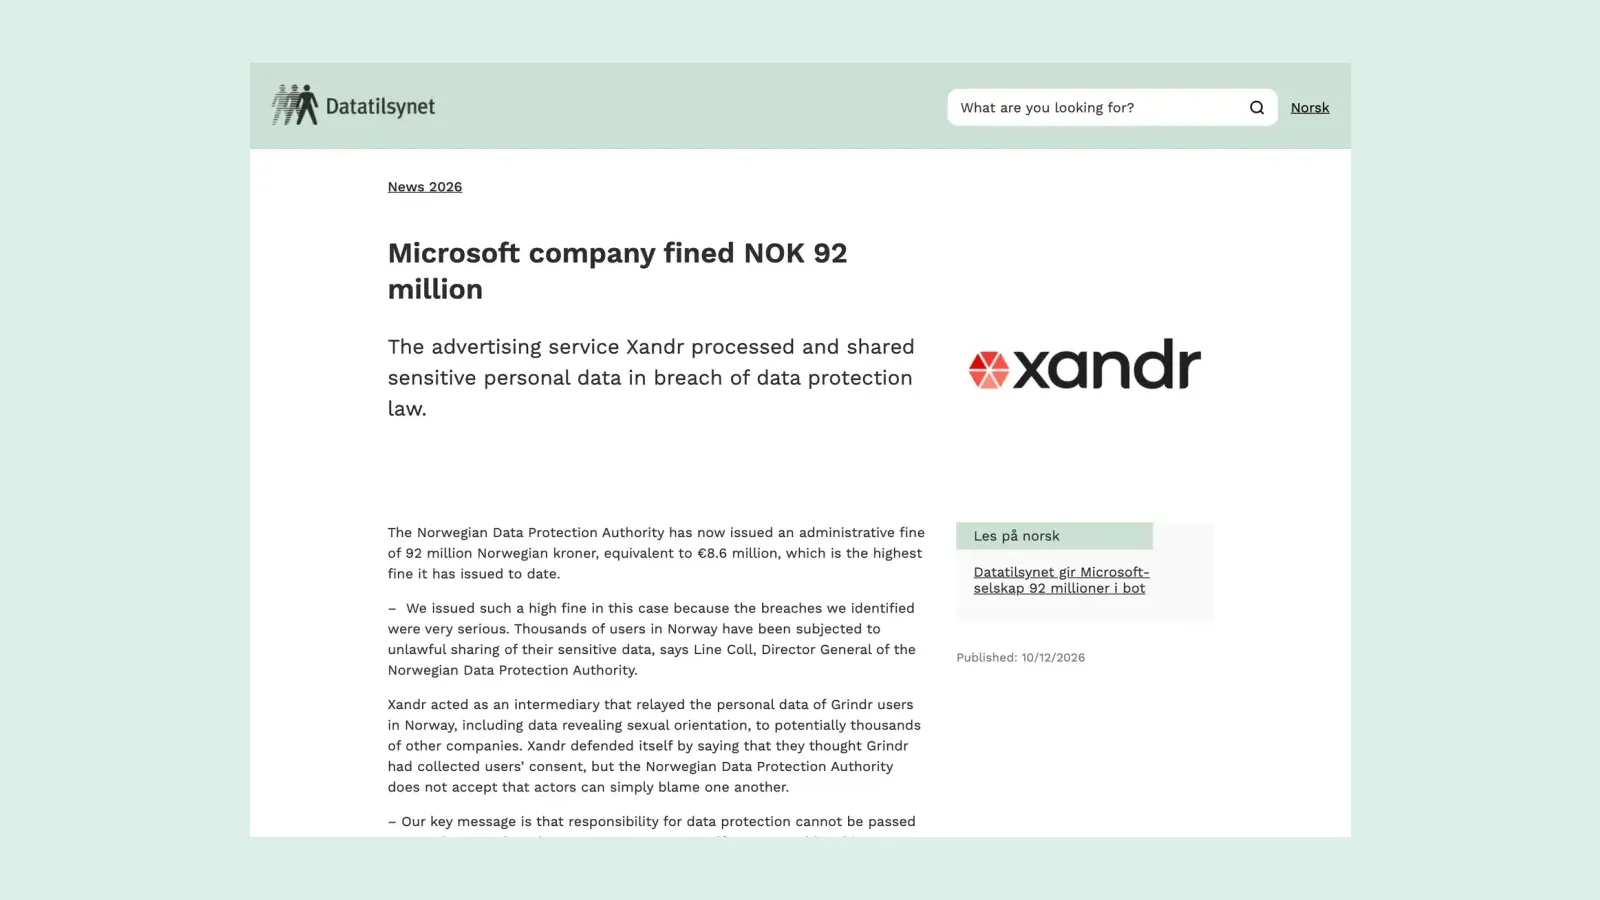
Datatilsynet นอร์เวย์ปรับ Xandr บริษัทโฆษณาในเครือ Microsoft 92 ล้านโครนเมื่อ 12 ต.ค. 2026 ฐานส่งต่อข้อมูลผู้ใช้ Grindr ที่บ่งบอกรสนิยมทางเพศโดยไม่มีฐานกฎหมาย
โดย กองบรรณาธิการ THAI DATA อ่าน 6 นาที
สรุปประเด็นสำคัญ
- หน่วยงานคุ้มครองข้อมูลของนอร์เวย์ (Datatilsynet) ประกาศเมื่อ 12 ตุลาคม 2026 ว่าปรับ Xandr บริษัทเทคโนโลยีโฆษณาที่ปัจจุบันอยู่ในเครือ Microsoft 92 ล้านโครน (ราว 8.6 ล้านยูโร) สูงที่สุดเท่าที่หน่วยงานนี้เคยสั่งปรับ
- คำวินิจฉัยลงวันที่ 2 ตุลาคม 2026 ระบุว่า Xandr ประมวลผลข้อมูลผู้ใช้ Grindr ในนอร์เวย์ระหว่าง กรกฎาคม 2018 ถึงเมษายน 2020 โดยไม่มีฐานทางกฎหมายตาม มาตรา 6(1) และใช้ข้อมูลที่บ่งบอกรสนิยมทางเพศโดยฝ่าฝืน มาตรา 9(1) ของ GDPR
- Datatilsynet ถือว่า Xandr เป็น ผู้ควบคุมข้อมูลร่วม กับ Grindr ทั้งในฐานะแพลตฟอร์มฝั่งขายและฝั่งซื้อโฆษณา จึงอ้างว่าเชื่อความยินยอมที่ Grindr เก็บมาไม่ได้ ทุกบริษัทต้องตรวจและพิสูจน์ฐานทางกฎหมายของตัวเอง
- ค่าปรับคิดจากรายได้ของ Xandr เอง ไม่ใช่รายได้ของ Microsoft เพราะช่วงที่ทำผิด Xandr ยังไม่ได้อยู่ในเครือ Microsoft เพดานตามกฎหมายในคดีนี้คือ 20 ล้านยูโร และ Xandr อุทธรณ์ได้ภายใน 3 สัปดาห์
- คดีเริ่มจากคำร้องของสภาผู้บริโภคนอร์เวย์ (Forbrukerrådet) ร่วมกับ noyb เมื่อ 14 มกราคม 2020 ซึ่ง Grindr เองถูกปรับไปแล้ว 65 ล้านโครน ในปี 2021
หน่วยงานคุ้มครองข้อมูลของนอร์เวย์ (Datatilsynet) ประกาศเมื่อวันที่ 12 ตุลาคม 2026 ว่าสั่งปรับ Xandr บริษัทเทคโนโลยีโฆษณาที่ปัจจุบันอยู่ในเครือ Microsoft เป็นเงิน 92 ล้านโครน (ราว 8.6 ล้านยูโร) ฐานส่งต่อข้อมูลผู้ใช้แอป Grindr ซึ่งบ่งบอกรสนิยมทางเพศผ่านการประมูลโฆษณาแบบเรียลไทม์โดยไม่มีฐานทางกฎหมาย นับเป็นค่าปรับสูงที่สุดที่หน่วยงานนี้เคยสั่ง
คำวินิจฉัยฉบับภาษาอังกฤษลงวันที่ 2 ตุลาคม 2026 ส่งถึง Xandr Inc. บริษัทสัญชาติสหรัฐฯ และ Xandr ยังอุทธรณ์ได้ภายใน 3 สัปดาห์นับจากวันที่ได้รับคำวินิจฉัย ณ เวลาที่เขียน เรายังไม่พบคำชี้แจงต่อสาธารณะจาก Microsoft เกี่ยวกับคำสั่งนี้
Xandr ทำอะไรผิดตามคำวินิจฉัยของ Datatilsynet
หัวใจของคดีคือการประมูลโฆษณาแบบเรียลไทม์ (Real-Time Bidding หรือ RTB) ทุกครั้งที่ผู้ใช้เปิดแอปที่มีพื้นที่โฆษณา แอปจะส่งคำขอโฆษณาพร้อมข้อมูลของผู้ใช้ไปยังแพลตฟอร์มโฆษณา เพื่อให้ผู้ลงโฆษณาหลายรายแข่งกันเสนอราคาภายในเสี้ยววินาที Datatilsynet ระบุว่าเมื่อมีคนเปิด Grindr ข้อมูลของคนนั้นในหลายกรณีถูกส่งผ่าน Xandr ไปถึงผู้เล่นในระบบโฆษณาที่อาจมีนับพันราย โดยผู้ใช้ไม่รู้ตัว
Datatilsynet พบว่าข้อมูลที่ Xandr ประมวลผลระหว่างการประมูลอย่างน้อยมี 3 อย่าง คือ ข้อเท็จจริงที่ว่าบุคคลนั้นใช้ Grindr รหัสโฆษณา (advertising ID) และที่อยู่ IP ข้อมูลเหล่านี้เป็นข้อมูลส่วนบุคคล และเพราะ Grindr เป็นแอปหาคู่สำหรับเกย์ ไบ ทรานส์ และเควียร์ การใช้แอปนี้จึงเป็นข้อมูลที่บ่งบอกรสนิยมทางเพศตามมาตรา 9(1) ของ GDPR ในตัวเอง

แผนภาพที่สภาผู้บริโภคนอร์เวย์ (Forbrukerrådet) เผยแพร่พร้อมข่าวนี้แสดงให้เห็นว่าโซ่การส่งต่อยาวแค่ไหน Grindr ส่งข้อมูลให้บริษัทภายนอก 19 ราย หนึ่งในนั้นคือ MoPub และ Xandr ซึ่งเป็นพันธมิตรรายหนึ่งของ MoPub ก็สงวนสิทธิ์ส่งต่อข้อมูลให้พันธมิตรของตัวเองอีก 4,259 ราย
คำวินิจฉัยสรุปความผิดของ Xandr ไว้ 2 ข้อ
- ประมวลผลข้อมูลส่วนบุคคลของผู้ใช้ Grindr ในนอร์เวย์โดยไม่มีฐานทางกฎหมาย ฝ่าฝืนมาตรา 6(1) ของ GDPR
- ประมวลผลข้อมูลประเภทพิเศษโดยไม่มีข้อยกเว้นที่ใช้ได้ ฝ่าฝืนข้อห้ามในมาตรา 9(1) ของ GDPR
ทำไม Xandr อ้างความยินยอมที่ Grindr เก็บมาไม่ได้
Xandr ชี้แจงในกระบวนการพิจารณาว่าเชื่อว่า Grindr ได้รับความยินยอมจากผู้ใช้แล้ว แต่ Datatilsynet ไม่รับข้อต่อสู้นี้ คำวินิจฉัยถือว่า Xandr เป็นผู้ควบคุมข้อมูลร่วม (joint controller) กับ Grindr ทั้งในฐานะแพลตฟอร์มฝั่งขายโฆษณา (SSP) และฝั่งซื้อโฆษณา (DSP) เมื่อข้อมูลเป็นข้อมูลประเภทพิเศษ ฐานทางกฎหมายที่ใช้ได้คือความยินยอมโดยชัดแจ้งตามมาตรา 9(2)(a) แต่ Xandr ไม่ได้ขอความยินยอมเอง และความยินยอมที่ Grindr เก็บไว้ในช่วงนั้นก็ไม่ถูกต้องตามมาตรา 4(11) และมาตรา 7
Line Coll ผู้อำนวยการใหญ่ของ Datatilsynet กล่าวว่า "สารหลักของเราคือ ความรับผิดชอบด้านการคุ้มครองข้อมูลส่งต่อให้คนอื่นไม่ได้" และระบุว่า Xandr ไม่ได้ตรวจว่าความยินยอมจาก Grindr ถูกต้องหรือไม่ ทั้งไม่ได้จัดให้มีฐานทางกฎหมายสำหรับการประมวลผลของตัวเอง
ค่าปรับ 92 ล้านโครนของ Xandr คิดจากอะไร
Datatilsynet อธิบายว่าค่าปรับต้องได้ผล ได้สัดส่วนกับความผิด และมีผลยับยั้ง ทั้งต่อ Xandr และบริษัทอื่นในอุตสาหกรรม
| ประเด็น | สิ่งที่ Datatilsynet ระบุ |
|---|---|
| ช่วงเวลาที่ทำผิด | กรกฎาคม 2018 ถึงเมษายน 2020 (คำวินิจฉัยจำกัดช่วงตรวจไว้ที่ 20 ก.ค. 2018 ถึง 7 เม.ย. 2020) เกือบ 2 ปี ถือเป็นเหตุเพิ่มโทษ |
| ฐานที่ใช้คิดค่าปรับ | รายได้รวมทั้งปีของ Xandr เอง ไม่ใช้รายได้ของ Microsoft เพราะ Xandr ยังไม่ได้อยู่ในเครือ Microsoft ในช่วงที่ทำผิด |
| เพดานตามกฎหมาย | 20 ล้านยูโร (ราว 215.8 ล้านโครน) ตามมาตรา 83(5) เพราะสูงกว่า 4% ของรายได้ทั่วโลกของ Xandr |
| เหตุเพิ่มโทษ | ความผิดเกี่ยวกับบทบัญญัติแกนกลางของ GDPR รวมถึงข้อมูลอ่อนไหว และ Xandr ได้ประโยชน์ทางการเงินโดยตรงจากการส่งต่อข้อมูล |
| เหตุลดโทษ | การพิจารณาคดีใช้เวลานาน ค่าปรับจึงถูกปรับลดลง |
| การอุทธรณ์ | ยื่นภายใน 3 สัปดาห์นับจากวันที่ได้รับคำวินิจฉัย ถ้า Datatilsynet ยืนตามเดิม เรื่องจะไปที่คณะกรรมการอุทธรณ์ด้านความเป็นส่วนตัว (Personvernnemnda) |
คำวินิจฉัยยังบันทึกว่า Xandr ไม่เห็นด้วยกับการใช้รายได้ปีงบประมาณ 2025 เป็นฐาน เพราะ Datatilsynet ใช้เวลามากกว่าหนึ่งปีหลังแจ้งเตือนล่วงหน้าจึงออกคำวินิจฉัย แต่ Datatilsynet อ้างแนวคำพิพากษาของศาลยุติธรรมยุโรปว่าเวลาที่ใช้วัดคือวันที่ออกคำสั่งปรับ
เส้นทางคดี Xandr ตั้งแต่คำร้องปี 2020
คดีนี้เป็นภาคต่อของคดี Grindr สภาผู้บริโภคนอร์เวย์ร่วมกับองค์กรด้านสิทธิดิจิทัล noyb ยื่นคำร้องต่อ Datatilsynet เมื่อ 14 มกราคม 2020 ต่อ Grindr และบริษัทโฆษณาอีก 5 ราย ได้แก่ AppNexus (ชื่อเดิมของ Xandr), MoPub, OpenX, AdColony และ Smaato คำร้องอ้างผลทดสอบทางเทคนิคที่บริษัทความปลอดภัย mnemonic ทำระหว่าง 8 กรกฎาคม ถึง 31 ธันวาคม 2019

- 13 ธันวาคม 2021 Datatilsynet ปรับ Grindr 65 ล้านโครน คำสั่งนี้ได้รับการยืนยันโดยคณะกรรมการอุทธรณ์ด้านความเป็นส่วนตัว ศาลแขวงออสโล และศาลอุทธรณ์ Borgarting ซึ่งตัดสินเมื่อ 21 ตุลาคม 2025
- 2 ตุลาคม 2026 Datatilsynet ลงนามคำวินิจฉัยปรับ Xandr 92 ล้านโครน และเผยแพร่ต่อสาธารณะเมื่อ 12 ตุลาคม
ความเป็นเจ้าของ Xandr เปลี่ยนมือหลายครั้งในช่วงเดียวกัน คำวินิจฉัยระบุว่า AT&T ซื้อ AppNexus เสร็จเมื่อ 15 สิงหาคม 2018 บริษัทเปลี่ยนชื่อเป็น Xandr เมื่อ 1 กรกฎาคม 2019 และ Microsoft ซื้อ Xandr เมื่อ 6 มิถุนายน 2022 อีกประเด็นที่สำคัญคือ Xandr ไม่มีสถานประกอบการหลัก (main establishment) ใน EEA ในช่วงที่ตรวจสอบ กลไก one-stop-shop ของ GDPR จึงไม่ใช้กับคดีนี้ และ Datatilsynet มีอำนาจตัดสินเองโดยไม่ต้องส่งเรื่องให้หน่วยงานของประเทศอื่นเป็นผู้นำ
ทำไมเรื่องนี้สำคัญ
คดีนี้ไม่ได้ลงโทษเฉพาะแอปที่เก็บข้อมูล แต่ลงโทษบริษัทตัวกลางที่ผู้ใช้ไม่เคยรู้จักด้วย Mette Fossum ผู้อำนวยการสภาผู้บริโภคนอร์เวย์ กล่าวว่า "ไม่มีผู้ใช้ Grindr คนใดมีความสัมพันธ์กับ Xandr หรือมีเหตุให้คาดว่าข้อมูลของตัวเองจะถูกแบ่งปันกับบริษัทที่ไม่เคยได้ยินชื่อมาก่อน" ส่วน Felix Mikolasch ทนายด้านการคุ้มครองข้อมูลของ noyb ระบุว่าคำวินิจฉัยนี้ "สร้างบรรทัดฐานที่มีค่าสำหรับคดีลักษณะเดียวกัน"
จังหวะเวลาก็สำคัญ noyb ระบุว่าคณะกรรมาธิการยุโรปเสนอแก้ GDPR ผ่านชุดกฎหมาย Digital Omnibus ซึ่ง noyb มองว่าอาจทำให้รหัสติดตามออนไลน์หลุดจากขอบเขตของ GDPR และข้อเสนอนี้กำลังอยู่ระหว่างการพิจารณาของรัฐสภายุโรปและคณะมนตรี ผลของการแก้กฎหมายจึงอาจกำหนดว่าคดีแบบ Xandr จะเกิดซ้ำได้อีกหรือไม่
ผลต่อองค์กรไทย
องค์กรไทยที่มีแอปหรือเว็บไซต์ติดตั้งเครื่องมือโฆษณาและพิกเซลติดตามจากบุคคลภายนอกควรอ่านคดีนี้เทียบกับ PDPA เพราะหลักการคล้ายกันมาก ตามคำแปลอย่างไม่เป็นทางการที่กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมเผยแพร่ มาตรา 26 ห้ามเก็บข้อมูลพฤติกรรมทางเพศ ข้อมูลสุขภาพ ความเชื่อทางศาสนา และข้อมูลอ่อนไหวอื่นโดยไม่มีความยินยอมโดยชัดแจ้ง เว้นแต่เข้าข้อยกเว้น มาตรา 27 วรรคสองห้ามผู้รับข้อมูลนำไปใช้นอกวัตถุประสงค์ที่แจ้งไว้ มาตรา 84 กำหนดโทษปรับทางปกครองไม่เกิน 5 ล้านบาทสำหรับการฝ่าฝืนมาตรา 26 และมาตรา 5 ทำให้กฎหมายใช้กับผู้ควบคุมข้อมูลนอกประเทศที่ติดตามพฤติกรรมของคนในไทยด้วย
- ทำบัญชี SDK และพิกเซลทุกตัวในแอปและเว็บไซต์ ว่าส่งข้อมูลอะไรออกไปให้ใคร โดยเฉพาะรหัสโฆษณา ที่อยู่ IP และตำแหน่งที่ตั้ง
- ระวังบริการที่การใช้งานบอกข้อมูลอ่อนไหวในตัว เช่น แอปสุขภาพ คลินิก ศาสนา หรือชุมชนเฉพาะกลุ่ม คดี Xandr ชี้ว่าแค่ชื่อแอปที่ส่งไปพร้อมคำขอโฆษณาก็อาจเป็นข้อมูลอ่อนไหวได้
- อย่าพึ่งความยินยอมของคู่ค้าเพียงอย่างเดียว ถ้าองค์กรรับข้อมูลจากพันธมิตร ให้ตรวจว่าความยินยอมถูกต้องและครอบคลุมการใช้ของตัวเอง และเก็บหลักฐานไว้พิสูจน์ได้
- เขียนสัญญากับผู้ให้บริการโฆษณาให้ชัด ว่าใครเป็นผู้ควบคุมข้อมูล ใครเก็บความยินยอม และห้ามส่งต่อข้อมูลอ่อนไหวเข้าสู่การประมูลโฆษณา
- ทำ DPIA ก่อนเปิดโฆษณาแบบเจาะกลุ่มในบริการที่แตะข้อมูลอ่อนไหว ตามแนวทางที่สรุปไว้ในแนวทาง PDPA สำหรับ AI ของ สคส. และติดตามกฎหมายข้อมูลส่วนบุคคลของต่างประเทศได้ที่หมวดนโยบายและกฎหมาย
คำถามที่พบบ่อย
Xandr ถูกปรับเพราะอะไร?
Datatilsynet ของนอร์เวย์ปรับ Xandr 92 ล้านโครน เพราะรับและส่งต่อข้อมูลผู้ใช้แอป Grindr ในนอร์เวย์ระหว่างการประมูลโฆษณาแบบเรียลไทม์ ได้แก่ การที่บุคคลนั้นใช้ Grindr รหัสโฆษณา และที่อยู่ IP โดยไม่มีฐานทางกฎหมายตามมาตรา 6(1) และใช้ข้อมูลที่บ่งบอกรสนิยมทางเพศโดยฝ่าฝืนมาตรา 9(1) ของ GDPR
ทำไมการใช้แอป Grindr จึงนับเป็นข้อมูลอ่อนไหว?
Datatilsynet ระบุว่าการเป็นผู้ใช้ Grindr ซึ่งเป็นแอปหาคู่สำหรับเกย์ ไบ ทรานส์ และเควียร์ เป็นข้อมูลที่บ่งบอกรสนิยมทางเพศในตัวเอง ข้อมูลกลุ่มนี้ได้รับการคุ้มครองพิเศษตามมาตรา 9 ของ GDPR และต้องได้รับความยินยอมโดยชัดแจ้ง ศาลอุทธรณ์ Borgarting ก็ยืนตามแนวทางนี้ในคดีของ Grindr
บริษัทที่รับข้อมูลต่อจากแอปอื่นอ้างความยินยอมที่แอปนั้นเก็บมาได้หรือไม่?
คำวินิจฉัยคดี Xandr ระบุว่าไม่ได้ ผู้ควบคุมข้อมูลร่วมแต่ละรายต้องตรวจเองว่าความยินยอมถูกต้องและครอบคลุมการประมวลผลของตัวเอง Datatilsynet สรุปว่าความรับผิดชอบเรื่องการคุ้มครองข้อมูลส่งต่อให้คนอื่นไม่ได้
Xandr อุทธรณ์คำสั่งปรับได้หรือไม่?
ได้ Xandr อุทธรณ์ได้ภายใน 3 สัปดาห์นับจากวันที่ได้รับคำวินิจฉัย โดยยื่นต่อ Datatilsynet ก่อน ถ้า Datatilsynet ยืนตามเดิม เรื่องจะส่งต่อไปยังคณะกรรมการอุทธรณ์ด้านความเป็นส่วนตัวของนอร์เวย์ (Personvernnemnda)
PDPA ของไทยมีกติกาคล้ายกันหรือไม่?
ตามคำแปลอย่างไม่เป็นทางการของกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม มาตรา 26 ของ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 ห้ามเก็บข้อมูลพฤติกรรมทางเพศ ข้อมูลสุขภาพ และข้อมูลอ่อนไหวอื่นโดยไม่มีความยินยอมโดยชัดแจ้ง เว้นแต่เข้าข้อยกเว้น และมาตรา 84 กำหนดโทษปรับทางปกครองไม่เกิน 5 ล้านบาท
แหล่งอ้างอิง
- Microsoft company fined NOK 92 million — Datatilsynet (Norwegian Data Protection Authority)
- Administrative fine – Unlawful processing of personal data (decision 20/03541-37, English) — Datatilsynet (Norwegian Data Protection Authority)
- Microsoft-selskap ilagt bot på 92 millioner etter klage fra Forbrukerrådet — Forbrukerrådet (Norwegian Consumer Council)
- Privacy win: Norwegian Authority fines Microsoft's Xandr € 8.5 Million — noyb – European Center for Digital Rights
- Personal Data Protection Act, B.E. 2562 (2019) — Unofficial Translation — กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Microsoft36กระทรวงดีอี10AT&T5European Commission11
- ประเทศและสถานที่
- นอร์เวย์9สหรัฐอเมริกา185ยุโรป107
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ