
CVE-2026-48356 PolyShell เข้า KEV: Sansec พบโจมตี Magento และ Adobe Commerce ตั้งแต่มีนาคม
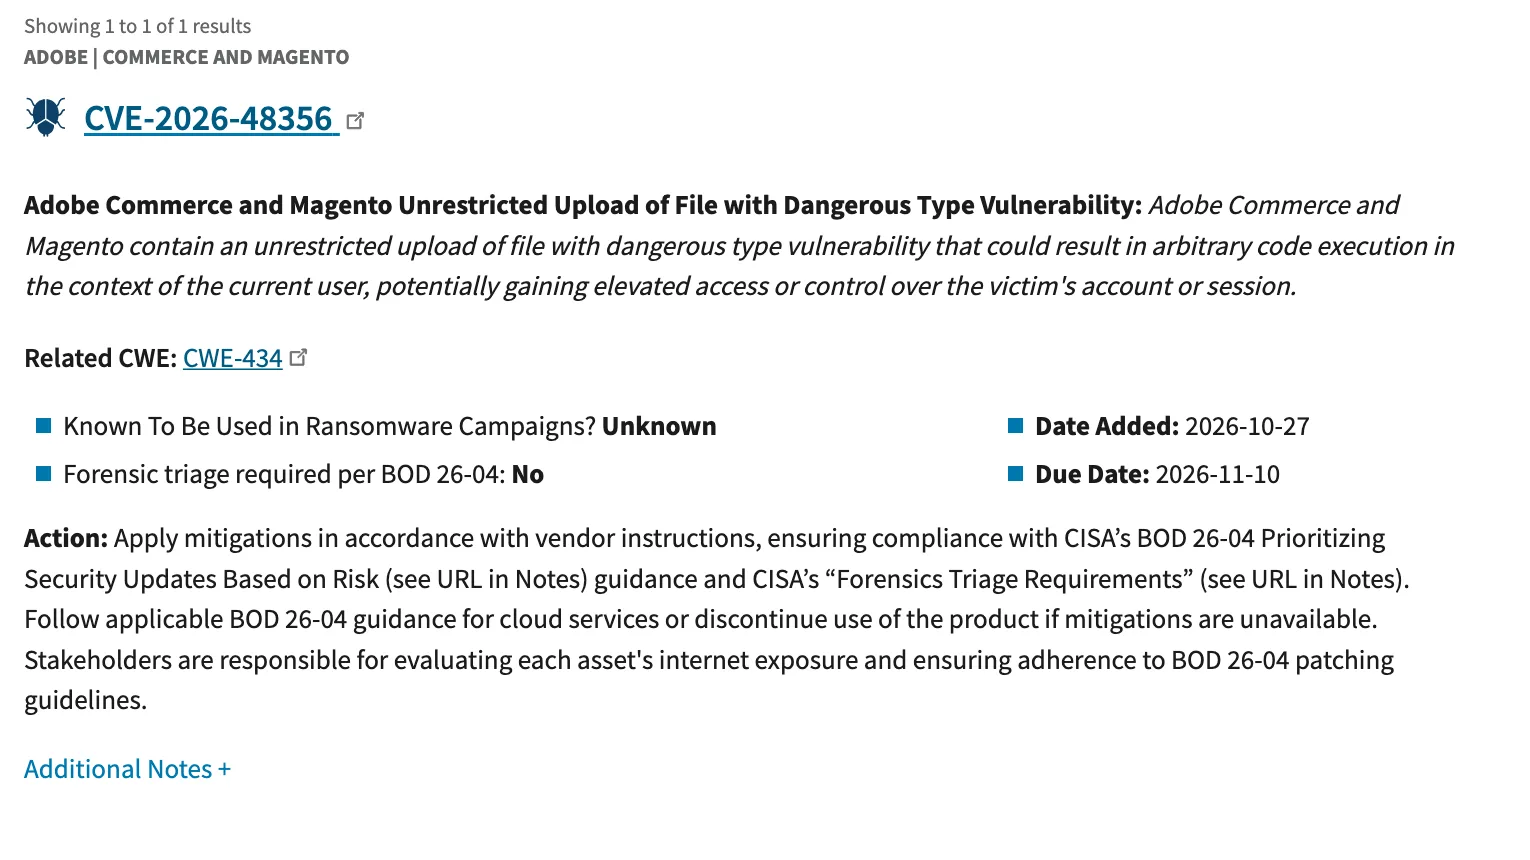
CVE-2026-48356 หรือ PolyShell ช่องโหว่อัปโหลดไฟล์ใน Adobe Commerce และ Magento เข้า KEV 27 ต.ค. 2026 กำหนดแก้ 10 พ.ย. แก้แล้วใน APSB26-73 ที่ออก 14 ก.ค.
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2026-48356 เข้าแคตตาล็อก KEV เมื่อ 27 ตุลาคม 2026 ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 10 พฤศจิกายน 2026 โดยอ้างหลักฐานการโจมตีจริง
- Sansec ตั้งชื่อช่องโหว่นี้ว่า PolyShell และรายงานการโจมตีตั้งแต่ 19 มีนาคม 2026 ก่อน Adobe ออกแพตช์ให้สายที่ยังดูแลเมื่อ 14 กรกฎาคม 2026 นานเกือบ 4 เดือน
- ประกาศ APSB26-73 ให้คะแนน CVSS v3.1 9.6 แต่บันทึก CVE ที่ Adobe เผยแพร่ให้ 9.3 และหน้าประกาศยังเขียนว่าไม่ทราบว่ามีการโจมตีจริง
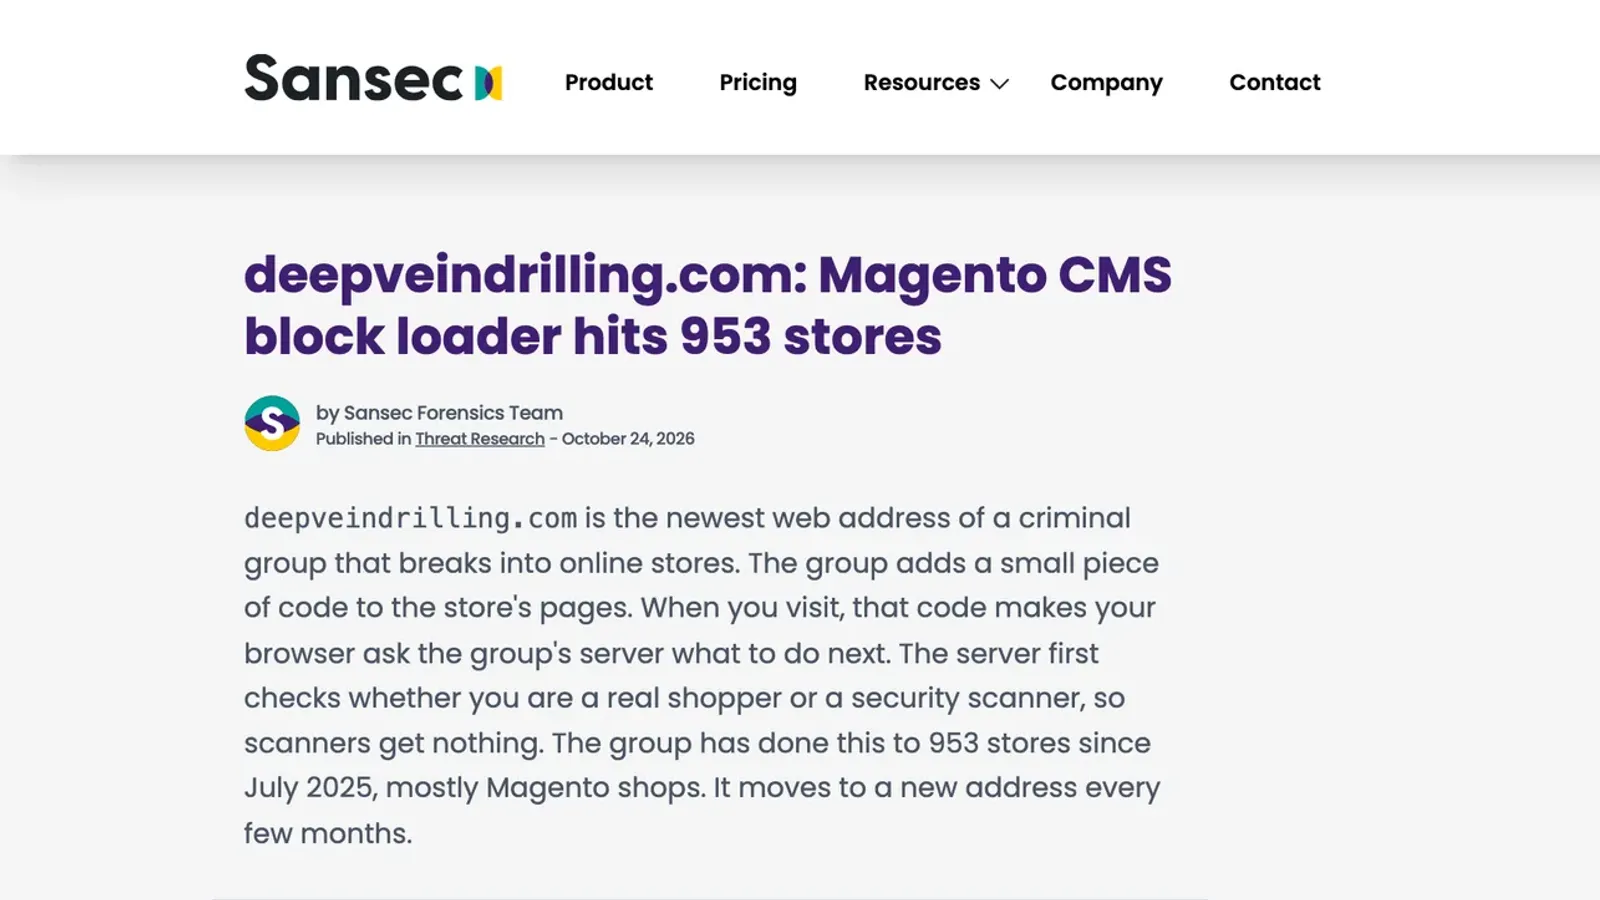
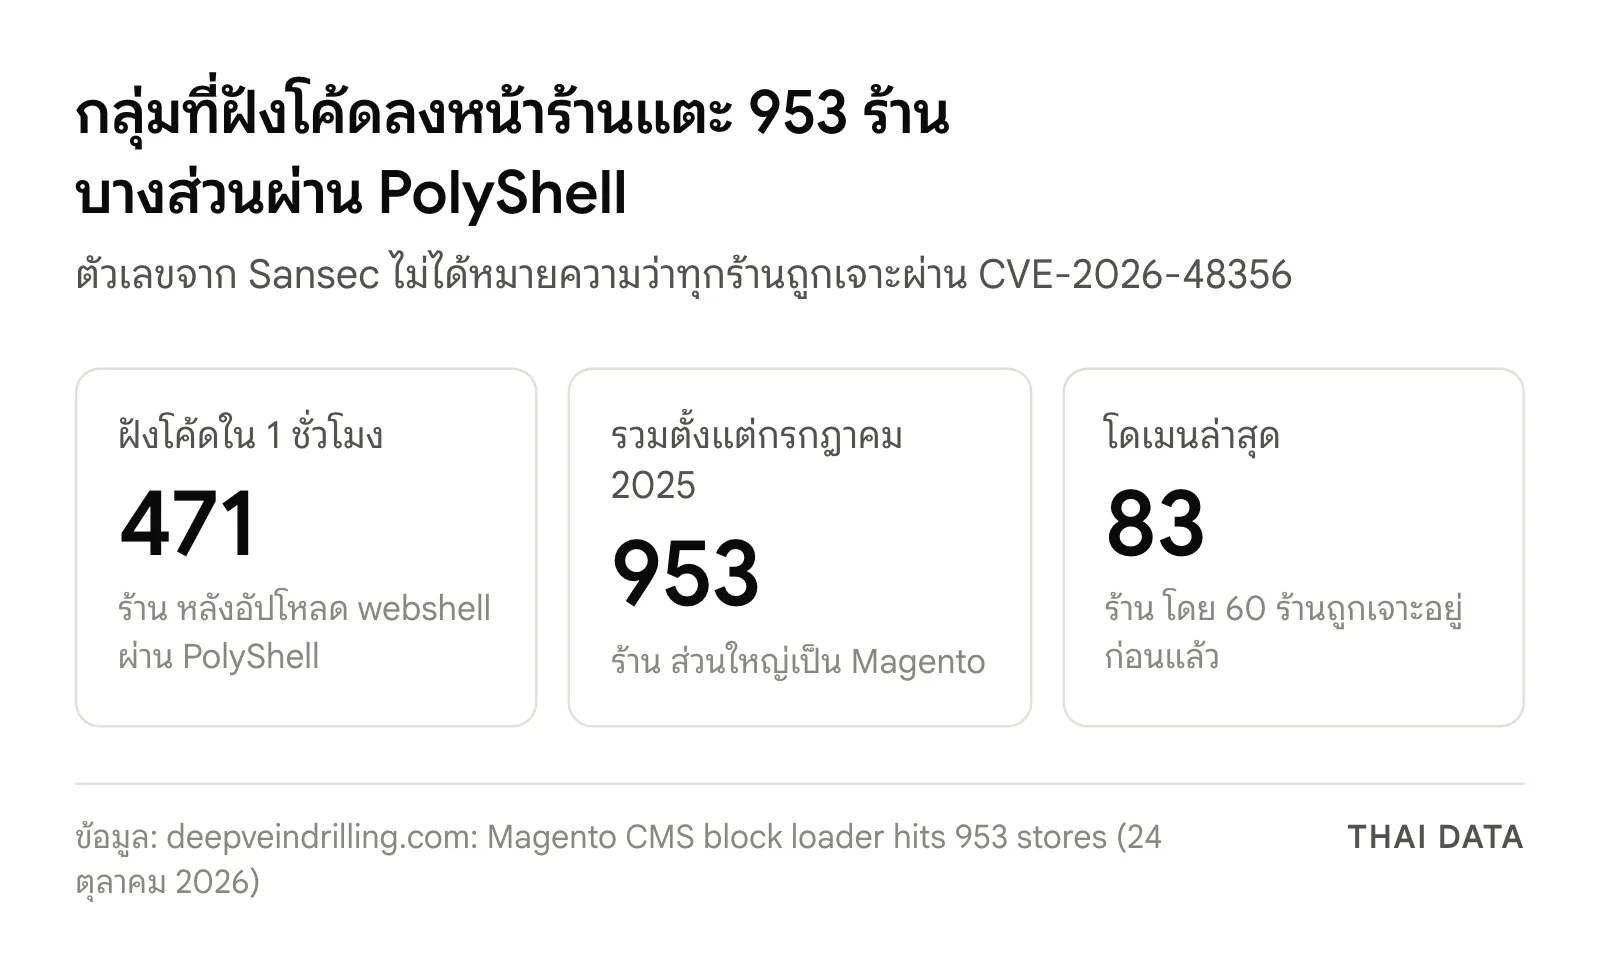
- Sansec รายงานว่ากลุ่มที่ฝังโค้ดลงหน้าร้านโจมตีไปแล้ว 953 ร้าน ตั้งแต่กรกฎาคม 2025 และเคยฝัง 471 ร้านใน 1 ชั่วโมงหลังอัปโหลด webshell ผ่าน PolyShell
CISA เพิ่ม CVE-2026-48356 ช่องโหว่อัปโหลดไฟล์ใน Adobe Commerce และ Magento เข้าแคตตาล็อก KEV เมื่อ 27 ตุลาคม 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 10 พฤศจิกายน ช่องโหว่นี้คือ PolyShell ที่ Sansec เปิดเผยตั้งแต่ 17 มีนาคม และรายงานว่าถูกโจมตีวงกว้างก่อน Adobe ออกแพตช์ให้สายที่ยังดูแลเมื่อ 14 กรกฎาคม
Adobe จัดประกาศ APSB26-73 ไว้ที่ Priority 2 และหน้าประกาศที่เราเปิดเมื่อ 30 ตุลาคมยังเขียนว่า "Adobe is not aware of any exploits in the wild for any of the issues addressed in these updates" โดยปรับปรุงล่าสุดเมื่อ 11 สิงหาคม ก่อนที่ CISA จะเพิ่มรายการนี้ด้วยเหตุผล "based on evidence of active exploitation" ร้านค้าจึงไม่ควรใช้ข้อความดังกล่าวประเมินความเร่งด่วน
CVE-2026-48356 คืออะไร
CVE-2026-48356 จัดเป็น Unrestricted Upload of File with Dangerous Type (CWE-434) Sansec อธิบายว่าผู้โจมตีอัปโหลดไฟล์ที่ซ่อนโค้ดในรูปแบบภาพผ่าน REST API ได้ ผลลัพธ์ขึ้นกับการตั้งค่าเว็บเซิร์ฟเวอร์ โดยอาจรันโค้ดบนเซิร์ฟเวอร์หรือกลายเป็น stored XSS ที่นำไปสู่การยึดบัญชี
ข้อมูลทางการของ Adobe มีจุดที่ไม่ตรงกันเองและไม่ตรงกับคำอธิบายของ Sansec ผู้ดูแลควรรู้ไว้
| ประเด็น | ประกาศ APSB26-73 | บันทึก CVE ของ Adobe | Sansec |
|---|---|---|---|
| คะแนน | CVSS v3.1 9.6 (Critical) | CVSS v3.1 9.3 (Critical) | ไม่ได้ให้คะแนน |
| ผลต่อ Availability | A:L | A:N | ไม่ระบุ |
| การโต้ตอบจากผู้ใช้ | UI:R | UI:R เหยื่อต้องเปิด URL หรือหน้าที่ถูกแก้ | อัปโหลดผ่าน REST API |
| ผลกระทบที่ระบุ | ยกระดับสิทธิ์ | รันโค้ดในบริบทผู้ใช้ปัจจุบัน | RCE หรือ stored XSS ตามการตั้งค่า |
ไทม์ไลน์ CVE-2026-48356 จากมีนาคมถึงตุลาคม
| วันที่ (2026) | เหตุการณ์ | ที่มา |
|---|---|---|
| 16 มีนาคม | เริ่มมีการสำรวจเป้าหมาย | Sansec |
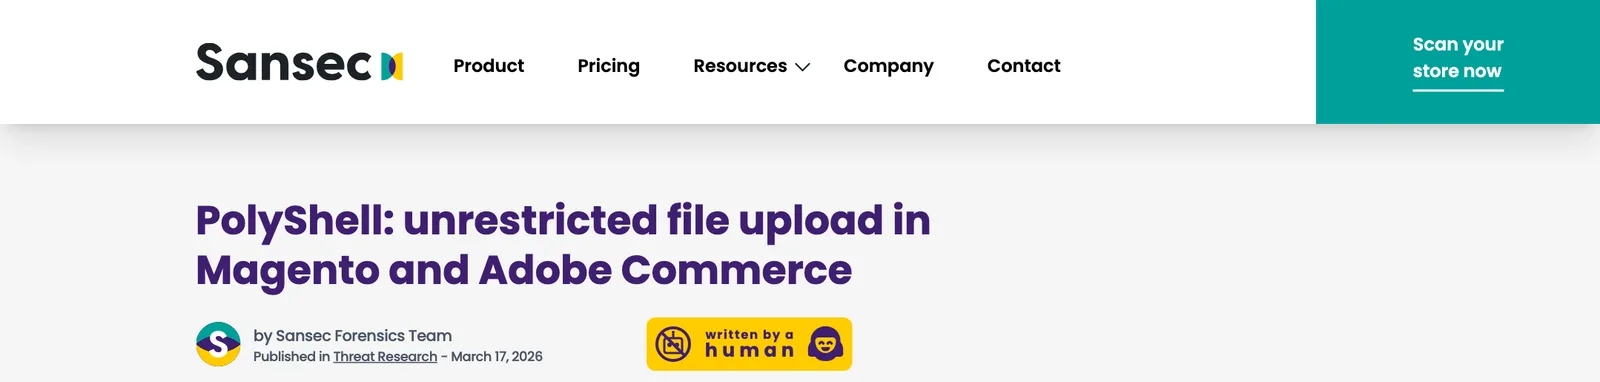
| 17 มีนาคม | Sansec เปิดเผยและตั้งชื่อ PolyShell | Sansec |
| 19 มีนาคม | พบการโจมตีจริงครั้งแรก | Sansec |
| 23 มีนาคม | ThaiCERT เผยแพร่คำเตือน ขณะยังไม่มีแพตช์สำหรับรุ่นใช้งานจริง | ThaiCERT |
| 30 มีนาคม | ร้านค้า 471 แห่งถูกเจาะในชั่วโมงเดียว | Sansec |
| 12 พฤษภาคม | Magento 2.4.9 ออก โดย Sansec ระบุว่ามีตัวแก้ แต่ยังไม่ backport | Sansec |
| 14 กรกฎาคม | Adobe ออก APSB26-73 | Adobe |
| 24 ตุลาคม | Sansec รายงานกลุ่มฝังโค้ดหน้าร้าน 953 แห่ง | Sansec |
| 27 ตุลาคม | CISA เพิ่มเข้า KEV | CISA |
Sansec ระบุว่าการแก้ใน 2.4.9 ออกเมื่อ 12 พฤษภาคม ขณะที่ Adobe ยังระบุ 2.4.9 เป็นรุ่นที่ได้รับผลกระทบและให้ใช้ 2.4.9-2026-jul เมื่อสองแหล่งไม่ตรงกัน ให้ยึดรายการของ Adobe เพราะรุ่น -2026-jul ครอบคลุมทั้งสองกรณี
กลุ่มที่ฝังโค้ด 953 ร้านเกี่ยวกับ CVE-2026-48356 อย่างไร
รายงานของ Sansec วันที่ 24 ตุลาคม ระบุว่ากลุ่มหนึ่งฝังโค้ดลงใน CMS block ของร้านค้าไปแล้ว 953 ร้านตั้งแต่กรกฎาคม 2025 ส่วนใหญ่เป็น Magento โดยโดเมนล่าสุดพบบน 83 ร้าน ความเชื่อมโยงกับ PolyShell มีขอบเขตชัดเจนและไม่ควรเหมาว่าทั้ง 953 ร้านโดนผ่านช่องโหว่นี้
- Sansec ระบุว่าในเดือนมีนาคมกลุ่มนี้ฝังโค้ดลง 471 ร้านใน 1 ชั่วโมง หลังการอัปโหลด webshell ผ่าน PolyShell
- การแก้โค้ดรอบเดือนตุลาคม "used no new vulnerability" เพราะ 60 จาก 83 ร้านถูกเจาะอยู่ก่อนแล้ว
- Sansec ยังไม่ได้ตัวอย่างโค้ดขั้นสุดท้าย จึงยังยืนยันไม่ได้ว่าเป้าหมายคือขโมยข้อมูลบัตร
- ถ้าร้านโหลดโดเมนตามรายการ IOC ของ Sansec รายงานเตือนว่าผู้โจมตีเขียนลงฐานข้อมูลของร้านได้
ประเด็นนี้สำคัญกว่าการแพตช์ เพราะร้านที่ถูกเจาะก่อน 14 กรกฎาคมอาจยังมีผู้บุกรุกอยู่แม้ติดตั้งรุ่นใหม่แล้ว
รุ่นที่ได้รับผลกระทบและรุ่นที่แก้ CVE-2026-48356
ตารางนี้คัดจากประกาศ APSB26-73
| ผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| Adobe Commerce | 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15, 2.4.5-p17, 2.4.4-p18 และก่อนหน้าในแต่ละสาย | 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul, 2.4.6-2026-jul, 2.4.5-2026-jul, 2.4.4-2026-jul |
| Adobe Commerce B2B | 1.5.3, 1.5.2-p5, 1.4.2-p10, 1.3.4-p17, 1.3.3-p18 และก่อนหน้าในแต่ละสาย | 1.5.3-2026-jul, 1.5.2-2026-jul, 1.4.2-2026-jul, 1.3.4-2026-jul, 1.3.3-2026-jul |
| Magento Open Source | 2.4.9, 2.4.8-p5, 2.4.7-p10, 2.4.6-p15 และก่อนหน้าในแต่ละสาย | 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul, 2.4.6-2026-jul |
| Adobe Commerce Events | 1.6.0 ถึง 1.20.0 | 1.21.0 |
ทำไม CVE-2026-48356 จึงสำคัญ
ช่องว่างระหว่างการโจมตีกับแพตช์คือหัวใจของเรื่อง ตามลำดับเวลาของ Sansec ร้านที่ใช้สายเก่ารออยู่เกือบ 4 เดือนโดยไม่มีแพตช์สำหรับรุ่นใช้งานจริง และการเข้า KEV ในเดือนตุลาคมไม่ได้หมายความว่าการโจมตีเพิ่งเริ่ม ส่วน KEV ระบุสถานะการใช้ในแคมเปญแรนซัมแวร์ว่า Unknown และไม่บังคับ forensic triage ตาม BOD 26-04 สำหรับรายการนี้
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-48356
ร้านค้าออนไลน์ไทยที่ใช้ Magento หรือ Adobe Commerce มีข้อมูลลูกค้าอยู่ในระบบ จึงควรทำดังนี้
- ติดตั้งรุ่น
-2026-julตามตารางทันที ถ้ายังอยู่บนสายที่ไม่มีในรายการ ให้วางแผนอัปเกรด และติดตั้งแพตช์ APSB25-88 (SessionReaper) ตามที่ Sansec แนะนำด้วย - ถือว่าอาจถูกเจาะแล้วถ้าแพตช์หลัง 14 กรกฎาคม ตรวจไฟล์
.php,.phtmlและ.pharในโฟลเดอร์อัปโหลดของ custom options และไฟล์accesson.phpเพราะ Sansec เตือนว่าไฟล์ค้างอยู่บนดิสก์แม้ถูกกันไม่ให้รัน - ค้นตาราง
cms_blockและcms_pageตามรายการ IOC ของ Sansec และตรวจบัญชีที่ไม่รู้จักในadmin_user - เปลี่ยนรหัสผ่านฐานข้อมูล แอดมิน และ API integration หลังทำความสะอาด เพราะการลบสคริปต์อย่างเดียวไม่ได้ตัดสิทธิ์เข้าถึงฐานข้อมูล
- ถ้ายังอัปเดตไม่ได้ ให้ใช้ WAF ที่บล็อกคำขอตั้งแต่ชั้น API และจำกัดการเข้าถึงโฟลเดอร์อัปโหลด ซึ่ง Sansec ระบุว่าวิธีหลังไม่ได้หยุดการอัปโหลด หากพบการเจาะให้ประเมินหน้าที่ตามกฎหมาย PDPA ด้วย
ติดตามข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-48356 คืออะไร?
CVE-2026-48356 หรือ PolyShell คือช่องโหว่อัปโหลดไฟล์อันตรายแบบไม่จำกัด (CWE-434) ใน Adobe Commerce และ Magento Open Source Sansec ระบุว่าผู้โจมตีอัปโหลดไฟล์ปลอมเป็นภาพผ่าน REST API ได้ CISA เพิ่มเข้าแคตตาล็อก KEV เมื่อ 27 ตุลาคม 2026
ต้องอัปเดตเป็นรุ่นใดเพื่อแก้ CVE-2026-48356?
Adobe ให้ติดตั้งรุ่นตามประกาศ APSB26-73 เช่น Adobe Commerce และ Magento Open Source 2.4.9-2026-jul, 2.4.8-2026-jul, 2.4.7-2026-jul และ 2.4.6-2026-jul ส่วน Adobe Commerce B2B ใช้ 1.5.3-2026-jul และรุ่นคู่กัน และ Adobe Commerce Events ใช้ 1.21.0
ติดตั้งแพตช์ CVE-2026-48356 แล้วพอหรือไม่?
ยังไม่พอถ้าร้านเปิดอยู่ก่อนแพตช์ Sansec ระบุว่าไฟล์ที่อัปโหลดแล้วจะค้างอยู่บนดิสก์แม้ถูกกันไม่ให้รัน และการลบสคริปต์ที่ฝังใน CMS อย่างเดียวไม่ได้ตัดสิทธิ์เข้าถึงฐานข้อมูลของผู้โจมตี จึงต้องตรวจร่องรอยและเปลี่ยนรหัสผ่านด้วย
ทำไมคะแนน CVE-2026-48356 จึงไม่ตรงกัน?
ประกาศ APSB26-73 ของ Adobe ให้ CVSS v3.1 9.6 ส่วนบันทึก CVE ที่ Adobe เผยแพร่ให้ 9.3 สองค่านี้ต่างกันที่ผลต่อ Availability และทั้งคู่ระบุว่าต้องมีการโต้ตอบจากผู้ใช้ ขณะที่ Sansec อธิบายว่าการอัปโหลดทำผ่าน REST API ได้โดยตรง ผู้ดูแลจึงไม่ควรใช้คะแนนนี้ลดลำดับการแก้
แหล่งอ้างอิง
- CISA Adds Two Known Exploited Vulnerabilities to Catalog — CISA
- Security update available for Adobe Commerce | APSB26-73 — Adobe
- PolyShell: unrestricted file upload in Magento and Adobe Commerce — Sansec
- deepveindrilling.com: Magento CMS block loader hits 953 stores — Sansec
- Mass PolyShell attack wave hits 471 stores in one hour — Sansec
- "PolyShell" Vulnerability in Magento and Adobe Commerce Allows Unauthenticated Malicious File Uploads — ThaiCERT
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA46ThaiCERT13IOC6
- ประเทศและสถานที่
- สหรัฐอเมริกา551
- ผลิตภัณฑ์และเทคโนโลยี
- Magento3Adobe Commerce2CISA KEV23
- กฎหมายและมาตรฐาน
- BOD 26-0417PDPA165
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ