
Ivanti ออกแพตช์ CVE-2026-111357 ปิดชุดโจมตี Connect Secure ครบ CISA ให้แก้ภายใน 2 พ.ย.
CVE-2026-111357 ช่องโหว่ยกระดับสิทธิ์ของ Ivanti Connect Secure มีแพตช์แล้ว 29 ต.ค. 2026 ผู้ที่แพตช์รอบแรกต้องอัปเดตอีกรอบ CISA ให้หน่วยงานสหรัฐฯ แก้ใน 2 พ.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Ivanti ออกรุ่น 25.1.1.3 และ 22.8R2.6 เมื่อ 29 ตุลาคม 2026 เพื่อปิด CVE-2026-111357 (CVSS 8.8) และ CVE-2026-118527 (CVSS 4.3) องค์กรที่แพตช์รอบ 13 ตุลาคมไปแล้วจึงต้องอัปเดตอีกครั้ง
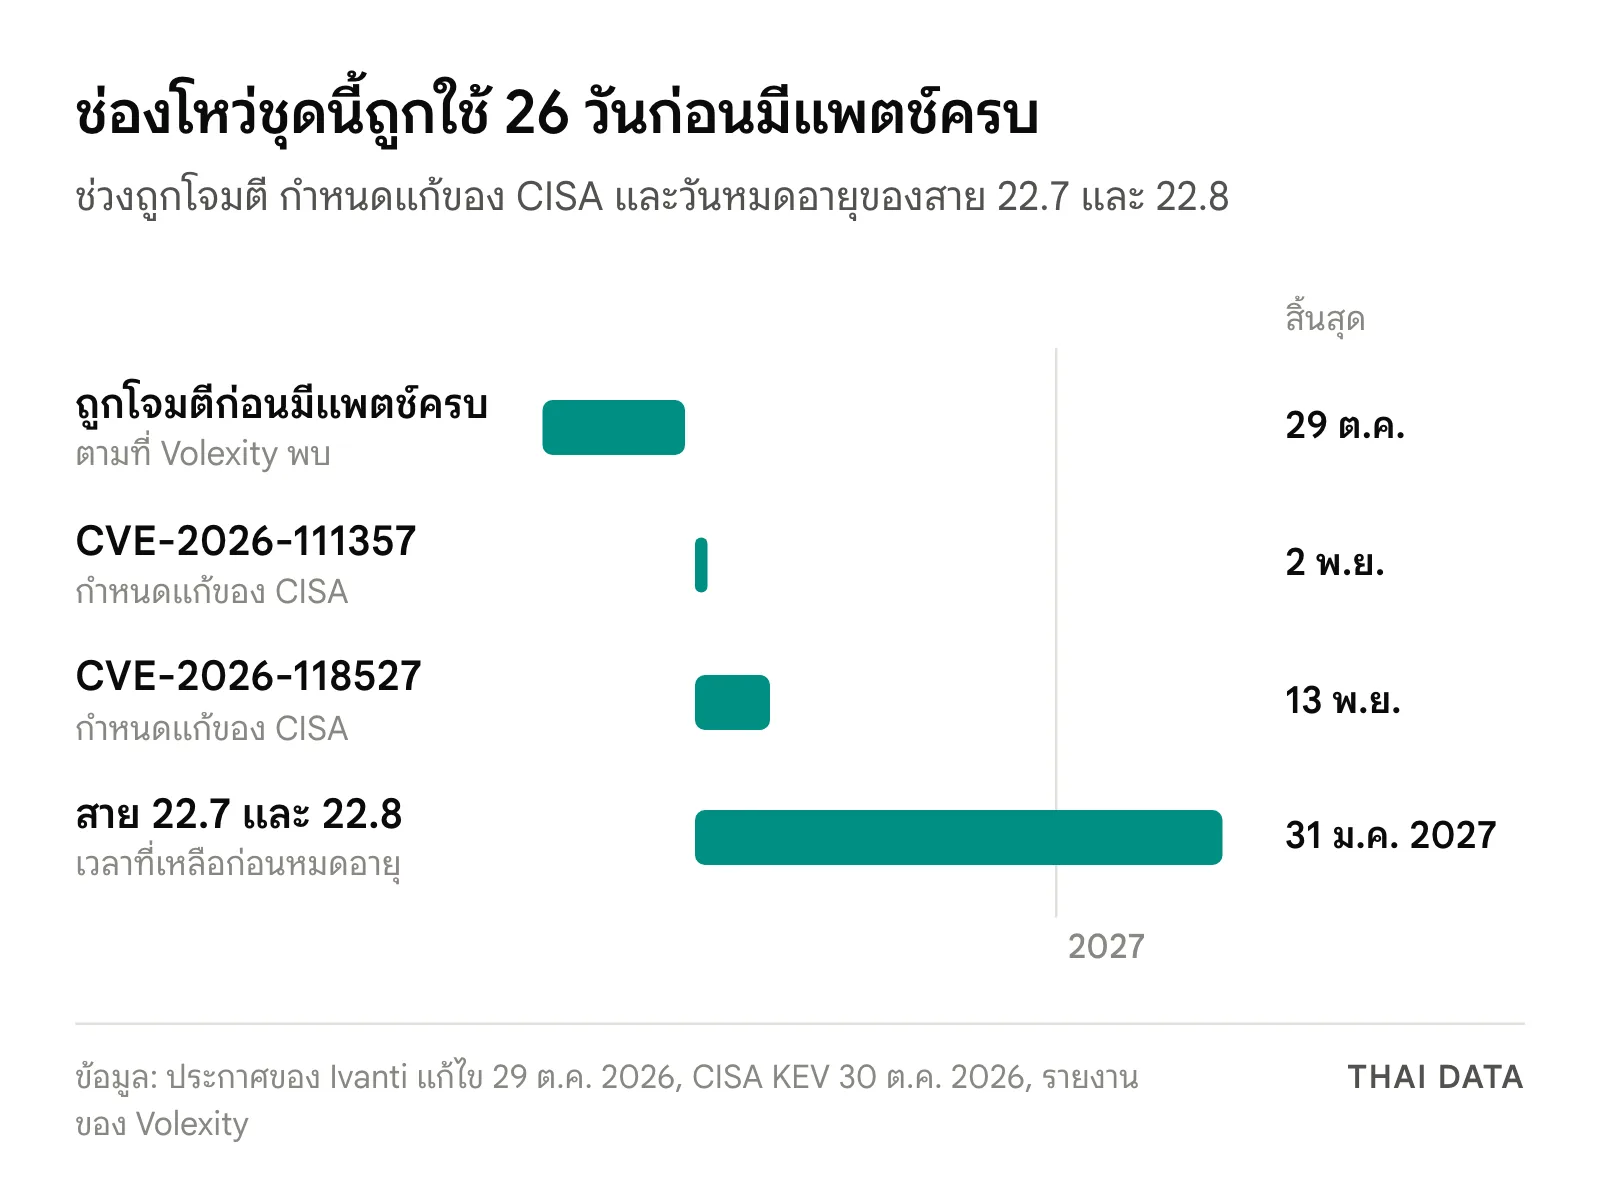
- CISA เพิ่มทั้งสองรายการเข้า KEV เมื่อ 30 ตุลาคม 2026 ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ CVE-2026-111357 ภายใน 2 พฤศจิกายน และ CVE-2026-118527 ภายใน 13 พฤศจิกายน
- Ivanti ยืนยันว่าลูกค้าจำนวนจำกัดถูกโจมตีเมื่อนำ 3 CVE มาต่อกัน ส่วน Volexity พบกลุ่ม UTA0576 เริ่มโจมตีตั้งแต่ 3 ตุลาคม 2026 นับถึงวันที่มีแพตช์ครบคือ 26 วัน
- ผู้โจมตีมุ่งขโมยข้อมูลบัญชีใน Active Directory รวมถึงรหัสผ่าน LAPS และคีย์กู้คืน BitLocker โดยไม่วาง web shell หรือ backdoor บนอุปกรณ์ การอัปเดตอย่างเดียวจึงไม่ได้บอกว่าเครื่องปลอดภัย
- สาย 22.7 และ 22.8 หมดอายุ 31 มกราคม 2027 และ Ivanti แนะนำให้ย้ายไปสาย 25.1 ก่อนวันนั้น
Ivanti ออกแพตช์ปิด CVE-2026-111357 ใน Connect Secure เมื่อวันที่ 29 ตุลาคม 2026 ซึ่งเป็นจุดที่ค้างจากชุดโจมตี VPN ที่เปิดเผยตั้งแต่ 13 ตุลาคม วันต่อมา CISA เพิ่มรายการนี้เข้า KEV และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 2 พฤศจิกายน
ประเด็นที่ผู้ดูแลต้องรู้คือ รุ่นที่ออกรอบ 13 ตุลาคมยังไม่พอ องค์กรที่อัปเดตเป็น 22.8R2.5 หรือ 25.1.1.2 ไปแล้วต้องอัปเดตอีกรอบ เรื่องนี้ต่อจากข่าว Ivanti Connect Secure zero-day ที่เราเคยรายงานไว้ ซึ่งตอนนั้นจุดยกระดับสิทธิ์ยังไม่มีแพตช์
รุ่นที่ปิด CVE-2026-111357
ประกาศของ Ivanti แก้ไขล่าสุดวันที่ 29 ตุลาคม 2026 ตารางนี้สรุปทั้ง 3 CVE ที่ถูกนำมาต่อกัน
| CVE | ลักษณะช่องโหว่ | CVSS | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|---|---|
| CVE-2026-104935 | ข้ามการยืนยันตัวตน สั่งรันคำสั่งได้ | 8.6 สูง | 25.1.1.1, 25.1.2.2 และ 22.8R2.4 ลงไป | 25.1.1.2, 25.1.3.0 หรือ 25.1.3.1 และ 22.8R2.5 |
| CVE-2026-111357 | ขาดการยืนยันตัวตนในฟังก์ชันสำคัญ ยกระดับสิทธิ์ได้ | 8.8 สูง | 25.1.1.2 และ 22.8R2.5 ลงไป | 25.1.1.3 และ 22.8R2.6 |
| CVE-2026-118527 | ชื่อไฟล์คาดเดาได้ ผู้ที่ล็อกอินแล้วอัปโหลดไฟล์ไปยังตำแหน่งที่รู้ล่วงหน้าได้ | 4.3 ปานกลาง | 25.1.1.2 และ 22.8R2.5 ลงไป | 25.1.1.3 และ 22.8R2.6 |
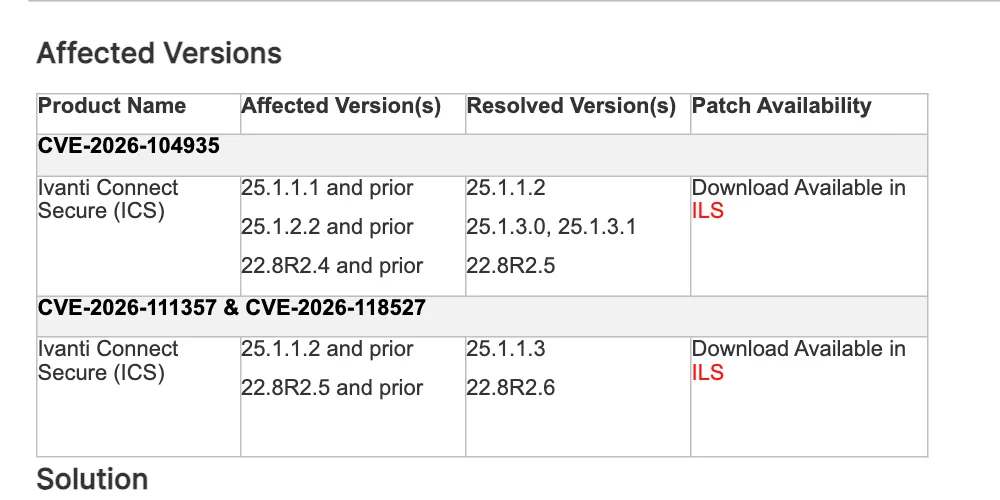
Ivanti ระบุว่ารุ่น 22.7.X ลงไปไม่มีช่องโหว่เหล่านี้ และรุ่น 25.1.3.0 ที่ออกเมื่อกรกฎาคม 2026 กับรุ่นที่ใหม่กว่าก็ไม่มีเช่นกัน แถวของสอง CVE ใหม่ไม่ได้ระบุสาย 25.1.2 ผู้ที่ใช้สายนี้จึงควรยืนยันกับ Ivanti โดยตรง
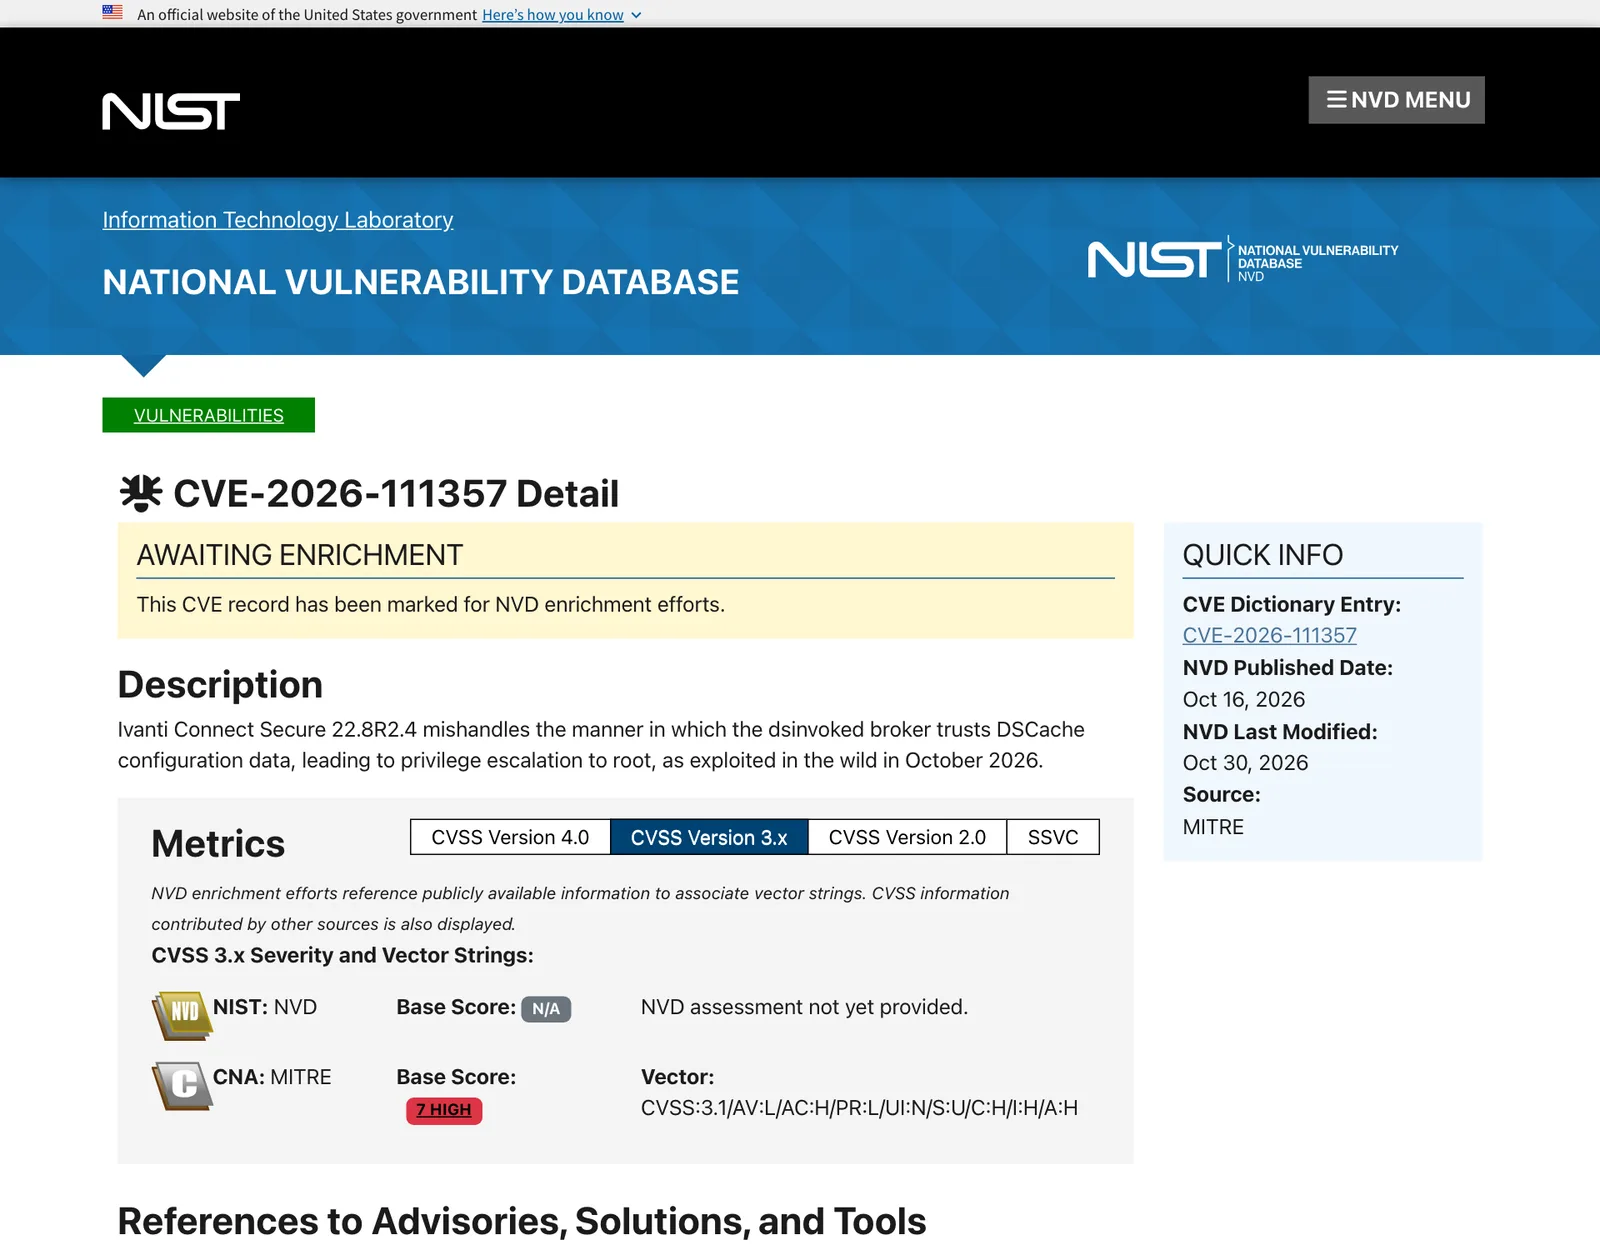
คะแนนในบางแหล่งไม่ตรงกัน หน้า NVD ลงรหัสนี้ตั้งแต่ 16 ตุลาคม 2026 โดยคะแนนจาก MITRE คือ 7.0 ขณะที่ Ivanti ให้ 8.8 และ NVD ยังไม่ได้ประเมินเอง ส่วนหน้าถามตอบของ Ivanti พิมพ์รหัสเป็น CVE-2026-11357 ซึ่งตกเลขไปหนึ่งตัว รหัสที่ถูกตามตารางของ Ivanti และ CISA คือ CVE-2026-111357
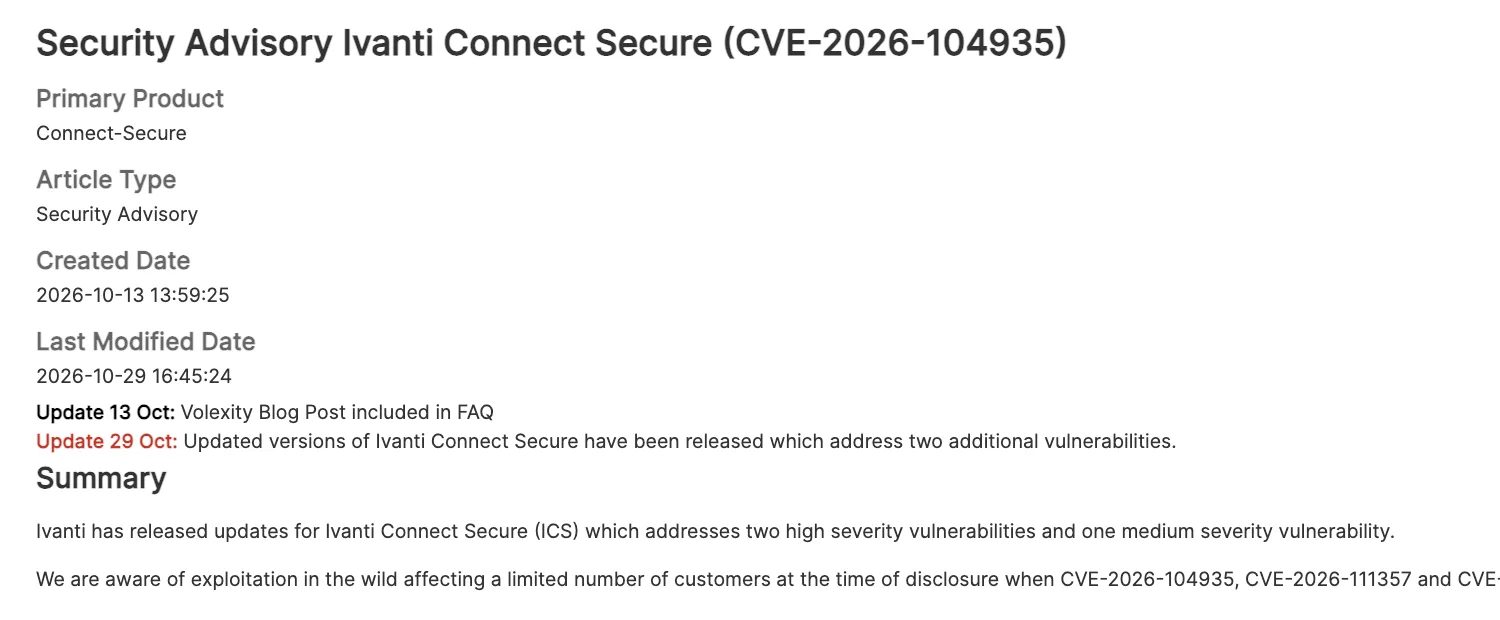
ทำไม Ivanti เพิ่งเปิดเผย CVE-2026-111357
ในหน้าถามตอบ Ivanti อธิบายว่าตอนพบการโจมตี บริษัทมีแพตช์ของ CVE-2026-104935 อยู่ในขั้นทดสอบแล้ว จึงเลือกไม่รอ และปล่อยแพตช์เส้นทางหลักให้ลูกค้าก่อน เมื่อพบจุดยกระดับสิทธิ์ภายหลังก็เพิ่มเข้าประกาศเดิมในรอบนี้
Ivanti ยังระบุว่าบริษัทพบบางส่วนของปัญหาเองจากการตรวจภายใน และแก้ไว้ในรุ่น 25.1.3.0 แล้ว แต่ระหว่างนำไปใส่ให้รุ่นอื่นที่ยังซัพพอร์ต การโจมตีก็เกิดขึ้นก่อน
UTA0576 ใช้ชุดโจมตีนี้อย่างไร
Volexity เริ่มสอบสวนเมื่อ 5 ตุลาคม 2026 หลังพบความผิดปกติที่ลูกค้ารายหนึ่ง และพบว่ากลุ่มที่ตั้งชื่อว่า UTA0576 โจมตีซ้ำตั้งแต่ 3 ตุลาคม อุปกรณ์เป้าหมายใช้รุ่น 22.8R2.4 ซึ่งแพตช์ครบแล้วในเวลานั้น นับจาก 3 ถึง 29 ตุลาคม ช่องโหว่ชุดนี้ถูกใช้มา 26 วันก่อนมีแพตช์ครบทุกจุด ซึ่งยังไม่ได้หมายความว่าก่อนหน้านั้นไม่มีการโจมตี
เป้าหมายหลังเข้าเครื่องได้คือข้อมูลบัญชี รายงานของ Volexity ระบุสิ่งที่ผู้โจมตีทำ เช่น
- ดึงข้อมูลบัญชีที่เก็บไว้บนอุปกรณ์ VPN รวมถึงบัญชีโดเมนที่ใช้กับ LDAP
- ค้นหารหัสผ่าน LAPS ของผู้ดูแลเครื่องและคีย์กู้คืน BitLocker ใน Active Directory
- ลองรหัสผ่านแบบกวาดหลายบัญชี และดักจับทราฟฟิก LDAP จากตัวอุปกรณ์
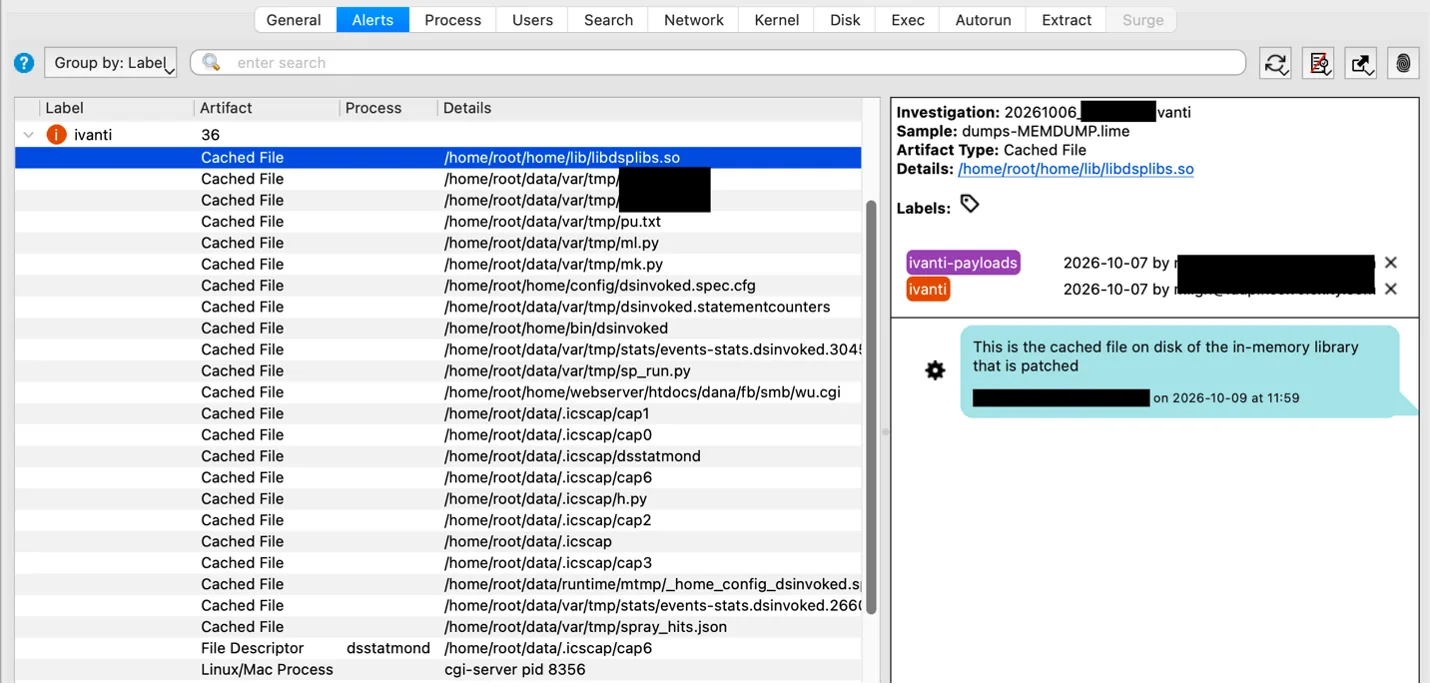
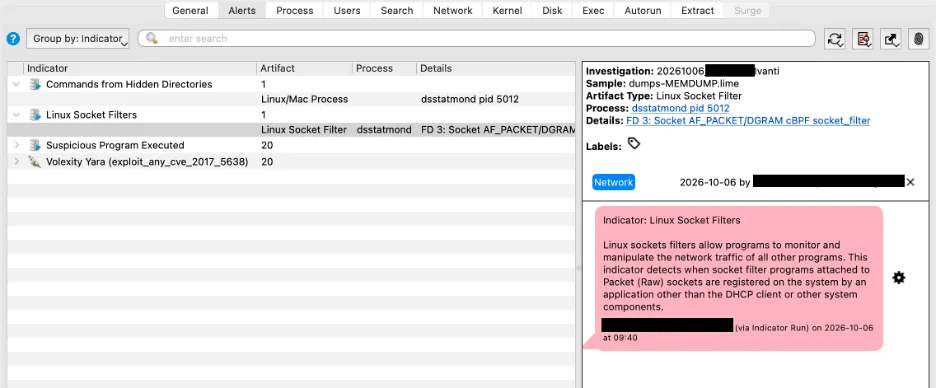
จุดที่ทำให้ตรวจยากคือผู้โจมตีไม่วาง web shell หรือ backdoor ไว้บนอุปกรณ์ แต่รันชุดโจมตีใหม่ทุกครั้งที่สั่งคำสั่ง รับส่งผลผ่านคำขอ HTTPS ของชุดโจมตีเอง แล้วลบ log ที่เกี่ยวข้องทิ้ง Volexity จึงต้องใช้ core dump และการวิเคราะห์หน่วยความจำจนพบต้นตอ
เราไม่ลงรายละเอียดขั้นตอนการโจมตีในข่าวนี้ และไม่พบข้อมูลจาก Ivanti, Volexity หรือ CISA ที่ระบุว่ามีผู้เสียหายในไทย Volexity เรียกกลุ่มนี้ว่า unknown threat actor จึงยังไม่มีการระบุว่าอยู่เบื้องหลังประเทศใด
กำหนดแก้ของ CISA
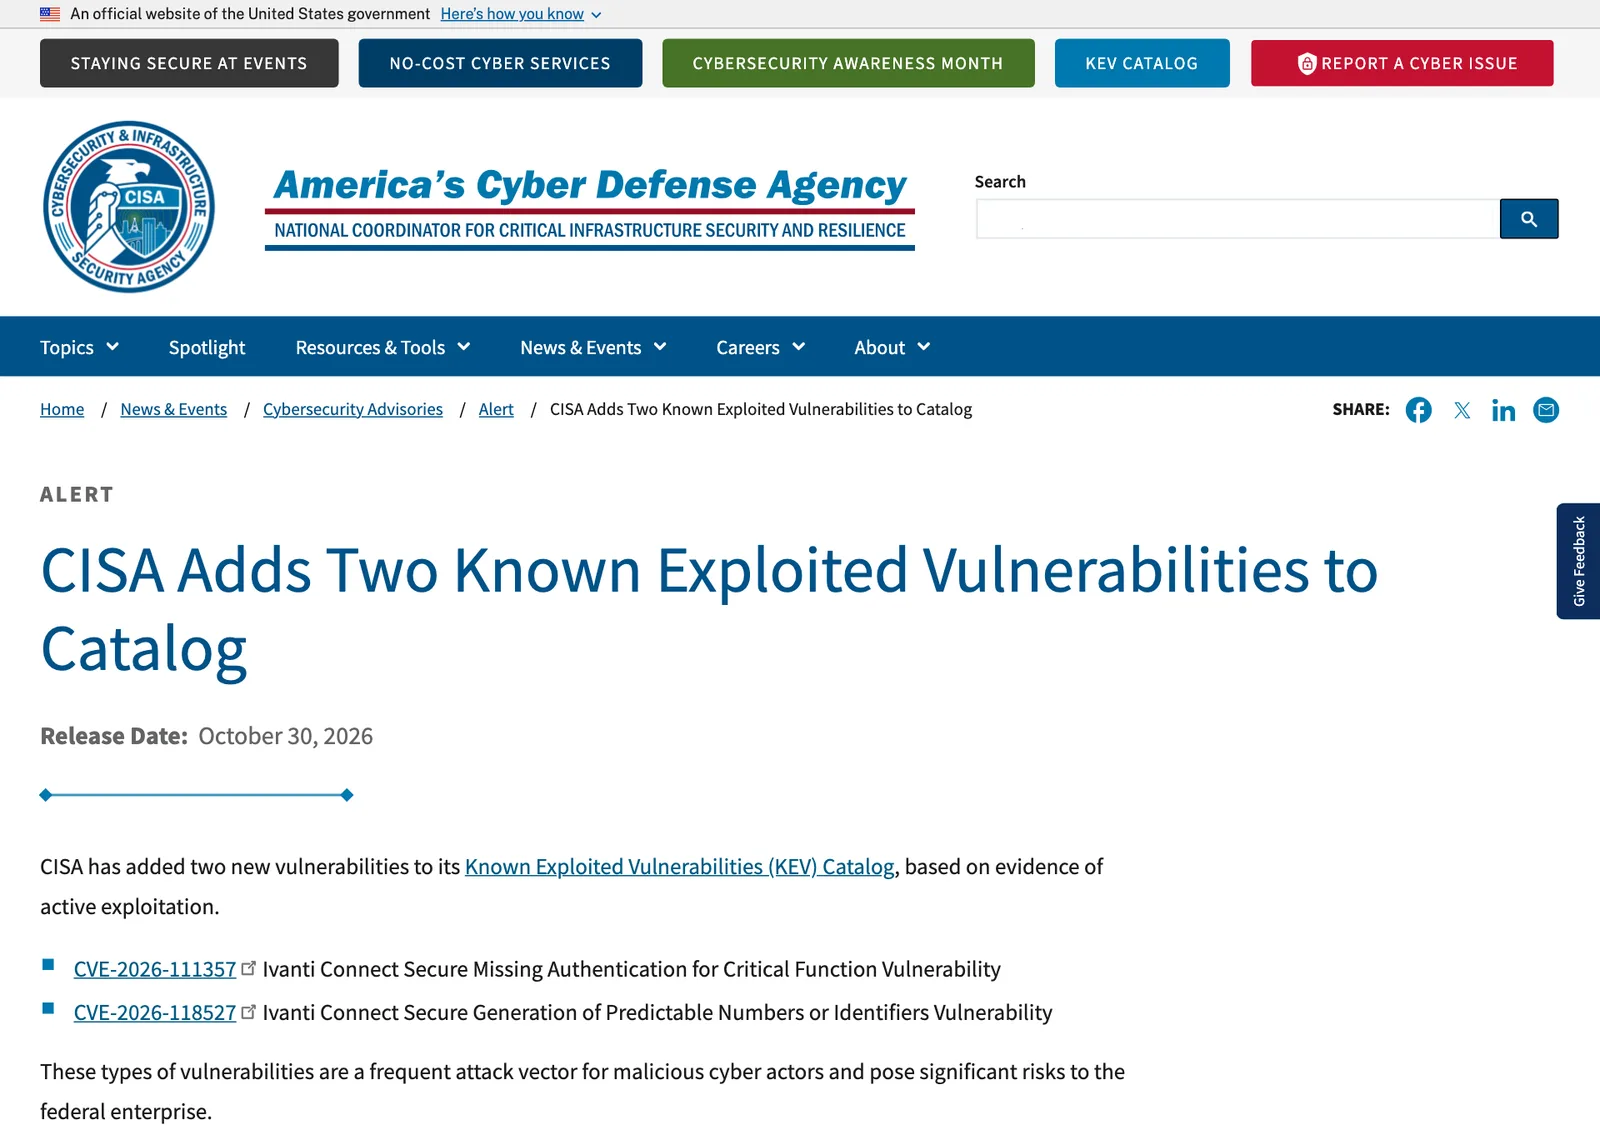
CISA ประกาศเมื่อ 30 ตุลาคม 2026 ว่าเพิ่มทั้งสองรายการเข้าแค็ตตาล็อก KEV โดยอิงหลักฐานการโจมตีจริง
| รายการใน KEV | เข้า KEV | กำหนดแก้ | ต้องตรวจ forensic | ใช้ในแรนซัมแวร์ |
|---|---|---|---|---|
| CVE-2026-111357 | 30 ต.ค. 2026 | 2 พ.ย. 2026 | ใช่ | ไม่ทราบ |
| CVE-2026-118527 | 30 ต.ค. 2026 | 13 พ.ย. 2026 | ไม่ | ไม่ทราบ |
กำหนด 3 วันของ CVE-2026-111357 สั้นเท่ากับกรณี Cisco CVE-2026-76418 คำสั่ง BOD 26-04 บังคับเฉพาะหน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ แต่ CISA แนะนำให้ทุกองค์กรจัดลำดับแก้รายการใน KEV ตามความเสี่ยง
ทำไมเรื่องนี้สำคัญ
VPN gateway อยู่ตรงขอบเครือข่ายและถือข้อมูลบัญชีที่เชื่อมกับระบบยืนยันตัวตนภายใน เมื่ออุปกรณ์นี้ถูกยึด ผู้โจมตีจึงได้ทางไปต่อถึง Active Directory ได้โดยไม่ต้องเจาะเครื่องลูกข่ายทีละเครื่อง เดือนตุลาคมนี้ CISA เพิ่มช่องโหว่ของอุปกรณ์กลุ่มนี้เข้า KEV หลายครั้ง รวมถึง Cisco ASA/FTD และ PAN-OS
บทเรียนอีกข้อคือ "แพตช์แล้ว" ไม่ได้แปลว่าจบ ผู้ที่อัปเดตรอบแรกได้ปิดทางเข้าหลัก แต่ยังเหลือจุดยกระดับสิทธิ์อีก 16 วัน และแพตช์ก็ไม่ได้ลบผลของการบุกรุกที่เกิดไปแล้ว
สิ่งที่องค์กรไทยควรทำ
- สำรวจอุปกรณ์ ไล่ทุกเครื่อง Ivanti Connect Secure ทั้งเครื่องจริงและเครื่องเสมือน พร้อมรุ่นที่ใช้และสถานะการเปิดออกอินเทอร์เน็ต
- อัปเดตรอบสองทันที สาย 25.1 ใช้ 25.1.1.3 และสาย 22.8 ใช้ 22.8R2.6 โดย Ivanti แนะนำ 25.1.1.3 ก่อน เพราะสาย 22.8 เป็นเพียงทางผ่านไปสาย 25.1
- ตรวจร่องรอยก่อนสรุปว่าปลอดภัย ใช้ข้อมูลจากรายงานของ Volexity รัน Integrity Checker Tool และดูความพยายามขยับจากอุปกรณ์ VPN ไปเครื่องอื่นในเครือข่าย หากสงสัยให้ทำตามขั้นตอนกู้คืนของ Ivanti
- พิจารณาเปลี่ยนรหัสผ่านที่เกี่ยวข้อง เช่น บัญชีบริการที่อุปกรณ์ VPN ใช้กับ LDAP รหัสผ่าน LAPS และคีย์กู้คืน BitLocker ถ้าพบสัญญาณผิดปกติ เพราะข้อมูลเหล่านี้คือเป้าหมายที่ Volexity พบ
- วางแผนย้ายสาย 22.x ทั้งสาย 22.7 และ 22.8 หมดอายุ 31 มกราคม 2027 ส่วนการย้ายไป 25.1.3.0 ต้องใช้แพลตฟอร์มใหม่ ISA4500, ISA6500 หรือ ISA8500 ถ้าเป็นเครื่องเสมือนหรือบนคลาวด์ต้องสร้างใหม่จากเทมเพลต 25.1.3.0
ติดตามข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
CVE-2026-111357 คืออะไร?
CVE-2026-111357 คือช่องโหว่ขาดการยืนยันตัวตนในฟังก์ชันสำคัญของ Ivanti Connect Secure ผู้โจมตีที่อยู่บนเครื่องและมีบัญชีแล้วใช้ยกระดับสิทธิ์ได้ Ivanti ให้คะแนน CVSS 8.8 และออกแพตช์เมื่อ 29 ตุลาคม 2026
ต้องอัปเดต Ivanti Connect Secure เป็นรุ่นใดเพื่อปิด CVE-2026-111357?
ตามประกาศของ Ivanti รุ่น 25.1.1.2 ลงไปให้อัปเดตเป็น 25.1.1.3 และรุ่น 22.8R2.5 ลงไปให้อัปเดตเป็น 22.8R2.6 ส่วนรุ่น 25.1.3.0 ขึ้นไปและรุ่น 22.7.X ลงไปไม่มีช่องโหว่นี้ตามที่ประกาศระบุ
แพตช์ Ivanti เมื่อ 13 ตุลาคมแล้ว ยังต้องอัปเดตเพื่อปิด CVE-2026-111357 อีกหรือไม่?
ต้องอัปเดตอีก เพราะรุ่น 22.8R2.5 และ 25.1.1.2 ที่ออกรอบ 13 ตุลาคม 2026 ยังอยู่ในกลุ่มที่ได้รับผลกระทบจาก CVE-2026-111357 และ CVE-2026-118527 รุ่นที่ปิดครบคือ 22.8R2.6 และ 25.1.1.3
CVE-2026-111357 ถูกโจมตีจริงแล้วหรือยัง?
ถูกโจมตีจริงแล้ว Ivanti ยืนยันการโจมตีลูกค้าจำนวนจำกัดเมื่อนำ CVE-2026-111357 ไปต่อกับอีกสอง CVE และ CISA เพิ่มรายการนี้เข้า KEV เมื่อ 30 ตุลาคม 2026 โดยไม่มีข้อมูลว่ามีผู้เสียหายในไทย
ถ้าไม่มี web shell บนเครื่อง จะรู้ได้อย่างไรว่าถูกเจาะด้วยชุด CVE-2026-111357?
Ivanti ระบุว่าตัวบ่งชี้การบุกรุกยังมีจำกัด และแนะนำให้ดูข้อมูลในรายงานของ Volexity พร้อมรัน Integrity Checker Tool เป็นประจำ ส่วน Volexity ใช้การวิเคราะห์หน่วยความจำและ core dump จึงพบร่องรอย องค์กรที่สงสัยควรทำตามขั้นตอนกู้คืนของ Ivanti
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Ivanti3CISA46Volexity2เนอวานา ดีเวลลอปเม้นท์16
- ประเทศและสถานที่
- สหรัฐอเมริกา551
- ผลิตภัณฑ์และเทคโนโลยี
- BitLocker5Cisco Secure Firewall3PAN-OS7CISA KEV23
- กฎหมายและมาตรฐาน
- BOD 26-0417
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ