
Ivanti Connect Secure zero-day ถูกใช้เจาะ VPN CISA เพิ่ม 6 ช่องโหว่ใน KEV รวม Cisco
Ivanti Connect Secure zero-day ถูกใช้เจาะ VPN ก่อนมีแพตช์ และช่องโหว่ยกระดับสิทธิ์ยังรอแก้ CISA เพิ่มเข้า KEV พร้อม PAN-OS, Cisco Email Gateway และ AhsayCBS
โดย กองบรรณาธิการ THAI DATA อ่าน 7 นาที
สรุปประเด็นสำคัญ
- Ivanti เปิดเผย Ivanti Connect Secure zero-day รหัส CVE-2026-104935 เมื่อ 13 ตุลาคม 2026 ผู้โจมตีไม่ต้องล็อกอินก็สั่งรันคำสั่งได้ และถูกใช้โจมตีจริงก่อนมีแพตช์
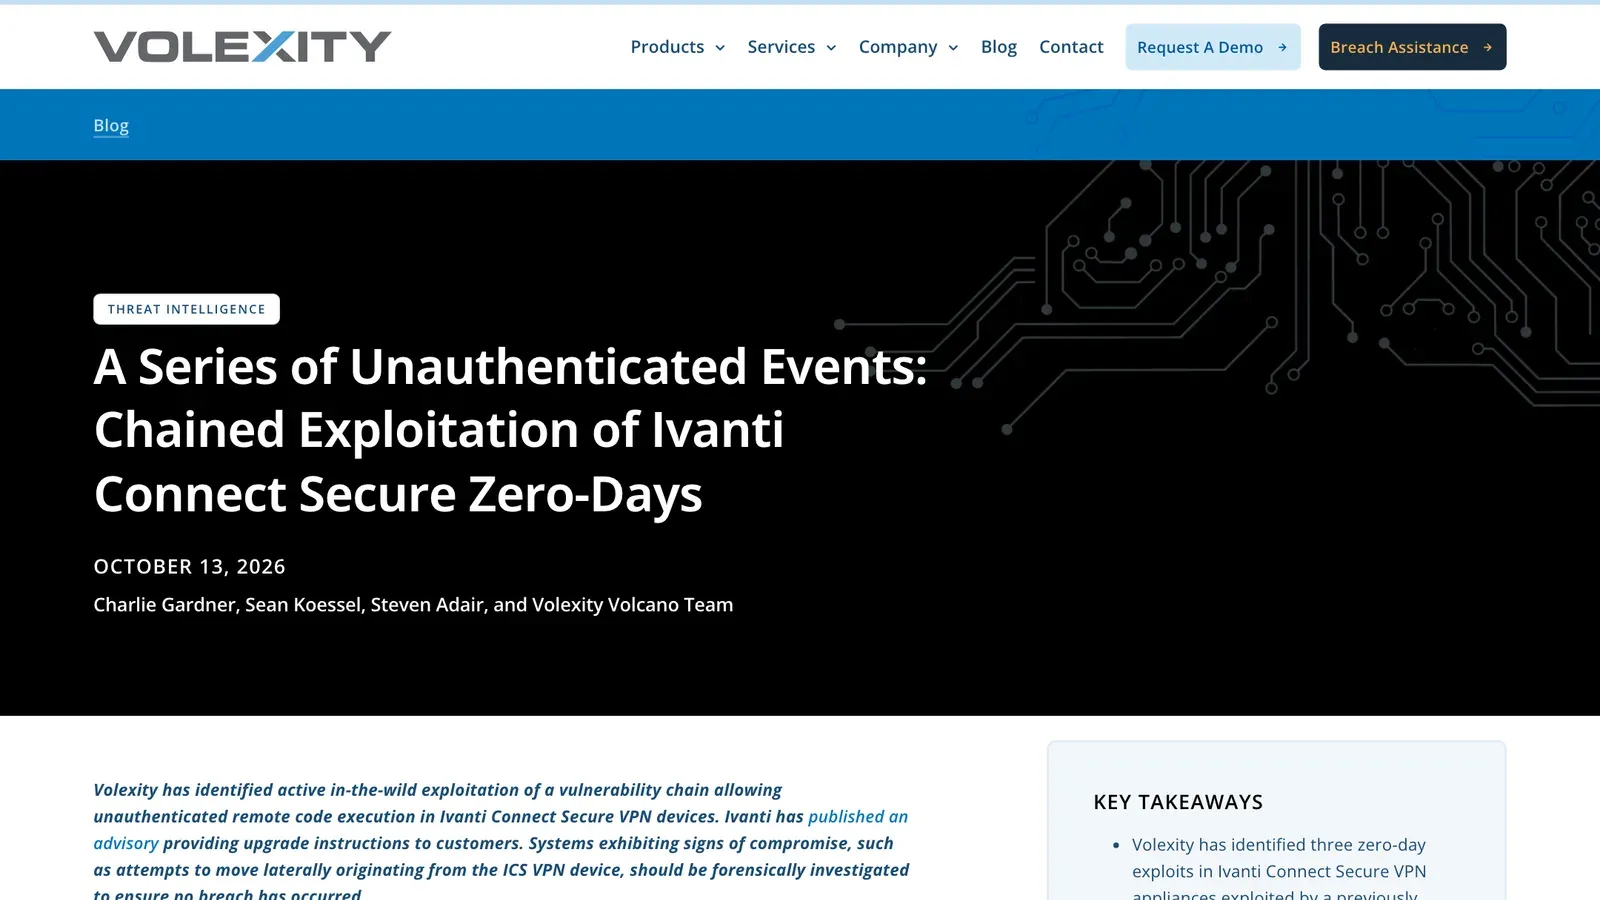
- Volexity พบกลุ่ม UTA0576 ใช้ Ivanti Connect Secure zero-day เจาะ VPN ที่แพตช์ครบแล้ว (22.8R2.4) ตั้งแต่ 3 ตุลาคม ด้วยช่องโหว่ 3 จุดต่อกันจนได้สิทธิ์ root และจุดยกระดับสิทธิ์ยังไม่มีแพตช์
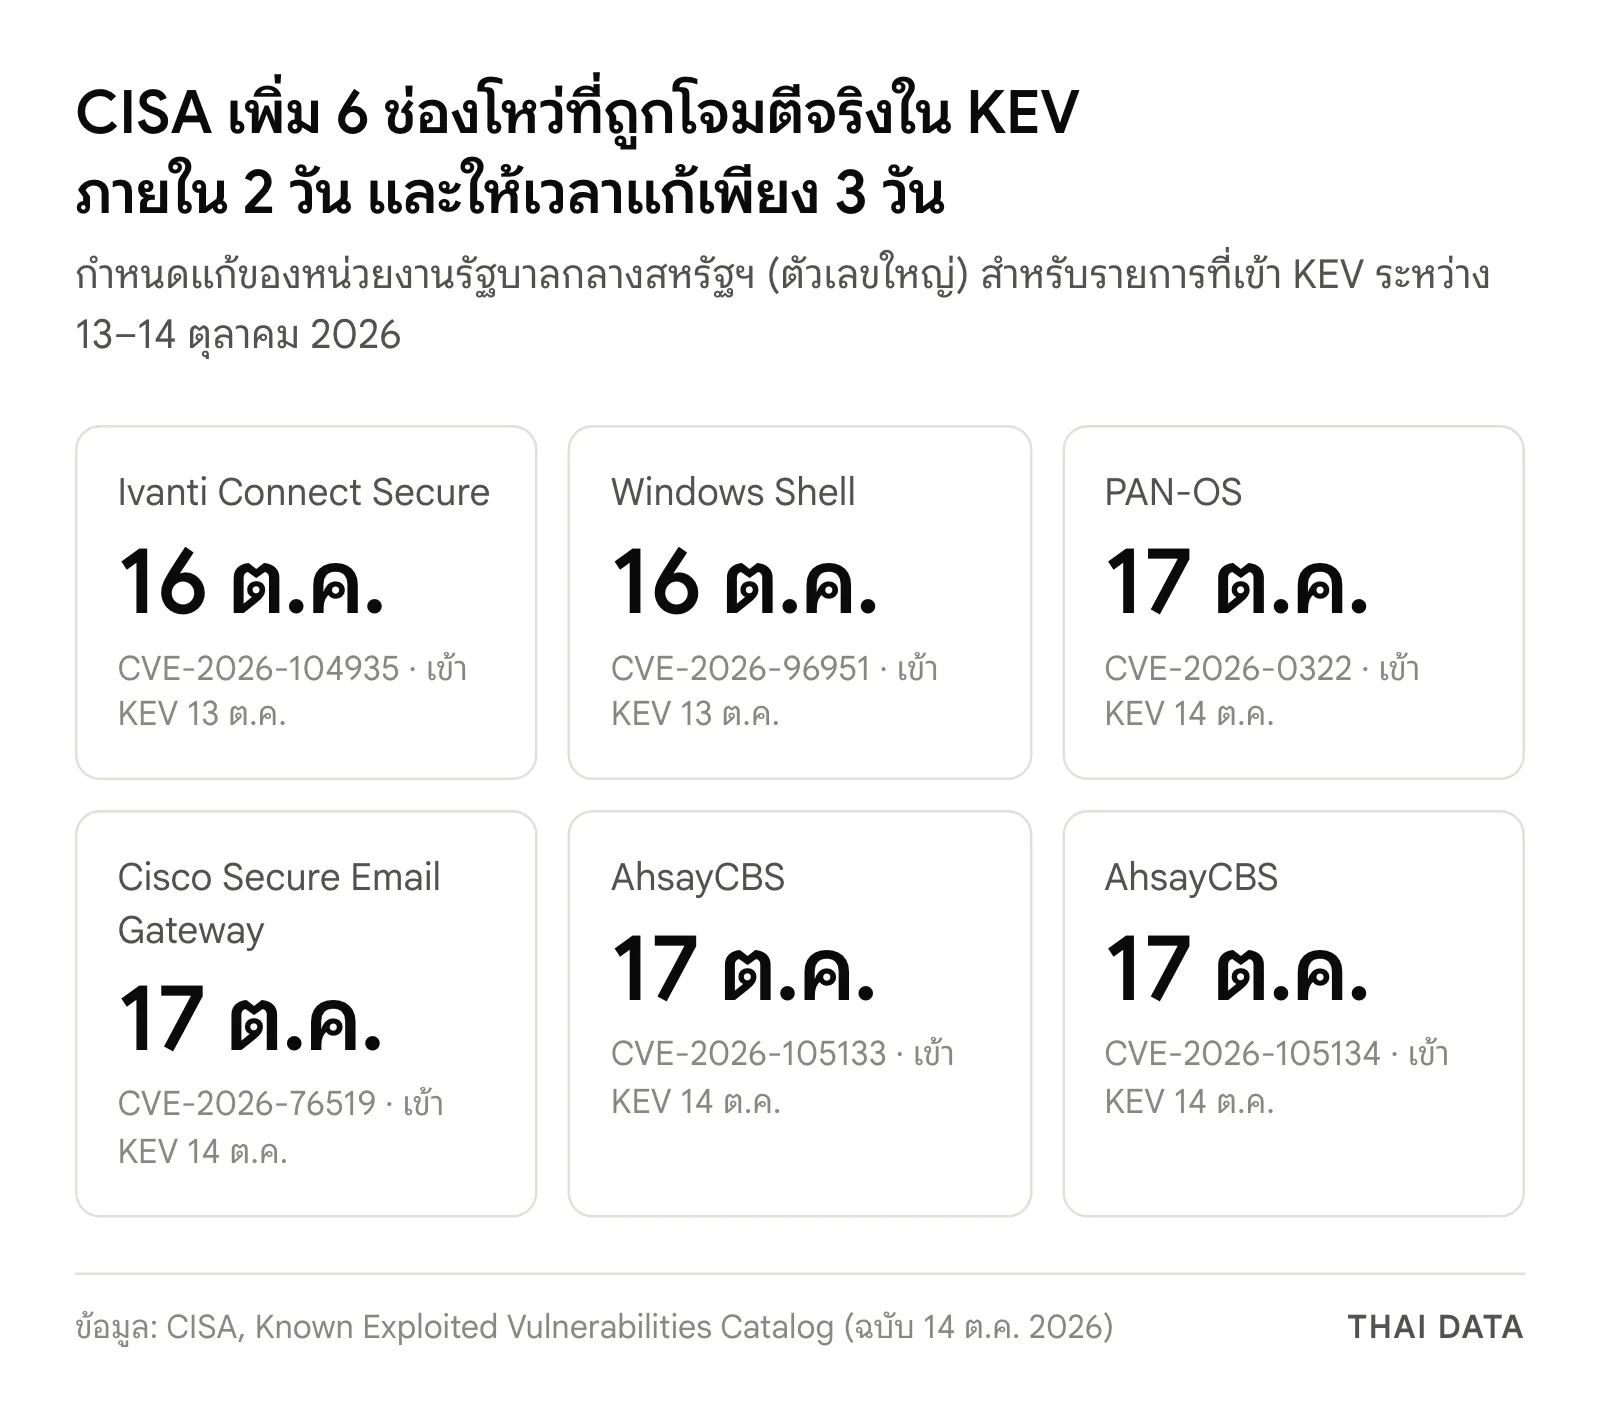
- CISA เพิ่มช่องโหว่ที่ถูกใช้โจมตีจริง 6 รายการ ใน KEV ระหว่าง 13–14 ตุลาคม และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 16–17 ตุลาคม 2026
- Cisco Secure Email Gateway มีช่องโหว่ CVSS 9.8 ที่ผู้โจมตีแค่ส่งอีเมลแนบไฟล์ก็รันคำสั่งระดับ root ได้ ส่วน PAN-OS มีช่องโหว่รันโค้ดผ่านหน้าจัดการไฟร์วอลล์
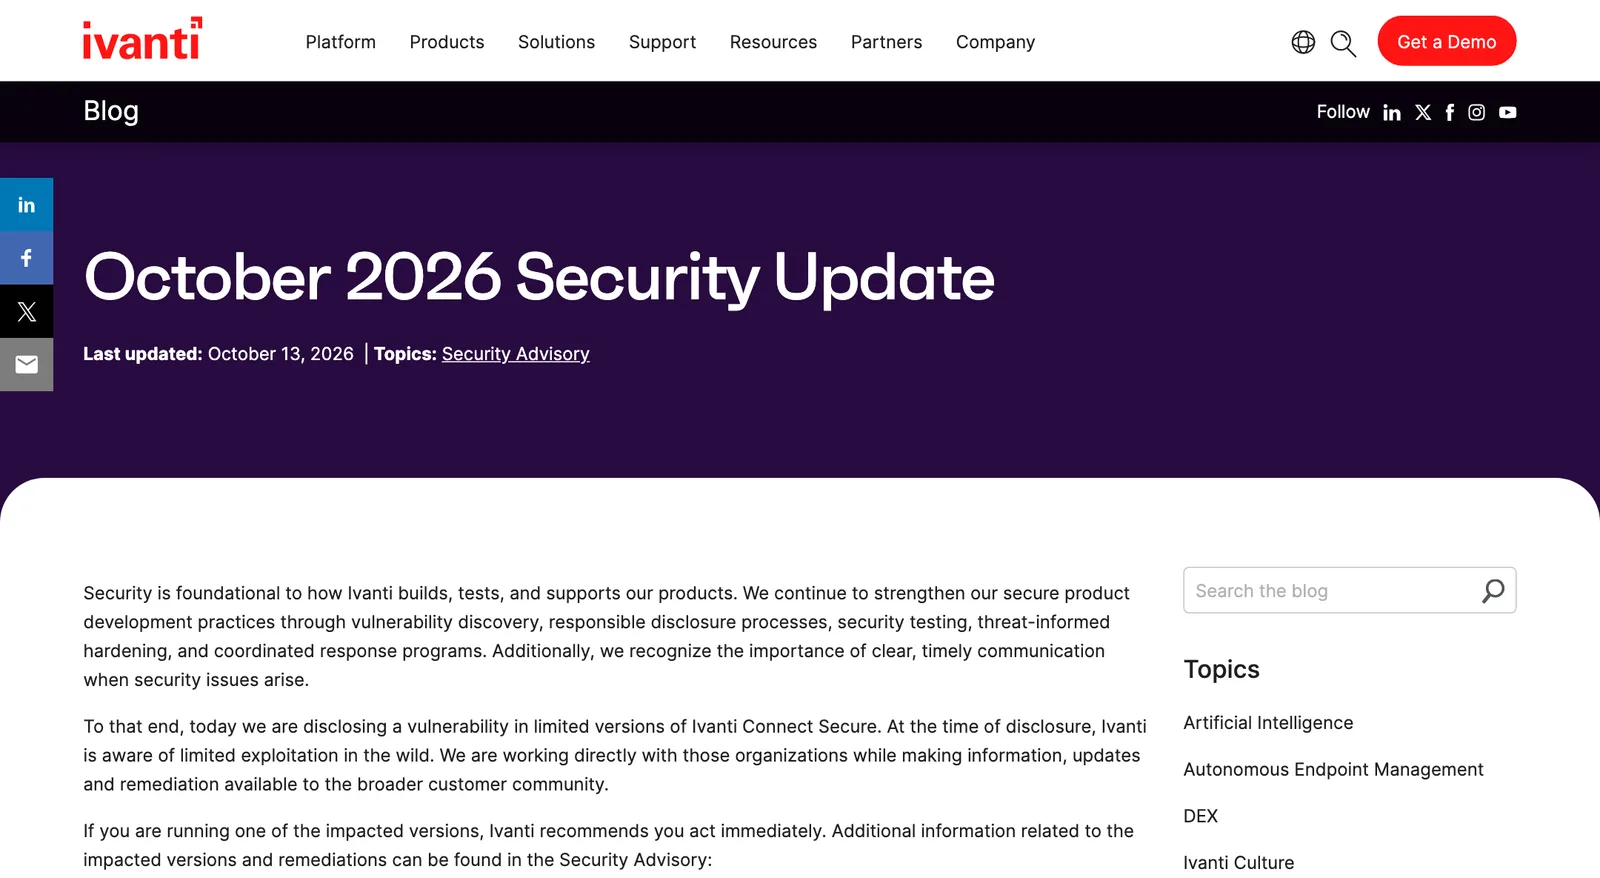
Ivanti เปิดเผย Ivanti Connect Secure zero-day รหัส CVE-2026-104935 ใน VPN องค์กรของบริษัท เมื่อวันที่ 13 ตุลาคม 2026 ผู้โจมตีไม่ต้องล็อกอินก็สั่งรันคำสั่งบนเครื่องได้ และช่องโหว่นี้ถูกใช้โจมตีจริงก่อนมีแพตช์ CISA เพิ่มเข้าแค็ตตาล็อก Known Exploited Vulnerabilities (KEV) ในวันเดียวกัน
วันถัดมา CISA เพิ่มช่องโหว่ที่ถูกใช้โจมตีจริงอีก 4 รายการใน PAN-OS ของ Palo Alto Networks, Cisco Secure Email Gateway และซอฟต์แวร์สำรองข้อมูล AhsayCBS รวมกับช่องโหว่ Windows Shell จากรอบแพตช์ 13 ตุลาคม เป็น 6 รายการใน 2 วัน หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องแก้ให้เสร็จภายใน 16–17 ตุลาคม
Ivanti Connect Secure zero-day ทำงานอย่างไร
Volexity บริษัทนิติวิทยาศาสตร์ดิจิทัลที่ค้นพบการโจมตี เริ่มสอบสวนเหตุผิดปกติที่ลูกค้ารายหนึ่งเมื่อ 5 ตุลาคม และพบว่าต้นทางคือเครื่อง Ivanti Connect Secure ที่แพตช์ครบแล้ว (รุ่น 22.8R2.4 Build 19097) กลุ่มที่ Volexity ตั้งชื่อว่า UTA0576 ใช้ Ivanti Connect Secure zero-day เจาะเครื่องซ้ำหลายครั้งตั้งแต่ 3 ตุลาคม 2026 ด้วยช่องโหว่ 3 จุดที่ต่อกัน
- ข้ามการยืนยันตัวตน ส่งคำขอไปที่หน้า welcome.cgi ซึ่งเปิดให้ทุกคนเข้าได้ แต่ใส่ header ระบุสคริปต์อื่นที่ต้องล็อกอิน ระบบใช้ URL ตัดสินสิทธิ์ แต่ใช้ header ตัดสินปลายทาง คำขอจึงทะลุไปถึงสคริปต์ที่ควรถูกป้องกัน
- รันโค้ด อัปโหลดสคริปต์ Perl ที่ตั้งนามสกุลเป็น .zip ผ่าน wu.cgi ซึ่งเขียนไฟล์ลงดิสก์ก่อนแล้วค่อยตรวจว่าเป็น ZIP จริงหรือไม่ ผู้โจมตียิงคำขอซ้อนกันเพื่อสั่งรันไฟล์ให้ทันก่อนถูกลบ
- ยกระดับสิทธิ์เป็น root แก้ไลบรารีของ Ivanti ในหน่วยความจำเพื่อเปลี่ยนงานบำรุงรักษาที่บริการ dsinvoked รันด้วยสิทธิ์ root ให้เรียกสคริปต์ของผู้โจมตี แล้วคืนค่าทุกอย่างกลับ
แพตช์ Ivanti Connect Secure zero-day ยังปิดไม่ครบ
Ivanti รวมสองขั้นแรกไว้ใต้ CVE-2026-104935 และแก้แล้วในแพตช์ 13 ตุลาคม แต่ช่องโหว่ยกระดับสิทธิ์ในขั้นที่ 3 ยังไม่มีแพตช์ Volexity ระบุว่า Ivanti กำลังแก้และจะออกใน release ถัดไปภายในไม่กี่สัปดาห์ ส่วน Rapid7 อ้าง Ivanti ว่าบางส่วนของช่องโหว่ถูกพบจากโครงการตรวจความปลอดภัยของ Ivanti เองและแก้ไปแล้วในรุ่น 25.1.3.0 เมื่อกรกฎาคม 2026 แต่การโจมตีเกิดขึ้นระหว่างที่ Ivanti กำลังทยอยนำการแก้ไขไปใส่ในรุ่นอื่น
| Ivanti Connect Secure zero-day: รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|
| 25.1.1.1 และต่ำกว่าในสายเดียวกัน | 25.1.1.2 |
| 25.1.2.2 และต่ำกว่าในสายเดียวกัน | 25.1.3.0 หรือ 25.1.3.1 |
| 22.8R2.4 และต่ำกว่าในสายเดียวกัน | 22.8R2.5 |
| 22.7 และต่ำกว่า | ไม่ได้รับผลกระทบ |
ตารางนี้มาจากที่ Rapid7 สรุปประกาศของ Ivanti ส่วน Ivanti แนะนำให้ลูกค้าอัปเดตทันทีและรัน Integrity Checker Tool เป็นประจำ
ผู้โจมตีใช้ Ivanti Connect Secure zero-day ขโมยอะไร
เมื่อได้สิทธิ์ root แล้ว UTA0576 มุ่งไปที่ Active Directory ขององค์กรเป้าหมาย Volexity พบว่ากลุ่มนี้ดึงรหัสผ่านโดเมนที่เครื่อง VPN ใช้เชื่อม LDAP ใช้บัญชีบริการของ VPN ค้นหารหัสผ่านผู้ดูแลเครื่อง (LAPS) และกุญแจกู้คืน BitLocker แอบดึงข้อมูลจากไฟล์ดักจับแพ็กเก็ต LDAP ที่มีอยู่บนเครื่อง และสุ่มเดารหัสผ่าน (password spraying) กับบัญชี AD
การโจมตีนี้ไม่ทิ้ง web shell หรือ backdoor ไว้ ทุกคำสั่งส่งผ่านการโจมตีซ้ำทั้งชุดแล้วรับผลกลับทาง HTTPS ผู้โจมตีลบร่องรอยออกจาก debug log ของ Ivanti และ audit log ของ Linux และเพราะแก้โค้ดในหน่วยความจำเท่านั้น Integrity Checker Tool ของ Ivanti จึงตรวจไม่พบ Ivanti Connect Secure zero-day ชุดนี้ Volexity แนะนำให้ตรวจทางนิติวิทยาศาสตร์ดิจิทัลกับเครื่องที่มีสัญญาณผิดปกติ เช่น การพยายามเคลื่อนย้ายเข้าเครือข่ายภายในโดยเริ่มจากเครื่อง VPN
อีก 5 ช่องโหว่ที่ CISA เพิ่มใน KEV
| ผลิตภัณฑ์ | CVE | ลักษณะช่องโหว่ | เข้า KEV / กำหนดแก้ |
|---|---|---|---|
| Ivanti Connect Secure | CVE-2026-104935 | ข้ามการยืนยันตัวตนแล้วรันคำสั่ง ไม่ต้องล็อกอิน | 13 ต.ค. / 16 ต.ค. |
| Windows Shell | CVE-2026-96951 | ข้ามกลไกความปลอดภัยผ่านเครือข่าย (CVSS 8.8 ต้องให้ผู้ใช้ทำบางอย่าง) | 13 ต.ค. / 16 ต.ค. |
| PAN-OS | CVE-2026-0322 | รันโค้ดสิทธิ์ root ผ่านหน้าจัดการ ต้องล็อกอินก่อน | 14 ต.ค. / 17 ต.ค. |
| Cisco Secure Email Gateway | CVE-2026-76519 | เขียนไฟล์และรันคำสั่ง root ผ่านไฟล์แนบอีเมล (CVSS 9.8) | 14 ต.ค. / 17 ต.ค. |
| AhsayCBS | CVE-2026-105133 | ข้ามการยืนยันตัวตนในฟังก์ชัน checkSysPwd | 14 ต.ค. / 17 ต.ค. |
| AhsayCBS | CVE-2026-105134 | แทรกคำสั่งระบบปฏิบัติการใน Replication Receiver ใช้ต่อกับ CVE-2026-105133 ได้ | 14 ต.ค. / 17 ต.ค. |
AhsayCBS ซอฟต์แวร์ฝั่งเซิร์ฟเวอร์ของบริการสำรองข้อมูล Ahsay ประกาศเมื่อ 12 ตุลาคมว่าแพตช์ก่อนหน้า (v9.15.2.59 และ v10.3.4.0) ปิดสองช่องโหว่นี้ไม่ครบ ผู้ใช้รุ่น v10 ต้องติดตั้ง hotfix v10.3.4.45 และรุ่น v7–v9 ต้องติดตั้ง v9.15.2.70 แล้วรีบูตเซิร์ฟเวอร์ ส่วน Windows Shell CVE-2026-96951 Microsoft ระบุว่าถูกใช้โจมตีแล้วและแก้ในPatch Tuesday ตุลาคม 2026
Cisco Secure Email Gateway ถูกยึดได้ด้วยไฟล์แนบเดียว
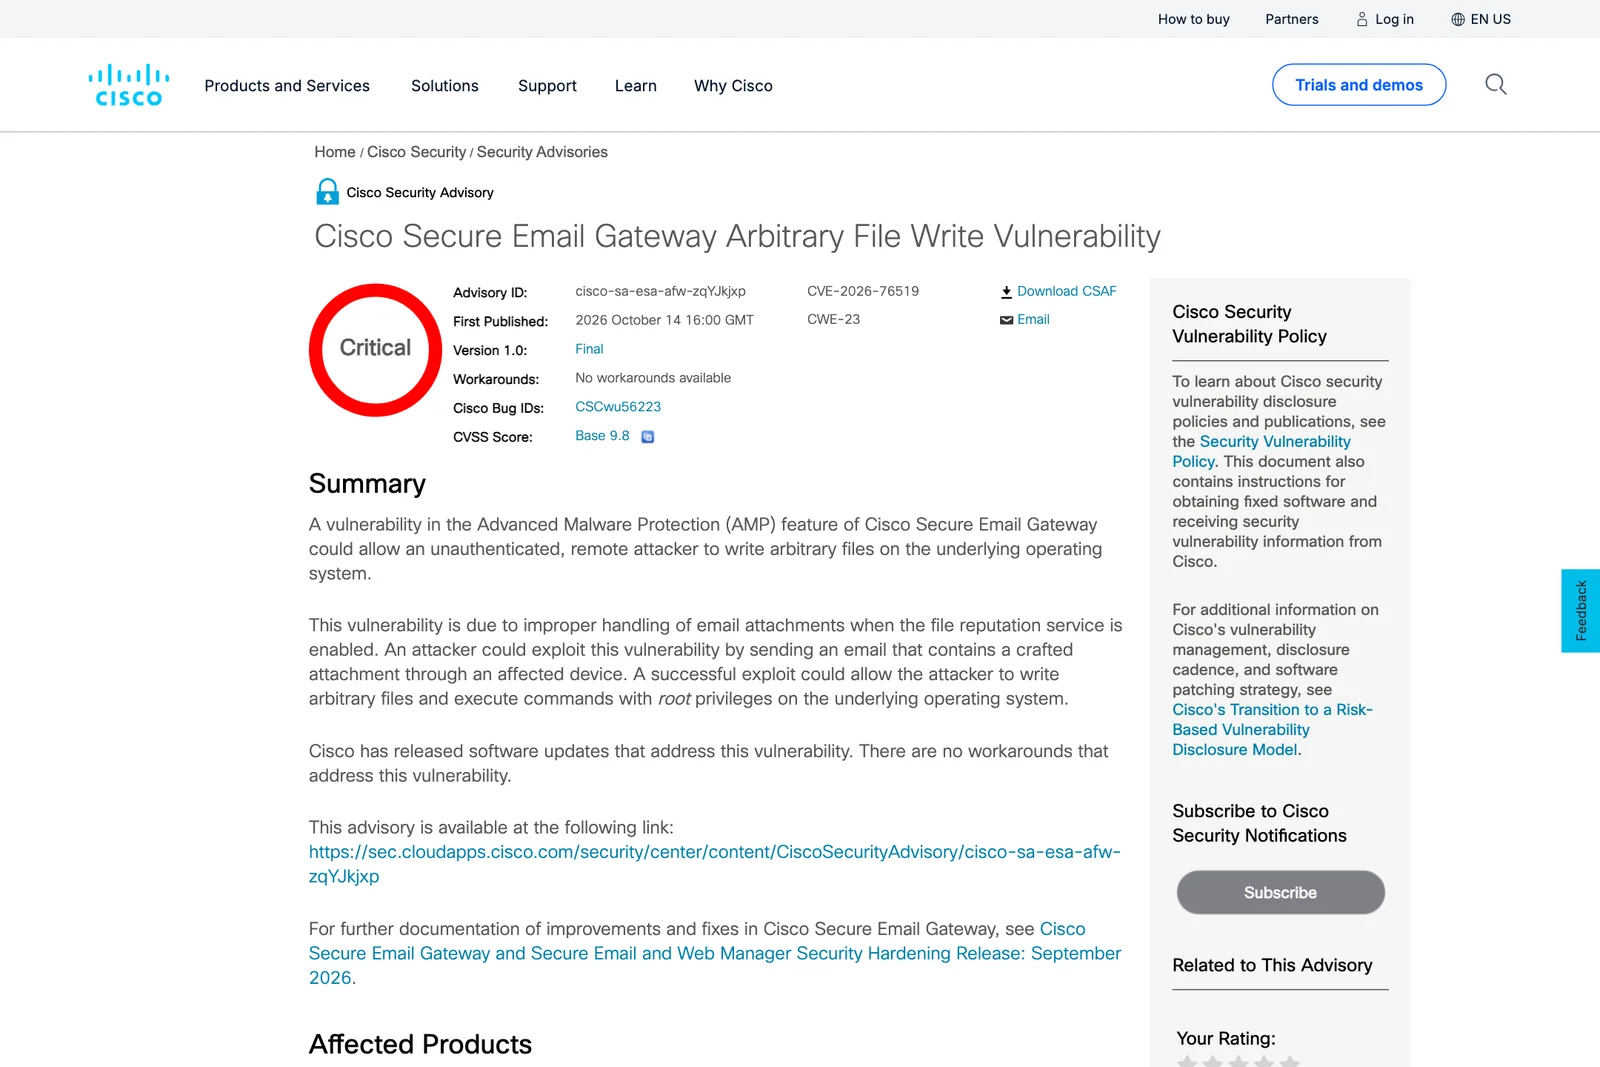
Cisco ให้คะแนนช่องโหว่ CVE-2026-76519 ระดับ Critical 9.8 ช่องโหว่อยู่ในฟีเจอร์ Advanced Malware Protection เมื่อเปิด File Reputation ผู้โจมตีแค่ส่งอีเมลแนบไฟล์ที่สร้างมาเฉพาะผ่านเครื่องก็เขียนไฟล์และรันคำสั่งด้วยสิทธิ์ root ได้ เครื่องเสี่ยงเมื่อเปิด File Reputation ใน mail policy และใช้ Content Scanner Tools ต่ำกว่า 25.3.0.5525 Cisco ระบุว่ารู้ว่ามีการโจมตีจริงในเดือนตุลาคม 2026
วิธีแก้คืออัปเดต Content Scanner Tools เป็น 25.3.0.5525 ขึ้นไป ซึ่งไม่ต้องอัปเกรดหรือรีสตาร์ต หรือย้ายไปรุ่น AsyncOS 15.5.5-014 หรือ 16.5.0-780 ตรวจร่องรอยได้ด้วยคำสั่ง grep "System Security" system_logs ถ้าเครื่องในคลัสเตอร์ถูกเจาะ Cisco แนะนำให้กู้ทุกเครื่องในคลัสเตอร์ เพราะกุญแจ SSH ระหว่างเครื่องอาจหลุด
PAN-OS: ช่องโหว่ในหน้าจัดการไฟร์วอลล์
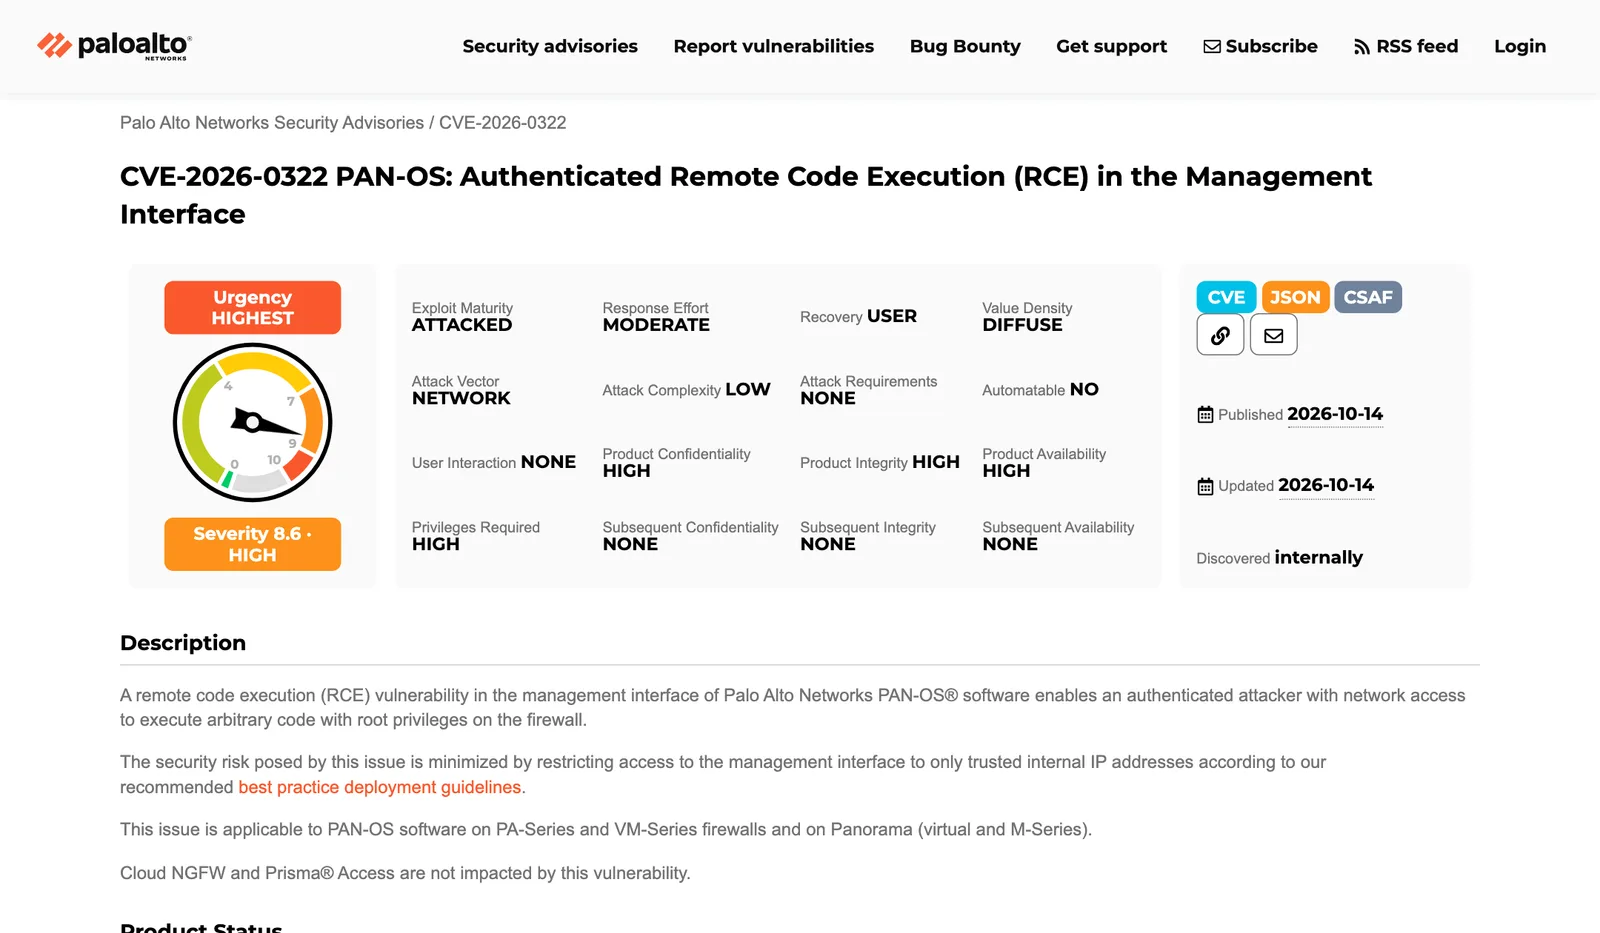
CVE-2026-0322 เป็นช่องโหว่รันโค้ดด้วยสิทธิ์ root ผ่านหน้าจัดการ (management interface) ของไฟร์วอลล์ PA-Series, VM-Series และ Panorama ผู้โจมตีต้องล็อกอินด้วยสิทธิ์สูงก่อน Palo Alto Networks ให้คะแนน CVSS 4.0 ที่ 8.6 จัดความเร่งด่วนสูงสุด และระบุว่าพบการโจมตีหน้าจัดการในวงจำกัดมาก Cloud NGFW และ Prisma Access ไม่ได้รับผลกระทบ
ไม่มีวิธีเลี่ยงอื่นนอกจากอัปเดต เช่น 12.2.4, 12.1.10-h2, 11.2.16, 11.1.16-h3 หรือ 10.2.18-h12 (มี hotfix ย่อยอีกหลายสายในประกาศ) ลูกค้า Threat Prevention เปิด Threat ID 510046 และ 510047 เพื่อป้องกันได้บางส่วน แต่ต้องถอดรหัส SSL ของทราฟฟิกที่เข้าหน้าจัดการด้วย
ทำไมเรื่องนี้สำคัญ
ทั้ง VPN ไฟร์วอลล์ เกตเวย์อีเมล และเซิร์ฟเวอร์สำรองข้อมูล เป็นอุปกรณ์ที่อยู่ขอบเครือข่ายหรือถือข้อมูลสำคัญขององค์กร Rapid7 เตือนว่า Ivanti Connect Secure เคยถูกโจมตีด้วย zero-day มาแล้วทั้งในปี 2024 และ 2025 และแนะนำให้แพตช์แบบฉุกเฉินนอกรอบปกติ Ivanti Connect Secure zero-day ครั้งนี้หนักกว่าเดิมตรงที่ผู้โจมตีเจาะเครื่องที่แพตช์ครบแล้ว ไม่ทิ้งร่องรอยบนดิสก์ และส่วนหนึ่งของชุดโจมตียังไม่มีแพตช์
กำหนดแก้ใน KEV ตอนนี้สั้นเพียง 3 วันหลังเพิ่มเข้าแค็ตตาล็อก และ CISA กำหนดให้ทำตามแนวทาง BOD 26-04 พร้อมข้อกำหนดตรวจร่องรอยทางนิติวิทยาศาสตร์ (Forensics Triage Requirements) สำหรับ 5 จาก 6 รายการ ซึ่งสะท้อนว่าการแพตช์อย่างเดียวไม่พอเมื่ออุปกรณ์อาจถูกเจาะไปก่อนแล้ว
สิ่งที่องค์กรไทยควรทำ
- ปิด Ivanti Connect Secure zero-day ทุกเครื่อง อัปเดตตามตารางข้างต้นทันที แล้วเฝ้าดูแพตช์ช่องโหว่ยกระดับสิทธิ์ที่จะตามมา ระหว่างนี้หมุนรหัสผ่านบัญชีบริการ LDAP/AD ที่ VPN ใช้ และตรวจ log ของโดเมนคอนโทรลเลอร์หาการค้น LAPS, BitLocker และ password spraying ที่มาจาก IP ของเครื่อง VPN
- อย่าพึ่ง Integrity Checker Tool อย่างเดียว เครื่องที่มีพฤติกรรมผิดปกติควรเก็บ memory และ disk image ไปตรวจก่อนอัปเดต เพราะการอัปเกรดอาจทำลายหลักฐาน
- ตรวจ Cisco Secure Email Gateway ด้วยคำสั่ง contentscannerstatus ดูเวอร์ชัน Content Scanner Tools เปิดอัปเดตอัตโนมัติ และรัน grep หาข้อความ "System Security" ใน system_logs ทุกเครื่องในคลัสเตอร์
- จำกัดหน้าจัดการ PAN-OS ให้เข้าได้เฉพาะ IP ภายในที่เชื่อถือได้หรือผ่าน jump box ตามแนวทางของ Palo Alto Networks แล้วอัปเดตตามสายเวอร์ชันที่ใช้ และทบทวนบัญชีผู้ดูแลไฟร์วอลล์ เพราะช่องโหว่นี้ต้องใช้สิทธิ์ผู้ดูแล
- ผู้ให้บริการสำรองข้อมูลที่ใช้ AhsayCBS ติดตั้ง hotfix รุ่นใหม่ แม้เคยแพตช์รอบก่อนแล้ว และใช้รายการ KEV เป็นตัวจัดลำดับแพตช์ขององค์กร อ่านข่าวช่องโหว่อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
Ivanti Connect Secure zero-day CVE-2026-104935 คืออะไร?
CVE-2026-104935 คือ Ivanti Connect Secure zero-day ประเภทข้ามการยืนยันตัวตน ที่ทำให้ผู้โจมตีจากระยะไกลสั่งรันคำสั่งได้โดยไม่ต้องล็อกอิน คะแนน CVSS 8.6 Ivanti เปิดเผยเมื่อ 13 ตุลาคม 2026 และระบุว่าถูกใช้โจมตีจริงกับลูกค้าจำนวนจำกัดแล้ว
ต้องอัปเดต Ivanti Connect Secure เป็นเวอร์ชันใดเพื่อปิด zero-day นี้?
ตามตารางที่ Rapid7 สรุปจากประกาศของ Ivanti รุ่น 25.1.1.1 ลงไปให้อัปเดตเป็น 25.1.1.2 รุ่น 25.1.2.2 ลงไปเป็น 25.1.3.0 หรือ 25.1.3.1 และรุ่น 22.8R2.4 ลงไปเป็น 22.8R2.5 ส่วนรุ่น 22.7 และต่ำกว่าไม่ได้รับผลกระทบจาก Ivanti Connect Secure zero-day ครั้งนี้
แพตช์ Ivanti Connect Secure zero-day ปิดช่องโหว่ครบหรือยัง?
ยังไม่ครบ Volexity ระบุว่าแพตช์ 13 ตุลาคม 2026 ปิดส่วนข้ามการยืนยันตัวตนและการรันโค้ดของ Ivanti Connect Secure zero-day แต่ช่องโหว่ยกระดับสิทธิ์เป็น root ที่ใช้ในชุดเดียวกันยังรอแก้ใน release ถัดไปภายในไม่กี่สัปดาห์ องค์กรจึงควรแพตช์ทันทีและตรวจหาร่องรอยการเจาะควบคู่กัน
CISA เพิ่มช่องโหว่อะไรใน KEV ช่วง 13–14 ตุลาคม 2026?
CISA เพิ่ม 6 รายการ ได้แก่ Ivanti Connect Secure zero-day CVE-2026-104935, Windows Shell CVE-2026-96951, PAN-OS CVE-2026-0322, Cisco Secure Email Gateway CVE-2026-76519 และ AhsayCBS CVE-2026-105133 กับ CVE-2026-105134 ทุกรายการมีหลักฐานว่าถูกใช้โจมตีจริง
ทำไม Integrity Checker Tool ของ Ivanti ตรวจไม่เจอการโจมตีครั้งนี้?
Volexity อธิบายว่าชุดโจมตีของ Ivanti Connect Secure zero-day แก้ไลบรารีในหน่วยความจำเท่านั้น แล้วคืนค่าคอนฟิกให้เหมือนเดิมหลังได้สิทธิ์ root ไม่มีไฟล์บนดิสก์ถูกแก้ Integrity Checker Tool จึงไม่พบความผิดปกติ ต้องใช้การตรวจทางนิติวิทยาศาสตร์ดิจิทัลแทน
แหล่งอ้างอิง
- October 2026 Security Update — Ivanti
- A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days — Volexity
- Ivanti Connect Secure zero-day exploited in the wild (CVE-2026-104935) — Rapid7
- Known Exploited Vulnerabilities Catalog — CISA
- CVE-2026-0322 PAN-OS: Authenticated Remote Code Execution (RCE) in the Management Interface — Palo Alto Networks
- Cisco Secure Email Gateway Arbitrary File Write Vulnerability — Cisco
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA10Cisco9Rapid73Microsoft52
- ประเทศและสถานที่
- สหรัฐอเมริกา243
- กฎหมายและมาตรฐาน
- BOD 26-043
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ