
FreeSWITCH CVE-2026-116779 CVSS 9.8 เข้า KEV 9 พ.ย. 2026 ถูกโจมตีจริง SIP MESSAGE รันคำสั่งได้ รุ่น 1.11.2 ลงไป แก้ใน 1.11.3 หรือปิด enable-chat
โดย กองบรรณาธิการ THAI DATA อ่าน 3 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2026-116779 ของ SignalWire FreeSWITCH เข้า KEV เมื่อ 9 พฤศจิกายน 2026 กำหนดแก้ภายใน 12 พฤศจิกายน ช่องโหว่เป็น code injection ที่เปิดเผยคอนฟิกกับรหัสผ่าน คุมการโทร และรันคำสั่งได้
- ประกาศ GHSA-mg63-h38w-8p9p ของผู้พัฒนาให้คะแนน CVSS 9.8 ระดับ Critical กระทบ FreeSWITCH รุ่น 1.11.2 และก่อนหน้า แก้ในรุ่น 1.11.3
- ผู้โจมตีส่ง SIP MESSAGE ที่ชื่อผู้รับมี + เพื่อเลือก chat proto ชื่อ api แล้วให้เซิร์ฟเวอร์รันคำสั่ง API ของ FreeSWITCH ประกาศระบุว่า มีการโจมตีจริงผ่านช่องทางนี้แล้ว
- ค่าเริ่มต้นของโปรไฟล์ SIP รับ MESSAGE อยู่แล้ว ชุดคอนฟิก vanilla เปิดทั้ง internal และ external จึงกระทบโดยไม่ต้องตั้งค่าพิเศษ ทางลดความเสี่ยงคือ enable-chat=false ในโปรไฟล์ที่ไม่ใช้แชต
- รุ่นแก้เพิ่มพารามิเตอร์ enable-chat-api-proto ที่ปิดเป็นค่าเริ่มต้น เมื่อมี MESSAGE เลือก proto นี้โดยไม่เปิดไว้ ระบบตอบ 403 และบันทึกต้นทางกับคำสั่งที่ร้องขอ
FreeSWITCH CVE-2026-116779 คือช่องโหว่ CVSS 9.8 ในเซิร์ฟเวอร์โทรศัพท์ SIP โอเพนซอร์ส ซึ่ง CISA ใส่เข้า KEV เมื่อ 9 พฤศจิกายน 2026 เพราะถูกโจมตีจริง ผู้ส่ง SIP MESSAGE เพียงฉบับเดียวเข้าโปรไฟล์ที่รับแชตอาจสั่งรันคำสั่งบนเซิร์ฟเวอร์ได้ รุ่น 1.11.2 และก่อนหน้ากระทบ แก้ใน 1.11.3
FreeSWITCH CVE-2026-116779 ทำงานอย่างไร
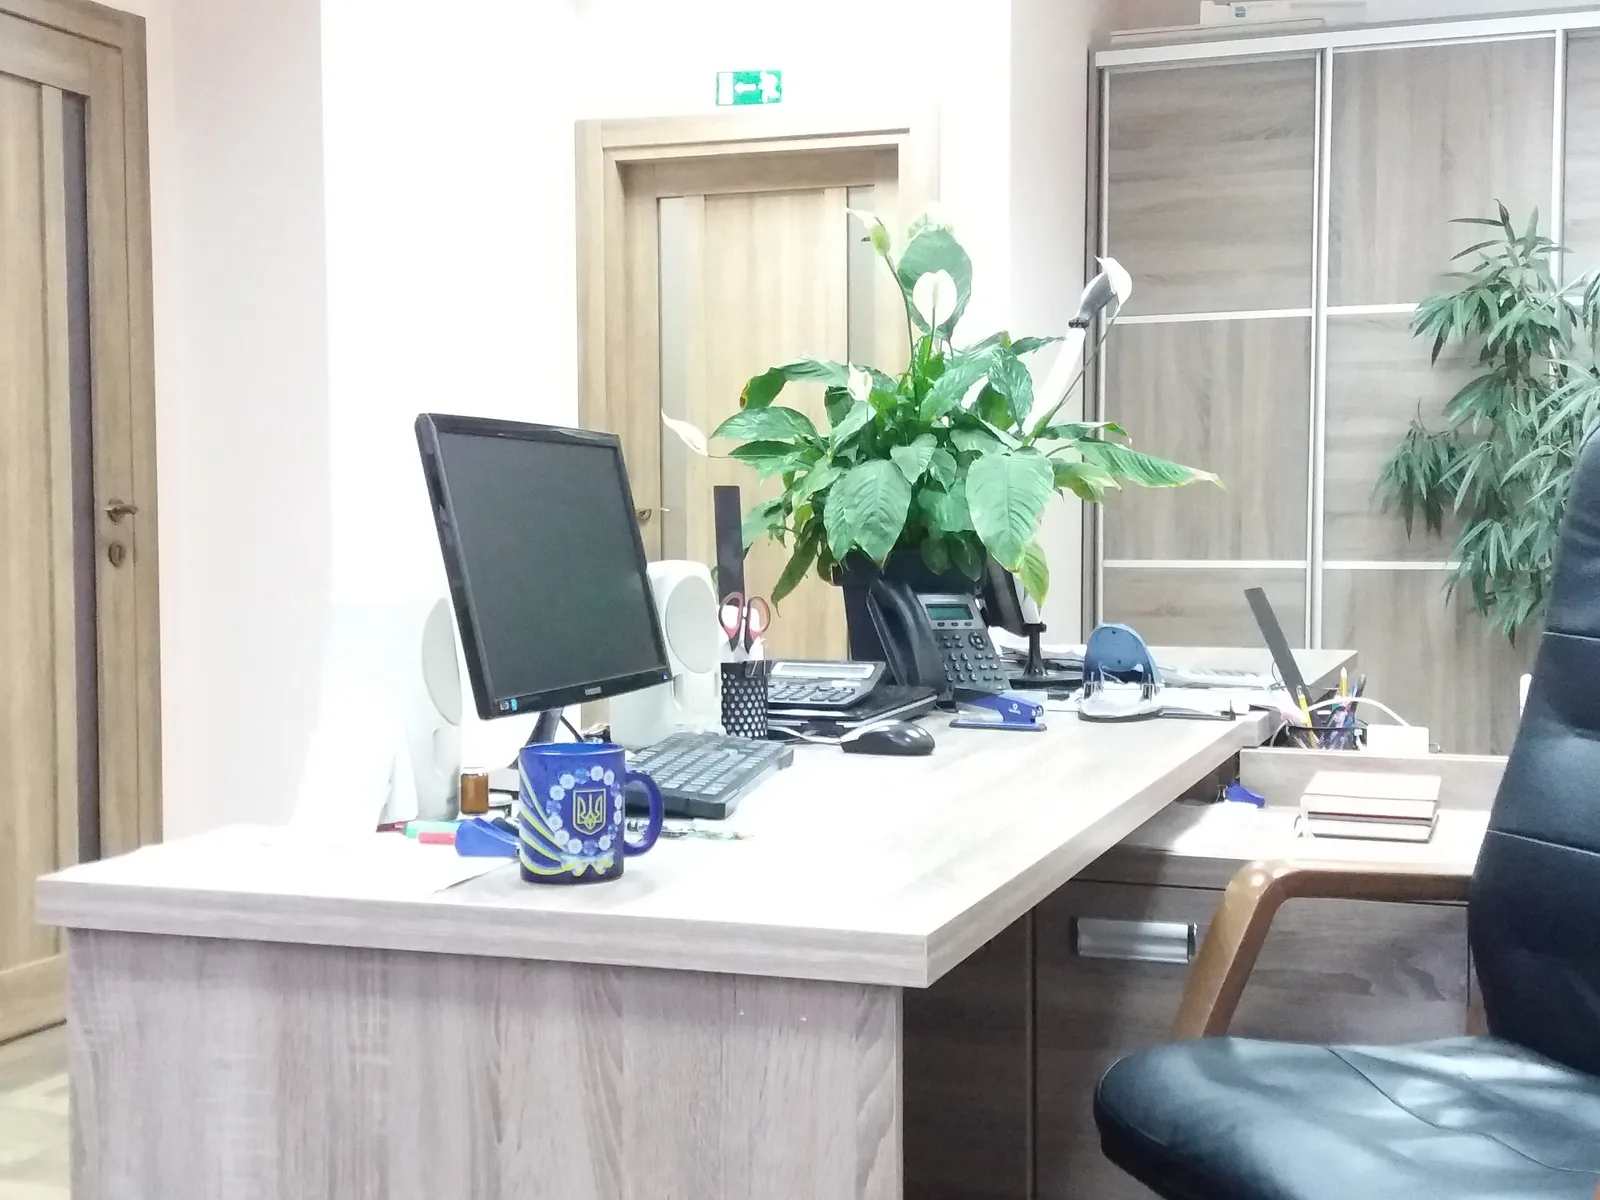
ตามประกาศ GHSA-mg63-h38w-8p9p เรื่อง FreeSWITCH CVE-2026-116779 ซึ่งเผยแพร่เมื่อ 28 ตุลาคม 2026 ฟังก์ชัน sofia_presence_handle_sip_i_message() แยกชื่อผู้รับของ SIP MESSAGE ขาเข้าที่เครื่องหมาย + แล้วถือว่าครึ่งซ้ายเป็นชื่อ chat proto จากนั้นส่งข้อความไปยังอินเทอร์เฟซแชตที่ตรงชื่อ ซึ่ง mod_dptools ลงทะเบียนอินเทอร์เฟซชื่อ api ที่ส่งข้อความต่อไปยัง switch_api_execute() ผลคือผู้ที่ส่ง MESSAGE เข้าโปรไฟล์ได้ เลือกคำสั่ง API ที่เซิร์ฟเวอร์จะรันได้เอง และไม่มีข้อจำกัดว่าตัวเลือกต้องเป็น proto สำหรับส่งข้อความเท่านั้น
ผลกระทบของ FreeSWITCH CVE-2026-116779 ตามประกาศคือรันคำสั่งด้วยสิทธิ์ของโปรเซส FreeSWITCH ได้ ทั้งคำสั่งระบบปฏิบัติการ การเปิดเผยคอนฟิกและรหัสผ่าน และการคุมการโทร หากโหลด mod_lua ซึ่งเป็นค่าตั้งต้นของชุดคอนฟิกมาตรฐาน จะมีเส้นทางที่สองคือรัน Lua แบบเต็มไลบรารี ประกาศระบุว่าเห็นการโจมตีผ่านเส้นทางนี้ในโลกจริงแล้ว
รุ่นที่กระทบและเงื่อนไขของ FreeSWITCH CVE-2026-116779
| หัวข้อ | ข้อมูลตามประกาศ |
|---|---|
| รุ่นที่กระทบ | FreeSWITCH 1.11.2 และก่อนหน้า |
| รุ่นที่แก้ | 1.11.3 ขึ้นไป |
| คะแนน | CVSS 9.8 Critical (AV:N, AC:L, PR:N, UI:N) |
| โปรไฟล์ที่กระทบ | โปรไฟล์ SIP ที่รับ MESSAGE ขาเข้า ซึ่งเป็นค่าเริ่มต้น |
| ผู้รายงาน | Örn Arnarson และ Gunnlaugur |
ประกาศ FreeSWITCH CVE-2026-116779 อธิบายว่าการรับ MESSAGE เปิดอยู่เป็นค่าเริ่มต้น ชุดคอนฟิก conf/vanilla เปิดทั้งโปรไฟล์ internal และ external ส่วน ACL ขาเข้าไม่ครอบคลุม MESSAGE การเข้มงวด ACL จึงไม่ช่วยให้โปรไฟล์พ้นจากช่องโหว่นี้ เงื่อนไขของผู้โจมตีคือต้องส่ง MESSAGE ให้โปรไฟล์ยอมรับได้หนึ่งฉบับ หากเปิดการยืนยันตัวตนของ MESSAGE ผู้โจมตีต้องมีบัญชีบนโปรไฟล์นั้นหนึ่งบัญชี เช่น เบอร์ต่อภายใน เครื่องโทรศัพท์ หรือ trunk peer และถ้าคอนฟิกยังมีไฟล์ conf/vanilla/directory/default/default.xml ซึ่งนิยามผู้ใช้ default ที่ไม่มีรหัสผ่าน ผู้โจมตีไม่ต้องมีบัญชีเลย เว้นแต่ตั้ง allow-empty-password เป็น false
สิ่งที่องค์กรไทยควรทำกับ FreeSWITCH CVE-2026-116779
- อัปเกรดเป็น FreeSWITCH 1.11.3 ขึ้นไป เพื่อปิด FreeSWITCH CVE-2026-116779 รุ่นแก้เพิ่มพารามิเตอร์ enable-chat-api-proto ต่อโปรไฟล์ ซึ่งปิดเป็นค่าเริ่มต้น ถ้ามี MESSAGE พยายามเลือก proto api โดยไม่ได้เปิดไว้ ระบบตอบ 403 และบันทึกต้นทางกับคำสั่งที่ร้องขอ
- ตั้ง enable-chat=false ในทุกโปรไฟล์ที่ไม่ต้องรับแชต SIP ขาเข้า วิธีนี้หยุดข้อความก่อนที่ระบบจะอ่านตัวเลือก proto แต่ปิดการรับแชตขาเข้าทั้งหมดของโปรไฟล์นั้น
- ลบผู้ใช้ที่ไม่มีรหัสผ่าน ในไดเรกทอรี ชุด vanilla มีสองรายการ คือ default และตัวอย่าง Skinny
- อย่าพึ่ง auth-messages อย่างเดียว ประกาศบอกว่าเปิดเป็นค่าเริ่มต้นตั้งแต่รุ่น 1.10.7 และเมื่อรวมกับการลบผู้ใช้ไม่มีรหัสผ่านจะลดเหลือการรันคำสั่งแบบต้องยืนยันตัวตน แต่ไม่ปิดเส้นทางนี้
- disable_system_api_commands=true ปิดคำสั่ง system แต่ไม่ปิดเส้นทางนี้ ซึ่งยังเข้าถึง API อื่น รวมถึงการโหลดโมดูลและการโทรออก
ข้อมูลจาก CISA และสิ่งที่ควรตรวจย้อนหลัง
รายการ KEV ของ CISA ระบุว่า FreeSWITCH CVE-2026-116779 เป็นช่องโหว่ code injection ที่เปิดเผยคอนฟิกและรหัสผ่าน คุมการโทรได้ และรันคำสั่งได้ โดยให้ปฏิบัติตามคำสั่ง BOD 26-04 และข้อกำหนด Forensics Triage ซึ่งหมายความว่าองค์กรที่ใช้ควรตรวจร่องรอยย้อนหลังด้วย ไม่ใช่แค่อัปเดต สำหรับ FreeSWITCH CVE-2026-116779 ข้อมูลที่ควรเทียบกับล็อกคือ SIP MESSAGE ที่ชื่อผู้รับมีเครื่องหมาย + ตามด้วย api และการรันคำสั่งหรือโหลดโมดูลที่ไม่ได้มาจากผู้ดูแล ส่วนข่าวช่องโหว่ใน KEV อื่นอ่านได้ที่รายการ KEV ที่ครบกำหนดแก้ 10-20 พ.ย. และหมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เซิร์ฟเวอร์โทรศัพท์ที่เปิดรับ SIP จากอินเทอร์เน็ตอย่าง FreeSWITCH ซึ่งเป็นต้นเรื่องของ FreeSWITCH CVE-2026-116779 ต้องมีคนติดตามประกาศและอัปเดตต่อเนื่อง Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
FreeSWITCH CVE-2026-116779 คืออะไร?
FreeSWITCH CVE-2026-116779 คือช่องโหว่ code injection ใน FreeSWITCH ที่ CISA ใส่ใน KEV เมื่อ 9 พ.ย. 2026 ผู้ที่ส่ง SIP MESSAGE เข้าโปรไฟล์ที่รับแชตได้อาจเลือกคำสั่ง API ให้เซิร์ฟเวอร์รัน ผลคือรันคำสั่งระบบ เปิดเผยคอนฟิกและรหัสผ่าน และคุมการโทรได้
FreeSWITCH รุ่นไหนได้รับผลกระทบ?
ประกาศ GHSA-mg63-h38w-8p9p ระบุว่ากระทบรุ่น 1.11.2 และก่อนหน้า และแก้แล้วในรุ่น 1.11.3 ขึ้นไป
ถ้ายังอัปเดตไม่ได้ ควรทำอย่างไร?
ผู้พัฒนาแนะนำให้ตั้ง enable-chat=false ในทุกโปรไฟล์ที่ไม่ต้องรับแชต SIP เข้า การเปิด auth-messages อย่างเดียวไม่พอ และการตั้ง disable_system_api_commands=true ไม่ปิดเส้นทางนี้ทั้งหมด
ช่องโหว่ FreeSWITCH นี้ถูกโจมตีจริงหรือไม่?
ใช่ ประกาศของผู้พัฒนาระบุว่าเห็นการโจมตีผ่านเส้นทางนี้ในโลกจริง และ CISA จัดอยู่ในรายการช่องโหว่ที่ถูกโจมตีจริง (KEV)
แหล่งอ้างอิง
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA81
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV37
- กฎหมายและมาตรฐาน
- BOD 26-0429
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ