
SonicOS SSLVPN ถูกพบช่องโหว่ CVE-2026-19868 ข้าม SAML และ MFA เมื่อ 6 พ.ย. 2026 CISA ใส่ KEV แล้ว SonicWall ให้อัปเกรดเป็น 7.3.4-7013 หรือ 8.2.3-8015
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
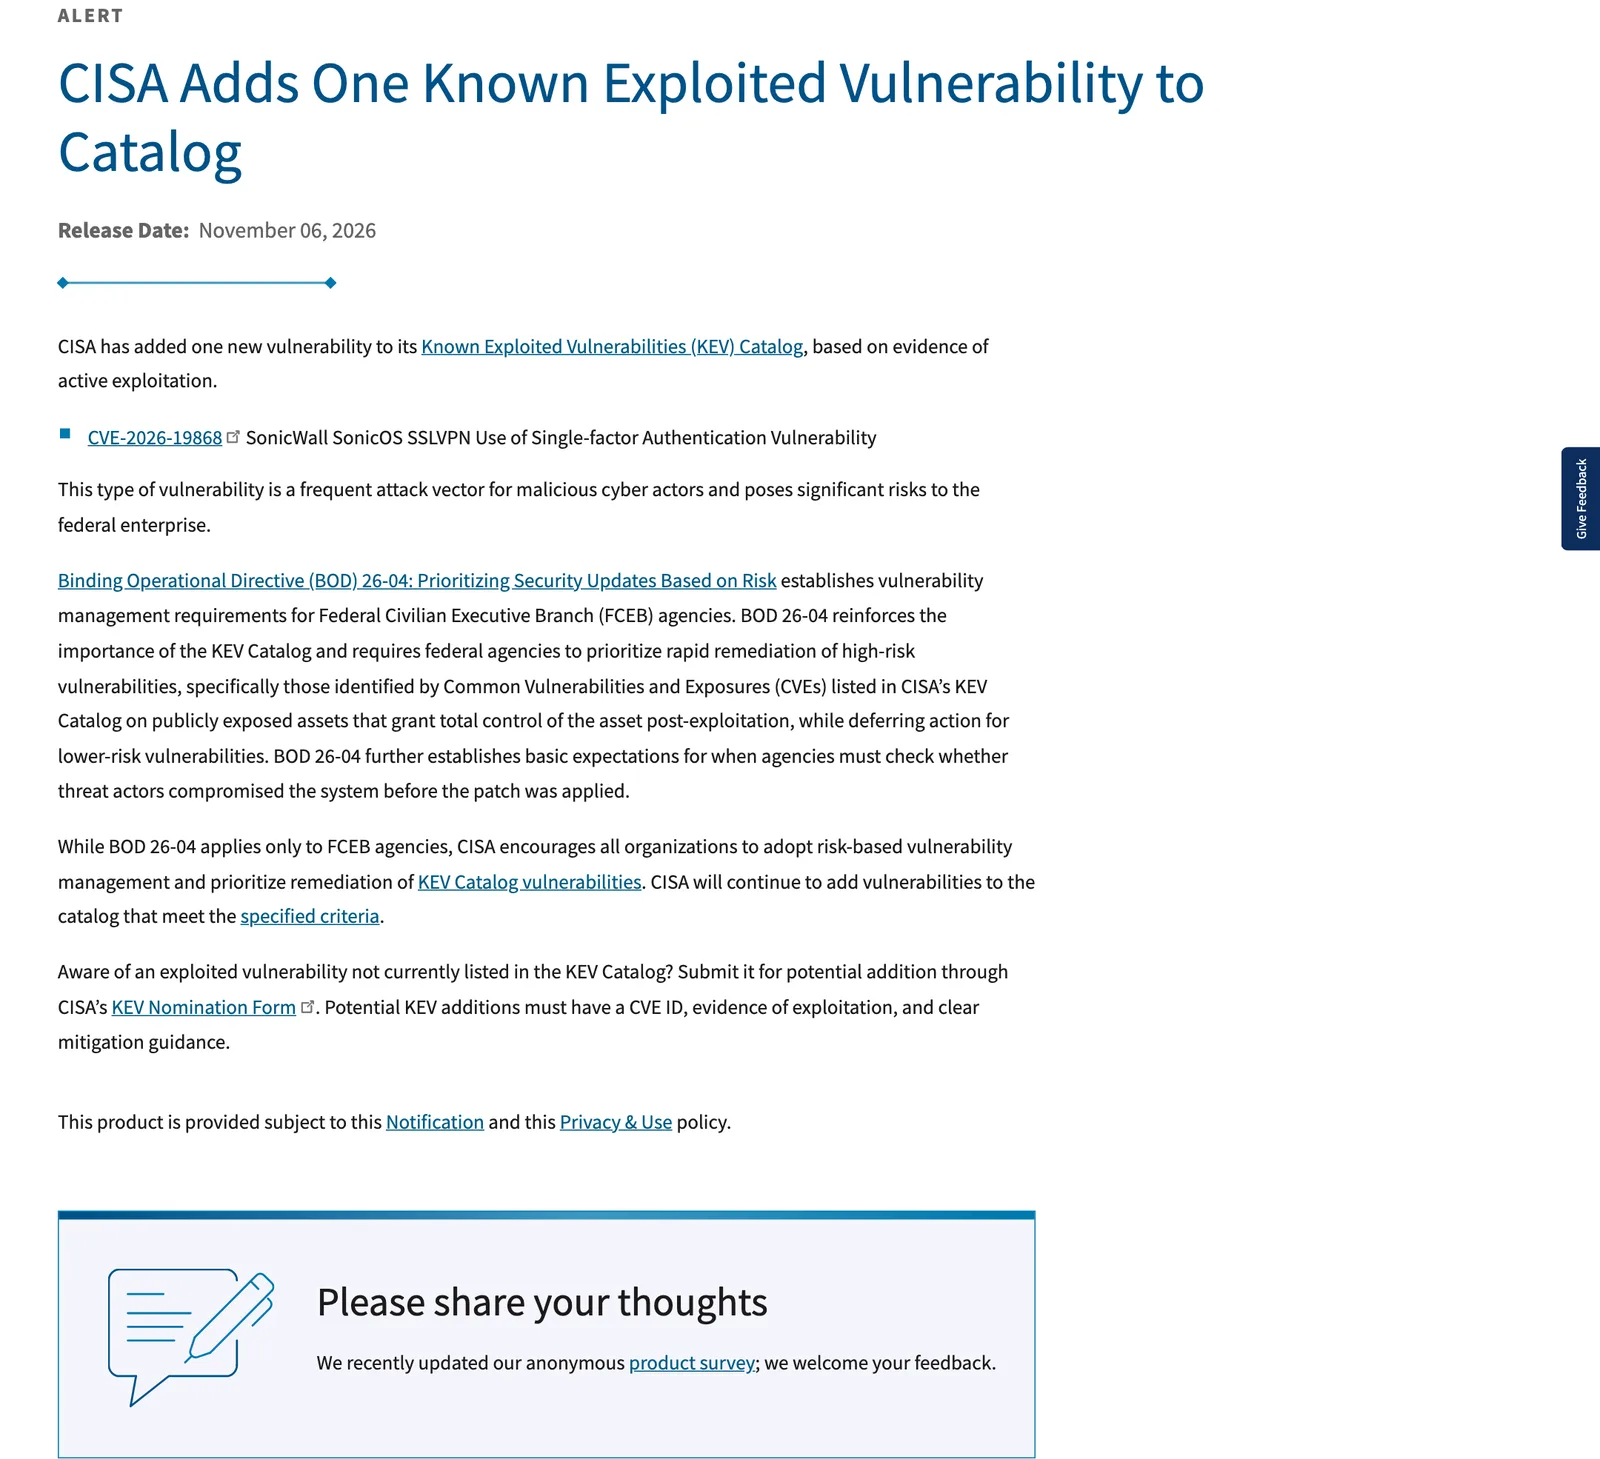
- 6 พฤศจิกายน 2026 SonicWall ออกประกาศ SNWLID-2026-0014 แก้ช่องโหว่ 7 รายการ ใน SonicOS และ CISA เพิ่ม CVE-2026-19868 ของ SonicOS SSLVPN เข้าแค็ตตาล็อกช่องโหว่ที่ถูกโจมตีจริง (KEV) ในวันเดียวกัน
- CVE-2026-19868 ทำให้ผู้ใช้ที่มีข้อมูลยืนยันตัวตนอีกวิธีหนึ่งข้ามการควบคุม SAML และ MFA ที่บังคับใช้ได้ ผลเฉพาะกรณีที่เปิด SAML สำหรับล็อกอิน SSLVPN คะแนน CVSS 7.1 ตาม SonicWall
- SonicWall ระบุว่า PSIRT ตรวจรายงานที่ชี้ว่าอาจมีการโจมตีจริง และไม่มี workaround ต้องอัปเกรดเป็น 7.3.4-7013 (Gen7) หรือ 8.2.3-8015 (Gen8) ขึ้นไป
- CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 20 พฤศจิกายน 2026 ส่วนองค์กรอื่นถูกแนะนำให้ถือ KEV เป็นลำดับแรก
SonicWall ออกประกาศ SNWLID-2026-0014 เมื่อวันที่ 6 พฤศจิกายน 2026 แก้ช่องโหว่ 7 รายการใน SonicOS หนึ่งในนั้นคือ CVE-2026-19868 ที่ทำให้ผู้ใช้ข้ามการควบคุม SAML และ MFA ของ SonicOS SSLVPN ได้ CISA เพิ่มช่องโหว่นี้เข้าแค็ตตาล็อกช่องโหว่ที่ถูกโจมตีจริง (KEV) ในวันเดียวกัน ให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 20 พฤศจิกายน 2026
ช่องโหว่ SonicOS SSLVPN CVE-2026-19868 ทำงานอย่างไร
ตามประกาศของ SonicWall CVE-2026-19868 เป็นช่องโหว่การบังคับใช้การยืนยันตัวตนในบริการ SonicOS SSLVPN ผู้ใช้ที่มีข้อมูลยืนยันตัวตนถูกต้องของวิธีอื่น อาจข้ามการควบคุม SAML ได้ และหากทำสำเร็จอาจข้าม MFA ที่บังคับผ่าน SAML ด้วย ช่องโหว่จัดอยู่ใน CWE-308 (ใช้การยืนยันตัวตนปัจจัยเดียว)
SonicWall ให้คะแนน CVSS v3 ที่ 7.1 และระบุว่าช่องโหว่นี้กระทบเฉพาะ SonicOS SSLVPN เมื่อเปิดใช้ SAML สำหรับการล็อกอิน SSLVPN ข้อความเตือนสำคัญคือ PSIRT ตรวจรายงานที่ชี้ว่าอาจมีการโจมตีจริง ลูกค้าจึงถูกเร่งให้อัปเกรดโดยเร็ว ผู้ค้นพบที่ระบุในประกาศคือ Ryan Harris จาก The Electronic Office
รุ่นที่ได้รับผลกระทบและรุ่นที่แก้แล้ว
| ตระกูลผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| Gen7 ไฟร์วอลล์ TZ 270 ถึง TZ 670, NSa 2700 ถึง 6700, NSsp 10700 ถึง 15700 และ NSv 270, 470, 870 | 7.3.3-7015 และเก่ากว่า | 7.3.4-7013 ขึ้นไป |
| Gen8 ไฟร์วอลล์ TZ 80 ถึง TZ 680, NSa 2800 ถึง 5800 และ NSv XS, S, M, L | 8.2.2-8015 และเก่ากว่า | 8.2.3-8015 ขึ้นไป |
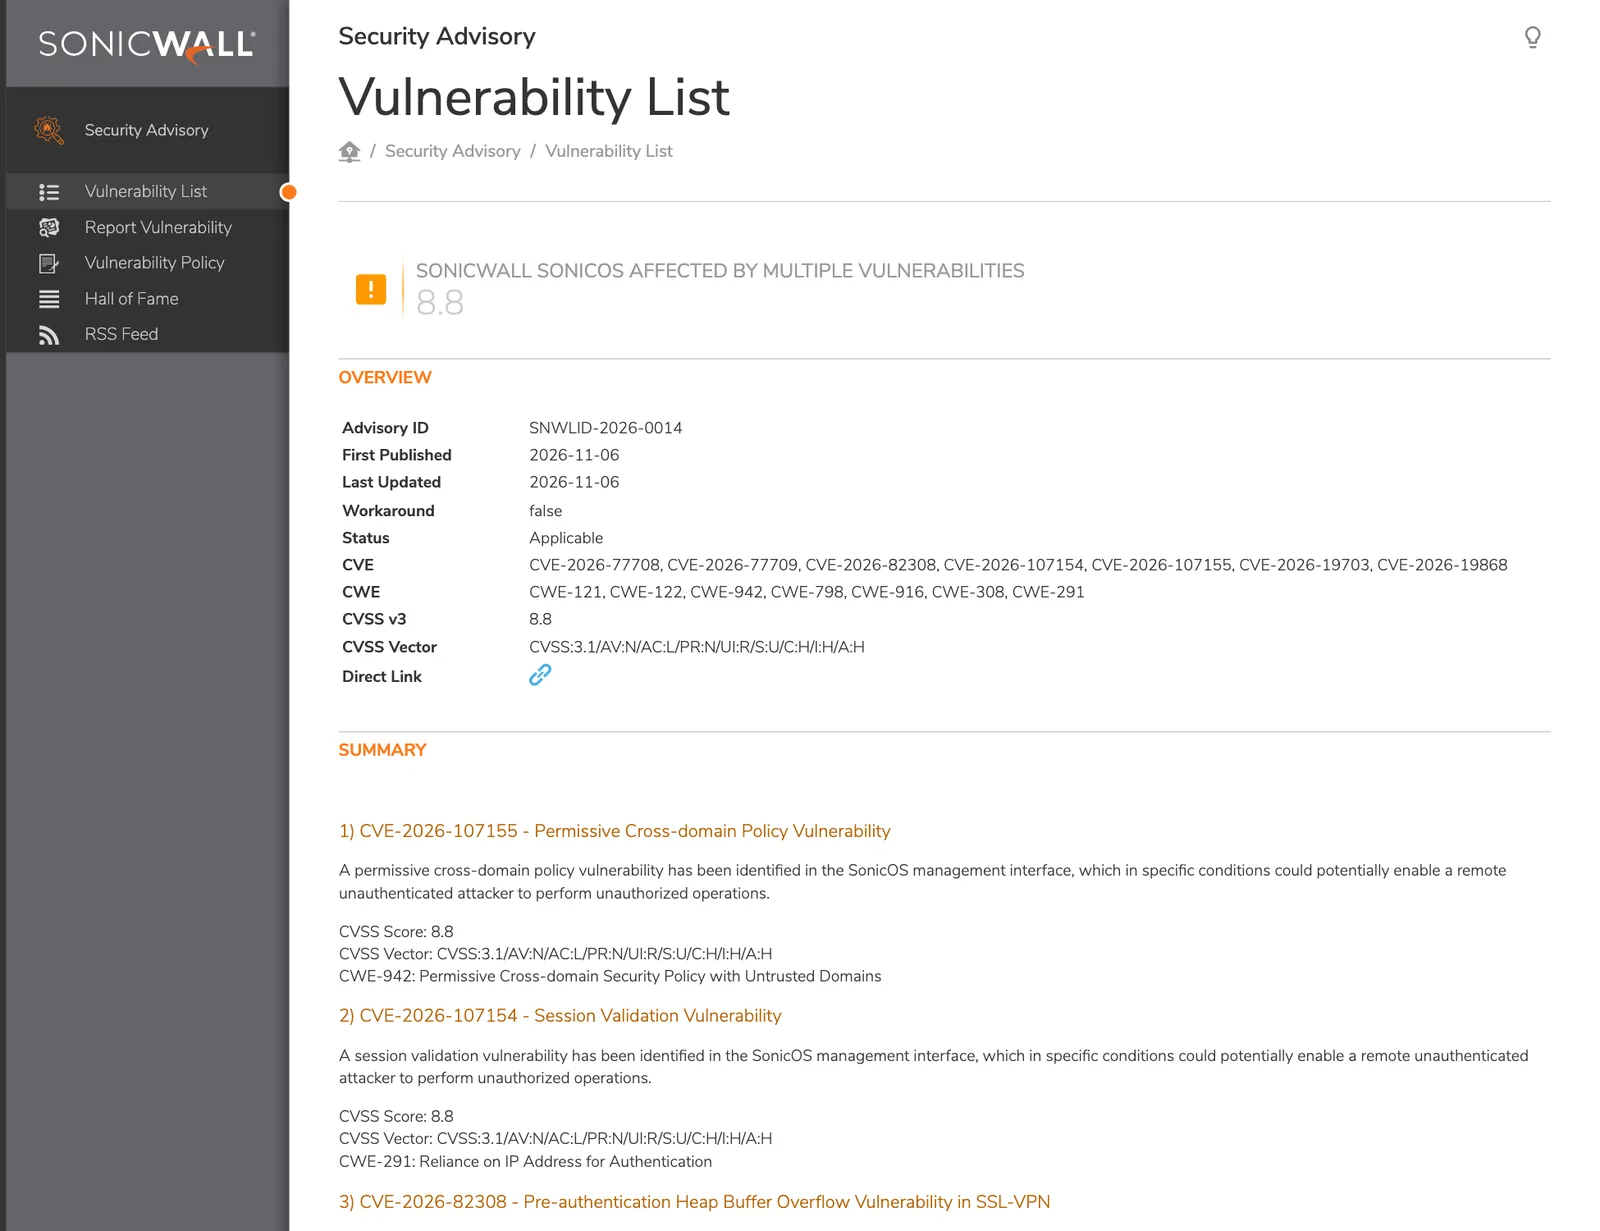
ประกาศเดียวกันยังแก้ช่องโหว่อื่นอีก 6 รายการ เช่น CVE-2026-107155 และ CVE-2026-107154 ในหน้าจัดการ SonicOS ที่ได้ CVSS 8.8 ตามที่ SonicWall ระบุ และ CVE-2026-82308 บัฟเฟอร์ล้นในบริการ SSL-VPN ก่อนยืนยันตัวตน ซึ่งทำให้บริการล่มได้ ประกาศระบุว่าไม่มี workaround ต้องอัปเกรดเฟิร์มแวร์เท่านั้น
เส้นตายของ CISA และความหมายต่อองค์กรอื่น
CISA ระบุว่าช่องโหว่ประเภทนี้เป็นช่องทางที่ผู้ไม่หวังดีใช้บ่อย และเพิ่มเข้า KEV จากหลักฐานการโจมตีจริง หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องทำตาม BOD 26-04 ซึ่งกำหนดเส้นตาย 20 พฤศจิกายน 2026 CISA ย้ำว่าแม้ BOD 26-04 ใช้กับหน่วยงานรัฐบาลกลางเท่านั้น แต่แนะนำทุกองค์กรให้จัดลำดับการแก้ตามความเสี่ยงและให้ความสำคัญกับช่องโหว่ใน KEV
ทำไมช่องโหว่ข้าม MFA ของ SonicOS SSLVPN จึงน่ากังวล
SAML ทำให้องค์กรผูกการล็อกอิน VPN เข้ากับระบบยืนยันตัวตนกลาง และใช้ MFA ที่ระบบนั้นบังคับไว้ เมื่อผู้ใช้ที่มีรหัสผ่านของวิธีล็อกอินอื่นเลี่ยงขั้นตอนนี้ได้ MFA ที่องค์กรลงทุนไว้ก็ไม่ทำงานตามที่คาดสำหรับ SSLVPN แม้ SonicWall ให้คะแนน CVSS 7.1 ซึ่งต่ำกว่าช่องโหว่ 8.8 ในประกาศเดียวกัน แต่เป็นรายการเดียวที่ CISA ยืนยันว่ามีหลักฐานการโจมตีจริงและใส่ใน KEV จึงควรอยู่ต้นคิวการแก้
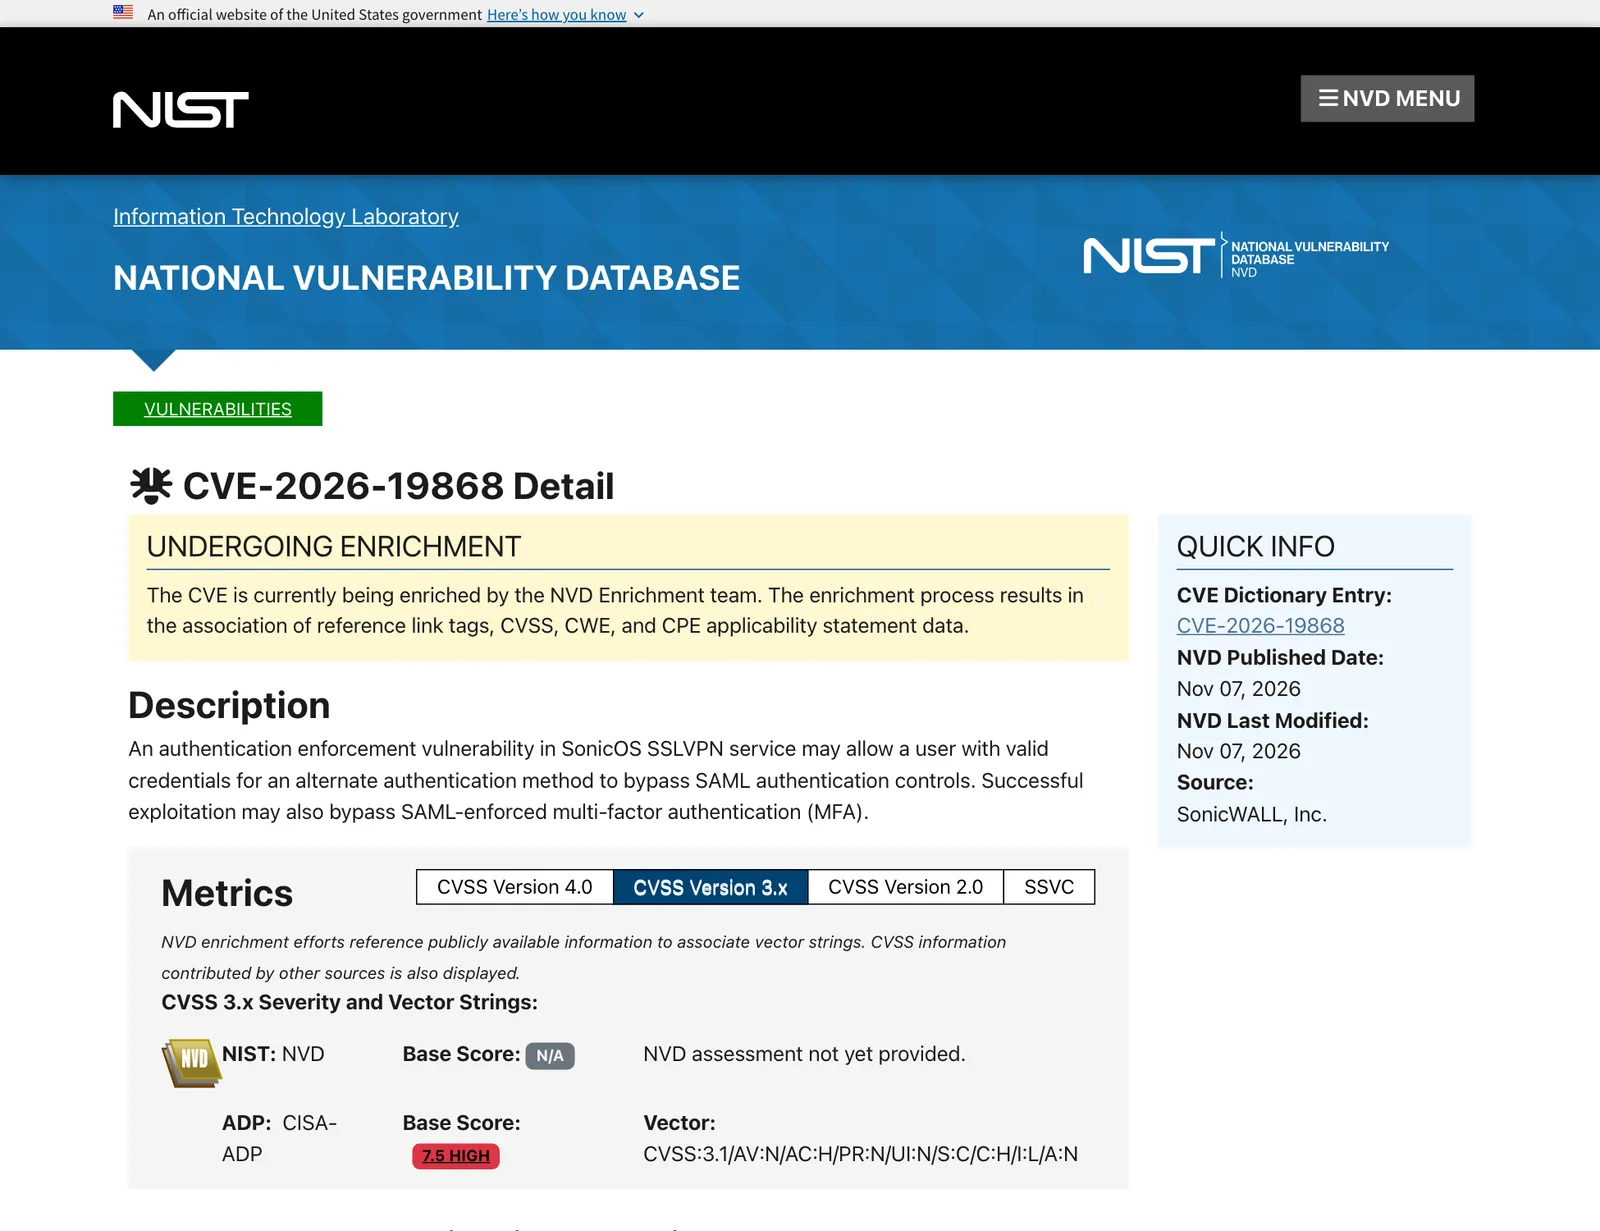
NVD บันทึกว่าช่องโหว่นี้ส่งผลต่อทั้ง SonicOS Gen7 และ Gen8 และ ณ วันที่ 7 พฤศจิกายน 2026 สถานะอยู่ระหว่างวิเคราะห์ ข้อมูลรุ่นที่แก้ให้ยึดตามประกาศของ SonicWall
ผลต่อองค์กรไทยที่ใช้ SonicOS SSLVPN
องค์กรไทยที่ใช้ไฟร์วอลล์ SonicWall รุ่น Gen7 หรือ Gen8 เป็นทางเข้า VPN ของพนักงานควรตรวจตามลำดับนี้
- ตรวจรุ่นเฟิร์มแวร์ ว่าเป็น 7.3.3-7015 หรือ 8.2.2-8015 และเก่ากว่าหรือไม่
- ตรวจว่าเปิด SAML สำหรับ SSLVPN หรือไม่ เพราะ SonicWall ระบุว่าผลเฉพาะกรณีนี้
- อัปเกรดเป็น 7.3.4-7013 หรือ 8.2.3-8015 ขึ้นไป ตามประกาศ SNWLID-2026-0014 เพราะไม่มี workaround
- ตรวจบันทึกการล็อกอิน VPN ย้อนหลัง หาการล็อกอินที่ไม่ผ่านขั้นตอน MFA ที่ควรมี เนื่องจาก SonicWall ระบุว่าอาจมีการโจมตีจริงแล้ว
- วางแผนช่วงปิดระบบ เพราะการอัปเกรดไฟร์วอลล์กระทบการเชื่อมต่อ VPN ของพนักงาน
ข่าวช่องโหว่ SonicWall ก่อนหน้านี้ดูได้ในเรื่อง SMA1000 CVSS 10.0
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ใช้ SonicOS SSLVPN ต้องอัปเกรดเฟิร์มแวร์ไฟร์วอลล์และตรวจบันทึกการล็อกอินตามเวลาที่ผู้ผลิตกำหนด ซึ่งเป็นงานที่ทีมไอทีขนาดเล็กอาจไม่มีคนว่างทำทันที บริการ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร โดยรับเรื่องผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง ด้วยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
ช่องโหว่ SonicOS SSLVPN CVE-2026-19868 คืออะไร?
เป็นช่องโหว่ใน SonicOS SSLVPN ที่ทำให้ผู้ใช้ซึ่งมีข้อมูลยืนยันตัวตนของวิธีอื่นข้ามการควบคุม SAML ได้ และอาจข้าม MFA ที่บังคับผ่าน SAML ด้วย SonicWall ระบุว่าผลเฉพาะกรณีที่เปิด SAML สำหรับล็อกอิน SSLVPN
SonicOS SSLVPN รุ่นไหนได้รับผลกระทบและต้องอัปเกรดเป็นอะไร?
Gen7 ที่เป็นรุ่น 7.3.3-7015 และเก่ากว่า ต้องอัปเกรดเป็น 7.3.4-7013 ขึ้นไป ส่วน Gen8 ที่เป็น 8.2.2-8015 และเก่ากว่า ต้องอัปเกรดเป็น 8.2.3-8015 ขึ้นไป ครอบคลุมไฟร์วอลล์ TZ NSa NSsp และ NSv ตามรายการในประกาศ
ช่องโหว่ SonicOS SSLVPN นี้มี workaround หรือไม่?
ไม่มี ประกาศ SNWLID-2026-0014 ระบุว่า workaround เป็นไม่มี ผู้ดูแลต้องอัปเกรดเฟิร์มแวร์ เพราะ SonicWall ตรวจพบรายงานที่ชี้ว่าอาจมีการโจมตีจริงและสนับสนุนให้อัปเกรดโดยเร็ว
CISA กำหนดเส้นตายการแก้ SonicOS SSLVPN เมื่อไร?
CISA เพิ่ม CVE-2026-19868 เข้า KEV เมื่อ 6 พฤศจิกายน 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 20 พฤศจิกายน 2026 ซึ่งเป็นเส้นตายของหน่วยงานรัฐสหรัฐฯ องค์กรอื่นใช้เป็นแนวทางจัดลำดับได้
แหล่งอ้างอิง
- SonicWall SonicOS affected by multiple vulnerabilities (SNWLID-2026-0014) — SonicWall PSIRT
- CISA Adds One Known Exploited Vulnerability to Catalog — CISA
- CVE-2026-19868 Detail — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- SonicWall4CISA63เนอวานา ดีเวลลอปเม้นท์23
- ประเทศและสถานที่
- สหรัฐอเมริกา656
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV27
- กฎหมายและมาตรฐาน
- BOD 26-0420
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ