
CVE-2026-123710 ใน Red Hat Quay CVSS 9.8 ให้ผู้โจมตีไม่ต้องล็อกอินติดตั้งกุญแจเซ็นโทเค็นของตัวเองได้ พร้อม CVE-2026-110697 CVSS 9.9 แก้ใน Quay 3.18.3
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
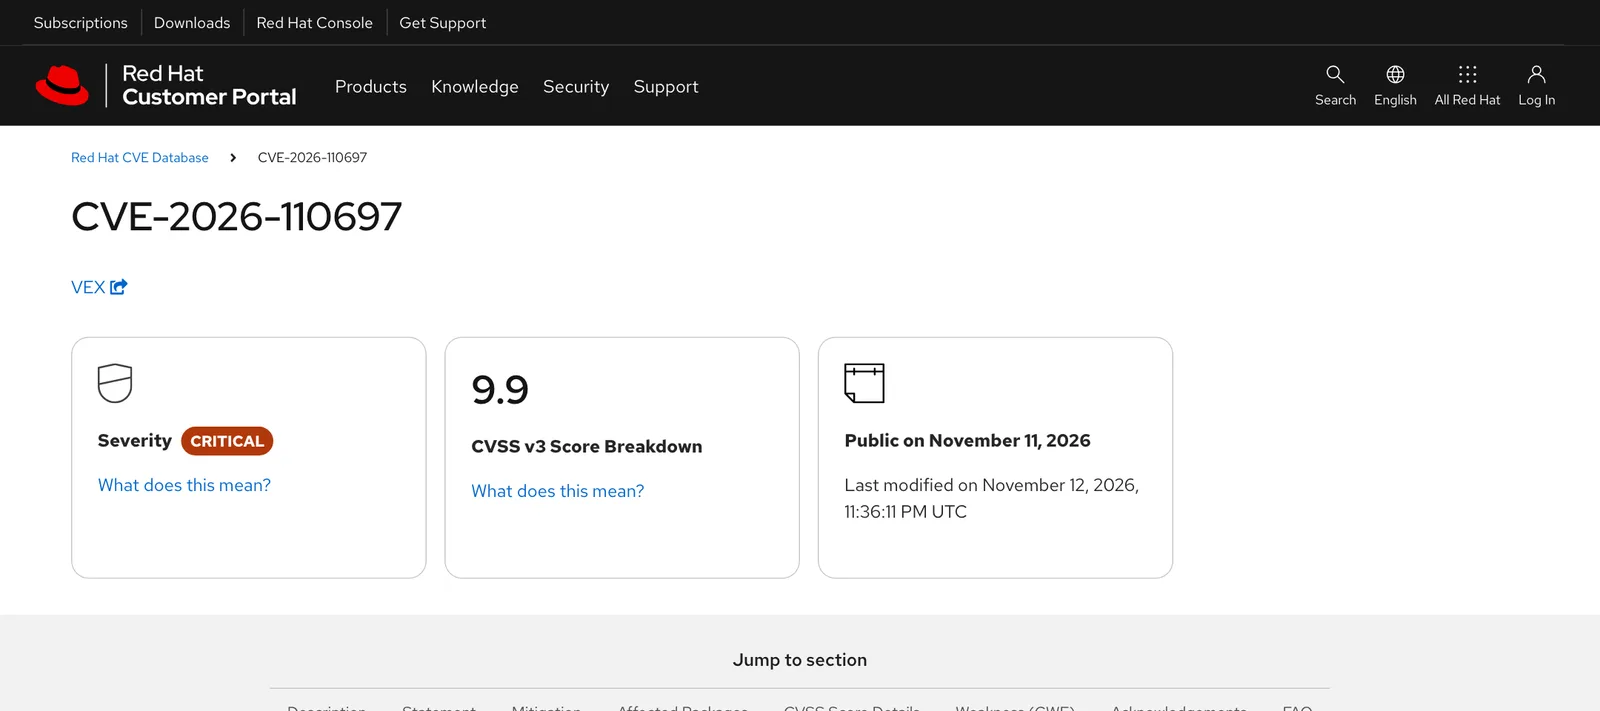
- Red Hat เผยแพร่ CVE-2026-123710 ใน Red Hat Quay เมื่อ 11 พฤศจิกายน 2026 ระดับ Critical คะแนน CVSS 3.1 ที่ 9.8 โจมตีผ่านเครือข่ายได้โดยไม่ต้องล็อกอินและไม่ต้องให้ใครคลิก
- ช่องโหว่อยู่ที่ endpoint หมุนเวียน service key ของ Quay ที่ตรวจเพียงว่าโทเค็นเซ็นด้วยกุญแจที่อนุมัติแล้ว โทเค็นนิรนามจาก /v2/auth จึงใช้ติดตั้งกุญแจเซ็นของผู้โจมตีแบบไม่มีวันหมดอายุได้
- CVE-2026-110697 ในรุ่นเดียวกันคะแนน 9.9 เป็นการฉีด SQL LIKE wildcard ผ่านชื่อ namespace ที่มีขีดล่าง ผู้ใช้ที่ล็อกอินแล้วขโมยโทเค็น robot account ของผู้เช่ารายอื่นได้
- Red Hat ออกอิมเมจแก้ไขทุกสาย ได้แก่ Quay 3.9.28, 3.10.28, 3.12.24, 3.14.10, 3.15.9, 3.16.7, 3.17.7 และ 3.18.3 และแก้ Quay.io ที่ Red Hat ดูแลเองแล้ว
- ถ้ายังอัปเกรดไม่ได้ Red Hat แนะให้จำกัดการเข้าถึง endpoint /keys เฉพาะส่วนประกอบภายในที่เชื่อถือ แต่การลบกุญแจแปลกปลอมจะยังไม่ยั่งยืนจนกว่าจะติดตั้งรุ่นที่แก้แล้ว
Red Hat เปิดเผย CVE-2026-123710 ช่องโหว่ระดับ Critical ใน Red Hat Quay เมื่อ 11 พฤศจิกายน 2026 คะแนน CVSS 3.1 อยู่ที่ 9.8 ผู้โจมตีที่ไม่ต้องล็อกอินยึดกุญแจที่ registry ใช้เซ็นโทเค็นได้ แล้วอ่านและเขียนทับอิมเมจในทุก repository ที่ตัวเองเลือก Red Hat ออกอิมเมจแก้ไขของ Quay ทุกสายตั้งแต่ 3.9 ถึง 3.18 พร้อมกัน
อิมเมจแก้ไขชุดเดียวกันปิด CVE-2026-110697 ด้วย ช่องโหว่ที่ได้คะแนนสูงกว่าที่ 9.9 ซึ่งผู้ใช้ที่ล็อกอินแล้วขโมยโทเค็น robot account ของผู้เช่ารายอื่นใน Quay ได้ Red Hat ระบุว่าแก้ Quay.io ซึ่งเป็นบริการที่ Red Hat ดูแลเองแล้ว ผู้ที่ต้องลงมือคือองค์กรที่ติดตั้ง Quay เอง
CVE-2026-123710 ทำงานอย่างไร
ข้อมูลของ Red Hat อธิบายว่า service key server ของ Quay ตรวจผู้เรียก endpoint หมุนเวียนกุญแจเพียงว่า JWT ถูกเซ็นด้วย service key ที่อนุมัติแล้วและมี audience กับ issuer ตามที่คาด โดยไม่ตรวจว่าโทเค็นนั้นเป็นโทเค็นสำหรับหมุนเวียนกุญแจจริงหรือไม่ โทเค็นนิรนามที่ออกจาก /v2/auth ผ่านเงื่อนไขนี้ได้
ลำดับการโจมตีตามคำอธิบายของ Red Hat เป็นดังนี้
- ผู้โจมตีขอโทเค็นนิรนามจาก registry โดยกำหนด audience เอง
- ส่งโทเค็นนั้นไปยัง endpoint หมุนเวียน service key
- ติดตั้งกุญแจเซ็นของตัวเอง ซึ่งสืบทอดสถานะอนุมัติและสร้างได้โดยไม่มีวันหมดอายุ
- เซ็นโทเค็น registry ปลอม ซึ่ง Quay ยอมรับกับทุก repository ทำให้อ่านอิมเมจส่วนตัวและเปลี่ยนแท็กของ repository ได้
| หัวข้อ | ข้อมูลจาก Red Hat |
|---|---|
| ระดับความรุนแรง | Critical |
| คะแนน CVSS 3.1 | 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| CWE | CWE-1287 |
| เงื่อนไข | ไม่ต้องล็อกอิน ผู้ที่ติดตั้งซึ่ง /keys เข้าถึงได้จากไคลเอนต์ที่ไม่น่าเชื่อถือได้รับผลกระทบ |
| เผยแพร่ | 11 พฤศจิกายน 2026 |
| ผู้ค้นพบ | Dave O'Connor (Red Hat) |
CVE-2026-110697: ขโมยโทเค็นข้ามผู้เช่าด้วยขีดล่างในชื่อ namespace
ช่องโหว่นี้อยู่ในอิมเมจแก้ไขชุดเดียวกับ CVE-2026-123710 แต่เป็นคนละกลไก
CVE-2026-110697 เป็นข้อบกพร่องของฟังก์ชันแสดงรายการ robot account ที่สร้างรูปแบบ SQL LIKE จากชื่อ namespace ที่ผู้ใช้กำหนดโดยไม่เอสเคปอักขระพิเศษ ผู้โจมตีที่สร้าง namespace ชื่อมีขีดล่างจึงทำให้ขีดล่างทำหน้าที่แทนอักขระใดก็ได้หนึ่งตัวและจับ namespace ของเหยื่อได้ แล้วอ่านรายการ robot account พร้อมโทเค็นที่ถอดรหัสแล้ว
| หัวข้อ | ข้อมูลจาก Red Hat |
|---|---|
| ระดับความรุนแรง | Critical |
| คะแนน CVSS 3.1 | 9.9 (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H) |
| CWE | CWE-89 |
| เงื่อนไข | ต้องมีบัญชีที่สร้าง namespace ได้ ไม่ต้องให้เหยื่อทำอะไร |
| ผลกระทบ | อ่าน push และเขียนทับอิมเมจของผู้เช่ารายอื่น |
Red Hat ระบุว่าในสภาพแวดล้อม OpenShift ที่ใช้ Quay เป็น registry ในตัว โทเค็นที่ถูกขโมยใช้ใส่อิมเมจอันตรายเข้า CI/CD pipeline ได้ จึงเสี่ยงต่อ supply chain ของคลัสเตอร์โปรดักชันทั้งหมด และ Quay แบบหลายผู้เช่า เช่น registry ที่หลายทีมใช้ร่วมกัน หรือผู้ให้บริการที่ดูแลหลายองค์กรบน registry เดียว เป็นรูปแบบที่ได้รับผลกระทบมากที่สุด
รุ่นของ Red Hat Quay ที่แก้ CVE-2026-123710
รุ่นด้านล่างแก้ทั้ง CVE-2026-123710 และ CVE-2026-110697
Red Hat เผยแพร่อิมเมจแก้ไขเมื่อ 11 พฤศจิกายน 2026 โดยรุ่นที่แก้ของทั้งสองช่องโหว่คือ
| สายของ Quay | รุ่นที่แก้ | ประกาศ Red Hat |
|---|---|---|
| 3.9 | 3.9.28 | RHSA-2026:99021 |
| 3.10 | 3.10.28 | RHSA-2026:99025 |
| 3.12 | 3.12.24 | RHSA-2026:99027 |
| 3.14 | 3.14.10 | RHSA-2026:99024 |
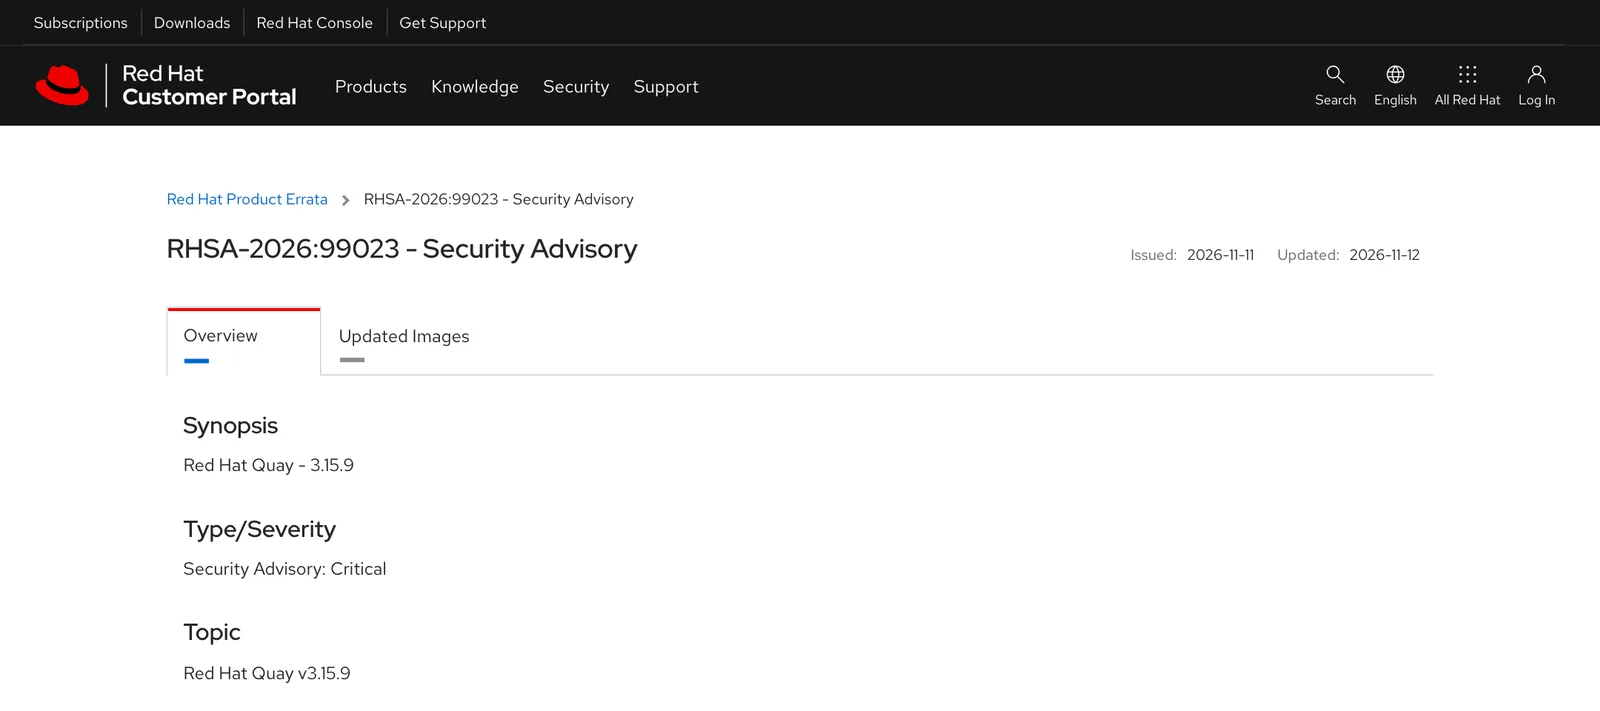
| 3.15 | 3.15.9 | RHSA-2026:99023 |
| 3.16 | 3.16.7 | RHSA-2026:99022 |
| 3.17 | 3.17.7 | RHSA-2026:99026 |
| 3.18 | 3.18.3 | RHSA-2026:99019 |
ประกาศ RHSA-2026:99023 ของ Quay 3.15.9 ปรับปรุงล่าสุดเมื่อ 12 พฤศจิกายน และรวมการแก้ CVE ทั้งหมด 41 รายการไว้ในรุ่นเดียว ไม่ใช่เฉพาะสองช่องโหว่นี้ จึงควรอัปเกรดทั้งรุ่นแทนการแก้เฉพาะจุด
วิธีบรรเทาของ Red Hat ถ้ายังอัปเกรดไม่ได้
ระหว่างรออัปเกรด CVE-2026-123710 ยังเปิดทางให้คนนอกยึดกุญแจเซ็นได้ จึงต้องปิดทางเข้าให้ได้มากที่สุดก่อน
Red Hat ระบุว่า CVE-2026-123710 ไม่มีวิธีแก้ที่สมบูรณ์นอกจากการอัปเดต และให้ทำสิ่งต่อไปนี้ระหว่างรอ
- จำกัด endpoint /keys ที่ proxy หรือ load balancer ให้เฉพาะส่วนประกอบภายในที่เชื่อถือเข้าถึงได้
- ตรวจบันทึกการตรวจสอบ หาเหตุการณ์ service_key_rotate และ service_key_delete ที่ expiration_date เป็นค่าว่าง แล้วลบกุญแจที่ไม่รู้จัก
- อย่าถือว่าลบกุญแจแล้วจบ เพราะ Red Hat เตือนว่าการลบกุญแจปลอมไม่ยั่งยืนจนกว่าจะติดตั้งรุ่นที่แก้ ผู้โจมตีส่งคำขอนิรนามซ้ำเพื่อติดตั้งกุญแจใหม่ได้
สำหรับ CVE-2026-110697 Red Hat แนะนำให้จำกัดผู้ที่สร้าง organization หรือ namespace ที่มีขีดล่างในชื่อได้ หมุนเวียนโทเค็น robot account ของ namespace ที่ชนกับชื่อที่มีขีดล่าง และเฝ้าดูการ pull หรือ push ที่ไม่ตรงกับการใช้งาน robot ปกติ มาตรการเหล่านี้ลดความเสี่ยงแต่ไม่ได้แก้ที่ต้นเหตุ
สิ่งที่องค์กรไทยควรทำกับ CVE-2026-123710
- ตรวจว่าใช้ Red Hat Quay หรือไม่ เพื่อรู้ว่าได้รับผลจาก CVE-2026-123710 หรือไม่ ทั้งที่ติดตั้งเอง และที่มากับ OpenShift เป็น registry ในตัว แล้วดูสายและรุ่นที่ใช้
- อัปเกรดเป็นรุ่นที่แก้ตามตารางด้านบน ก่อนจะนำ registry กลับมาเปิดให้ไคลเอนต์ภายนอกเข้าถึง
- ถ้า /keys เคยเข้าถึงได้จากอินเทอร์เน็ตหรือเครือข่ายที่ไม่น่าเชื่อถือ ให้ตรวจ service key ทั้งหมดว่ามีดวงไหนไม่มีวันหมดอายุหรือไม่รู้ที่มา แล้วถือว่าอิมเมจและแท็กที่เปลี่ยนในช่วงนั้นอาจถูกแตะต้อง
- หมุนเวียนโทเค็น robot account ใน registry หลายผู้เช่าหลังอัปเกรด และตรวจว่า pipeline ดึงอิมเมจด้วย digest ไม่ใช่แท็กที่เปลี่ยนได้
- ตรวจซ้ำกับผู้ให้บริการ องค์กรที่ใช้ registry ที่ผู้ให้บริการดูแล ควรถามว่าใช้ Quay หรือไม่ และอัปเกรดแล้วเมื่อใด
Red Hat ไม่ได้ระบุในหน้า CVE-2026-123710 ว่ามีการโจมตีจริงแล้ว ณ เวลาที่เขียน ทีมรักษาความปลอดภัยจึงควรตรวจบันทึกย้อนหลังโดยไม่ต้องรอสัญญาณจากภายนอก ข้อมูลรับรองที่หลุดมักถูกนำไปใช้ต่อทันที ดังกรณีRailway คีย์ AI ถูกขโมย ที่รายงานฉบับเต็มของบริษัทระบุยอดใช้ราว 740,000 ดอลลาร์
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
registry ที่เก็บอิมเมจของระบบโปรดักชันเป็นจุดที่ทีมไอทีต้องตามแพตช์ให้ทันทุกรอบ Managed Cloud Services ของ THAI DATA CLOUD ดูแลตั้งแต่ติดตั้ง บริหาร ไปจนถึง Monitoring ระบบคลาวด์ขององค์กรตลอด 24 ชั่วโมง ให้ทีมภายในโฟกัสงานพัฒนาแทนงานเฝ้าแพตช์ (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
CVE-2026-123710 คืออะไร?
CVE-2026-123710 คือช่องโหว่ใน Red Hat Quay ที่ Red Hat จัดเป็น Critical คะแนน CVSS 3.1 ที่ 9.8 ผู้โจมตีที่ไม่ต้องล็อกอินขอโทเค็นนิรนามจาก registry แล้วส่งไปยัง endpoint หมุนเวียน service key เพื่อติดตั้งกุญแจเซ็นของตัวเองแบบไม่มีวันหมดอายุ โทเค็นที่เซ็นด้วยกุญแจนั้นจะถูก registry ยอมรับกับทุก repository
Red Hat Quay รุ่นไหนแก้ CVE-2026-123710 แล้ว?
Red Hat ออกอิมเมจแก้ไขเมื่อ 11 พฤศจิกายน 2026 ได้แก่ Quay 3.9.28, 3.10.28, 3.12.24, 3.14.10, 3.15.9, 3.16.7, 3.17.7 และ 3.18.3 ส่วน Quay.io ที่ Red Hat ดูแลเองแก้แล้ว ผู้ที่ติดตั้ง Quay เองต้องอัปเกรดเป็นรุ่นของสายที่ใช้อยู่
CVE-2026-123710 ต่างจาก CVE-2026-110697 อย่างไร?
CVE-2026-123710 ให้คนที่ไม่ต้องล็อกอินยึดกุญแจเซ็นโทเค็นของ registry ได้ (CVSS 9.8) ส่วน CVE-2026-110697 ต้องมีบัญชีที่สร้าง namespace ได้ แล้วใช้ชื่อที่มีขีดล่างให้ SQL LIKE จับ namespace ของผู้เช่ารายอื่น เพื่อขโมยโทเค็น robot account (CVSS 9.9) ทั้งสองรายการอยู่ในอิมเมจแก้ไขชุดเดียวกัน
ระหว่างรออัปเกรด Red Hat Quay ควรทำอะไร?
Red Hat แนะให้จำกัด endpoint /keys ที่ proxy หรือ load balancer ให้เข้าถึงได้เฉพาะส่วนประกอบภายในที่เชื่อถือ ตรวจบันทึกเหตุการณ์ service_key_rotate และ service_key_delete ที่มี expiration_date เป็นค่าว่าง และลบกุญแจที่ไม่รู้จัก แต่การลบกุญแจจะไม่ยั่งยืนจนกว่าจะติดตั้งรุ่นที่แก้แล้ว เพราะผู้โจมตีติดตั้งกุญแจใหม่ได้อีก
แหล่งอ้างอิง
- CVE-2026-123710 - Red Hat Customer Portal — Red Hat
- CVE-2026-110697 - Red Hat Customer Portal — Red Hat
- RHSA-2026:99023 - Security Advisory: Red Hat Quay v3.15.9 — Red Hat
- Red Hat Quay — Red Hat
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Red Hat20
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ