
NetScaler CVE-2026-120868 อยู่ในประกาศ CTX697305 ที่ Citrix แก้ 28 ช่องโหว่ ระดับ Critical ในรุ่น 14.1 และ 13.1 โดยไม่ต้องเปิดฟีเจอร์เพิ่ม ให้อัปเกรดทันที
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที ผู้เข้าชม 1
สรุปประเด็นสำคัญ
- 12 พฤศจิกายน 2026 Citrix เผยแพร่ประกาศ CTX697305 ระดับ Critical สำหรับ NetScaler ADC และ NetScaler Gateway รวม 28 ช่องโหว่ และปรับปรุงรายการอีกครั้งเมื่อ 13 พฤศจิกายน 2026
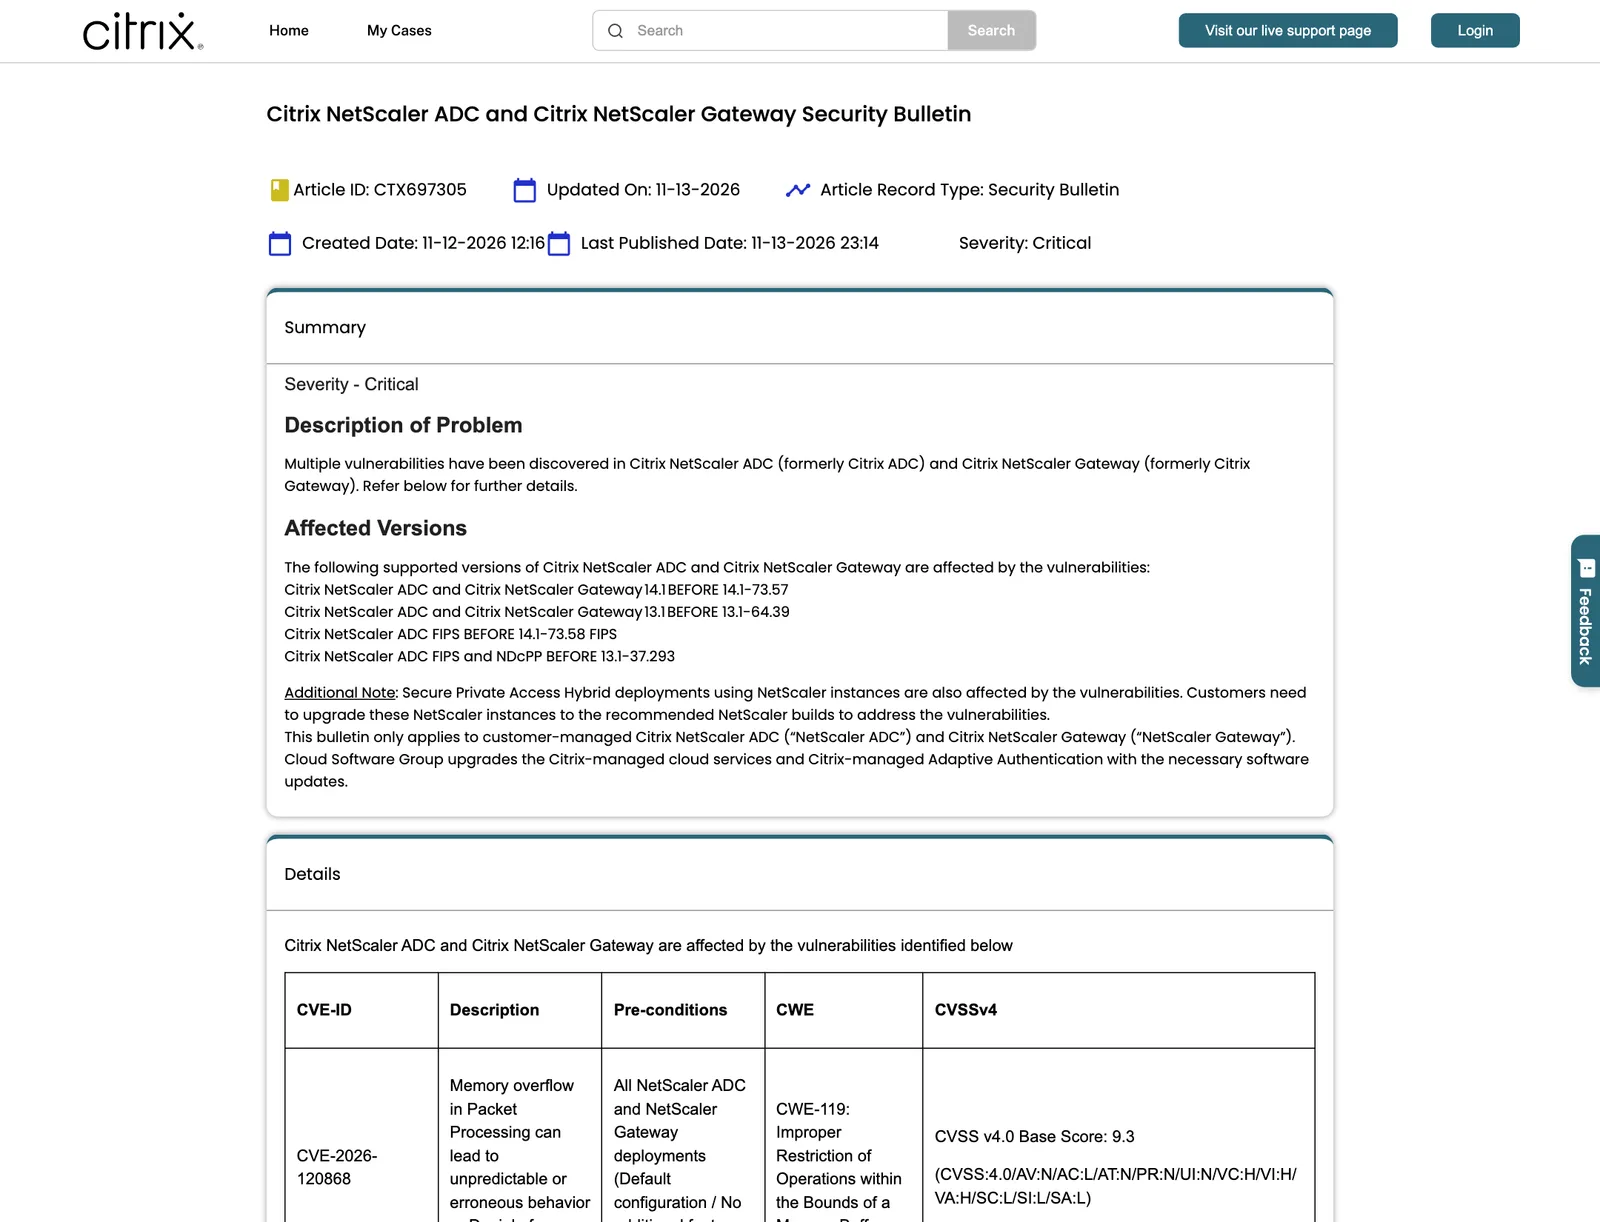
- CVE-2026-120868 คะแนน CVSS v4.0 9.3 กระทบทุกการติดตั้งของ NetScaler ADC และ Gateway โดยไม่ต้องตั้งค่าฟีเจอร์เพิ่ม ส่วนคะแนนสูงสุดในรอบนี้คือ 9.5 ของ CVE-2026-107412 บน Gateway และ AAA
- รุ่นที่ได้รับผลกระทบคือ 14.1 ก่อน 14.1-73.57 และ 13.1 ก่อน 13.1-64.39 พร้อมรุ่น FIPS และ NDcPP ก่อน 14.1-73.58 FIPS และ 13.1-37.293
- ประกาศส่วนใหญ่ระบุผลเป็นความผิดปกติหรือการปฏิเสธบริการจาก memory overflow และไม่ได้ระบุว่ามีการโจมตีจริง ส่วนทีมความปลอดภัยของ Cloud Software Group พบหลายรายการด้วยการวิเคราะห์โค้ดที่ AI ช่วย
Citrix (Cloud Software Group) เผยแพร่ประกาศความปลอดภัย CTX697305 ระดับ Critical เมื่อ 12 พฤศจิกายน 2026 และปรับปรุงเมื่อ 13 พฤศจิกายน แก้ช่องโหว่ 28 รายการใน NetScaler ADC และ NetScaler Gateway หนึ่งในนั้นคือ NetScaler CVE-2026-120868 คะแนน CVSS v4.0 9.3 ที่กระทบทุกการติดตั้งโดยไม่ต้องตั้งค่าฟีเจอร์เพิ่ม
NetScaler CVE-2026-120868 และอีก 27 ช่องโหว่ในประกาศ CTX697305
ตามประกาศ NetScaler CVE-2026-120868 เป็น memory overflow ในส่วนประมวลผลแพ็กเก็ต ซึ่งอาจทำให้ระบบทำงานผิดปกติหรือเกิดการปฏิเสธบริการ (DoS) เงื่อนไขของช่องโหว่นี้คือ "ทุกการติดตั้ง NetScaler ADC และ Gateway (ค่าเริ่มต้น ไม่ต้องใช้ฟีเจอร์เพิ่ม)" ช่องโหว่อื่นในประกาศส่วนใหญ่ต้องมีการตั้งค่าเฉพาะ เช่น Gateway หรือ AAA virtual server, DNS load balancing, การยืนยันตัวตนแบบ SAML, LDAP หรือ client certificate และ HTTP/2
| กลุ่มคะแนน CVSS v4.0 | จำนวนช่องโหว่ | ตัวอย่างในประกาศ |
|---|---|---|
| 9.5 | 1 | CVE-2026-107412 memory overflow บน Gateway (SSL VPN, ICA Proxy, CVPN, RDP Proxy) หรือ AAA |
| 9.3 | 8 | CVE-2026-120868 (ทุกการติดตั้ง), CVE-2026-107408 และ 107409 (DNS/DoH), CVE-2026-111334 (EPA) |
| 8.3 ถึง 8.7 | 13 | CVE-2026-107413 (SAML), CVE-2026-111342 (LDAP), CVE-2026-111336 (HTTP/2) |
| 7.7 | 1 | CVE-2026-120866 (BGP ต้องไม่มี TCP-MD5 กับเพื่อนบ้านที่กำหนด) |
| 6.9 | 4 | CVE-2026-111338 (ข้อมูลยืนยันตัวตนถูกเขียนลงล็อก ต้องอ่านไฟล์ในเครื่องได้) |
| ไม่แสดงคะแนนในตาราง | 1 | CVE-2026-120862 (SIP ALG และการบันทึก DNS) |
จำนวนช่องโหว่และกลุ่มคะแนนในตารางนับจากตารางในประกาศเรื่อง NetScaler CVE-2026-120868 ส่วนใหญ่ประกาศอธิบายผลว่า "unpredictable or erroneous behavior or Denial of Service" ซึ่งต่างจากช่องโหว่ NetScaler รอบก่อนที่ถูกโจมตีจริง ประกาศฉบับนี้ไม่ได้ระบุว่ามีการโจมตีจริง
รุ่นที่ได้รับผลกระทบจาก NetScaler CVE-2026-120868 และสิ่งที่ลูกค้าต้องทำ
| ผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ |
|---|---|
| NetScaler ADC และ Gateway 14.1 | ก่อน 14.1-73.57 |
| NetScaler ADC และ Gateway 13.1 | ก่อน 13.1-64.39 |
| NetScaler ADC FIPS | ก่อน 14.1-73.58 FIPS |
| NetScaler ADC FIPS และ NDcPP | ก่อน 13.1-37.293 |
ประกาศ NetScaler CVE-2026-120868 ระบุเพิ่มว่า Secure Private Access แบบ Hybrid ที่ใช้อินสแตนซ์ NetScaler ได้รับผลกระทบด้วย ลูกค้าต้องอัปเกรดอินสแตนซ์เหล่านั้นเป็นรุ่นที่แนะนำ ส่วนบริการที่ Citrix ดูแลบนคลาวด์ รวมถึง Adaptive Authentication ที่ Citrix ดูแล Cloud Software Group จะอัปเกรดให้เอง ประกาศฉบับนี้ใช้เฉพาะ NetScaler ที่ลูกค้าดูแลเอง
ประกาศเรื่อง NetScaler CVE-2026-120868 มีขั้นตอนตรวจว่าอุปกรณ์เข้าเงื่อนไขของแต่ละช่องโหว่หรือไม่ เช่น ดูการตั้งค่า BGP กับ show ns feature และ show router dynamicRouting สำหรับ CVE-2026-120866 ตรวจ profile HTTP ที่เปิด HTTP/2 สำหรับ CVE-2026-111336 และตรวจนโยบายที่ใช้ B64DECODE สำหรับ CVE-2026-111337 ผู้ดูแลควรอ่านรายการเต็มในประกาศ
ผู้ค้นพบ NetScaler CVE-2026-120868 และบทบาทของ AI
Cloud Software Group ขอบคุณ Michael Tucker, Chew Keong Tan จากทีม XOR ของ JPMorgan Chase, Kyle Hannon จาก CapitalOne Offensive Security, Himanshu Anand และ Sina Kheirkhah จาก watchTowr ที่ทำงานร่วมกับบริษัทเพื่อปกป้องลูกค้า ประกาศเพิ่มว่าทีม Product Security ของ Cloud Software Group พบหลายช่องโหว่ด้วย "advanced AI-assisted code analysis" ประกาศฉบับแรกเผยแพร่ 12 พฤศจิกายน และ changelog ระบุว่ามีการแก้หมายเลข CVE ของ 7 รายการ (CVE-2026-111333 ถึง 111339)
ทำไม NetScaler CVE-2026-120868 จึงสำคัญ
- กระทบทุกการติดตั้ง CVE-2026-120868 ไม่ต้องอาศัยฟีเจอร์เฉพาะ องค์กรที่ใช้ NetScaler ADC หรือ Gateway จึงตัดทิ้งไม่ได้ว่าไม่เข้าเงื่อนไข
- NetScaler อยู่ขอบเครือข่าย อุปกรณ์เป็น Gateway ของ VPN และ load balancer ที่รับทราฟฟิกจากอินเทอร์เน็ต ความล้มเหลวของอุปกรณ์จึงกระทบบริการหลายระบบพร้อมกัน
- ช่องโหว่อื่นในชุดเดียวกับ NetScaler CVE-2026-120868 ขึ้นกับการตั้งค่า 28 รายการส่วนใหญ่ต้องมีการตั้งค่าเฉพาะ องค์กรต้องตรวจก่อนจัดลำดับการอัปเดต
- ต่อจากช่องโหว่รอบก่อน NetScaler มีรายการที่ถูกโจมตีจริงมาก่อน ดูCitrix NetScaler ถูกโจมตีจริงเป็นช่องโหว่ที่ 3 ในรอบ 8 วัน
สิ่งที่องค์กรไทยควรทำกับ NetScaler CVE-2026-120868
- สำรวจ NetScaler ทุกเครื่อง ทั้ง ADC และ Gateway รวมเครื่อง FIPS และอินสแตนซ์ที่ใช้กับ Secure Private Access แบบ Hybrid แล้วจดรุ่น
- อัปเกรดเพื่อแก้ NetScaler CVE-2026-120868 เป็น 14.1-73.57 หรือใหม่กว่า หรือ 13.1-64.39 หรือใหม่กว่า (รุ่น FIPS ตามตารางข้างต้น) ตามประกาศ CTX697305
- ตรวจเงื่อนไขของแต่ละช่องโหว่ ด้วยขั้นตอนในประกาศ เพื่อรู้ว่าฟีเจอร์ใดที่ใช้อยู่ทำให้เสี่ยง
- วางแผนช่วงอัปเกรด ประสานทีมที่ใช้ VPN และเว็บแอปหลัง NetScaler และเตรียมแผนย้อนกลับ
- สมัครรับการแจ้งเตือนของ Citrix ตามที่ประกาศแนะนำ เพื่อรู้เมื่อมีการแก้ไขประกาศ
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
การอัปเกรดอุปกรณ์ขอบเครือข่ายอย่าง NetScaler ต้องประสานทั้งทีมเครือข่าย ทีมแอป และผู้ใช้ IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เซิร์ฟเวอร์ และเครือข่ายขององค์กร แจ้งผ่าน Ticket ที่ตรวจสอบได้ โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
คำถามที่พบบ่อย
NetScaler CVE-2026-120868 คืออะไร?
NetScaler CVE-2026-120868 คือช่องโหว่ memory overflow ในการประมวลผลแพ็กเก็ตของ NetScaler ADC และ Gateway คะแนน CVSS v4.0 9.3 ผลที่ประกาศระบุคือพฤติกรรมผิดปกติหรือการปฏิเสธบริการ และกระทบทุกการติดตั้งโดยไม่ต้องเปิดฟีเจอร์เพิ่ม
NetScaler รุ่นไหนต้องอัปเดตเพื่อแก้ CVE-2026-120868?
ประกาศ CTX697305 ระบุว่ารุ่น 14.1 ก่อน 14.1-73.57 และรุ่น 13.1 ก่อน 13.1-64.39 ได้รับผลกระทบ รวมถึง NetScaler ADC FIPS ก่อน 14.1-73.58 FIPS และ FIPS กับ NDcPP ก่อน 13.1-37.293 ลูกค้าต้องอัปเกรดเป็นรุ่นที่แก้แล้ว
ประกาศ NetScaler ฉบับนี้มีกี่ช่องโหว่?
ประกาศ CTX697305 ของ Citrix ระบุ 28 ช่องโหว่ ตั้งแต่ memory overflow ในส่วน Gateway, DNS, SAML, LDAP และ HTTP/2 ไปจนถึงการเขียนข้อมูลยืนยันตัวตนลงไฟล์ล็อก คะแนน CVSS v4.0 อยู่ระหว่าง 6.9 ถึง 9.5 และ 1 รายการยังไม่แสดงคะแนนในตาราง
NetScaler ที่ Citrix ดูแลบนคลาวด์ต้องแพตช์เองหรือไม่?
ไม่ต้อง ประกาศระบุว่าใช้กับ NetScaler ADC และ Gateway ที่ลูกค้าดูแลเองเท่านั้น ส่วนบริการคลาวด์และ Adaptive Authentication ที่ Citrix ดูแล Cloud Software Group จะอัปเกรดให้เอง แต่ Secure Private Access แบบ Hybrid ที่ใช้ NetScaler ของลูกค้าต้องอัปเกรดเอง
แหล่งอ้างอิง
- Citrix NetScaler ADC and Citrix NetScaler Gateway Security Bulletin (CTX697305) — Citrix (Cloud Software Group)
- Citrix NetScaler ถูกโจมตีจริงเป็นช่องโหว่ที่ 3 ในรอบ 8 วัน — THAI DATA IT BUSINESS ENTERPRISE
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ผลิตภัณฑ์และเทคโนโลยี
- NetScaler5
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ