
Quest Diagnostics ข้อมูลผู้ป่วยรั่ว จากระบบ Quanum LSM ที่คลินิกใช้สั่งตรวจแล็บ
Quest Diagnostics ข้อมูลผู้ป่วยรั่ว คนนอกเข้าระบบ Quanum LSM ที่คลินิกใช้สั่งตรวจและดูผลแล็บ พบเหตุ 21 ต.ค. 2026 กู้ระบบแล้ว 23 ต.ค. ยังสอบขอบเขตข้อมูล
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
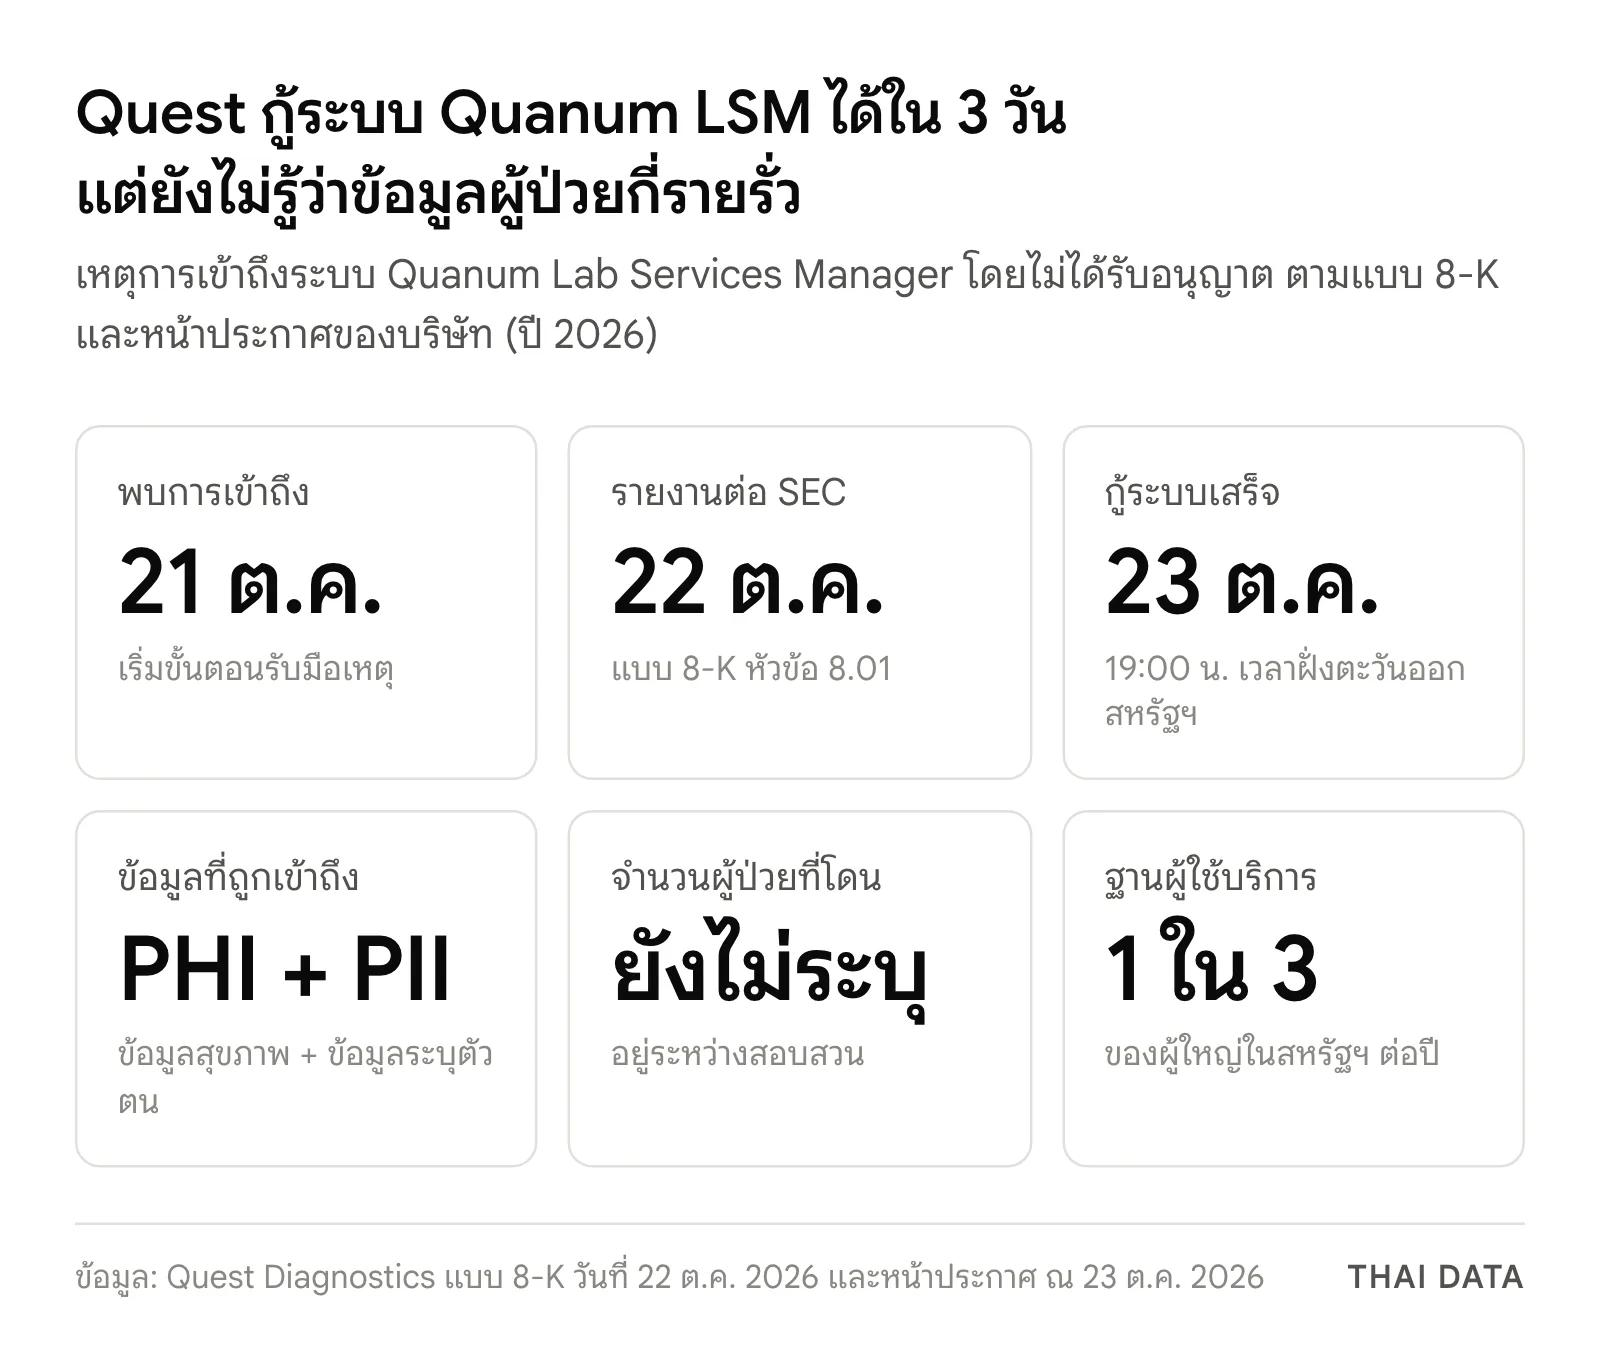
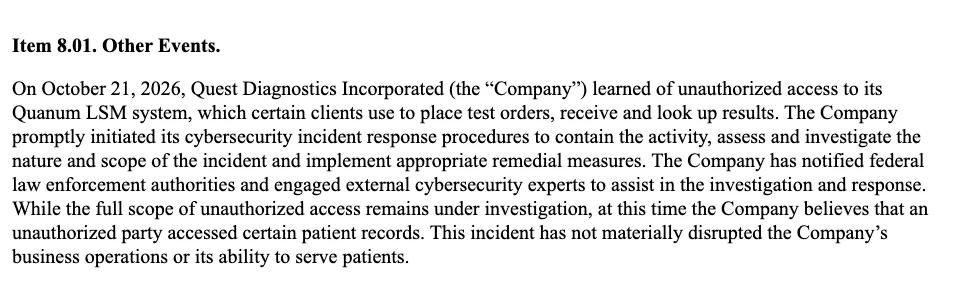
- เหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว: บริษัทรายงานต่อ SEC ด้วยแบบ 8-K ลงวันที่ 22 ตุลาคม 2026 ว่าพบการเข้าถึงระบบ Quanum Lab Services Manager (LSM) โดยไม่ได้รับอนุญาตเมื่อ 21 ตุลาคม 2026 และเชื่อว่าผู้บุกรุกเข้าถึงบันทึกข้อมูลผู้ป่วยบางส่วน
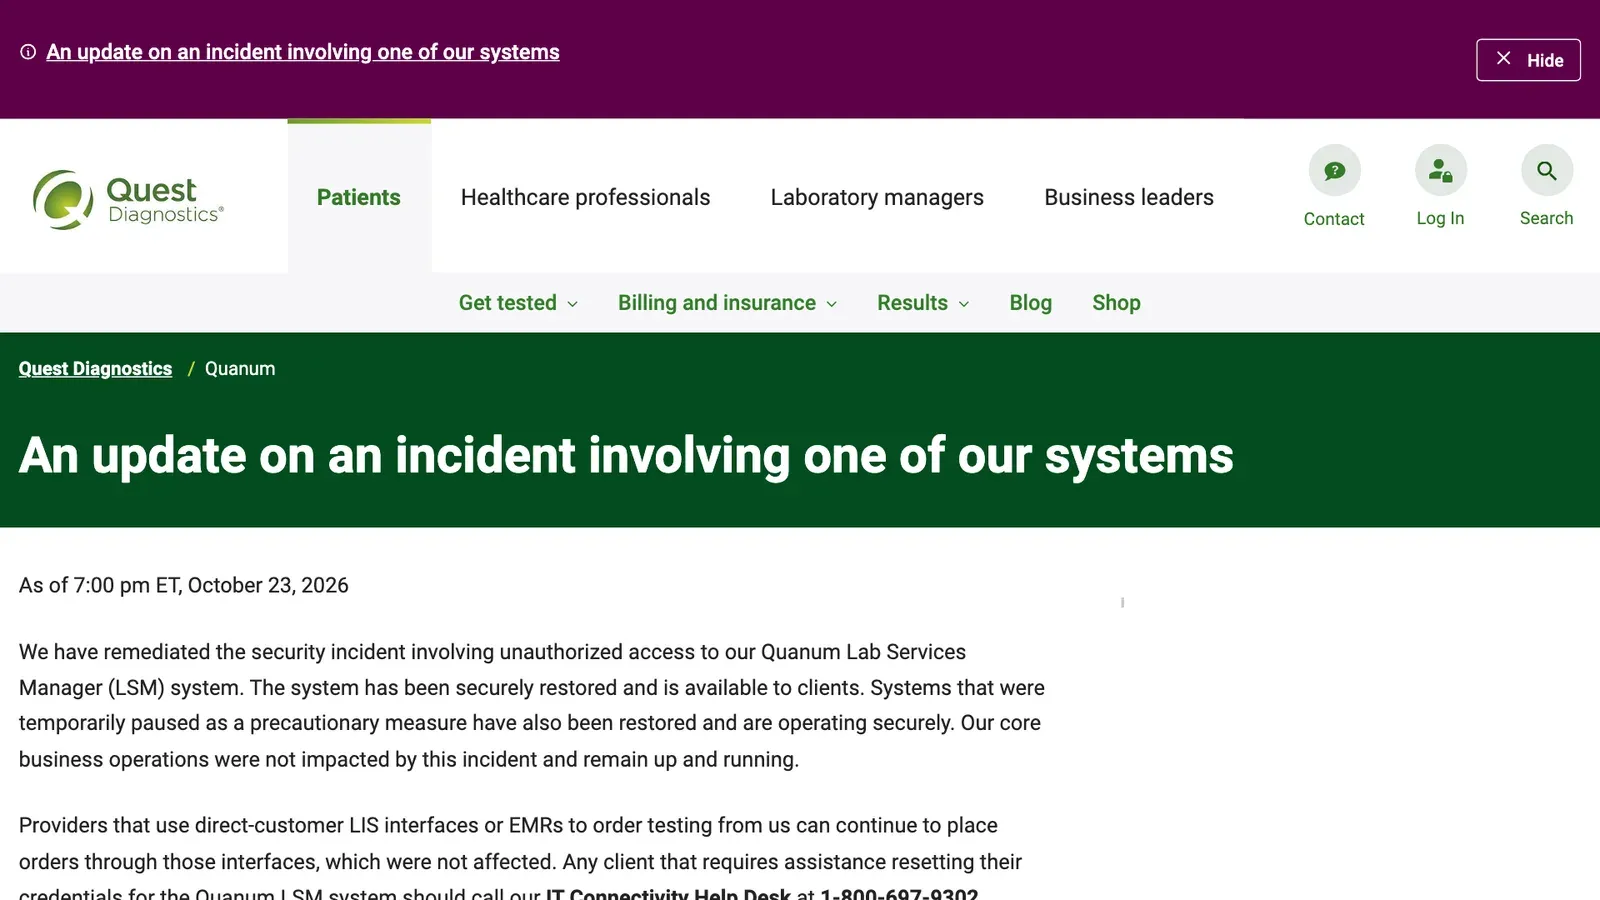
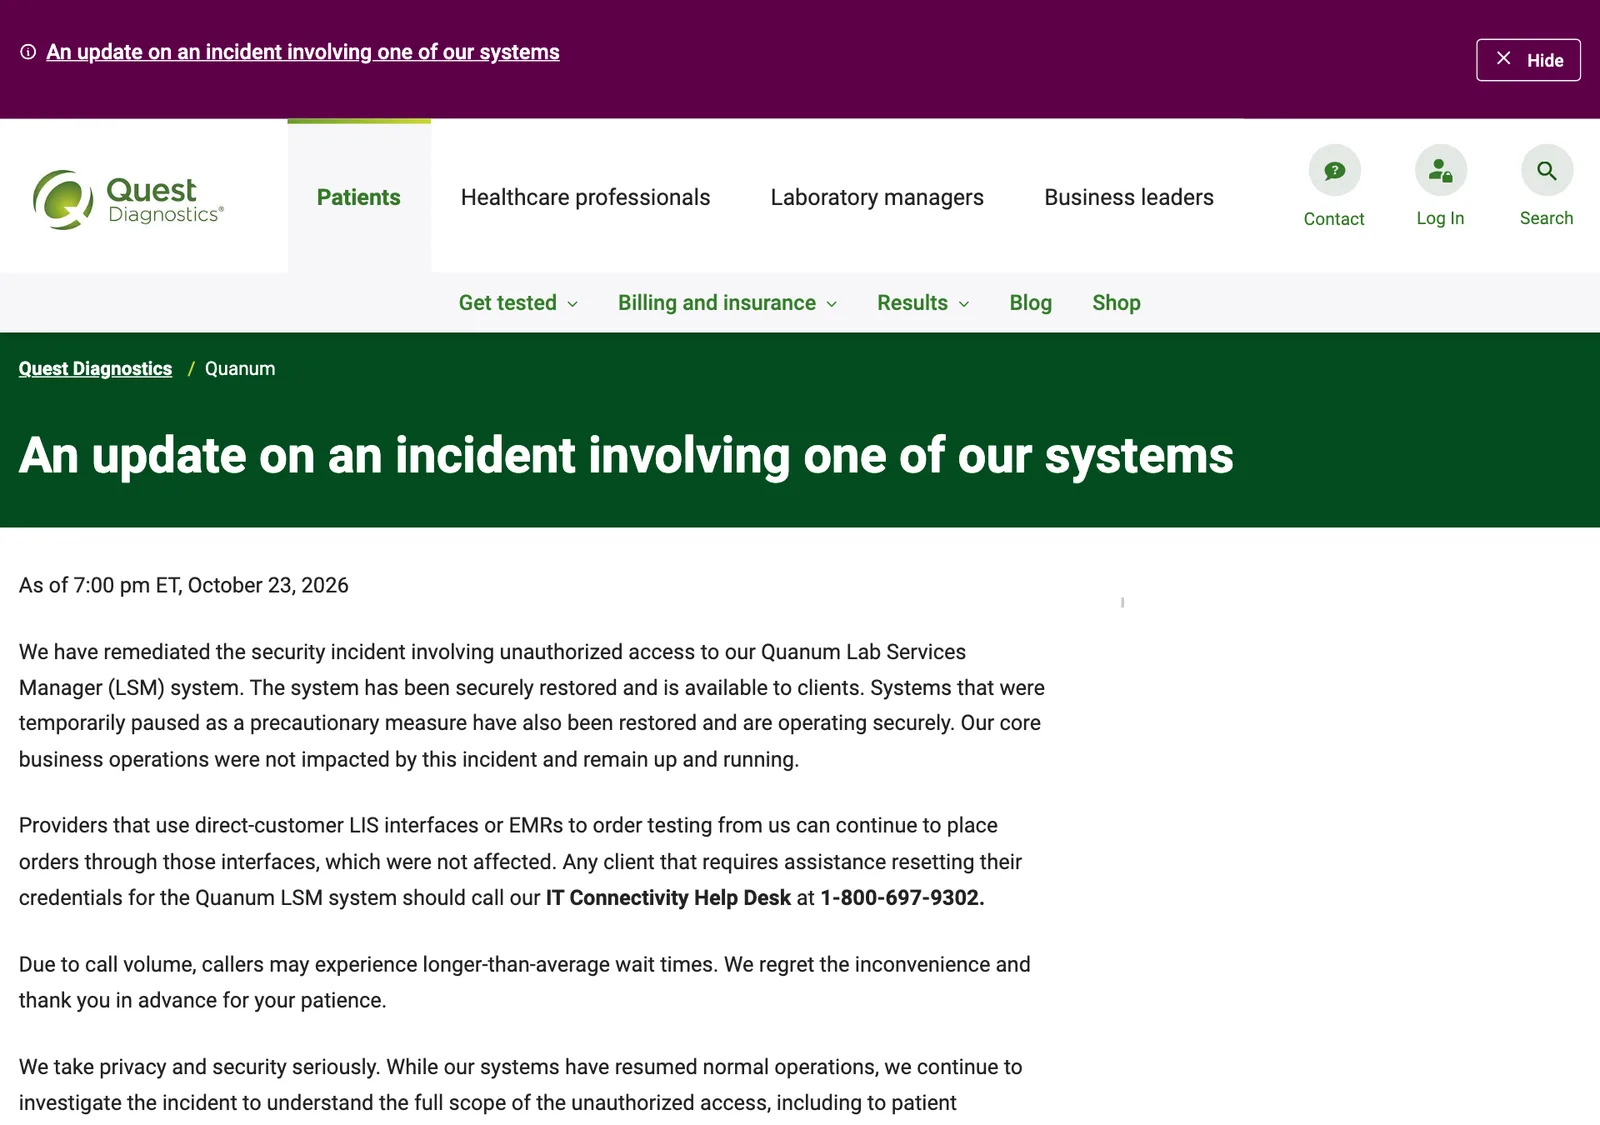
- ประกาศของบริษัท ณ 19:00 น. ตามเวลาฝั่งตะวันออกของสหรัฐฯ วันที่ 23 ตุลาคม (06:00 น. วันที่ 24 ต.ค. เวลาไทย) ระบุว่าแก้เหตุและเปิด Quanum LSM ให้ลูกค้าใช้ได้อีกครั้งแล้ว
- ในเหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว บริษัทยืนยันว่าทั้งข้อมูลสุขภาพ (PHI) และข้อมูลระบุตัวบุคคล (PII) อยู่ในส่วนที่ถูกเข้าถึง แต่ยังไม่ระบุจำนวนผู้ป่วย และจะส่งจดหมายแจ้งผู้ได้รับผลกระทบพร้อมบริการเฝ้าระวังเครดิตและตัวตนเมื่อสอบสวนเสร็จ
- ระบบอื่นอย่าง Essential Insights และ LabHQ ถูกพักการเข้าถึงชั่วคราวเพื่อความปลอดภัย โดยบริษัทระบุว่าไม่มีข้อมูลในระบบเหล่านั้นถูกเข้าถึง และเหตุครั้งนี้ไม่เกี่ยวกับช่องโหว่ PHP
- Quest ให้บริการผู้ใหญ่ในสหรัฐฯ 1 ใน 3 คน และแพทย์กับโรงพยาบาลราวครึ่งหนึ่งของประเทศในแต่ละปี มีพนักงานเกือบ 50,000 คน
Quest Diagnostics ผู้ให้บริการตรวจแล็บรายใหญ่ของสหรัฐฯ ยืนยันเหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว ผ่านแบบรายงาน 8-K ต่อ SEC วันที่ 22 ตุลาคม 2026 ว่าพบผู้ไม่ได้รับอนุญาตเข้าระบบ Quanum Lab Services Manager (LSM) เมื่อ 21 ตุลาคม และเชื่อว่ามีการเข้าถึงบันทึกของผู้ป่วยบางส่วน บริษัทกู้ระบบให้ใช้ได้อีกครั้งในวันที่ 23 ตุลาคม แต่ยังไม่รู้จำนวนผู้ป่วยที่โดน
ระบบที่เป็นต้นเหตุของ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว คือ Quanum LSM เครื่องมือออนไลน์ที่คลินิก แพทย์ และโรงพยาบาลบางแห่งใช้สั่งตรวจแล็บ รับผล และค้นผลตรวจของผู้ป่วย Quest ระบุว่าเริ่มขั้นตอนรับมือเหตุทันที แจ้งหน่วยงานบังคับใช้กฎหมายของรัฐบาลกลาง และจ้างผู้เชี่ยวชาญความปลอดภัยภายนอกมาช่วยสอบสวน เหตุนี้ไม่กระทบธุรกิจหลักของบริษัทอย่างมีนัยสำคัญ
ลำดับเหตุการณ์ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว
| วันที่ (2026) | เกิดอะไรขึ้น | แหล่ง |
|---|---|---|
| 21 ต.ค. | Quest พบการเข้าถึง Quanum LSM โดยไม่ได้รับอนุญาต เริ่มขั้นตอนรับมือเหตุ | แบบ 8-K |
| 22 ต.ค. | ยื่นแบบ 8-K หัวข้อ 8.01 ต่อ SEC แจ้งว่าเชื่อว่ามีการเข้าถึงบันทึกผู้ป่วยบางส่วน | แบบ 8-K |
| ระหว่างเหตุ | พักการเข้าถึงระบบอื่น เช่น Essential Insights และ LabHQ ไว้ก่อนเพื่อความปลอดภัย | หน้าประกาศของ Quest |
| 23 ต.ค. 19:00 น. ET | ประกาศว่าแก้เหตุแล้ว เปิด Quanum LSM และระบบที่พักไว้ให้ใช้ได้อีกครั้ง | หน้าประกาศของ Quest |
| หลังสอบสวนเสร็จ | ส่งจดหมายแจ้งผู้ป่วยและผู้ให้บริการที่โดน รายงานหน่วยงานกำกับ | หน้าประกาศของ Quest |
เวลา 19:00 น. ตามเวลาฝั่งตะวันออกของสหรัฐฯ วันที่ 23 ตุลาคม ตรงกับ 06:00 น. วันที่ 24 ตุลาคมตามเวลาไทย
Quest Diagnostics ข้อมูลผู้ป่วยรั่วอะไรบ้าง และจะแจ้งผู้ป่วยอย่างไร
หน้าคำถามที่พบบ่อยของ Quest ตอบตรง ๆ ว่าข้อมูลสุขภาพที่ระบุตัวผู้ป่วยได้ (Protected Health Information หรือ PHI) และข้อมูลระบุตัวบุคคล (PII) อยู่ในส่วนที่ถูกเข้าถึง แต่ยังสอบสวนอยู่ว่าเป็นข้อมูลชนิดใดบ้าง บริษัทระบุว่าข้อมูลส่วนบุคคลและบันทึกของผู้ป่วยได้รับผลกระทบ ส่วนระบบอื่นนอก Quanum LSM ไม่ถูกเข้าถึง
ในฐานะ covered entity ตามกฎหมาย HIPAA ของสหรัฐฯ Quest จะแจ้งผู้ป่วยและผู้ให้บริการที่สอบแล้วพบว่าได้รับผลกระทบ และรายงานต่อหน่วยงานกำกับ จดหมายแจ้งจะบอกความช่วยเหลือที่มี รวมถึงบริการเฝ้าระวังเครดิตและการสวมรอยตัวตน บริษัทยังไม่ได้กำหนดวันส่งจดหมาย
ผลกระทบต่อการใช้งานระบบมีดังนี้
- คลินิกที่สั่งตรวจผ่านระบบ LIS หรือเวชระเบียนอิเล็กทรอนิกส์ (EMR) ที่เชื่อมกับ Quest โดยตรงสั่งตรวจได้ตามปกติ เพราะช่องทางเหล่านั้นไม่ได้รับผลกระทบ
- ลูกค้าที่ต้องรีเซ็ตรหัสผ่าน Quanum LSM ต้องติดต่อ IT Connectivity Help Desk ของ Quest ซึ่งแจ้งว่าอาจรอสายนานกว่าปกติ
- ผลตรวจที่สั่งผ่าน Quanum eLabs ดูได้ใน Quanum LSM และบริษัทไม่คาดว่าการนัดหมายหรือเวลารายงานผลจะล่าช้า
เหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่วไม่เกี่ยวกับช่องโหว่ PHP
เหตุเกิดในสัปดาห์เดียวกับที่หน่วยงานรัฐของสหรัฐฯ เร่งให้องค์กรที่ใช้ภาษา PHP อัปเดตความปลอดภัยจากช่องโหว่ชุด PHP2Shell หน้าคำถามที่พบบ่อยของ Quest มีคำถามนี้โดยตรง และบริษัทตอบว่าจากการสอบสวน เหตุครั้งนี้ไม่เกี่ยวกับปัญหาของภาษา PHP Quest ยังไม่เปิดเผยว่าผู้บุกรุกเข้ามาได้อย่างไร องค์กรที่ยังไม่ได้อุดช่องโหว่ PHP ดูขั้นตอนได้ที่คู่มือแพตช์ PHP2Shell
ทำไมเรื่องนี้สำคัญ
เหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่วกระทบผู้ใช้บริการวงกว้าง เพราะ Quest ระบุว่าในแต่ละปีให้บริการผู้ใหญ่ในสหรัฐฯ 1 ใน 3 คน และแพทย์กับโรงพยาบาลราวครึ่งหนึ่งของประเทศ มีพนักงานเกือบ 50,000 คน ระบบที่ถูกเจาะไม่ใช่ระบบภายในของห้องแล็บ แต่เป็นพอร์ทัลที่เปิดให้คู่ค้าภายนอกเข้ามาสั่งตรวจและค้นผล พอร์ทัลแบบนี้มีผู้ใช้จำนวนมากจากหลายองค์กร และบัญชีเดียวอาจค้นผลตรวจของผู้ป่วยได้หลายราย จึงเป็นเป้าที่คุ้มค่าสำหรับผู้โจมตี
ข้อมูลผลตรวจแล็บเปลี่ยนไม่ได้เหมือนรหัสผ่าน เมื่อรั่วแล้วจึงถูกนำไปใช้หลอกลวงหรือแบล็กเมล์ได้นาน เรื่องนี้ต่อจากเหตุข้อมูลรั่วอีกหลายครั้งในเดือนเดียวกัน เช่น Capcom ID ข้อมูลรั่ว 11 ล้านบัญชี
สิ่งที่องค์กรไทยควรทำ
- ทำบัญชีรายชื่อพอร์ทัลที่เปิดให้คู่ค้าใช้ โรงพยาบาล แล็บเอกชน และบริษัทประกันที่เปิดระบบให้คลินิกหรือตัวแทนเข้าดูข้อมูลลูกค้า ควรรู้ว่ามีบัญชีภายนอกกี่บัญชีและใครเป็นเจ้าของ
- บังคับ MFA กับบัญชีคู่ค้าทุกบัญชี และตัดบัญชีที่ไม่ได้ใช้เกิน 90 วัน บัญชีภายนอกมักเป็นจุดที่รหัสผ่านซ้ำกับระบบอื่น
- เตรียมรีเซ็ตรหัสผ่านทั้งระบบได้ทันที Quest ต้องให้ลูกค้าทุกรายรีเซ็ตรหัสผ่านผ่านคอลเซ็นเตอร์จนสายเต็ม องค์กรควรมีช่องทางรีเซ็ตด้วยตัวเองที่ปลอดภัยไว้ก่อนเกิดเหตุ
- เก็บ log การค้นและดาวน์โหลดผลตรวจ และตั้งการแจ้งเตือนเมื่อบัญชีหนึ่งค้นข้อมูลผู้ป่วยมากผิดปกติ
- ซ้อมแผนแจ้งเหตุตาม PDPA ถ้าข้อมูลสุขภาพของคนไทยรั่ว ต้องแจ้งเหตุละเมิดข้อมูลส่วนบุคคลต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง และแจ้งเจ้าของข้อมูลเมื่อมีความเสี่ยงสูง
ติดตามข่าวข้อมูลรั่วและภัยไซเบอร์ต่อองค์กรได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Quest Diagnostics ข้อมูลผู้ป่วยรั่วจากระบบอะไร?
Quest Diagnostics ข้อมูลผู้ป่วยรั่วจากระบบ Quanum Lab Services Manager (LSM) ซึ่งเป็นเครื่องมือออนไลน์ที่คลินิก แพทย์ และโรงพยาบาลบางแห่งใช้สั่งตรวจแล็บ รับผล และค้นผลตรวจ บริษัทพบการเข้าถึงโดยไม่ได้รับอนุญาตเมื่อ 21 ตุลาคม 2026 และรายงานต่อ SEC วันที่ 22 ตุลาคม
ข้อมูลอะไรของผู้ป่วย Quest ที่ถูกเข้าถึง?
ในเหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว ประกาศของบริษัทระบุว่าข้อมูลส่วนบุคคลและบันทึกของผู้ป่วยได้รับผลกระทบ ทั้งข้อมูลสุขภาพ (PHI) และข้อมูลระบุตัวบุคคล (PII) แต่ ณ 23 ตุลาคม 2026 บริษัทยังสอบสวนอยู่ว่าเป็นข้อมูลใดบ้างและของผู้ป่วยกี่ราย
เหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่วเกี่ยวกับช่องโหว่ PHP2Shell หรือไม่?
ไม่เกี่ยว Quest ตอบในหน้าคำถามที่พบบ่อยว่าจากการสอบสวน เหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่วครั้งนี้ไม่เกี่ยวกับปัญหาของภาษา PHP แม้หน่วยงานรัฐของสหรัฐฯ กำลังเร่งให้องค์กรที่ใช้ PHP อัปเดตความปลอดภัยในช่วงเดียวกัน
Quest จะแจ้งผู้ป่วยที่ได้รับผลกระทบเมื่อไร?
หลังเหตุ Quest Diagnostics ข้อมูลผู้ป่วยรั่ว บริษัทระบุว่าจะส่งจดหมายแจ้งผู้ป่วยและผู้ให้บริการที่ได้รับผลกระทบหลังสอบสวนเสร็จ และรายงานหน่วยงานกำกับตามกฎหมาย จดหมายจะบอกความช่วยเหลือที่มี รวมถึงบริการเฝ้าระวังเครดิตและการสวมรอยตัวตน แต่ยังไม่ได้กำหนดวัน
โรงพยาบาลและแล็บในไทยควรเรียนรู้อะไรจากเหตุนี้?
พอร์ทัลที่ให้คลินิกคู่ค้าสั่งตรวจและดูผลเป็นจุดที่ข้อมูลผู้ป่วยจำนวนมากรวมอยู่ ควรบังคับ MFA ให้ทุกบัญชีของคู่ค้า มีขั้นตอนรีเซ็ตรหัสผ่านทั้งระบบได้ทันที เก็บ log การค้นผลตรวจ และเตรียมแจ้งสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลภายใน 72 ชั่วโมงตาม PDPA
แหล่งอ้างอิง
- Quest Diagnostics Incorporated Form 8-K (Item 8.01, October 22, 2026) — U.S. Securities and Exchange Commission (EDGAR)
- An update on an incident involving one of our systems — Quest Diagnostics
- About us — Quest Diagnostics
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา490
- ผลิตภัณฑ์และเทคโนโลยี
- PHP16
- เหตุการณ์และงาน
- PHP2Shell12
- กฎหมายและมาตรฐาน
- PDPA145
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ