
CISA เพิ่ม CVE-2026-41709 VMware ESX เข้า KEV CrowdStrike ชี้ WARP PANDA ใช้เป็น zero-day
CVE-2026-41709 ช่องโหว่ CVSS 2.7 ใน VMware ESX เข้า KEV 28 ต.ค. 2026 CrowdStrike ระบุว่า WARP PANDA ใช้เป็น zero-day ลด audit trail Broadcom มีแพตช์ตั้งแต่ ก.ค.
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- CISA เพิ่ม CVE-2026-41709 ใน VMware ESX เข้า KEV เมื่อ 28 ตุลาคม 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 11 พฤศจิกายน 2026
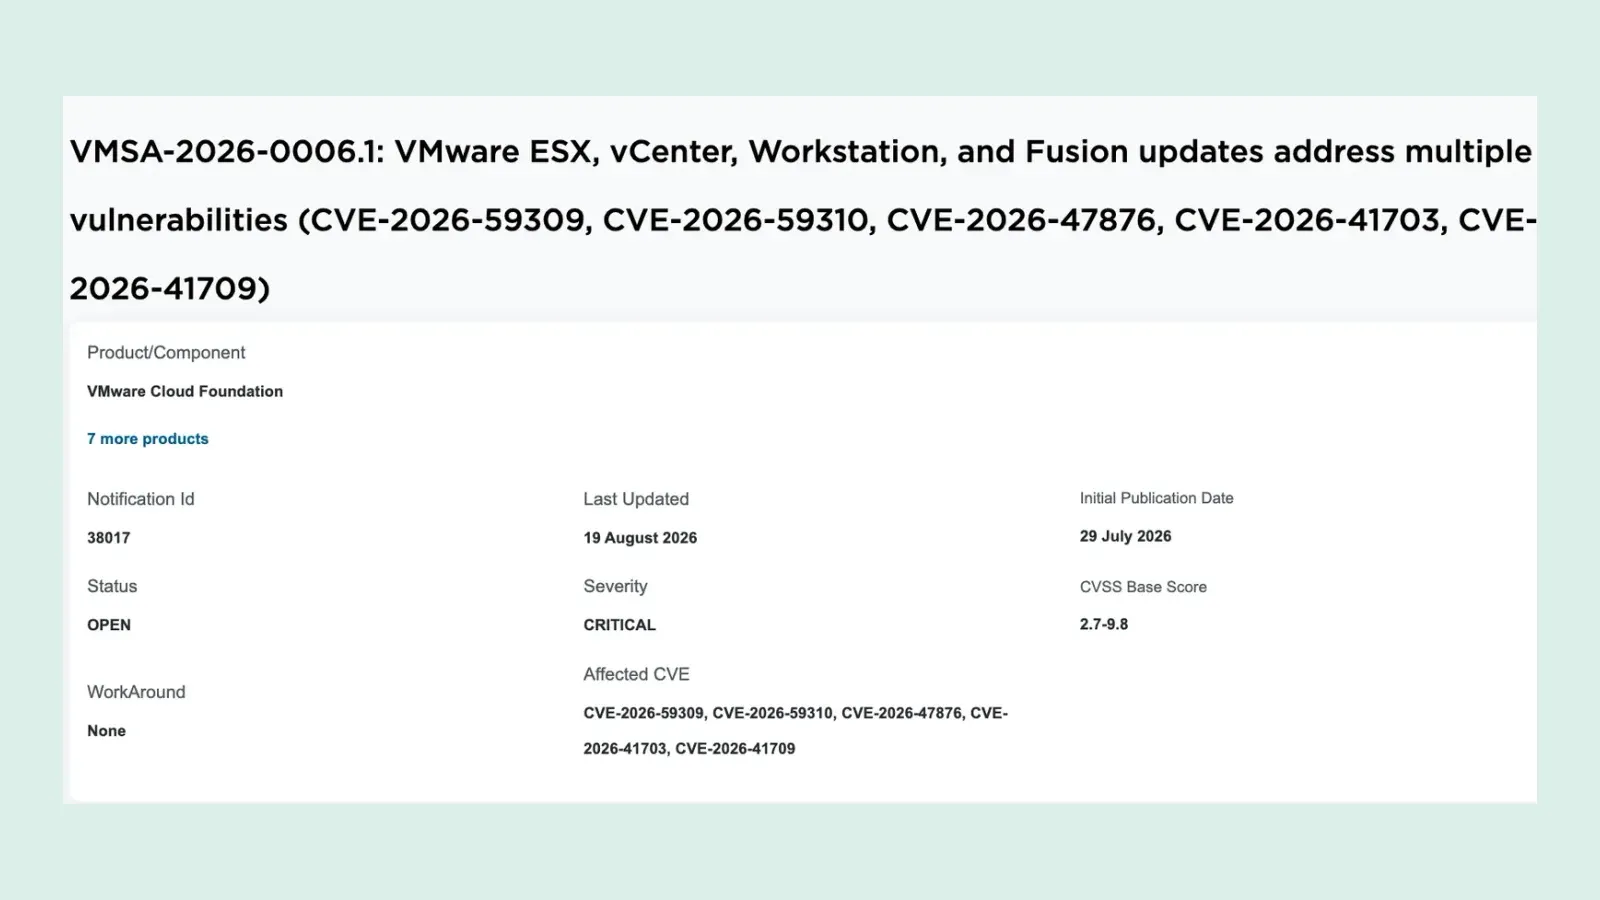
- Broadcom ให้คะแนน CVSS 3.1 ที่ 2.7 ระดับ Low ผู้ดูแลระบบที่ประสงค์ร้ายทำบางคำสั่งโดยไม่ถูกบันทึกได้ และออกแพตช์แล้วตั้งแต่ 29 กรกฎาคม 2026 ใน VMSA-2026-0006
- CrowdStrike ระบุในรายงานที่เผยแพร่ 28 ตุลาคม 2026 ว่ากลุ่ม WARP PANDA ใช้ช่องโหว่นี้เป็น zero-day ในการบุกรุกองค์กรสหรัฐฯ หลายครั้ง ล่าสุดถึงต้นปี 2026 ทำให้การมองเห็น audit trail ลดลงมาก
- ช่องโหว่นี้ต้องมีสิทธิ์ผู้ดูแลก่อน จึงไม่ใช่ทางเข้าระบบ ผลคือซ่อนการกระทำหลังเข้ามาแล้ว ส่วนตัวที่ต้องรีบคู่กันคือ vCenter CVE-2026-59310 คะแนน 9.8 ซึ่งเข้า KEV ตั้งแต่ 18 สิงหาคม 2026
- เอกสารถามตอบของ Broadcom ฉบับที่อิง VMSA-2026-0006.2 ยังเขียนว่าไม่มีข้อมูลการโจมตีจริง ณ วันที่เราเปิดอ่าน 30 ตุลาคม 2026
CISA เพิ่มช่องโหว่ CVE-2026-41709 ใน VMware ESX เข้าแค็ตตาล็อก KEV เมื่อวันที่ 28 ตุลาคม 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 11 พฤศจิกายน แม้ Broadcom ให้คะแนน CVSS 3.1 เพียง 2.7 วันเดียวกัน CrowdStrike รายงานว่ากลุ่ม WARP PANDA ใช้ช่องโหว่นี้เป็น zero-day โดยไม่เปิดเผยชื่อผู้เสียหาย
ช่องโหว่นี้ไม่ได้เปิดทางเข้าระบบ ผู้โจมตีต้องมีสิทธิ์ผู้ดูแลอยู่ก่อน แต่ผลคือบางคำสั่งบน ESX ไม่ถูกบันทึก Broadcom ออกแพตช์ตั้งแต่ 29 กรกฎาคม 2026 ในประกาศ VMSA-2026-0006 องค์กรที่เลื่อนแพตช์ตัวนี้เพราะเห็นคะแนนต่ำจึงควรกลับมาตรวจอีกครั้ง
CVE-2026-41709 ทำอะไรได้
Broadcom จัดช่องโหว่นี้เป็น insufficient logging (CWE-778) และระบุเพียงว่าผู้ดูแลระบบที่ประสงค์ร้ายอาจทำ "certain operations" โดยไม่ถูกบันทึก ประกาศไม่ได้บอกว่าคำสั่งใดบ้าง ส่วน CrowdStrike เรียกว่า ESXi command logging bypass ช่องโหว่นี้ไม่มี workaround และ Broadcom ขอบคุณ Ian Barton จาก CrowdStrike ที่รายงานเข้ามา
เวกเตอร์ CVSS 3.1 ของ Broadcom ระบุว่าโจมตีผ่านเครือข่ายได้ ต้องใช้สิทธิ์ระดับสูง กระทบ integrity ระดับต่ำ และไม่กระทบ confidentiality กับ availability คะแนนจึงอยู่ที่ 2.7 หมายเหตุเรื่องชื่อ ตั้งแต่ VMware Cloud Foundation 9.0 และ vSphere Foundation 9.0 Broadcom เปลี่ยนชื่อ hypervisor จาก ESXi เป็น ESX และเอกสารถามตอบระบุว่าทั้งสองคำใช้แทนกันได้
CrowdStrike ระบุ WARP PANDA ใช้ CVE-2026-41709 เป็น zero-day
รายงาน 2026 Legal Threat Landscape ของ CrowdStrike เผยแพร่เมื่อวันที่ 28 ตุลาคม 2026 ครอบคลุมกิจกรรมตั้งแต่ 1 กันยายน 2025 ถึง 31 สิงหาคม 2026 รายงานระบุว่าตลอดปี 2025 CrowdStrike Intelligence พบการบุกรุกของ WARP PANDA หลายครั้งในองค์กรสหรัฐฯ รวมถึงองค์กรด้านกฎหมาย โดยผู้โจมตีวางมัลแวร์ BRICKSTORM, TetanusStorm, SharpStorm, DualGauge และ GuestConduit ไว้ในสภาพแวดล้อม VMware vCenter
ระหว่างการบุกรุกหลายครั้ง และล่าสุดถึงต้นปี 2026 CrowdStrike ระบุว่ากลุ่มนี้ใช้ CVE-2026-41709 เป็น zero-day ทำให้การมองเห็น audit trail ลดลงมาก ช่วงเวลานี้อยู่ก่อนวันที่ Broadcom ออกแพตช์ในเดือนกรกฎาคม
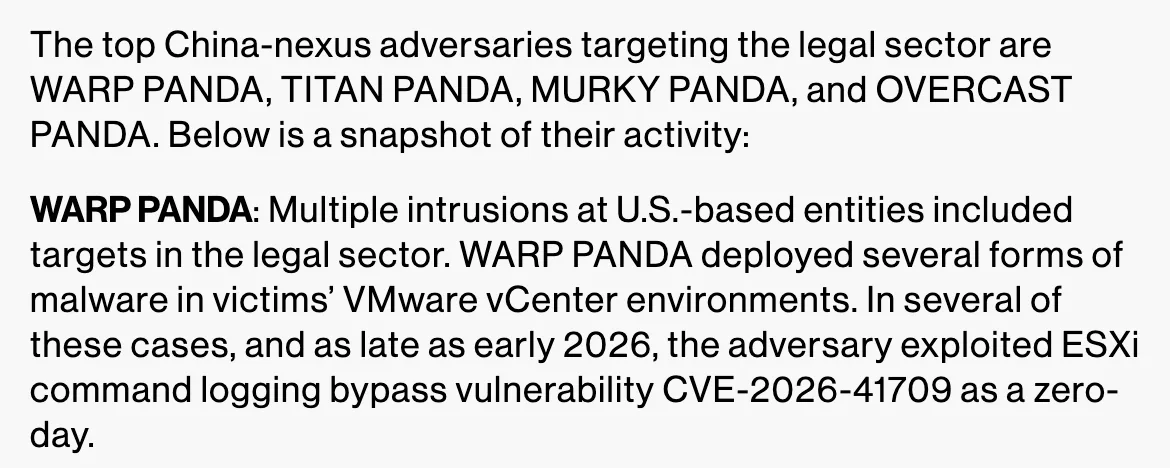
CrowdStrike เรียก WARP PANDA ว่าภัยจารกรรมไซเบอร์ที่เชื่อมโยงกับจีน (China-nexus) และอธิบายว่ากลุ่มนี้มักเจาะอุปกรณ์ขอบเครือข่ายที่เปิดออกอินเทอร์เน็ตก่อน แล้วขยับไปยัง vCenter เพื่อฝังมัลแวร์และอยู่ในระบบเป็นเวลานาน คำระบุตัวผู้โจมตีนี้เป็นการประเมินของ CrowdStrike ส่วน CISA ไม่ได้ระบุชื่อผู้โจมตีในรายการ KEV รายงานก็ไม่ได้เปิดเผยชื่อองค์กรผู้เสียหาย และไม่ได้กล่าวถึงประเทศไทย
CrowdStrike ประเมินด้วยความเชื่อมั่นระดับปานกลางว่า WARP PANDA จะยังเน้นโครงสร้าง virtualization และช่องโหว่ของอุปกรณ์ขอบเครือข่ายต่อองค์กรด้านกฎหมายและบริการวิชาชีพที่ใกล้เคียง จนถึงอย่างน้อยกลางปี 2027 The Hacker News รายงานว่ากลุ่มนี้มีอีกชื่อคือ Armory Castle (เดิม UNC5221) ซึ่ง Mandiant ระบุว่าอยู่เบื้องหลังกรณี BeyondTrust zero-day
เวอร์ชันที่ปิด CVE-2026-41709
ตารางนี้คัดจาก Response Matrix ของ CVE-2026-41709 ใน VMSA-2026-0006 ทุกแถวได้ CVSS 2.7 ระดับ Low และไม่มี workaround
| ผลิตภัณฑ์ | Component | เวอร์ชัน | Fixed Version |
|---|---|---|---|
| VMware Cloud Foundation, VMware vSphere Foundation | ESX | 9.1.x.x | ESXi-9.1.0.0-25370933 |
| VMware Cloud Foundation, VMware vSphere Foundation | ESX | 9.0.x.x | ESXi-9.0.2.0100-25595025 |
| VMware ESX | N/A | 8.0 | ESXi80U3j-25429389 |
| VMware Cloud Foundation | ESX | 5.x | 5.2.4 (Async Patching Guide: KB88287) |
| VMware Telco Cloud Platform | ESX | 5.0.x, 5.1.x | KB449886 |
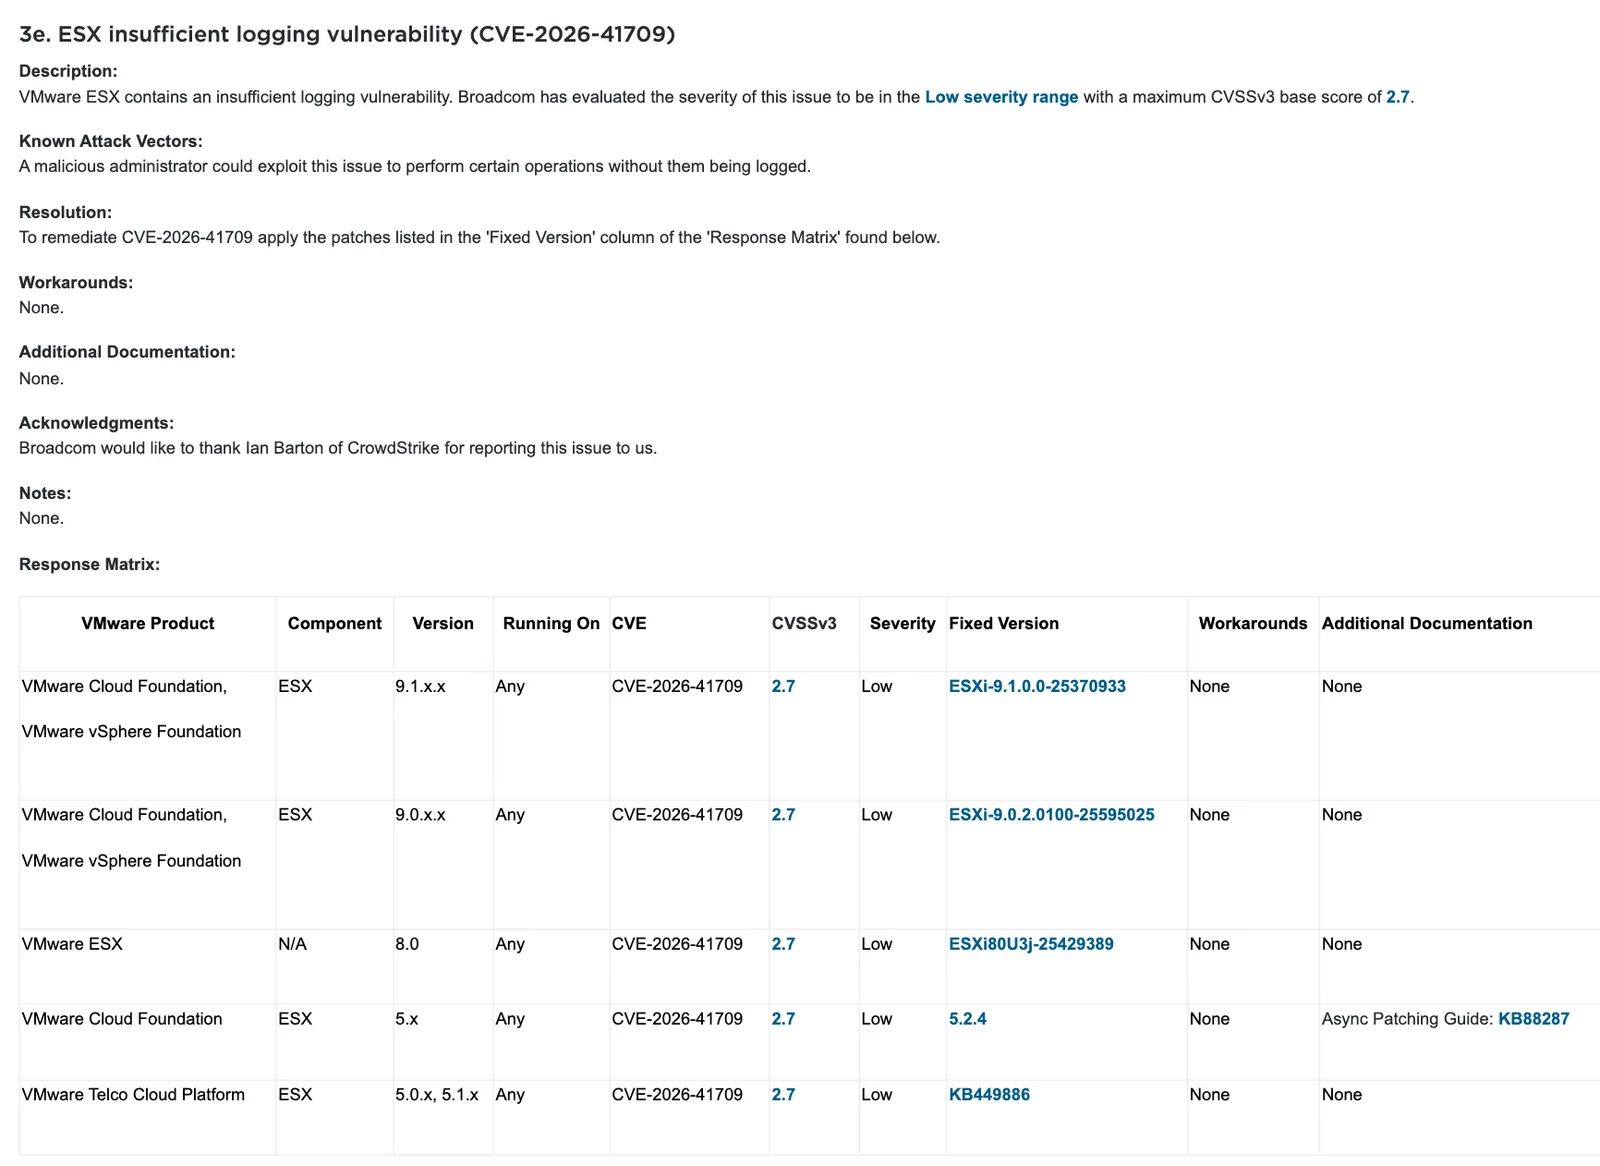
ตารางของ CVE-2026-41709 ไม่มีแถว ESX 7.0 และไม่มีแถว 8.0 U2 ผู้ที่ใช้สองสายนี้ควรสอบถาม Broadcom โดยตรง Broadcom ระบุว่าแพตช์เป็นแบบสะสม เวอร์ชันที่ใหม่กว่าในตารางจึงแก้ปัญหาเหล่านี้ด้วย
ประกาศฉบับเดียวกันมีอีก 4 CVE ที่คะแนนสูงกว่ามาก การอัปเดตให้พอแค่ตารางข้างบนจึงยังไม่ครบทั้งประกาศ
| CVE | จุดที่มีปัญหา | CVSS 3.1 | สถานะการโจมตี |
|---|---|---|---|
| CVE-2026-59309 | vCenter ข้ามการยืนยันตัวตน | 9.8 | SecurityWeek รายงานตามบริษัท Quirso |
| CVE-2026-59310 | vCenter directory traversal | 9.8 | เข้า KEV 18 ส.ค. 2026 |
| CVE-2026-47876 | ESX อะแดปเตอร์เครือข่าย VMXNET3 | 9.3 | ไม่พบใน KEV ฉบับ 2026.10.29 |
| CVE-2026-41703 | ESX, Workstation, Fusion | 7.6 | ไม่พบใน KEV ฉบับ 2026.10.29 |
| CVE-2026-41709 | ESX การบันทึก log | 2.7 | เข้า KEV 28 ต.ค. 2026 |
CVE-2026-47876 ระดับ 9.3 ต้องใช้ ESXi-9.1.0.0200-25557999 สำหรับสาย 9.1, ESXi-9.0.2.0100-25595025 สำหรับสาย 9.0 และ ESXi80U3k-25595708 หรือ ESXi80U2f-25626445 สำหรับสาย 8.0 ส่วน vCenter ใช้ 9.1.0.0300, 9.0.2.0100, 8.0 U3k หรือ 8.0 U2f ตามสาย สำหรับสาย 7.0 Broadcom ให้ติดต่อฝ่ายสนับสนุนหากมีสัญญา extended support
CISA ให้เวลา 14 วัน แต่ข้อมูลของ Broadcom ยังไม่ขยับ
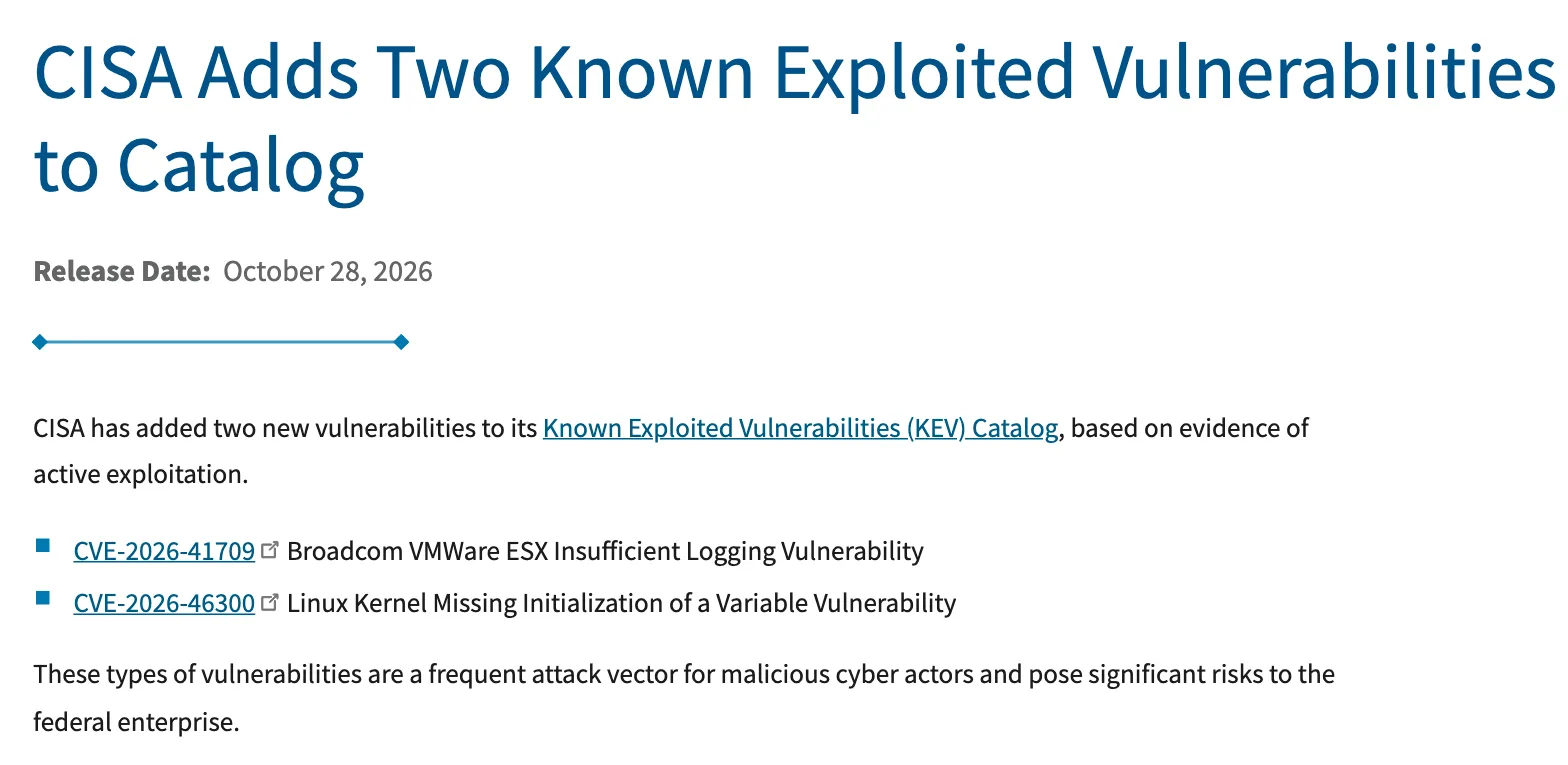
CISA ประกาศเพิ่ม CVE-2026-41709 เข้า KEV พร้อม CVE-2026-46300 ของ Linux kernel เมื่อวันที่ 28 ตุลาคม 2026 กำหนดแก้ 11 พฤศจิกายน ตามคำสั่ง BOD 26-04 ที่บังคับเฉพาะหน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลางสหรัฐฯ ช่องการใช้ในแรนซัมแวร์เป็น Unknown และไม่ได้กำหนดให้ทำ forensic triage เวลา 14 วันนี้ยาวกว่าCisco CVE-2026-76418 ที่ได้ 3 วัน
ฝั่ง Broadcom หน้าประกาศ ณ 30 ตุลาคม 2026 ยังระบุ Last Updated เป็น 19 สิงหาคม 2026 ไม่มีข้อความเรื่องการโจมตีจริง และคงคะแนน 2.7 ไว้ เอกสารถามตอบที่อิงฉบับ VMSA-2026-0006.2 เขียนว่า "Broadcom has no information to suggest that exploitation of these issues has occurred in the wild." แม้ CISA จะมีรายการของ CVE-2026-59310 ใน KEV ตั้งแต่ 18 สิงหาคมแล้ว เอกสารนี้ระบุว่าไม่มีรอบอัปเดตตายตัว ผู้ดูแลจึงไม่ควรใช้ข้อความนี้ตัดสินว่ายังไม่มีการโจมตี
ทำไมเรื่องนี้สำคัญ
CVSS วัดความรุนแรงทางเทคนิคของช่องโหว่ ไม่ได้วัดว่ามีคนใช้จริงหรือไม่ องค์กรที่เรียงคิวแพตช์จากคะแนนอย่างเดียวจะวาง CVE-2026-41709 ไว้ท้ายแถว ทั้งที่รายงานของ CrowdStrike บอกว่าเป็นเครื่องมือของกลุ่มที่ต้องการอยู่ในระบบให้นานและไม่ถูกพบ
ผลกระทบจริงอยู่ที่งานสืบสวน ESX เป็นชั้นล่างสุดของเครื่องเสมือนจำนวนมาก เมื่อ log บนชั้นนี้ขาดหาย ทีมตอบสนองเหตุการณ์จะบอกได้ยากขึ้นว่าผู้โจมตีทำอะไรไปแล้วบ้าง เรื่องนี้จึงตอกย้ำแนวคิดเดียวกับรอบแพตช์ปี 2026 ว่าลำดับความสำคัญควรดูสถานะ KEV ควบคู่กับคะแนน
สิ่งที่องค์กรไทยควรทำ
- อัปเดตทั้ง ESX และ vCenter ใช้เวอร์ชันที่แก้ครบทั้ง 5 CVE ของ VMSA-2026-0006 อย่าหยุดที่เวอร์ชันแก้ของ CVE-2026-41709 และเริ่มจาก vCenter ที่มี CVE-2026-59310 อยู่ใน KEV ก่อน
- เรียงคิวแพตช์ด้วยสถานะ KEV กำหนดให้รายการที่อยู่ใน KEV มาก่อนรายการที่ไม่อยู่ แม้คะแนน CVSS จะต่ำกว่า
- ทบทวนบัญชีผู้ดูแล ไล่รายชื่อบัญชีที่มีสิทธิ์สูงบน ESX และ vCenter เปิด MFA และแยกเครือข่ายจัดการออกจากเครือข่ายผู้ใช้ เพราะช่องโหว่นี้ต้องใช้สิทธิ์ผู้ดูแล
- อย่าเชื่อ log ชุดเดียว บนเครื่อง ESX ที่ยังไม่แพตช์ log อาจไม่ครบ ควรส่ง log ออกไปเก็บนอกเครื่องและเทียบกับเหตุการณ์ใน vCenter อุปกรณ์เครือข่าย และบัญชีผู้ใช้
- ตรวจอุปกรณ์ขอบเครือข่ายด้วย CrowdStrike ระบุว่ากลุ่มนี้มักเริ่มจากจุดนั้นก่อนขยับเข้า vCenter องค์กรด้านกฎหมาย ที่ปรึกษา และบริการวิชาชีพควรให้ความสำคัญเป็นพิเศษ ติดตามข่าวช่องโหว่อื่นได้ที่หมวดความปลอดภัย
คำถามที่พบบ่อย
CVE-2026-41709 คืออะไร?
CVE-2026-41709 คือช่องโหว่การบันทึก log ไม่เพียงพอใน VMware ESX ผู้ดูแลระบบที่ประสงค์ร้ายอาจทำบางคำสั่งโดยไม่ถูกบันทึก Broadcom ให้คะแนน CVSS 3.1 ที่ 2.7 ระดับ Low และออกแพตช์ใน VMSA-2026-0006 เมื่อ 29 กรกฎาคม 2026
CVE-2026-41709 ถูกโจมตีจริงแล้วหรือยัง?
CISA เพิ่ม CVE-2026-41709 เข้า KEV เมื่อ 28 ตุลาคม 2026 และ CrowdStrike ระบุว่ากลุ่ม WARP PANDA ใช้ช่องโหว่นี้เป็น zero-day ในการบุกรุกองค์กรสหรัฐฯ ส่วนเอกสารถามตอบของ Broadcom ฉบับที่เปิดอ่านเมื่อ 30 ตุลาคม 2026 ยังเขียนว่าไม่มีข้อมูลการโจมตีจริง
ต้องอัปเดต VMware ESX เป็นรุ่นใดเพื่อปิด CVE-2026-41709?
ตามตารางของ Broadcom สาย 9.1.x.x ใช้ ESXi-9.1.0.0-25370933 สาย 9.0.x.x ใช้ ESXi-9.0.2.0100-25595025 สาย 8.0 ใช้ ESXi80U3j-25429389 ส่วน VMware Cloud Foundation 5.x ใช้ 5.2.4 และ Telco Cloud Platform 5.0.x, 5.1.x ดู KB449886
ใครอยู่เบื้องหลังการใช้ CVE-2026-41709?
CrowdStrike ระบุว่าเป็นกลุ่ม WARP PANDA และเรียกกลุ่มนี้ว่าภัยจารกรรมไซเบอร์ที่เชื่อมโยงกับจีน (China-nexus) ส่วน CISA ไม่ได้ระบุชื่อผู้โจมตีในรายการ KEV และรายงานของ CrowdStrike ไม่ได้เปิดเผยชื่อองค์กรผู้เสียหาย
ทำไม CVE-2026-41709 คะแนนแค่ 2.7 แต่ต้องรีบแพตช์?
คะแนน 2.7 สะท้อนว่า CVE-2026-41709 ต้องใช้สิทธิ์ผู้ดูแลและกระทบความถูกต้องของข้อมูลเพียงเล็กน้อย แต่รายการใน KEV หมายถึงมีหลักฐานการโจมตีจริง และ log ที่ขาดหายทำให้การตรวจสอบเหตุการณ์ทำได้ยากขึ้น จึงไม่ควรจัดลำดับแพตช์จากคะแนนอย่างเดียว
แหล่งอ้างอิง
- VMSA-2026-0006: VMware ESX, vCenter, Workstation, and Fusion updates address multiple vulnerabilities — Broadcom
- CrowdStrike 2026 Legal Threat Landscape Report: eCrime Leads Attacks, China Activity Intensifies — CrowdStrike
- 2026 Legal Threat Landscape Report — CrowdStrike
- CISA Adds Two Known Exploited Vulnerabilities to Catalog — CISA
- VMSA-2026-0006: Questions & Answers — Broadcom
- Chinese Hackers Quietly Used Low-Severity ESXi Logging Flaw as Zero-Day — SecurityWeek
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- CISA38VMware21CrowdStrike4Broadcom18ARMORY CASTLE2Mandiant3
- ประเทศและสถานที่
- สหรัฐอเมริกา528จีน282
- ผลิตภัณฑ์และเทคโนโลยี
- VMware Cloud Foundation9Linux66
- กฎหมายและมาตรฐาน
- BOD 26-0414
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ