
CVE-2026-123890 ช่องโหว่ข้ามการยืนยันตัวตนใน vCenter คะแนน 9.8 ถูกใช้เป็น zero-day ตั้งแต่ ก.ย. 2026 Broadcom แพตช์ 19 พ.ย. CISA เพิ่มเข้า KEV 20 พ.ย.
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
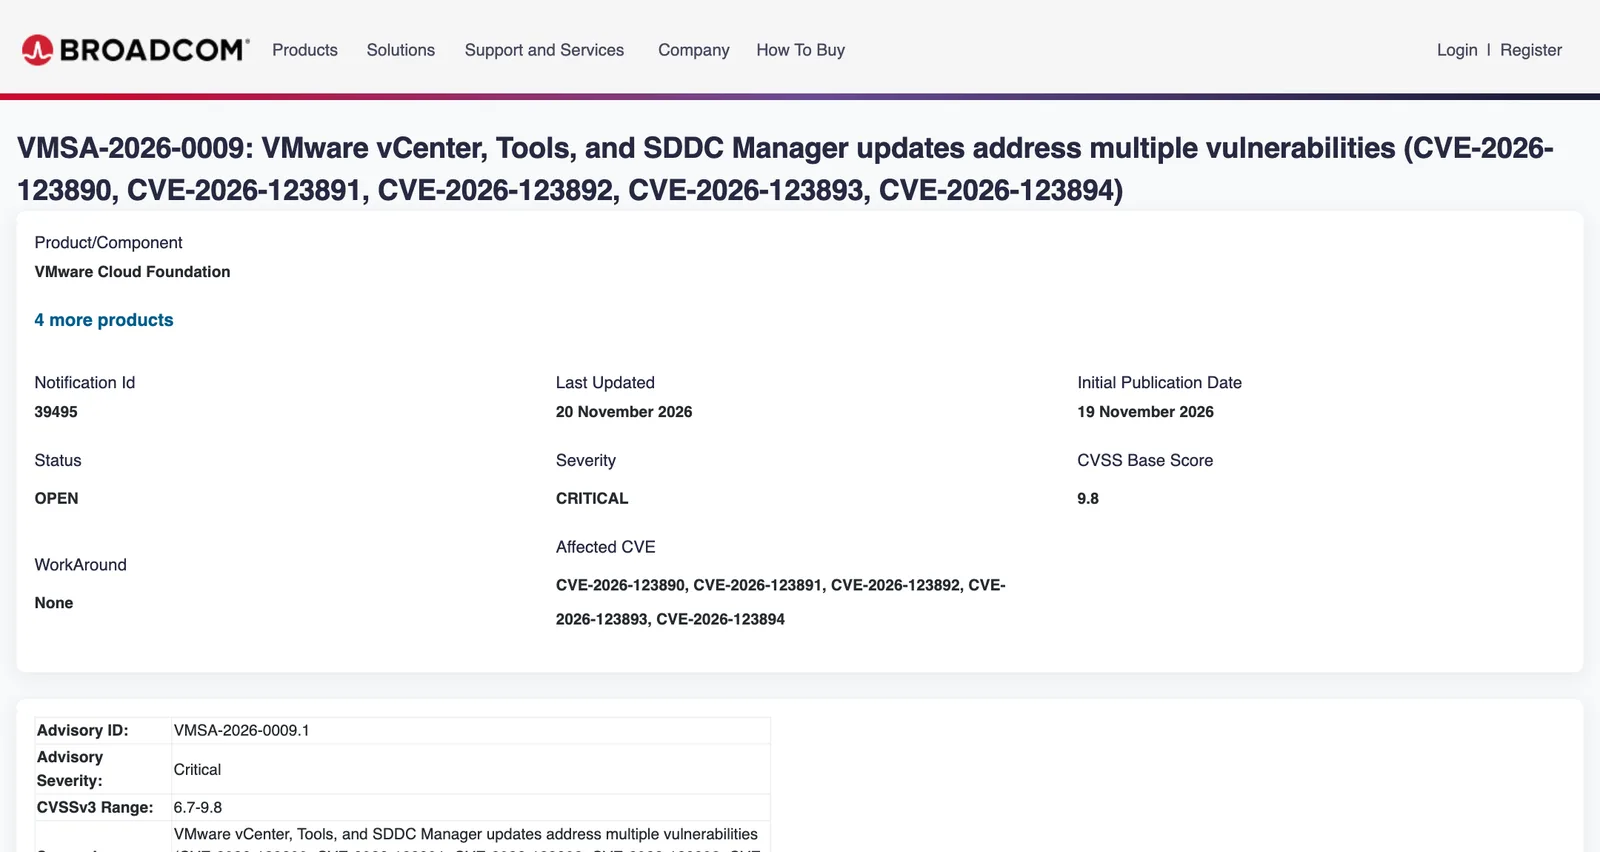
- Broadcom ออกประกาศ VMSA-2026-0009 เมื่อ 19 พ.ย. 2026 แก้ CVE-2026-123890 ช่องโหว่ข้ามการยืนยันตัวตนใน VMware Directory Service ของ vCenter คะแนน CVSS 9.8 ไม่มีวิธีแก้ชั่วคราว
- CISA เพิ่ม CVE-2026-123890 เข้าแคตตาล็อก KEV เมื่อ 20 พ.ย. 2026 และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 23 พ.ย. 2026
- Mandiant และ Google Threat Intelligence Group พบว่ากลุ่ม ARMORY CASTLE ใช้ช่องโหว่นี้ผ่านเครื่องมือ BONESAW ตั้งแต่ต้นเดือนกันยายน 2026 สร้างบัญชีผู้ดูแล SSO และขโมยกุญแจเซ็น SAML
- รุ่นที่แก้แล้วคือ vCenter 8.0 U3m, 9.0.2.0200 และ 9.1.1.0200 ส่วน vCenter 7.0 ไม่มีแพตช์สาธารณะ ต้องขอผ่านสัญญาซัพพอร์ตแบบขยาย
CVE-2026-123890 เป็นช่องโหว่ระดับ Critical คะแนน 9.8 ใน VMware vCenter ที่ Broadcom ออกแพตช์เมื่อ 19 พฤศจิกายน 2026 และ CISA เพิ่มเข้าแคตตาล็อก Known Exploited Vulnerabilities (KEV) ในวันรุ่งขึ้น เพราะมีหลักฐานว่าถูกโจมตีจริง Google Threat Intelligence Group ระบุว่ากลุ่มจารกรรม ARMORY CASTLE ใช้ช่องโหว่นี้มาตั้งแต่ต้นเดือนกันยายน 2026
ช่องโหว่อยู่ใน VMware Directory Service (vmdir) ซึ่งเป็นฐานข้อมูลตัวตนของ vCenter Single Sign-On ผู้โจมตีที่เข้าถึง vCenter ทางเครือข่ายได้จะข้ามการยืนยันตัวตนและเข้าระบบได้โดยไม่ต้องรู้รหัสผ่าน Broadcom ระบุว่าไม่มีวิธีแก้ชั่วคราว ทางเดียวคืออัปเดต vCenter
รุ่นที่แก้ CVE-2026-123890 แล้ว
ตารางนี้สรุปจาก Response Matrix ในประกาศ VMSA-2026-0009 ของ Broadcom
| ผลิตภัณฑ์ | รุ่นที่ได้รับผลกระทบ | รุ่นที่แก้แล้ว |
|---|---|---|
| vCenter ใน VCF / vSphere Foundation | 9.1.x | 9.1.1.0200 |
| vCenter ใน VCF / vSphere Foundation | 9.0.x | 9.0.2.0200 |
| VMware vCenter | 8.0 | 8.0 U3m |
| VMware vCenter | 7.0 | ไม่มีแพตช์สาธารณะ ติดต่อ Broadcom ถ้ามีสัญญาซัพพอร์ตแบบขยาย |
| vCenter ใน VCF | 5.x | 5.2.5 (ใช้ vCenter 8.0 U3m ผ่าน KB 88287) |
| VMware Telco Cloud Platform และ Telco Cloud Infrastructure | 3.0, 4.x, 5.0.x–5.2 | ตาม KB463116 |
เอกสารถามตอบของ Broadcom ระบุเพิ่มว่า ESX ไม่ได้รับผลกระทบ ช่องโหว่อยู่ใน vCenter เองจึงมีผลไม่ว่าจะใช้ Enhanced Linked Mode หรือไม่ การอัปเดต vCenter ไม่หยุดเครื่องเสมือนที่ทำงานอยู่ แต่ใช้ vCenter Quick Patch ไม่ได้ และผู้ที่ติดตั้ง 8.0 U3m หรือ 9.0.2.0200 จะอัปเกรดไป VCF 9.1.1 ไม่ได้ ต้องรอ VCF 9.1.2 ส่วน vSphere 6.5 และ 6.7 ที่หมดซัพพอร์ตแล้ว Broadcom ให้ถือว่าได้รับผลกระทบ
CVE-2026-123890 ถูกใช้โจมตีอย่างไร
Broadcom ขอบคุณ Mandiant ที่รายงานช่องโหว่นี้ และในวันที่ 20 พฤศจิกายน Google Threat Intelligence Group (GTIG) กับ Mandiant เผยแพร่รายละเอียดการโจมตีของ ARMORY CASTLE ซึ่ง GTIG ระบุว่าเป็นกลุ่มจารกรรมที่สงสัยว่าเชื่อมโยงกับจีน (เดิมติดตามในชื่อ UNC5221)
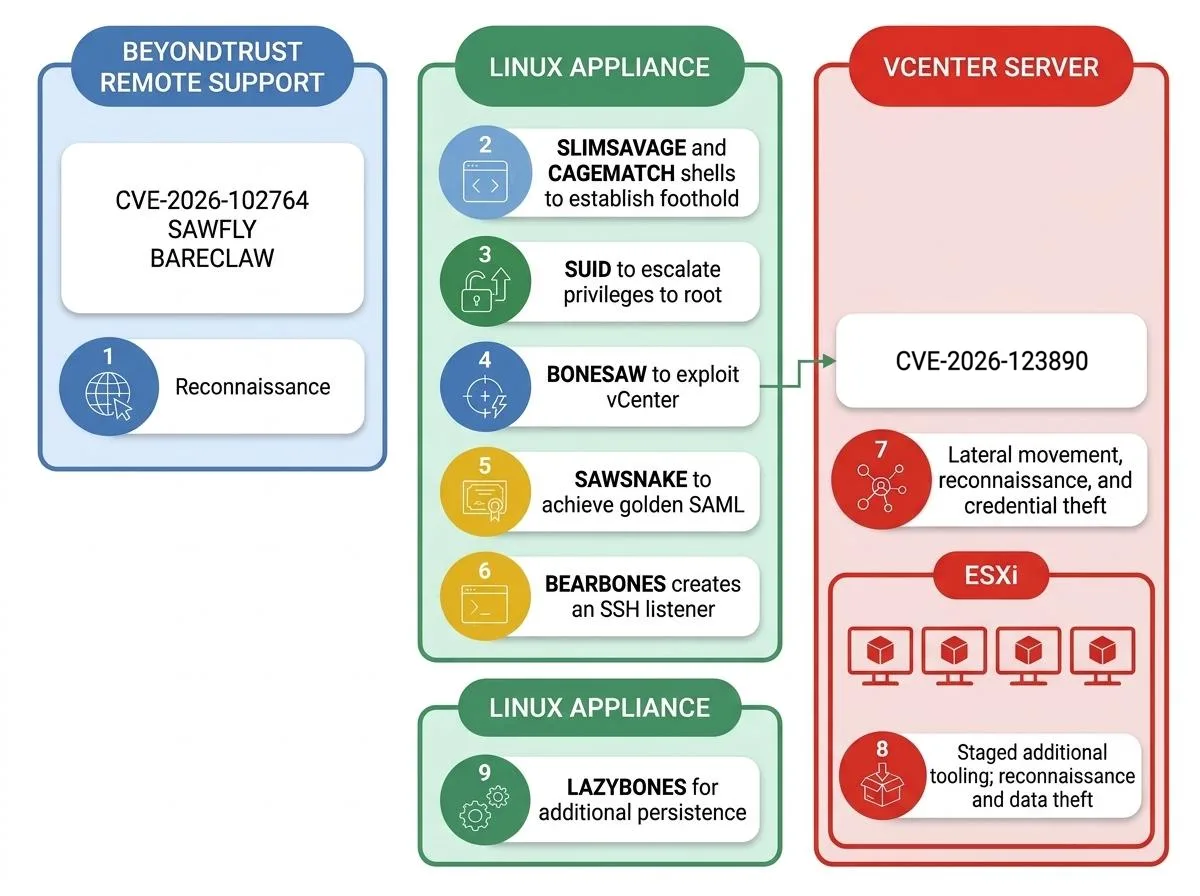
ตามรายงานของ GTIG ลำดับเหตุการณ์มีดังนี้
- ทางเข้าแรก กลุ่มนี้เจาะ BeyondTrust Remote Support ผ่าน CVE-2026-102764 ซึ่งเป็น zero-day อีกตัวที่ GTIG เผยแพร่เมื่อ 15 ตุลาคม 2026
- ยึดเครื่อง Linux ภายใน ที่ไม่มี EDR ฝัง web shell ชื่อ SLIMSAVAGE และ CAGEMATCH แล้วยกระดับสิทธิ์เป็น root
- สแกนหา vCenter บนพอร์ต 443, 2012 และ 5480 พอร์ต 2012 คือช่องทาง RPC ของ vCenter Single Sign-On ที่ใช้โจมตี CVE-2026-123890
- ยึด vCenter ด้วยเครื่องมือภาษา Go ชื่อ BONESAW ที่สร้างบัญชีผู้ดูแล SSO ใหม่ ดึงไฟล์ฐานข้อมูล data.mdb และกุญแจเซ็น SAML ออกไป
- ปลอมตัวตน ด้วยเครื่องมือ SAWSNAKE ที่สร้าง SAML token ปลอม (Golden SAML) เพื่อสวมรอยผู้ใช้อื่นและข้าม MFA
- ขโมยข้อมูล เปิด SSH บน vCenter ผ่าน API ของ VAMI ดึงกุญแจหลักของ vCenter และรหัสผ่านฐานข้อมูล PostgreSQL แล้วปิด SSH คืน จากนั้นเข้า ESXi และดึงไฟล์ฐานข้อมูล Active Directory ออกจากดิสก์ของเครื่องเสมือน
GTIG ระบุว่ามีหลักฐานว่ากลุ่มนี้รู้จัก CVE-2026-123890 ก่อนที่ Broadcom จะเปิดเผยช่องโหว่ vmdir อีกตัวคือ CVE-2026-59309 เมื่อ 29 กรกฎาคม 2026 เพราะ BONESAW ถูกใช้กับ vCenter ที่แพตช์ CVE-2026-59309 แล้ว และไฟล์มี build timestamp วันที่ 13 กรกฎาคม 2026 แม้ GTIG จะเตือนว่าค่านี้แก้ไขได้ Broadcom ยืนยันว่า CVE-2026-123890 เป็นช่องโหว่ใหม่ที่แยกจาก CVE-2026-59309
CISA สั่งแก้ CVE-2026-123890 ภายใน 3 วัน
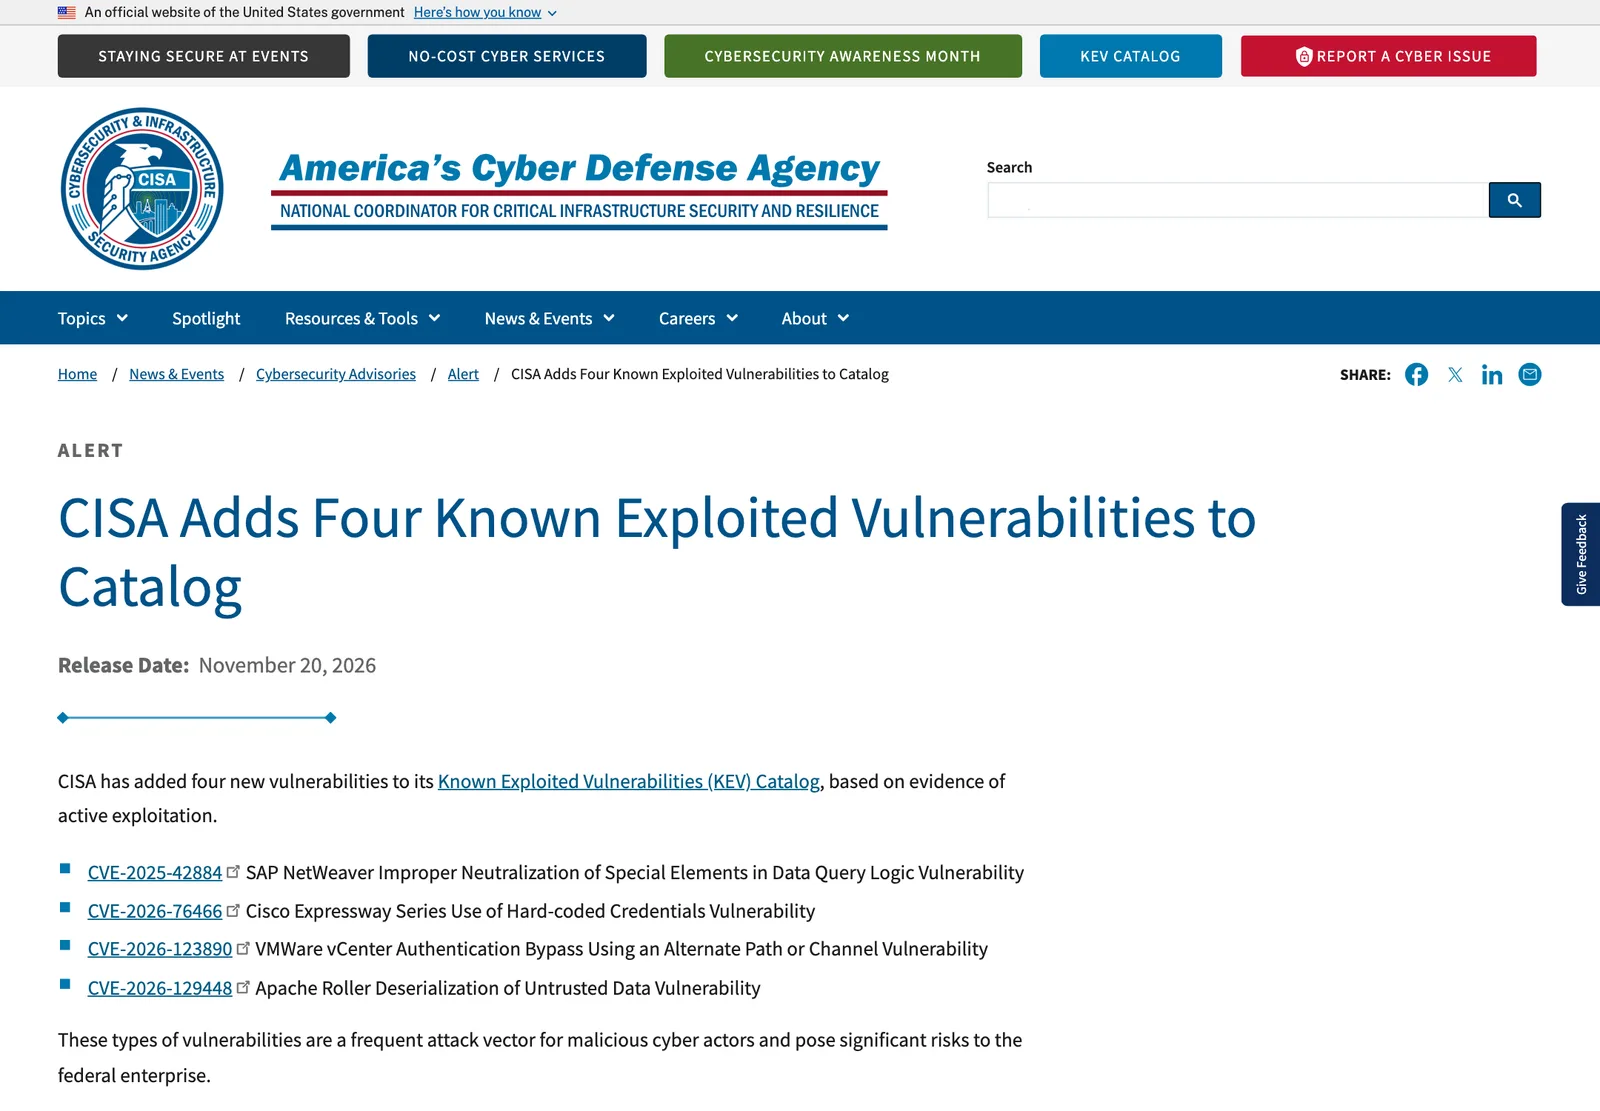
CISA เพิ่มช่องโหว่ 4 รายการเข้า KEV เมื่อ 20 พฤศจิกายน 2026 และให้หน่วยงานรัฐบาลกลางสหรัฐฯ ที่อยู่ภายใต้คำสั่ง BOD 26-04 แก้ภายใน 23 พฤศจิกายน 2026 ทั้ง 4 รายการ และ CISA ระบุให้ CVE-2026-123890 อยู่ภายใต้ข้อกำหนด Forensics Triage ซึ่งให้ตรวจร่องรอยการบุกรุกควบคู่กับการแพตช์
| CVE | ผลิตภัณฑ์ | ประเภทช่องโหว่ตาม KEV |
|---|---|---|
| CVE-2026-123890 | Broadcom VMware vCenter | ข้ามการยืนยันตัวตนผ่านช่องทางอื่น |
| CVE-2026-76466 | Cisco Expressway Series | รหัสผ่านฝังในโค้ด |
| CVE-2025-42884 | SAP NetWeaver | แทรกค่าในการค้นหา JNDI |
| CVE-2026-129448 | Apache Roller | Deserialization ข้อมูลที่ไม่น่าเชื่อถือ |
ประกาศเดียวกันของ Broadcom ยังแก้อีก 4 ช่องโหว่ที่คะแนนต่ำกว่า คือ SQL injection (CVE-2026-123891, 8.1) command injection (CVE-2026-123892, 7.2) และการยกระดับสิทธิ์ (CVE-2026-123893, 6.7) ใน SDDC Manager กับการข้ามลายเซ็น SAML token ใน VMware Tools บน Windows (CVE-2026-123894, 6.7) ซึ่งยังไม่มีรายงานว่าถูกโจมตี
สิ่งที่องค์กรไทยที่ใช้ vCenter ควรทำ
vCenter เป็นศูนย์ควบคุมของระบบเสมือนในองค์กร และเหตุที่ GTIG สอบสวนแสดงให้เห็นว่าผู้ที่ยึด vCenter ได้ไปต่อถึงโฮสต์ ESXi และดิสก์ของเครื่องเสมือนได้ องค์กรไทยที่ใช้ VMware vSphere ควรรับมือ CVE-2026-123890 ตามลำดับนี้
- อัปเดต vCenter เป็นรุ่นที่แก้แล้วทันที เอกสารถามตอบของ Broadcom จัดการแก้ CVE-2026-123890 เป็น emergency change ตามแนวทาง ITIL และอัปเดต SDDC Manager กับ VMware Tools บน Windows ไปพร้อมกัน
- จำกัดการเข้าถึงพอร์ตจัดการของ vCenter ได้แก่ 443, 2012, 5480 และ 22 ให้เหลือเฉพาะเครื่องผู้ดูแลที่กำหนด GTIG แนะนำให้ตั้ง firewall ระดับ iptables แบบ default deny ทั้งขาเข้าและขาออก แทนการพึ่ง firewall ใน VAMI อย่างเดียว
- ตรวจร่องรอยหลังแพตช์ ดูบัญชีผู้ดูแลใน vsphere.local ที่ไม่ได้สร้างเอง (GTIG พบบัญชีขึ้นต้นด้วย sps-) ประวัติการเปิดปิด SSH ผ่าน /rest/appliance/access/ssh และไฟล์ /tmp/123, /tmp/sss, /tmp/dbr บนเครื่อง Linux ภายใน
- หมุนกุญแจถ้าพบร่องรอย ทั้งใบรับรองเซ็น SAML ของ vCenter กุญแจหลัก รหัสผ่านฐานข้อมูล และบัญชี SSO เพราะแพตช์ไม่ได้ยกเลิก token ที่ถูกปลอมไปแล้ว
- องค์กรที่ยังใช้ vCenter 7.0 ซึ่งหมดซัพพอร์ตทั่วไปตั้งแต่ 2 ตุลาคม 2025 ให้ติดต่อ Broadcom ถ้ามีสัญญาซัพพอร์ตแบบขยาย และวางแผนอัปเกรด
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
ช่องโหว่ที่ถูกโจมตีจริงพร้อมกำหนดแก้เพียงไม่กี่วันเป็นภาระหนักของทีมไอทีภายในที่ดูแลเซิร์ฟเวอร์หลายระบบพร้อมกัน IT Support ของ THAI DATA CLOUD ดูแลผู้ใช้ เครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่ายขององค์กร รับเรื่องผ่าน Ticket ที่ตรวจสอบได้ และตอบภายใน 6 ชั่วโมงโดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
ภาพบันทึก
คำถามที่พบบ่อย
CVE-2026-123890 คืออะไร?
CVE-2026-123890 คือช่องโหว่ข้ามการยืนยันตัวตนใน VMware Directory Service (vmdir) ของ VMware vCenter Broadcom ให้คะแนน CVSS 9.8 ระดับ Critical ผู้โจมตีที่เข้าถึง vCenter ทางเครือข่ายได้สามารถเข้าระบบโดยไม่ต้องรู้รหัสผ่าน Mandiant ระบุว่าผลคือได้เซสชันในฐานะ [email protected]
CVE-2026-123890 ถูกโจมตีจริงแล้วหรือยัง?
ถูกโจมตีจริงแล้ว CISA เพิ่ม CVE-2026-123890 เข้าแคตตาล็อก Known Exploited Vulnerabilities เมื่อ 20 พ.ย. 2026 จากหลักฐานการโจมตีจริง และ Google Threat Intelligence Group ระบุว่ากลุ่ม ARMORY CASTLE ใช้ช่องโหว่นี้ตั้งแต่ต้นเดือนกันยายน 2026 ก่อน Broadcom ออกแพตช์ราว 2 เดือนครึ่ง
ต้องอัปเดต vCenter เป็นรุ่นใดเพื่อปิด CVE-2026-123890?
Broadcom ระบุรุ่นที่แก้ CVE-2026-123890 แล้ว ได้แก่ vCenter 8.0 U3m สำหรับ vSphere 8 รุ่น 9.0.2.0200 และ 9.1.1.0200 สำหรับ VMware Cloud Foundation และ vSphere Foundation ส่วน VCF 5.x ใช้ vCenter 8.0 U3m ผ่าน KB 88287 และ vCenter 7.0 ต้องติดต่อ Broadcom ผ่านสัญญาซัพพอร์ตแบบขยาย
ต้องอัปเดต ESXi ด้วยหรือไม่?
ไม่ต้อง Broadcom ระบุว่า ESX และ ESXi ไม่ได้รับผลกระทบจากประกาศ VMSA-2026-0009 แต่ต้องอัปเดต vCenter, SDDC Manager และ VMware Tools บน Windows และการอัปเดต vCenter ไม่ทำให้เครื่องเสมือนที่ทำงานอยู่หยุด
แหล่งอ้างอิง
- VMSA-2026-0009: VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities — Broadcom
- VMSA-2026-0009: Questions & Answers — Broadcom (VMware)
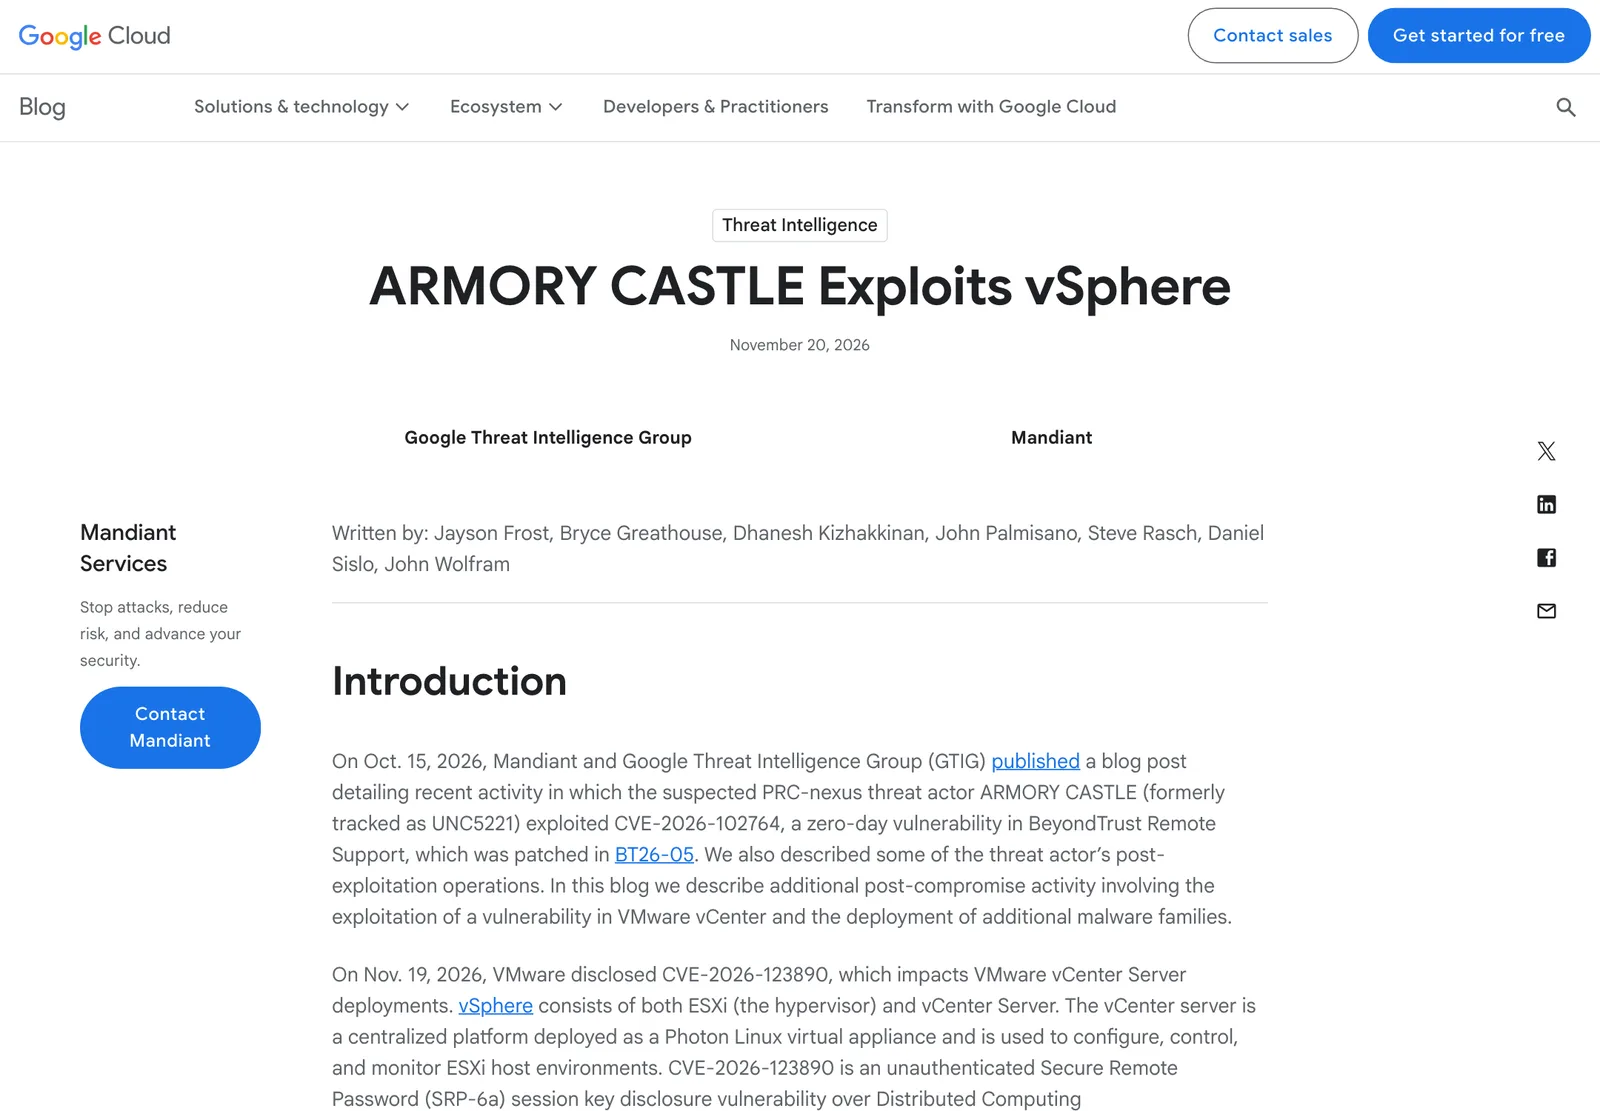
- ARMORY CASTLE Exploits vSphere — Google Threat Intelligence Group / Mandiant
- CISA Adds Four Known Exploited Vulnerabilities to Catalog — CISA
- Known Exploited Vulnerabilities Catalog (JSON) — CISA
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- ประเทศและสถานที่
- สหรัฐอเมริกา909จีน470
- ผลิตภัณฑ์และเทคโนโลยี
- CISA KEV46VMware Cloud Foundation16Windows155Linux170PostgreSQL35Cisco Expressway4NetWeaver4
- กฎหมายและมาตรฐาน
- BOD 26-0431
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ