
Google ทลาย XCPE botnet Videostrong ในกล่อง Android TV 1.3 ล้านเครื่อง แบนผู้ผลิต
Google ร่วมพาร์ตเนอร์ทลาย XCPE botnet Videostrong ที่ฝังมัลแวร์ในกล่อง Android TV กว่า 1.3 ล้านเครื่อง แล้วแบนผู้ผลิตจากอุปกรณ์ที่ได้รับการรับรอง
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Google Threat Intelligence Group (GTIG) รายงานเมื่อ 3 พฤศจิกายน 2026 ว่าทลาย XCPE botnet Videostrong ที่ดึงกล่องรับสัญญาณ Android TV มากกว่า 1.3 ล้านเครื่อง เข้าเป็นบอตเน็ต
- GTIG ประเมินด้วยความมั่นใจสูงว่า Videostrong Technology Co. ผู้ผลิตและออกแบบอุปกรณ์ Android ในจีน พัฒนาและใช้งานบอตเน็ตนี้เพื่อหารายได้ และ Google ตัดความสัมพันธ์พร้อมห้ามทำอุปกรณ์ที่ติดแอป Google สำเร็จรูป
- การปิดโดเมนควบคุมของกลุ่มผู้ร่วมขบวนการ (affiliate) จะตัดการเข้าถึงอุปกรณ์ที่ถูกเจาะ อย่างน้อย 10 ล้านเครื่อง เพิ่มเติม ตามการประเมินของ GTIG
- มัลแวร์ฝังในเฟิร์มแวร์ 1 พาร์ติชันและทำงานที่สิทธิ์ android.uid.system ซึ่งเป็นระดับระบบ ลบแล้วติดตั้งกลับจากพาร์ติชัน /oem/ เมื่อรีบูต และปิด Google Play Protect เองโดยไม่แจ้งผู้ใช้
- Google แจ้งว่าแก้ช่องว่างในกระบวนการทดสอบรับรองอุปกรณ์แล้ว และแนะนำให้ซื้ออุปกรณ์ต่อพ่วงอย่างกล่องรับสัญญาณจากผู้ผลิตที่น่าเชื่อถือตามรายชื่อพาร์ตเนอร์ของ Android TV
Google Threat Intelligence Group (GTIG) เผยแพร่รายงานเมื่อ 3 พฤศจิกายน 2026 ว่า Google และพาร์ตเนอร์ในอุตสาหกรรมทลาย XCPE botnet Videostrong ซึ่งดึงกล่องรับสัญญาณ Android TV มากกว่า 1.3 ล้านเครื่องเข้าเป็นบอตเน็ต GTIG ประเมินด้วยความมั่นใจสูงว่า Videostrong Technology Co. ผู้ผลิตอุปกรณ์ Android ในจีน เป็นผู้ตั้งใจพัฒนาและใช้งานแบ็กดอร์นี้เพื่อหารายได้ Google จึงตัดความสัมพันธ์และห้ามบริษัทผลิตอุปกรณ์ที่ติดแอปของ Google
ข่าวนี้ยังไม่พบคำชี้แจงจาก Videostrong ต่อรายงานของ GTIG ทั้งในรายงานของ KrebsOnSecurity (2 พฤศจิกายน 2026) และบนเว็บไซต์ของบริษัท ณ เวลาที่เราตรวจเมื่อ 4 พฤศจิกายน 2026
ข้อมูลทั้งหมดในข่าว XCPE botnet Videostrong นี้มาจากรายงานของ GTIG เป็นหลัก และเป็นการประเมินของ Google และพาร์ตเนอร์ ไม่ใช่คำพิพากษาของศาล ข่าวนี้ไม่ได้ระบุว่ามีเครื่องในประเทศไทยกี่เครื่อง เพราะข้อความของรายงานที่เราเปิดอ่านไม่มีตัวเลขรายประเทศ
XCPE botnet Videostrong ทำงานอย่างไร
ตามรายงาน Videostrong ใช้วิธีฝังมัลแวร์มากับตัวเครื่องตั้งแต่โรงงาน ไม่ได้หลอกให้ผู้ใช้ติดตั้งเอง GTIG ระบุว่าตั้งแต่อย่างน้อยปลายปี 2024 มัลแวร์พัฒนาจากตัวดาวน์โหลดขั้นเดียวเป็นโครงสร้างสามขั้นที่ทนทานและให้หลายกลุ่มเช่าใช้ได้พร้อมกัน
| ขั้น | ชื่อชิ้นส่วน | หน้าที่ตามรายงาน |
|---|---|---|
| แบ็กดอร์หลัก | x.cpe (บางรุ่นชื่อ com.oemservice) | ฝังในพาร์ติชันเฟิร์มแวร์ ทำงานที่สิทธิ์ android.uid.system คุยกับเซิร์ฟเวอร์ควบคุมและตัวโหลด |
| ตัวโหลด | com.abc.nexus | ตั้งค่าและรันโมดูลหารายได้ มีเทคนิคหลบการตรวจในแซนด์บ็อกซ์ |
| โมดูลหารายได้ | พัฒนาโดยผู้ร่วมขบวนการ | ทำโฆษณาปลอม เปลี่ยนเครื่องเป็นจุดออกของพร็อกซีบ้าน และโหลดแบ็กดอร์เพิ่ม |
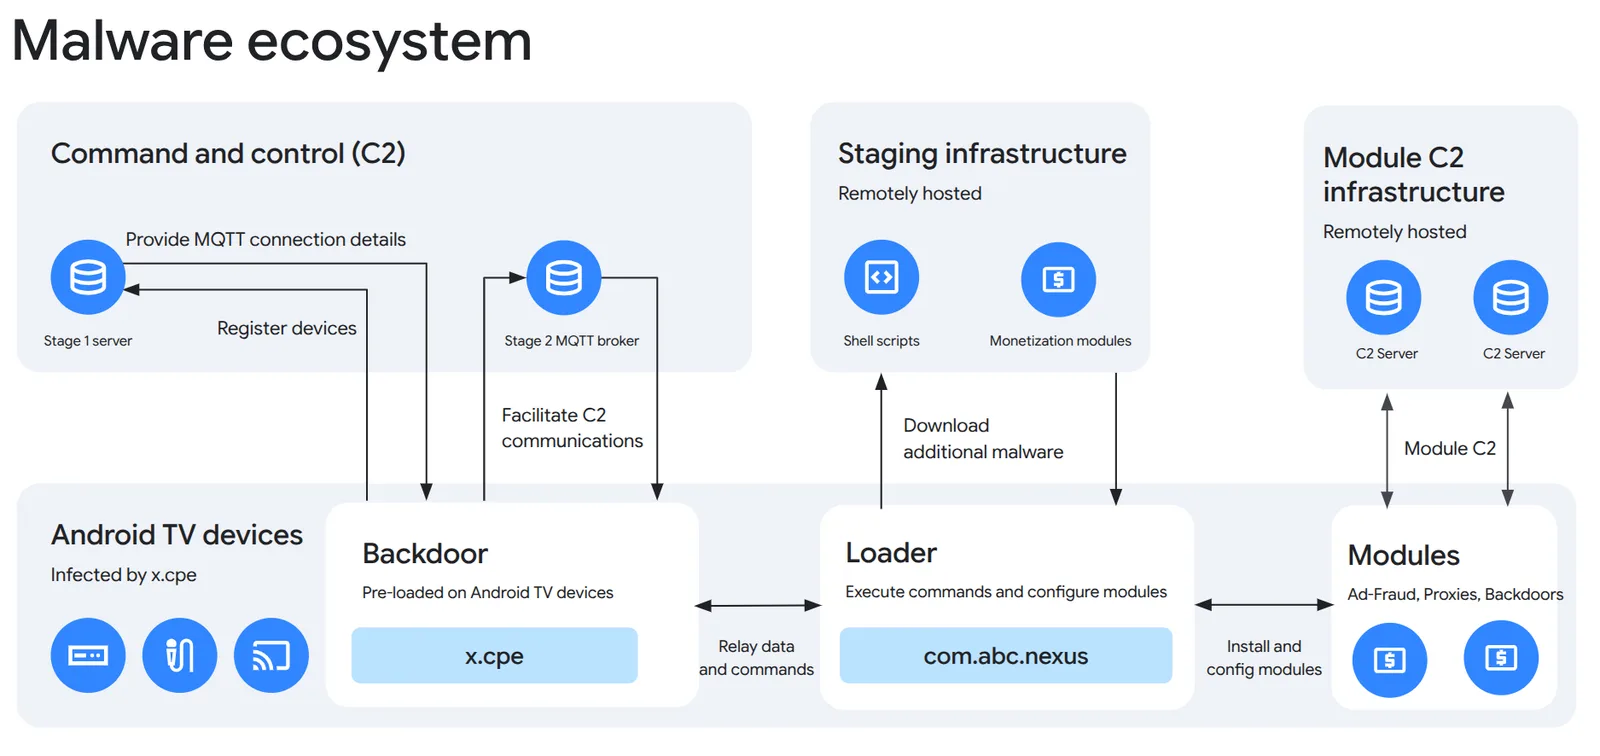
แบ็กดอร์หลักของ XCPE botnet Videostrong มีพฤติกรรมที่ผู้ใช้ทั่วไปแก้เองได้ยาก ถ้าผู้ใช้ถอนการติดตั้ง ตัวเครื่องจะติดตั้งกลับจากพาร์ติชัน /oem/ เมื่อรีบูต และมัลแวร์ตั้งค่าระบบให้ปิดการตรวจแอปของ Google Play Protect ก่อนดาวน์โหลดไฟล์เพิ่มมารันโดยไม่ขอความยินยอม คำสั่งต่าง ๆ ส่งผ่านการเชื่อมต่อ MQTT ไปยังโบรกเกอร์ตัวเดียว และไฟล์ที่ต้องโหลดจำนวนมากถูกเก็บเป็น GitHub release ของบัญชีที่ผู้ปฏิบัติการเป็นเจ้าของ
Google ทลาย XCPE botnet Videostrong และแบนผู้ผลิตอย่างไร
Google ระบุการดำเนินการ 4 อย่างในรายงาน คือ ดำเนินคดีเพื่อปิดโดเมนและเซิร์ฟเวอร์ที่ Videostrong ใช้ควบคุมบอตเน็ต ดำเนินคดีเพื่อปิดโดเมนควบคุมของมัลแวร์กว่าสิบตระกูลที่ถูกโหลดผ่านแบ็กดอร์ ห้าม Videostrong และบริษัทในเครือในอนาคตผลิตหรือขายอุปกรณ์ Android ที่ได้รับการรับรอง รวมถึงห้ามส่งซอฟต์แวร์ให้ผู้ผลิตรายอื่นที่ได้รับการรับรอง และปรับปรุงวิธีตรวจความสมบูรณ์ของเฟิร์มแวร์บนอุปกรณ์ Android TV ที่ได้รับการรับรอง
Google บอกว่า Videostrong ใช้เทคนิคซ่อนโค้ดเพื่อหลบช่องว่างในชุดทดสอบความเข้ากันได้และความปลอดภัยของ Android โดยโหลดโค้ดอันตรายหลังเปิดเครื่องครั้งแรก และบริษัทได้ปรับกระบวนการตรวจแล้ว ผู้ร่วมงานที่รายงานระบุไว้คือ สำนักงานตำรวจแห่งชาติญี่ปุ่น Lumen, HUMAN Security, Plume, Synthient และ TrendAI
ความเสียหายจาก XCPE botnet Videostrong ต่อเครือข่ายที่ใช้กล่องเหล่านี้
โมดูลที่ถูกโหลดผ่าน XCPE botnet Videostrong มีทั้งโฆษณาปลอมแบบเบื้องหลัง และ SDK ของบริการเช่า IP บ้านที่เปลี่ยนเครื่องให้เป็นทางผ่านของทราฟฟิกคนอื่น รายงานระบุชื่อ SDK ที่พบ เช่น AppSalt, GaGaNode, NetNut/Popanet, Traffmonetizer และ EarnFM รวมถึงแบ็กดอร์อย่าง Moyu และ Spirit ที่โหลดโมดูลเพิ่มได้อีก GTIG ระบุว่าบางโมดูลเปิดใช้โดยกดยินยอมแทนผู้ใช้โดยไม่แสดงหน้าจอขอความยินยอม และรายงานของ KrebsOnSecurity เพิ่มว่ามัลแวร์ชุดเดียวกันพบในอุปกรณ์ Android อื่น เช่น อุปกรณ์สื่อสารทางการแพทย์ เครื่องคาราโอเกะ และป้ายดิจิทัล
สำหรับเครือข่ายขององค์กร XCPE botnet Videostrong มีความหมายตรงไปตรงมา คือ กล่องที่ถูกเจาะเปิดให้คนภายนอกส่งทราฟฟิกออกจาก IP ของสำนักงาน โรงแรม หรือร้านค้า และอุปกรณ์ที่อยู่ในเครือข่ายเดียวกันอาจได้รับผลตามไปด้วย โดย GTIG ย้ำว่าตัวกลุ่มร่วมขบวนการมีช่องทางกระจายมัลแวร์อื่นนอกเหนือจาก XCPE การปิดโดเมนจึงไม่ได้ทำให้ตลาดนี้หายไป
ทำไมข่าว XCPE botnet Videostrong จึงสำคัญ
กรณี XCPE botnet Videostrong ต่างจากมัลแวร์ที่ผู้ใช้เผลอติดตั้ง เพราะต้นทางคือผู้ผลิตอุปกรณ์เอง Google เรียกว่าเป็นการละเมิดความไว้วางใจที่ยอมรับไม่ได้ และชี้ว่าแบรนด์ปลายน้ำ ผู้ขายแบรนด์ขาว ผู้ให้บริการโทรคมนาคม และตลาดออนไลน์ มีส่วนรับผิดชอบในการปิดช่องทางนี้ด้วย กล่องรับสัญญาณราคาถูกที่ซื้อจากตลาดออนไลน์จึงเป็นความเสี่ยงของห่วงโซ่อุปทานที่ฝ่ายไอทีมองข้ามได้ง่าย เพราะไม่ได้ลงทะเบียนในระบบจัดการเครื่องขององค์กร
ข่าวความปลอดภัยของ Android ล่าสุดที่เกี่ยวข้องกับการอัปเดตเครื่อง อ่านเพิ่มได้ที่ Android Security Bulletin พฤศจิกายน 2026 แต่แพตช์รายเดือนไม่ช่วยในกรณีนี้ เพราะมัลแวร์อยู่ในเฟิร์มแวร์ที่ผู้ผลิตใส่มา
สิ่งที่องค์กรไทยควรทำหลังข่าว XCPE botnet Videostrong
- ทำรายการอุปกรณ์ Android ที่ไม่ใช่คอมพิวเตอร์ เช่น กล่องรับสัญญาณในห้องประชุมและล็อบบี้ ป้ายดิจิทัล เครื่องคาราโอเกะ และอุปกรณ์ในห้องพักหรือหน้าร้าน แล้วระบุยี่ห้อ รุ่น และแหล่งที่ซื้อ
- แยกอุปกรณ์เหล่านี้ไปไว้ใน VLAN ของตัวเอง ไม่ให้เห็นเครื่องพนักงานและเซิร์ฟเวอร์ และตั้งกฎให้ออกอินเทอร์เน็ตได้เท่าที่จำเป็น
- ตรวจบันทึกการเชื่อมต่อขาออก ว่ามีเครื่องใดติดต่อโครงสร้างของ XCPE botnet Videostrong ตามที่รายงานระบุหรือไม่ เช่น โบรกเกอร์ MQTT ที่ใช้พอร์ต 3885 ถึง 3887 และโดเมน *.anyevonline[.]com กับ szbboys[.]com ซึ่งรายชื่อ IoC ฉบับเต็มอยู่ท้ายรายงานของ GTIG
- เปลี่ยนไปใช้อุปกรณ์ที่ผู้ผลิตได้รับการรับรองและอยู่ในรายชื่อพาร์ตเนอร์ของ Android TV และกำหนดในนโยบายจัดซื้อว่าไม่ซื้ออุปกรณ์ที่เปิดมาแล้วมีแอปแลกรายได้จากแบนด์วิดท์ติดมา
- ห้ามติดตั้งแอปประเภท "แบ่งอินเทอร์เน็ตที่ไม่ได้ใช้แลกเงิน" บนอุปกรณ์ของที่ทำงานและอุปกรณ์ที่เชื่อมเครือข่ายเดียวกัน ตามที่ Google เตือนผู้บริโภค
ติดตามข่าวความปลอดภัยไซเบอร์อื่น ๆ ได้ที่หมวด Security
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
อุปกรณ์อย่างกล่องรับสัญญาณและป้ายดิจิทัลมักไม่อยู่ในทะเบียนเครื่องขององค์กร จึงไม่มีใครตรวจว่าเครื่องใดเชื่อมต่อออกไปที่ใด IT Support ของ THAI DATA CLOUD ดูแลเครื่องพนักงาน เซิร์ฟเวอร์ และเครือข่าย แจ้งผ่าน Ticket ที่ตรวจสอบได้ ตอบภายใน 6 ชั่วโมง โดยทีมไทย 24x7 (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
คำถามที่พบบ่อย
XCPE botnet Videostrong คืออะไร?
XCPE botnet Videostrong คือบอตเน็ตที่เกิดจากแบ็กดอร์ x.cpe ซึ่งถูกฝังมากับเฟิร์มแวร์ของกล่องรับสัญญาณ Android TV ที่ Videostrong Technology ผลิต GTIG ประเมินว่าอุปกรณ์ถูกใช้ทำโฆษณาปลอม เปิดให้เช่า IP บ้านเป็นพร็อกซี และโหลดมัลแวร์เพิ่มโดยผู้ใช้ไม่รู้ตัว
Google ทำอะไรกับ XCPE botnet Videostrong บ้าง?
Google ดำเนินคดีเพื่อปิดโดเมนและเซิร์ฟเวอร์ที่ใช้ควบคุมบอตเน็ตและโดเมนควบคุมของมัลแวร์กว่าสิบตระกูลที่ถูกโหลดผ่านแบ็กดอร์ ห้าม Videostrong และบริษัทในเครือผลิตหรือขายอุปกรณ์ Android ที่ได้รับการรับรอง และปรับปรุงการตรวจความสมบูรณ์ของเฟิร์มแวร์บนอุปกรณ์ Android TV ที่ได้รับการรับรอง
ผู้ใช้กล่อง Android TV ควรทำอย่างไรหลังข่าว XCPE botnet Videostrong?
หลังข่าว XCPE botnet Videostrong Google แนะนำให้ระวังแอปที่จ่ายเงินแลกกับการแบ่งแบนด์วิดท์ที่ไม่ได้ใช้ ติดตั้งแอปจากร้านค้าที่เชื่อถือได้ ตรวจสิทธิ์ของแอป VPN และพร็อกซีของบุคคลที่สาม และซื้อกล่องรับสัญญาณจากผู้ผลิตที่น่าเชื่อถือตามรายชื่อพาร์ตเนอร์บนเว็บไซต์ Android TV ของ Google
รายงานเรื่อง XCPE botnet Videostrong ระบุจำนวนเครื่องในประเทศไทยหรือไม่?
ในรายงาน XCPE botnet Videostrong ของ GTIG ที่เราเปิดอ่านไม่มีตัวเลขอุปกรณ์ที่ติดเชื้อในประเทศไทย รายงานระบุเพียงว่ามัลแวร์ฝังในอุปกรณ์หลายรุ่นหลายแบรนด์ตลอดหลายปี และมีบอตเน็ตมากกว่า 1.3 ล้านเครื่องทั่วโลก องค์กรไทยจึงควรตรวจกล่องรับสัญญาณที่ตนใช้เองแทนการรอตัวเลขรายประเทศ
แหล่งอ้างอิง
- Shutting the Door on the XCPE Botnet — Google Threat Intelligence Group (Google Cloud Blog)
- Android TV — Google (Android TV)
- Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies — KrebsOnSecurity
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- Google186Google Cloud92GitHub94สำนักงานตำรวจแห่งชาติ12
- ประเทศและสถานที่
- จีน329ญี่ปุ่น272
- ผลิตภัณฑ์และเทคโนโลยี
- Android75Google Play22
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ