
ช่องโหว่ Cisco Expressway CVSS 9.8 รันคำสั่ง root ได้ นำชุดแพตช์ Cisco 21 ต.ค. 14 ประกาศ
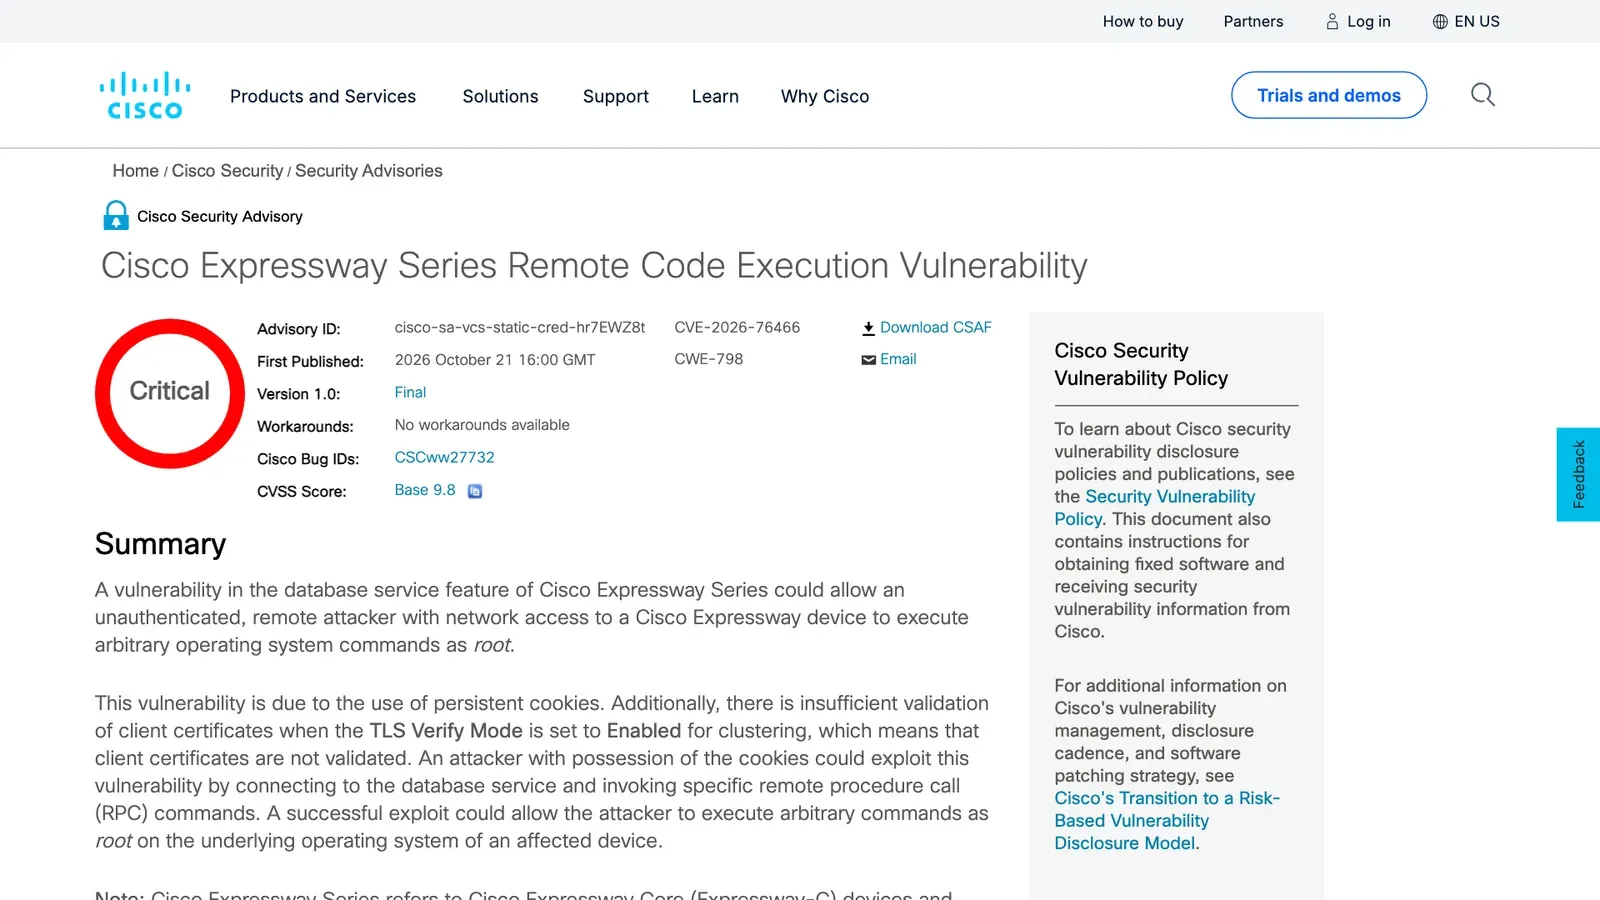
ช่องโหว่ Cisco Expressway CVE-2026-76466 คะแนน 9.8 ให้รันคำสั่ง root โดยไม่ต้องล็อกอิน นำชุดแพตช์ Cisco 14 ประกาศ 21 ต.ค. 2026 รวม Unified CM และ Snort 3
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Cisco PSIRT เผยแพร่ 14 ประกาศ รวม 34 CVE เมื่อ 21 ตุลาคม 2026 ระดับ Critical 3 ฉบับ ได้แก่ ช่องโหว่ Cisco Expressway CVE-2026-76466 (9.8), Unified Communications hardening (9.8) และ Snort 3 hardening (9.0)
- ช่องโหว่ Cisco Expressway CVE-2026-76466 ในบริการฐานข้อมูลของ Expressway-C และ Expressway-E ที่ตั้งเป็น cluster เปิดให้ผู้โจมตีที่ไม่ต้องล็อกอินรันคำสั่งระบบปฏิบัติการด้วยสิทธิ์ root แก้ใน X15.5.20 และไม่มี workaround
- Unified CM, Unity Connection, Emergency Responder และ Prime Collaboration Deployment ได้แพตช์ hardening 8 CVE สูงสุด 9.8 แก้ใน 15SU5 ส่วนรุ่น 14 ต้องย้ายรุ่น
- Cisco ระบุว่าไม่พบการโจมตีจริงในทุกประกาศของรอบนี้ และวันที่ 22 ตุลาคม ประกาศว่ากำลังตรวจสอบผลกระทบของช่องโหว่ PHP2Shell ต่อผลิตภัณฑ์หลายรายการ รวมถึง Expressway และ Catalyst SD-WAN Manager
Cisco แพตช์ช่องโหว่ Cisco Expressway CVE-2026-76466 คะแนน CVSS 9.8 เมื่อวันที่ 21 ตุลาคม 2026 ผู้โจมตีที่ไม่ต้องล็อกอินแต่เข้าถึงเครือข่ายของอุปกรณ์ได้อาจรันคำสั่งด้วยสิทธิ์ root บน Expressway ที่ตั้งเป็น cluster ช่องโหว่นี้นำชุดแพตช์ 14 ประกาศ รวม 34 CVE ที่ครอบคลุม Unified Communications Manager, Snort 3, IOS XR และ Secure Client
Cisco PSIRT ระบุว่ายังไม่พบการโจมตีจริงในทุกประกาศของรอบนี้ แต่ช่องโหว่ Cisco Expressway ตัวนี้ให้สิทธิ์ root โดยไม่ต้องล็อกอินและไม่มี workaround ทีมที่ดูแลระบบสื่อสารจึงควรจัดเป็นงานแพตช์ลำดับแรก
ช่องโหว่ Cisco Expressway CVE-2026-76466 คืออะไร
ประกาศของ Cisco ระบุว่าช่องโหว่อยู่ในบริการฐานข้อมูล (database service) ของ Cisco Expressway Series ซึ่งหมายถึงทั้ง Expressway Core (Expressway-C) และ Expressway Edge (Expressway-E) ทั้งแบบ virtual และ appliance ต้นเหตุมีสองส่วน คือการใช้ cookie แบบถาวร และการไม่ตรวจใบรับรองฝั่งไคลเอนต์เมื่อตั้ง TLS Verify Mode เป็น Enabled สำหรับ clustering ผู้ที่ได้ cookie ไปจึงเชื่อมต่อบริการฐานข้อมูลและเรียกคำสั่ง RPC บางคำสั่งได้จนรันคำสั่งระบบปฏิบัติการด้วยสิทธิ์ root
| ประเด็น | รายละเอียด |
|---|---|
| CVE | CVE-2026-76466 (CWE-798) |
| คะแนน | CVSS 3.1 9.8 ระดับ Critical |
| เงื่อนไข | Expressway-C หรือ Expressway-E ที่รันรุ่นมีช่องโหว่และตั้งค่าเป็น cluster |
| รุ่นที่แก้ | X15.5.3 และก่อนหน้า อัปเดตเป็น X15.5.20 / X14 และเก่ากว่า ย้ายไปรุ่นที่แก้แล้ว |
| Workaround | ไม่มี |
| การโจมตีจริง | Cisco PSIRT ไม่ทราบว่ามีการเผยแพร่หรือนำไปใช้โจมตี |
| ผู้รายงาน | Stefan Aleksic จาก Jane Street |
ช่องโหว่ Cisco Expressway รอบนี้ยังมาพร้อมอีกสองประกาศ คือ Expressway Security Hardening Release ที่รวม 8 CVE ระดับ High คะแนนสูงสุด 8.6 ซึ่งกระทบ Expressway ทุกการตั้งค่าและแก้ในรุ่น X15.5.20 เช่นกัน และ CVE-2026-76435 ช่องโหว่เปิดเผยข้อมูลระดับ Medium 5.3 ที่แก้ในรุ่น X15.5.3 การอัปเดตเป็น X15.5.20 จึงปิดทั้งสามประกาศพร้อมกัน
ชุดแพตช์ Cisco 21 ตุลาคม 2026 มีอะไรบ้าง
Cisco ประกาศล่วงหน้า 7 วันตั้งแต่ 14 ตุลาคม และเผยแพร่จริงวันที่ 21 ตุลาคม เวลา 16:00 GMT (23:00 น. เวลาไทย) ตามรอบวันพุธแรกและวันพุธที่สามของเดือน ตารางในประกาศแบ่งเป็น 3 กลุ่ม
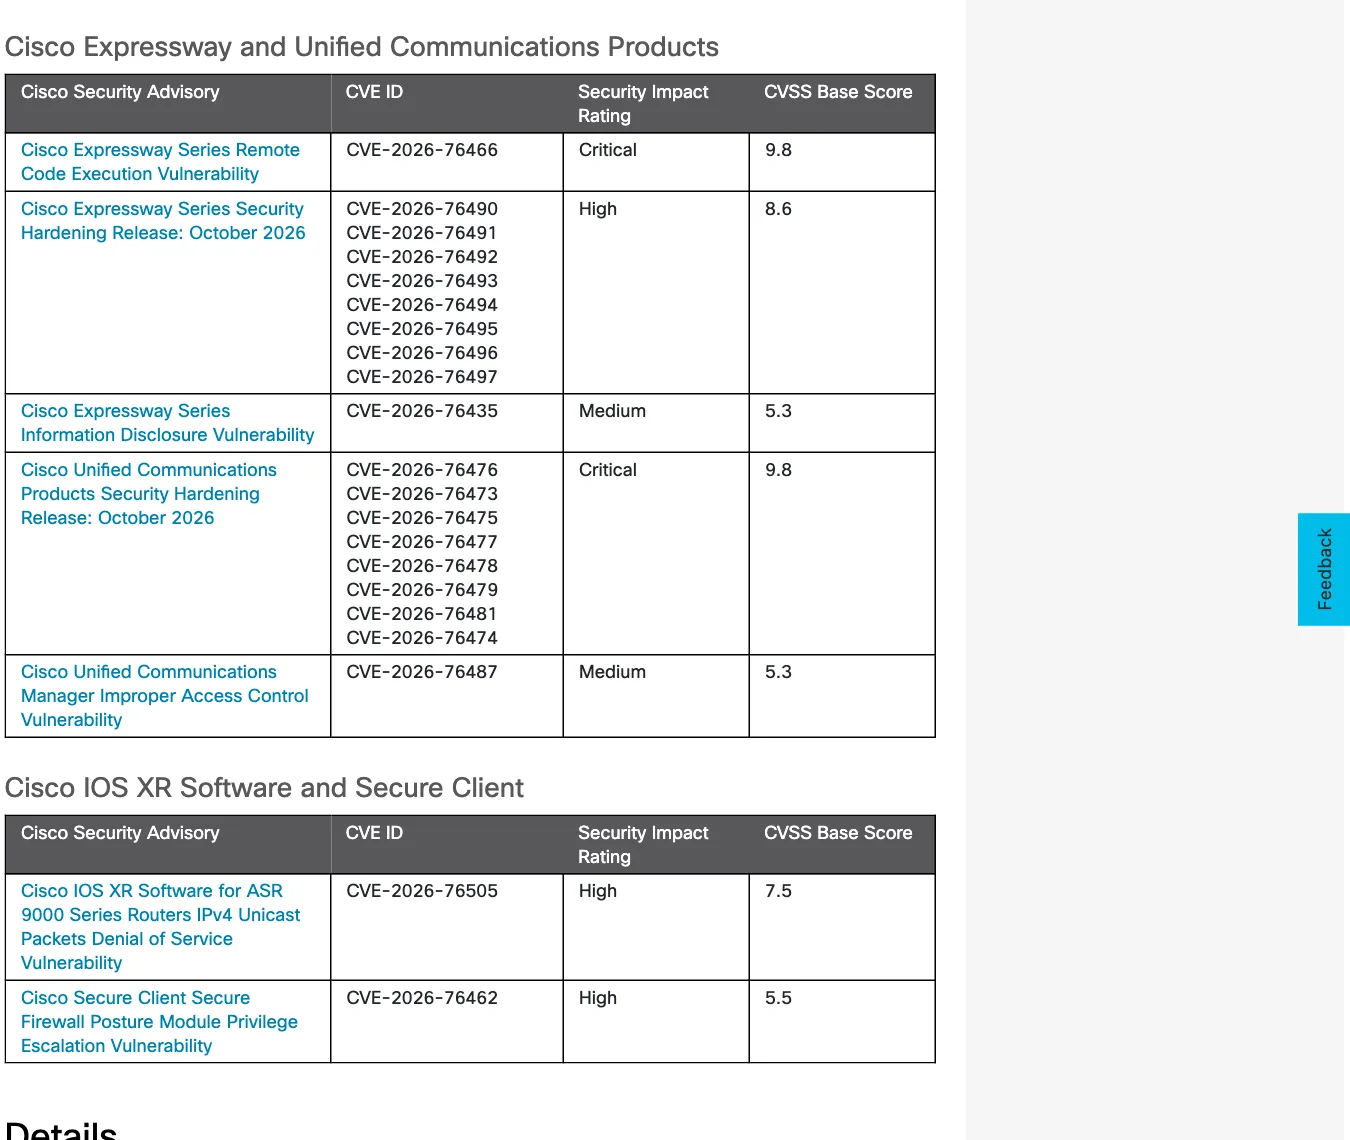
| ประกาศ | CVE | ระดับ / CVSS | รุ่นที่แก้ (ตัวอย่าง) |
|---|---|---|---|
| Expressway Remote Code Execution | CVE-2026-76466 | Critical / 9.8 | X15.5.20 |
| Unified Communications Products Hardening | 8 CVE | Critical / 9.8 | 15SU5 |
| Snort 3 Security Hardening | 4 CVE | Critical / 9.0 | FTD 7.4.8, 7.6.6, 10.0.2 / Snort 3.12.4.0 |
| Expressway Security Hardening | 8 CVE | High / 8.6 | X15.5.20 |
| Open Source Snort 3 Control Channel | CVE-2026-76524 | High / 7.8 | ดูประกาศ |
| IOS XR สำหรับ ASR 9000 (IPv4 DoS) | CVE-2026-76505 | High / 7.5 | 24.1.2, 24.2.2 พร้อม SMU |
| Secure Client Posture Module | CVE-2026-76462 | High / 5.5 | 5.1.20.333 |
| Snort 3 DoS อีก 5 ประกาศ | 8 CVE | Medium / 5.8 (4 ประกาศ) และ 5.3 (CVE-2026-76445) | ดูประกาศ |
| Expressway Information Disclosure | CVE-2026-76435 | Medium / 5.3 | X15.5.3 |
| Unified CM Improper Access Control | CVE-2026-76487 | Medium / 5.3 | 15SU5 |
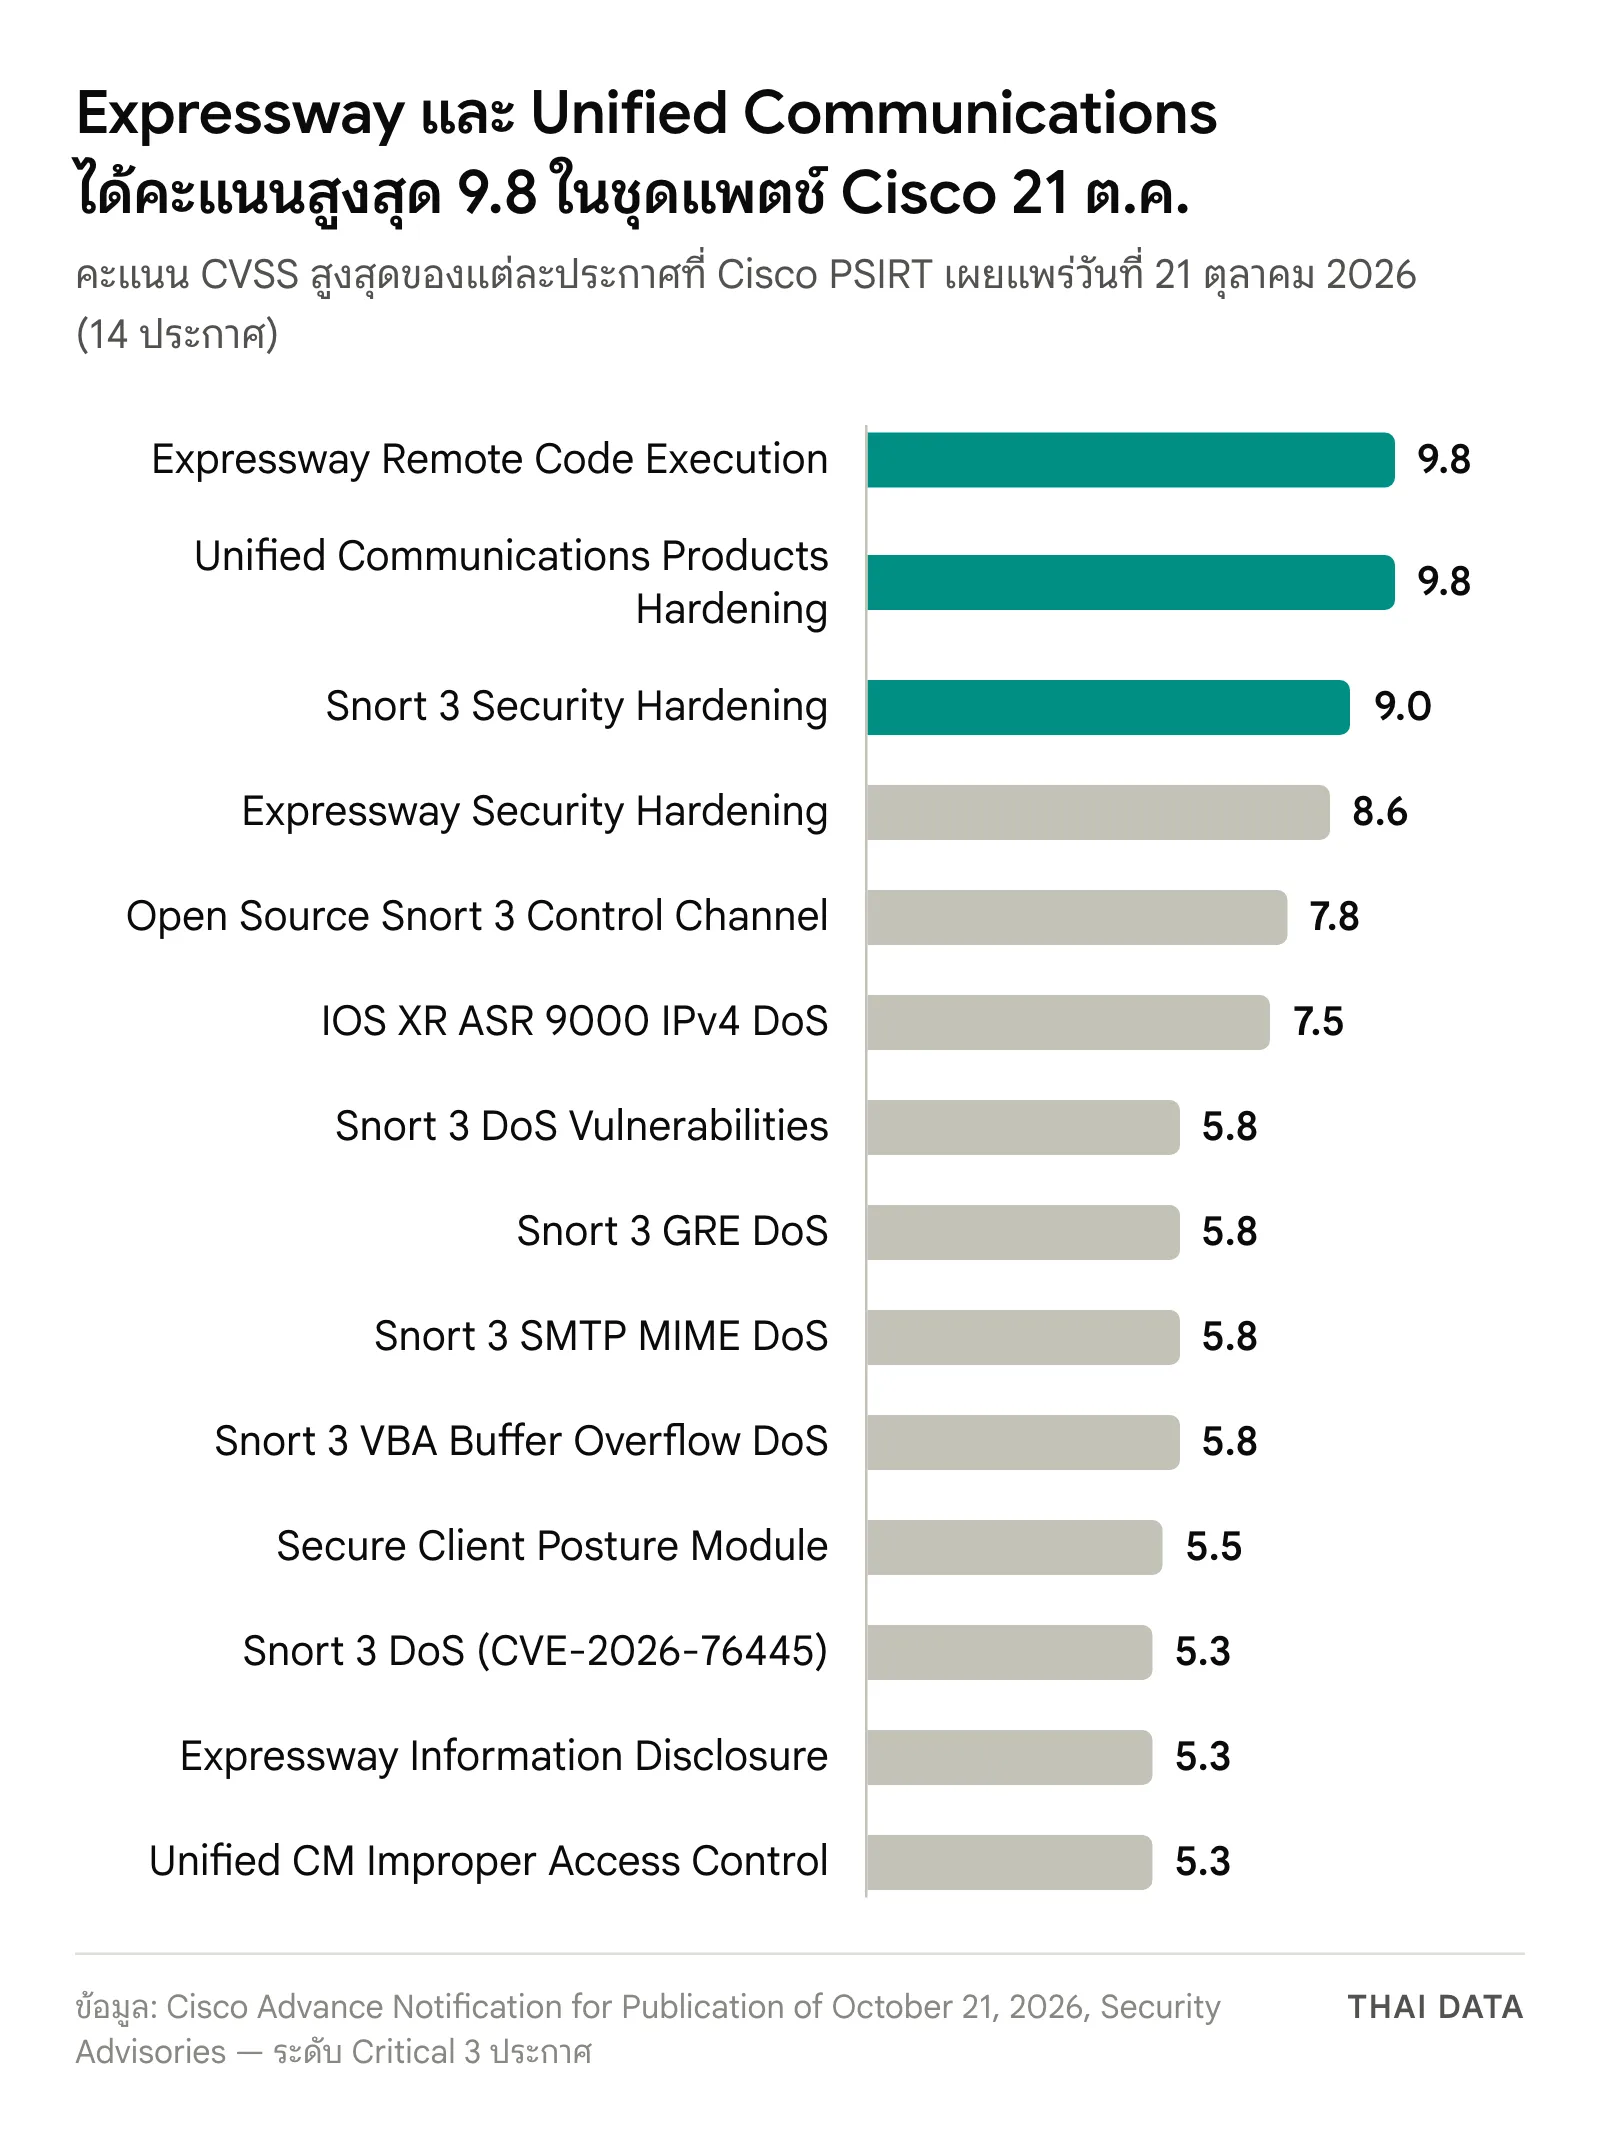
Unified CM และ Unity Connection: hardening 8 CVE คะแนนสูงสุด 9.8
ประกาศ Unified Communications Products Security Hardening Release กระทบ Emergency Responder, Prime Collaboration Deployment, Unified CM, Unified CM IM&P, Unified CM SME และ Unity Connection ทุกการตั้งค่า Cisco รวมช่องโหว่ที่พบเองไว้ตามกลุ่ม CWE แล้วให้ CVE เดียวต่อกลุ่ม คะแนนของแต่ละ CVE คือคะแนนของช่องโหว่ที่ร้ายแรงที่สุดในกลุ่มนั้น สูงสุดคือ CVE-2026-76473 (CWE-74) และ CVE-2026-76474 (การยืนยันตัวตนไม่รัดกุม CWE-287) ที่ 9.8
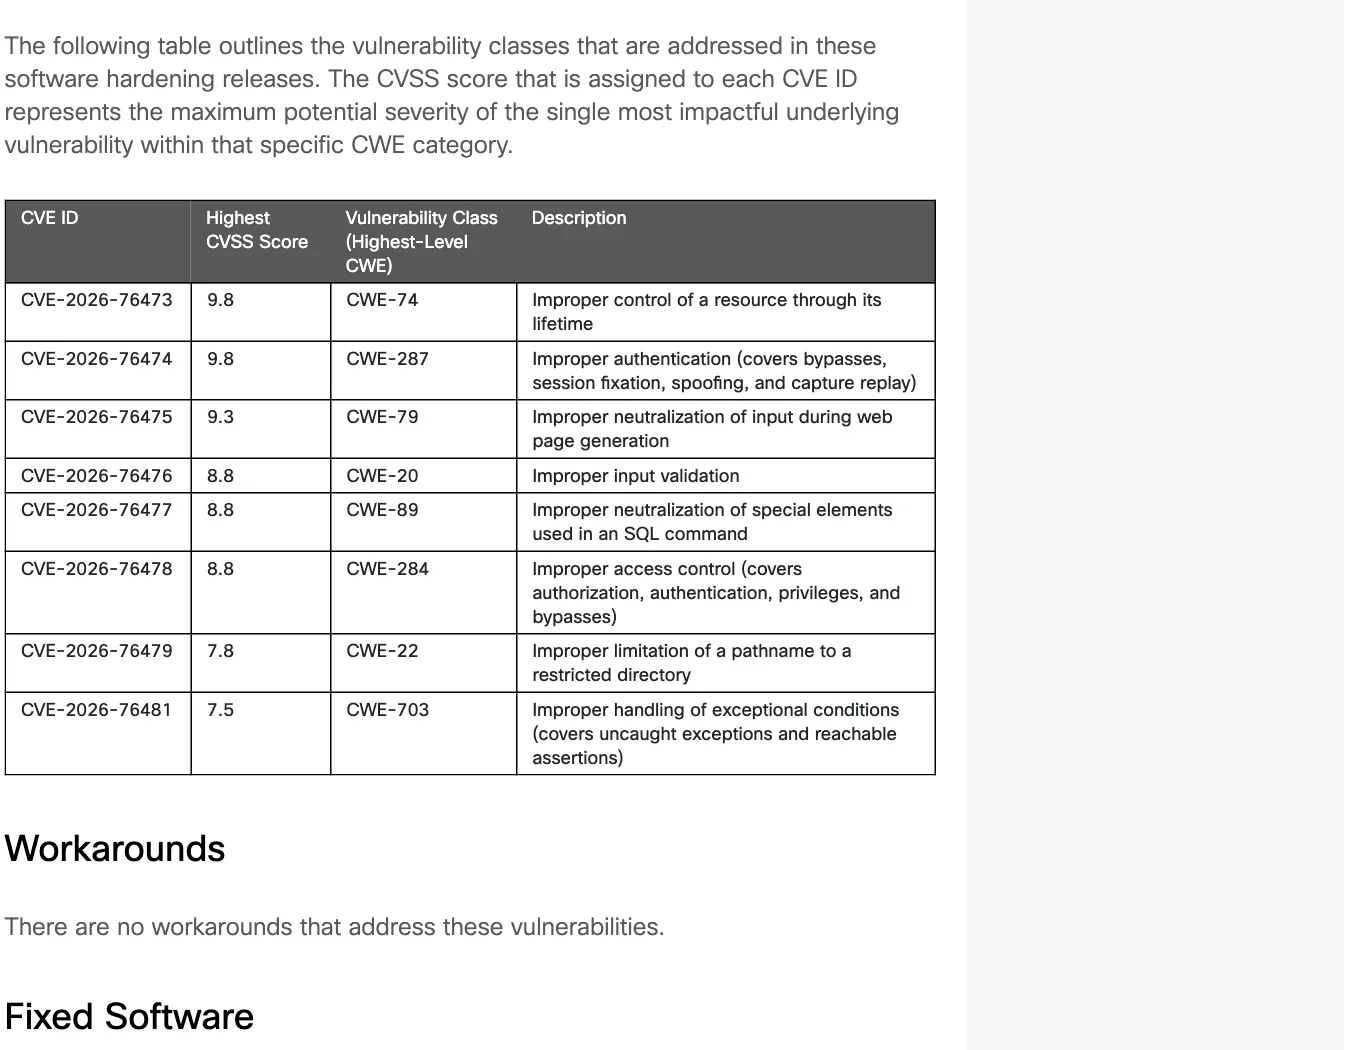
รุ่น 15 แก้ใน 15SU5 ส่วนรุ่น 14 ต้องย้ายไปรุ่นที่แก้แล้ว ซึ่งเป็นรุ่นเดียวกับที่แก้ CVE-2026-76487 ช่องโหว่ข้ามการควบคุมสิทธิ์ใน Unified CM ระดับ Medium Cisco ระบุว่าช่องโหว่ในชุด hardening ของ Unified Communications, Expressway และ Snort 3 พบจากการทดสอบภายในที่ใช้ทั้งกระบวนการเดิมและ frontier AI models
Snort 3, ไฟร์วอลล์ และเราเตอร์
ชุด Snort 3 Security Hardening (Critical 9.0) กระทบ Secure Firewall Threat Defense (FTD), Unified Threat Defense บน IOS XE, Meraki MX, Cyber Vision, Cloud-delivered Firewall, Secure Access และ Open Source Snort 3 แต่ไม่กระทบ Snort 2 ลูกค้า Meraki MX ที่เชื่อมกับ Dashboard และบริการคลาวด์ CDFW กับ Secure Access ได้แพตช์อัตโนมัติแล้ว ณ 21 ตุลาคม ส่วน FTD ต้องอัปเดตเอง เช่น 7.2.12, 7.4.8, 7.6.6 หรือ 10.0.2 และ IOS XE ที่ใช้ UTD เช่น 17.12.8, 17.15.6 หรือ 26.1.2
ฝั่งผู้ให้บริการเครือข่าย CVE-2026-76505 (High 7.5) ทำให้ผู้โจมตีที่ไม่ต้องล็อกอินส่งแพ็กเก็ต IPv4 ที่สร้างขึ้นจนการ์ดเครือข่ายรีเซ็ตหรือปิดตัว กระทบ ASR 9000 และ 9900 ที่ใช้การ์ดตระกูล Lightspeed หรือ Lightspeed-Plus รวมถึง ASR 9902 และ 9903 ส่วน IOS และ IOS XE ไม่ได้รับผลกระทบ
ทำไมช่องโหว่ Cisco Expressway รอบนี้สำคัญ
ประกาศรอบนี้ไม่มีรายการใดที่ Cisco ระบุว่าถูกโจมตีจริง ต่างจากช่องโหว่ CVE-2026-76504 ใน Catalyst SD-WAN Manager ที่ Cisco ประกาศเมื่อ 30 กันยายนและระบุว่ารับทราบการโจมตีจริงตั้งแต่เดือนกันยายน (อ่านต่อในข่าวชุดแพตช์ Cisco Nexus และ APIC) และ CVE-2026-76519 ใน Secure Email Gateway ที่ CISA เพิ่มเข้า KEV เมื่อ 14 ตุลาคม (ดูข่าว KEV ชุดเดียวกับ Ivanti) ถึงอย่างนั้นช่องโหว่ Cisco Expressway ที่ได้ root โดยไม่ต้องล็อกอินและไม่มี workaround ก็ไม่ควรรอรอบบำรุงรักษาปกติ
อีกเรื่องที่ต้องติดตามคือประกาศของ Cisco วันที่ 22 ตุลาคม ซึ่งระบุว่ากำลังตรวจสอบผลกระทบของช่องโหว่ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) ต่อผลิตภัณฑ์หลายรายการ รวมถึง Expressway, Catalyst SD-WAN Manager, Catalyst Center และ ISE ณ วันที่ตรวจยังไม่มีผลิตภัณฑ์ที่ยืนยันว่าได้รับผลกระทบ และ Cisco ไม่พบการโจมตีจริง
ส่วนประกาศ Meraki Security Hardening Release ที่ออกเมื่อ 7 ตุลาคม Cisco ปรับเป็นฉบับ 1.2 เมื่อ 15 ตุลาคม โดยเพิ่มข้อมูลรุ่นที่ได้รับผลกระทบของสวิตช์ Meraki MS และ MG Cellular Gateway และปรับข้อมูลความพร้อมของรุ่นแก้ MR 32.2.5 และ MS 18.1.9
สิ่งที่องค์กรไทยควรทำ
- อัปเดต Expressway-C และ Expressway-E เป็น X15.5.20 ตรวจก่อนว่าตั้งเป็น cluster หรือไม่ ช่องโหว่ Cisco Expressway CVE-2026-76466 ไม่มี workaround และรุ่นนี้ยังปิด 8 CVE ในชุด hardening ไปพร้อมกัน เครื่องที่ยังเป็น X14 ต้องวางแผนย้ายรุ่น
- จำกัดการเข้าถึงพอร์ตจัดการและบริการภายในของ Expressway ให้เฉพาะเครือข่ายที่จำเป็น เพราะเงื่อนไขของช่องโหว่คือผู้โจมตีเข้าถึงเครือข่ายของอุปกรณ์ได้
- Unified CM, Unity Connection และผลิตภัณฑ์ Unified Communications อื่นอัปเดตเป็น 15SU5 และวางแผนย้ายเครื่องที่ยังเป็นรุ่น 14
- ไฟร์วอลล์ FTD และเราเตอร์ IOS XE ที่เปิด UTD อัปเดตตามตารางของ Snort 3 ส่วน Meraki MX ให้ตรวจใน Dashboard ว่าอุปกรณ์ออนไลน์และรับแพตช์แล้ว
- ผู้ให้บริการที่ใช้ ASR 9000 ตรวจว่ามีการ์ด Lightspeed หรือ Lightspeed-Plus แล้วลงรุ่นแก้พร้อม SMU และติดตามรอบประกาศถัดไปของ Cisco ในวันพุธแรกของเดือนพฤศจิกายน ข่าวเครือข่ายอื่น ๆ ดูได้ที่หมวด Network
คำถามที่พบบ่อย
ช่องโหว่ Cisco Expressway CVE-2026-76466 คืออะไร?
ช่องโหว่ Cisco Expressway CVE-2026-76466 อยู่ในบริการฐานข้อมูลของ Expressway-C และ Expressway-E ที่ตั้งค่าเป็น cluster เกิดจากการใช้ cookie แบบถาวรและการไม่ตรวจใบรับรองฝั่งไคลเอนต์ ผู้โจมตีที่ไม่ต้องล็อกอินแต่เข้าถึงเครือข่ายของอุปกรณ์ได้อาจรันคำสั่งด้วยสิทธิ์ root คะแนน CVSS 9.8
Cisco Expressway รุ่นใดต้องอัปเดต?
สำหรับช่องโหว่ Cisco Expressway CVE-2026-76466 รุ่น X15.5.3 และก่อนหน้าต้องอัปเดตเป็น X15.5.20 ส่วนรุ่น X14 และเก่ากว่าต้องย้ายไปรุ่นที่แก้แล้ว รุ่น X15.5.20 ยังรวมแพตช์ hardening อีก 8 CVE ของ Expressway ที่ประกาศพร้อมกัน
ช่องโหว่ Cisco Expressway ถูกโจมตีจริงแล้วหรือยัง?
ยังไม่มี ณ วันที่ประกาศ 21 ตุลาคม 2026 Cisco PSIRT ระบุว่าไม่ทราบว่ามีการเปิดเผยต่อสาธารณะหรือการนำช่องโหว่ Cisco Expressway CVE-2026-76466 ไปใช้โจมตี และทุกประกาศในชุดวันที่ 21 ตุลาคมก็ระบุแบบเดียวกัน
ผู้ใช้ Unified CM ต้องทำอะไรจากแพตช์ Cisco 21 ตุลาคม 2026?
Cisco ให้อัปเดต Unified CM, Unified CM IM&P, Unified CM SME, Unity Connection, Emergency Responder และ Prime Collaboration Deployment เป็น 15SU5 เพื่อปิด 8 CVE ในชุด hardening ที่สูงสุด 9.8 และ CVE-2026-76487 ส่วนผู้ใช้รุ่น 14 ต้องย้ายไปรุ่นที่แก้แล้ว
แหล่งอ้างอิง
- Cisco Expressway Series Remote Code Execution Vulnerability — Cisco PSIRT
- Cisco Advance Notification for Publication of October 21, 2026, Security Advisories — Cisco PSIRT
- Cisco Unified Communications Products Security Hardening Release: October 2026 — Cisco PSIRT
- Multiple Cisco Products Snort 3 Security Hardening Release: October 2026 — Cisco PSIRT
- Vulnerabilities in PHP Affecting Cisco Products: October 2026 — Cisco PSIRT
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- เหตุการณ์และงาน
- PHP2Shell9
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ