
Barracuda ESG ช่องโหว่ CVE-2026-116606 (CVSS 9.3) ข้ามการยืนยันตัวตน ต่อกับ CVE-2026-111560 (8.6) ได้ root watchTowr วิเคราะห์ 5 พ.ย. 2026 แพตช์ 9.4.0.029
โดย กองบรรณาธิการ THAI DATA อ่าน 4 นาที
สรุปประเด็นสำคัญ
- 2 พฤศจิกายน 2026 Mandiant เผยแพร่ประกาศช่องโหว่ 2 รายการ ใน Barracuda Email Security Gateway (ESG) ได้แก่ CVE-2026-116606 ข้ามการยืนยันตัวตนโดยไม่ต้องล็อกอิน (CVSS 4.0 คะแนน 9.3) และ CVE-2026-111560 แทรกคำสั่งระบบ (คะแนน 8.6)
- ตามตารางที่ watchTowr Labs สรุปจากประกาศของ Barracuda ทั้งสองรายการแก้แล้วในรุ่น 9.4.0.029 และ CVE-2026-111560 กระทบอุปกรณ์อีก 5 กลุ่ม ได้แก่ Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall และ Web Security Gateway
- watchTowr Labs เผยแพร่การวิเคราะห์เมื่อ 5 พฤศจิกายน 2026 ว่าสองช่องโหว่ต่อกันได้เป็นการรันคำสั่งด้วยสิทธิ์ root โดยไม่ต้องยืนยันตัวตน โดยส่งไฟล์สำรองที่ปลอมขึ้นให้อุปกรณ์กู้คืน ซึ่งฝังคำสั่งไว้ในค่าเขตเวลา
- Barracuda ระบุว่าการโจมตีต้องเข้าถึงหน้าจัดการ (Admin UI) ของอุปกรณ์ได้ ข้อมูลที่ตรวจได้ ณ 8 พฤศจิกายน 2026 ยังไม่มีประกาศจาก Barracuda หรือ CISA ว่าพบการโจมตีจริงและยังไม่อยู่ในรายการ KEV แต่อุปกรณ์เคยถูกโจมตีแบบ zero-day มาแล้วในปี 2023 (CVE-2023-2868)
Barracuda ESG ช่องโหว่ 2 รายการ คือ CVE-2026-116606 ข้ามการยืนยันตัวตน (CVSS 9.3) และ CVE-2026-111560 แทรกคำสั่งระบบ (CVSS 8.6) ถูกเปิดเผยเมื่อ 2 พฤศจิกายน 2026 และ watchTowr Labs แสดงเมื่อ 5 พฤศจิกายนว่าต่อกันได้เป็นการรันคำสั่งด้วยสิทธิ์ root โดยไม่ต้องล็อกอิน Barracuda ออกแพตช์แล้ว และยังไม่มีรายงานการโจมตีจริงจากแหล่งต้นทาง
Barracuda Email Security Gateway (ESG) เป็นอุปกรณ์หน้าระบบอีเมลที่ตัดสินว่าข้อความใดเป็นสแปม มัลแวร์ หรือผ่านเข้าได้ ผู้ผลิตเคยเป็นข่าวหนักเมื่อปี 2023 เมื่อกลุ่ม UNC4841 ตามที่ Mandiant ระบุ ใช้ช่องโหว่ CVE-2023-2868 โจมตีแบบ zero-day ตามที่ watchTowr ย้อนความไว้ Barracuda ESG ช่องโหว่ชุดใหม่นี้จึงทำให้ผู้ดูแลระบบอีเมลต้องรีบตรวจรุ่นของอุปกรณ์
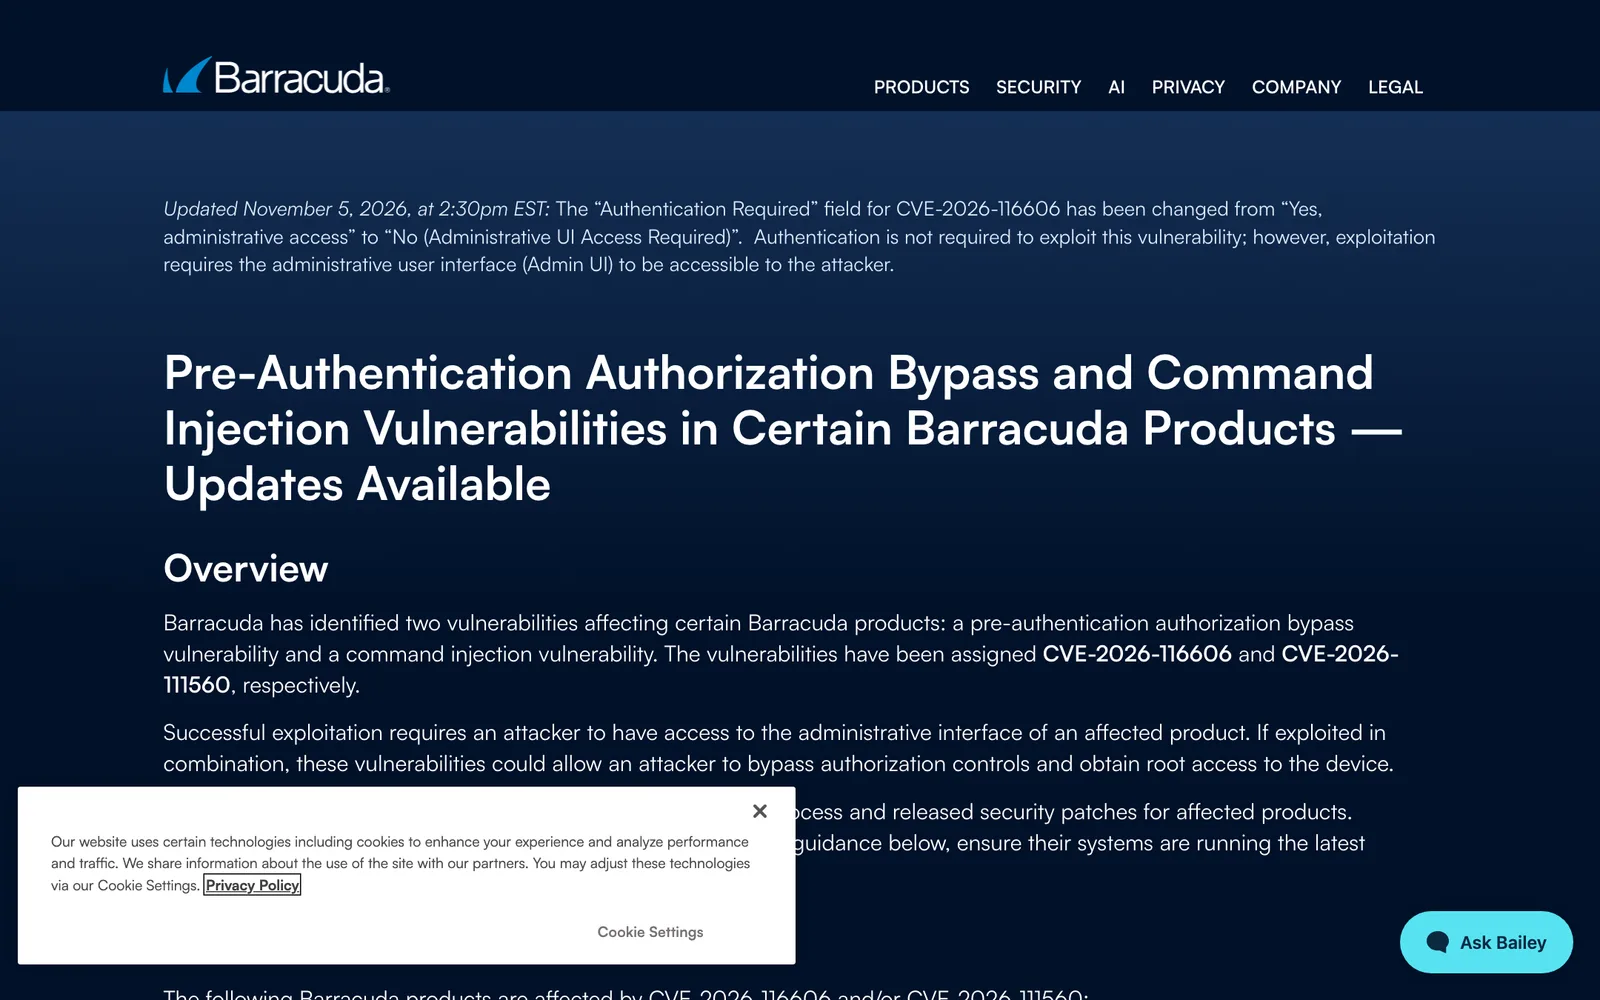
Barracuda ระบุในประกาศว่าการโจมตีสำเร็จต้องให้ผู้โจมตีเข้าถึงหน้าจัดการ (Admin UI) ของอุปกรณ์ได้ และเมื่อใช้ร่วมกันจะข้ามการควบคุมสิทธิ์และได้สิทธิ์ root บริษัทอัปเดตประกาศเมื่อ 5 พฤศจิกายน 2026 แก้ช่อง Authentication Required ของ CVE-2026-116606 จาก "ต้องใช้สิทธิ์ผู้ดูแลระบบ" เป็น "ไม่ต้อง (แต่ต้องเข้าถึง Admin UI ได้)" นั่นคือไม่ต้องยืนยันตัวตน แต่หน้าจัดการต้องเข้าถึงได้ ผู้ดูแลที่ไม่เปิดหน้าจัดการสู่อินเทอร์เน็ตจึงลดความเสี่ยงของ Barracuda ESG ช่องโหว่ชุดนี้ได้มาก แต่ยังต้องแพตช์
Barracuda ESG ช่องโหว่ 2 รายการคืออะไร
ประกาศของ Mandiant (MNDT-2026-0041 และ 0042) อธิบายทั้งสองรายการไว้ดังนี้ ส่วนรุ่นที่แก้ใช้ตารางที่ watchTowr สรุปจากประกาศของ Barracuda
| รายการ | ประเภท | CVSS 4.0 | ผลิตภัณฑ์ที่กระทบ | รุ่นที่แก้ |
|---|---|---|---|---|
| CVE-2026-116606 | ข้ามการยืนยันตัวตน ไม่ต้องล็อกอิน (CWE-288) | 9.3 Critical | Barracuda ESG | 9.4.0.029 |
| CVE-2026-111560 | แทรกคำสั่งระบบ (CWE-78) ต้องเป็นผู้ดูแลระบบ | 8.6 High | ESG, Load Balancer ADC, Message Archiver, WAF Control Center, Web Application Firewall, Web Security Gateway | 9.4.0.029 |
CVE-2026-116606 ให้ผู้โจมตีที่ไม่ต้องยืนยันตัวตนเรียกฟังก์ชันนำเข้าค่ากำหนด แล้วกู้ไฟล์สำรองที่ปลอมขึ้นและเข้ากันได้ ส่งผลให้แก้ค่ากำหนดทั้งระบบของอุปกรณ์ได้ Mandiant ได้รับรายงานจาก Barracuda เมื่อ 22 ตุลาคม 2026 ส่วน CVE-2026-111560 เกิดจากช่องตั้งค่าเขตเวลาที่ไม่กรองอักขระพิเศษของ shell ผู้ดูแลระบบที่ล็อกอินแล้วจึงสั่งคำสั่งที่รันด้วยสิทธิ์ root ได้ รายงานจาก Barracuda เมื่อ 15 ตุลาคม 2026 ตามที่ระบุในประกาศ
Barracuda ESG ช่องโหว่ต่อกันแล้วได้ root ได้อย่างไร
การวิเคราะห์ Barracuda ESG ช่องโหว่ของ watchTowr Labs เทียบรุ่น 9.4.0.027 ที่มีช่องโหว่กับรุ่น 9.4.0.029 และบอกว่าแพตช์ของ CVE-2026-116606 แก้ที่โค้ดจัดการการเปลี่ยนรหัสผ่านผู้ดูแลระบบ เมื่อการเปลี่ยนรหัสผ่านล้มเหลว โค้ดเดิมคืนค่าสิทธิ์ผู้ใช้ให้ระบบต่อไป ทำให้ตัวจัดการโมดูลทำงานได้ทั้งที่ยังไม่ผ่านการยืนยันตัวตน แพตช์เปลี่ยนให้ส่งข้อความผิดพลาดแล้วหยุดทันที
ส่วนช่องโหว่ที่สอง watchTowr พบว่าค่าเขตเวลาถูกนำไปต่อเป็นคำสั่งที่รันผ่าน shell ด้วยสิทธิ์ root ทีมวิจัยจึงทำไฟล์สำรองที่มีแถวข้อมูลเขตเวลาซึ่งต่อท้ายด้วยคำสั่ง แล้วส่งให้ตัวจัดการอัปโหลดที่กู้ไฟล์สำรอง ซึ่งช่องโหว่แรกเปิดให้เรียกได้โดยไม่ต้องล็อกอิน ไฟล์สำรองต้องมีค่าตรวจสอบ (checksum) ถูกต้อง แต่ watchTowr ระบุว่าคำนวณได้เองเพราะค่าลับที่ใช้เป็นค่าคงที่ จึงได้ผลเป็น pre-auth remote root RCE ตามชื่อบล็อก
watchTowr ตั้งข้อสังเกตว่าตัวเลข CVSS 9.8 ที่เห็นในไฟล์แพตช์ต่างจาก 9.3 ในประกาศของ Barracuda ซึ่งคาดว่ารวมคะแนนสองช่องโหว่ไว้ด้วยกัน ทีมวิจัยยังเผยแพร่ Detection Artefact Generator บน GitHub ให้องค์กรตรวจว่าอุปกรณ์ของตนเสี่ยงหรือไม่
ตรวจและแก้ Barracuda ESG ช่องโหว่อย่างไร
- ตรวจรุ่นของอุปกรณ์ ESG ต้องไม่ต่ำกว่ารุ่นที่ Barracuda ระบุในประกาศ ตาราง watchTowr ระบุ 9.4.0.029 ส่วนระเบียน CVE-2026-116606 เขียนว่ากระทบรุ่นก่อน 9.4.0.030 จึงควรอัปเดตเป็นรุ่นล่าสุดเท่าที่มี
- อย่าลืมอุปกรณ์ตระกูลเดียวกัน ที่โดน Barracuda ESG ช่องโหว่ CVE-2026-111560 ด้วย รายการนี้กระทบ Load Balancer ADC (ถึง 6.4.0) Message Archiver (ถึง 5.5.4.0) WAF Control Center (ถึง 2.2.1) Web Application Firewall (ถึง 11.0.1) และ Web Security Gateway (ถึง 16.1.100.100) ตามประกาศของ Mandiant
- จำกัดหน้าผู้ดูแลระบบ ไม่เปิดหน้าจัดการสู่อินเทอร์เน็ต ให้เข้าผ่าน VPN หรือรายการ IP ที่อนุญาต และเปลี่ยนรหัสผ่านผู้ดูแลหลังแพตช์
- ตรวจค่ากำหนดและไฟล์สำรอง ดูว่ามีการกู้ค่ากำหนดที่ไม่ได้เป็นผู้สั่งหรือไม่ ผ่านบันทึกการทำงานของอุปกรณ์ เพราะช่องโหว่แรกทำงานผ่านการกู้ไฟล์สำรอง
Barracuda ESG ช่องโหว่กับผลต่อองค์กรไทย
Barracuda ESG ช่องโหว่ชุดนี้สำคัญเพราะอุปกรณ์กรองอีเมลอยู่ที่ขอบเครือข่ายและเห็นอีเมลทุกฉบับขององค์กร หากถูกยึดจะเสียทั้งความลับของอีเมลและเป็นฐานเจาะต่อเข้าระบบภายใน องค์กรไทยที่ยังใช้ appliance รุ่นเก่าควรตรวจว่าอุปกรณ์ได้รับอัปเดตอัตโนมัติหรือไม่ และใครเป็นผู้รับผิดชอบหลังบริษัทผู้ติดตั้งหมดสัญญาดูแล ช่องโหว่ที่เข้าถึงได้โดยไม่ต้องล็อกอินมักถูกสแกนหาทั่วอินเทอร์เน็ตอย่างรวดเร็ว ดูสถิติได้ที่ช่องโหว่ที่ถูกโจมตีภายในสามวันหลังประกาศ และช่องโหว่ Ivanti Connect Secure และ PAN-OS ที่โดนโจมตี
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
องค์กรที่ดูแลอุปกรณ์กรองอีเมลของตนเองต้องตามแพตช์ให้ทันทุกรอบ ซึ่งเป็นภาระของทีมไอทีที่มีคนจำกัด Anti Spam Gateway ของ THAI DATA CLOUD คัดกรองสแปม ไวรัส มัลแวร์ และฟิชชิ่งทั้งขาเข้าและขาออก ใช้ได้กับเซิร์ฟเวอร์อีเมลที่ใช้ SMTP และเริ่มใช้งานได้ด้วยการเปลี่ยน MX Record (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ติดตามช่องโหว่และแพตช์ล่าสุดได้ที่หมวดความปลอดภัยไซเบอร์
คำถามที่พบบ่อย
Barracuda ESG ช่องโหว่ CVE-2026-116606 คืออะไร?
Barracuda ESG ช่องโหว่ CVE-2026-116606 คือการข้ามการยืนยันตัวตนที่ผู้โจมตีจากระยะไกลไม่ต้องล็อกอิน เรียกฟังก์ชันนำเข้าค่ากำหนดและกู้ไฟล์สำรองที่ปลอมขึ้น เปลี่ยนค่ากำหนดทั้งระบบของอุปกรณ์ Mandiant ให้คะแนน CVSS 4.0 เท่ากับ 9.3
CVE-2026-116606 กับ CVE-2026-111560 ต่อกันแล้วเกิดอะไร?
watchTowr Labs ระบุว่าสองช่องโหว่ต่อกันได้เป็นการรันคำสั่งระบบด้วยสิทธิ์ root โดยไม่ต้องยืนยันตัวตน เพราะรายการแรกให้เรียกการกู้ไฟล์สำรองได้โดยไม่ล็อกอิน และรายการที่สองแทรกคำสั่งผ่านค่าเขตเวลาในไฟล์สำรองนั้น ซึ่งปกติต้องใช้สิทธิ์ผู้ดูแลระบบ
ต้องอัปเดต Barracuda ESG เป็นรุ่นไหน?
ตารางที่ watchTowr สรุปจากประกาศของ Barracuda ระบุรุ่นที่แก้แล้วคือ 9.4.0.029 ขณะที่ระเบียน CVE-2026-116606 เขียนว่ากระทบรุ่นก่อน 9.4.0.030 ผู้ดูแลจึงควรอัปเดตเป็นรุ่นล่าสุดที่ Barracuda ปล่อยและตรวจรุ่นในหน้าประกาศของ Barracuda
Barracuda ESG ช่องโหว่ชุดนี้ถูกโจมตีจริงหรือยัง?
ณ วันที่ 8 พฤศจิกายน 2026 แหล่งต้นทางที่อ่านได้ ทั้งประกาศของ Mandiant และบล็อกของ watchTowr ไม่ระบุว่าพบการโจมตีจริง และ CISA ยังไม่ได้เพิ่มรายการเหล่านี้ในแค็ตตาล็อก KEV แต่ควรแพตช์ทันทีเพราะเป็นช่องโหว่ที่เข้าถึงได้โดยไม่ต้องล็อกอิน
แหล่งอ้างอิง
- Barracuda security advisory: pre-authentication authorization bypass and command injection — Barracuda Networks
- MNDT-2026-0042 (CVE-2026-116606) — Mandiant (Google)
- MNDT-2026-0041 (CVE-2026-111560) — Mandiant (Google)
- Barracuda Networks is your new best friend (Barracuda Email Security Gateway Pre-Auth Remote Root RCE CVE-2026-116606 / CVE-2026-111560) — watchTowr Labs
- CVE-2026-116606 — NIST National Vulnerability Database
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ